
MIDA-Multitool
 nullarray/mida-multitool
Script Bash conçu pour l'énumération système, l'identification de vulnérabilités et l'escalade de privilèges.
privilege-escalationvulnerability-analysisinformation-gathering+2
167
nullarray/mida-multitoolScript Bash conçu pour l'énumération système, l'identification de vulnérabilités et l'escalade de privilèges.
 acebond/reversesocks5
Proxy SOCKS5 inverse en un seul exécutable, écrit en Golang.
 nccgroup/gitpwnd
GitPwnd est un outil de pénétration réseau qui vous permet d'utiliser un dépôt git pour la commande et le contrôle de machines compromises.
 cybersectroll/trolldump
Injecte des DLL managées x64 dans des processus GUI via SetWindowsHook, avec un exécuteur de charge utile modulaire en C# et un POC de dump LSASS…
 ricardojoserf/w11_shadow_copies
Gérer les copies d'ombre via l'API VSS en utilisant C#, C++, Crystal ou Python. Fonctionne sous Windows 11.
 backdoorskid/customloadimage
Chargement furtif d'assembly .NET via AssemblyNative::LoadFromBuffer
 klsecservices/cpldcomtrigger
Script Python exploitant Impacket pour déclencher le chargement du fichier CPL en mémoire via l'interface DCOM IOpenControlPanel pour le mouvement…
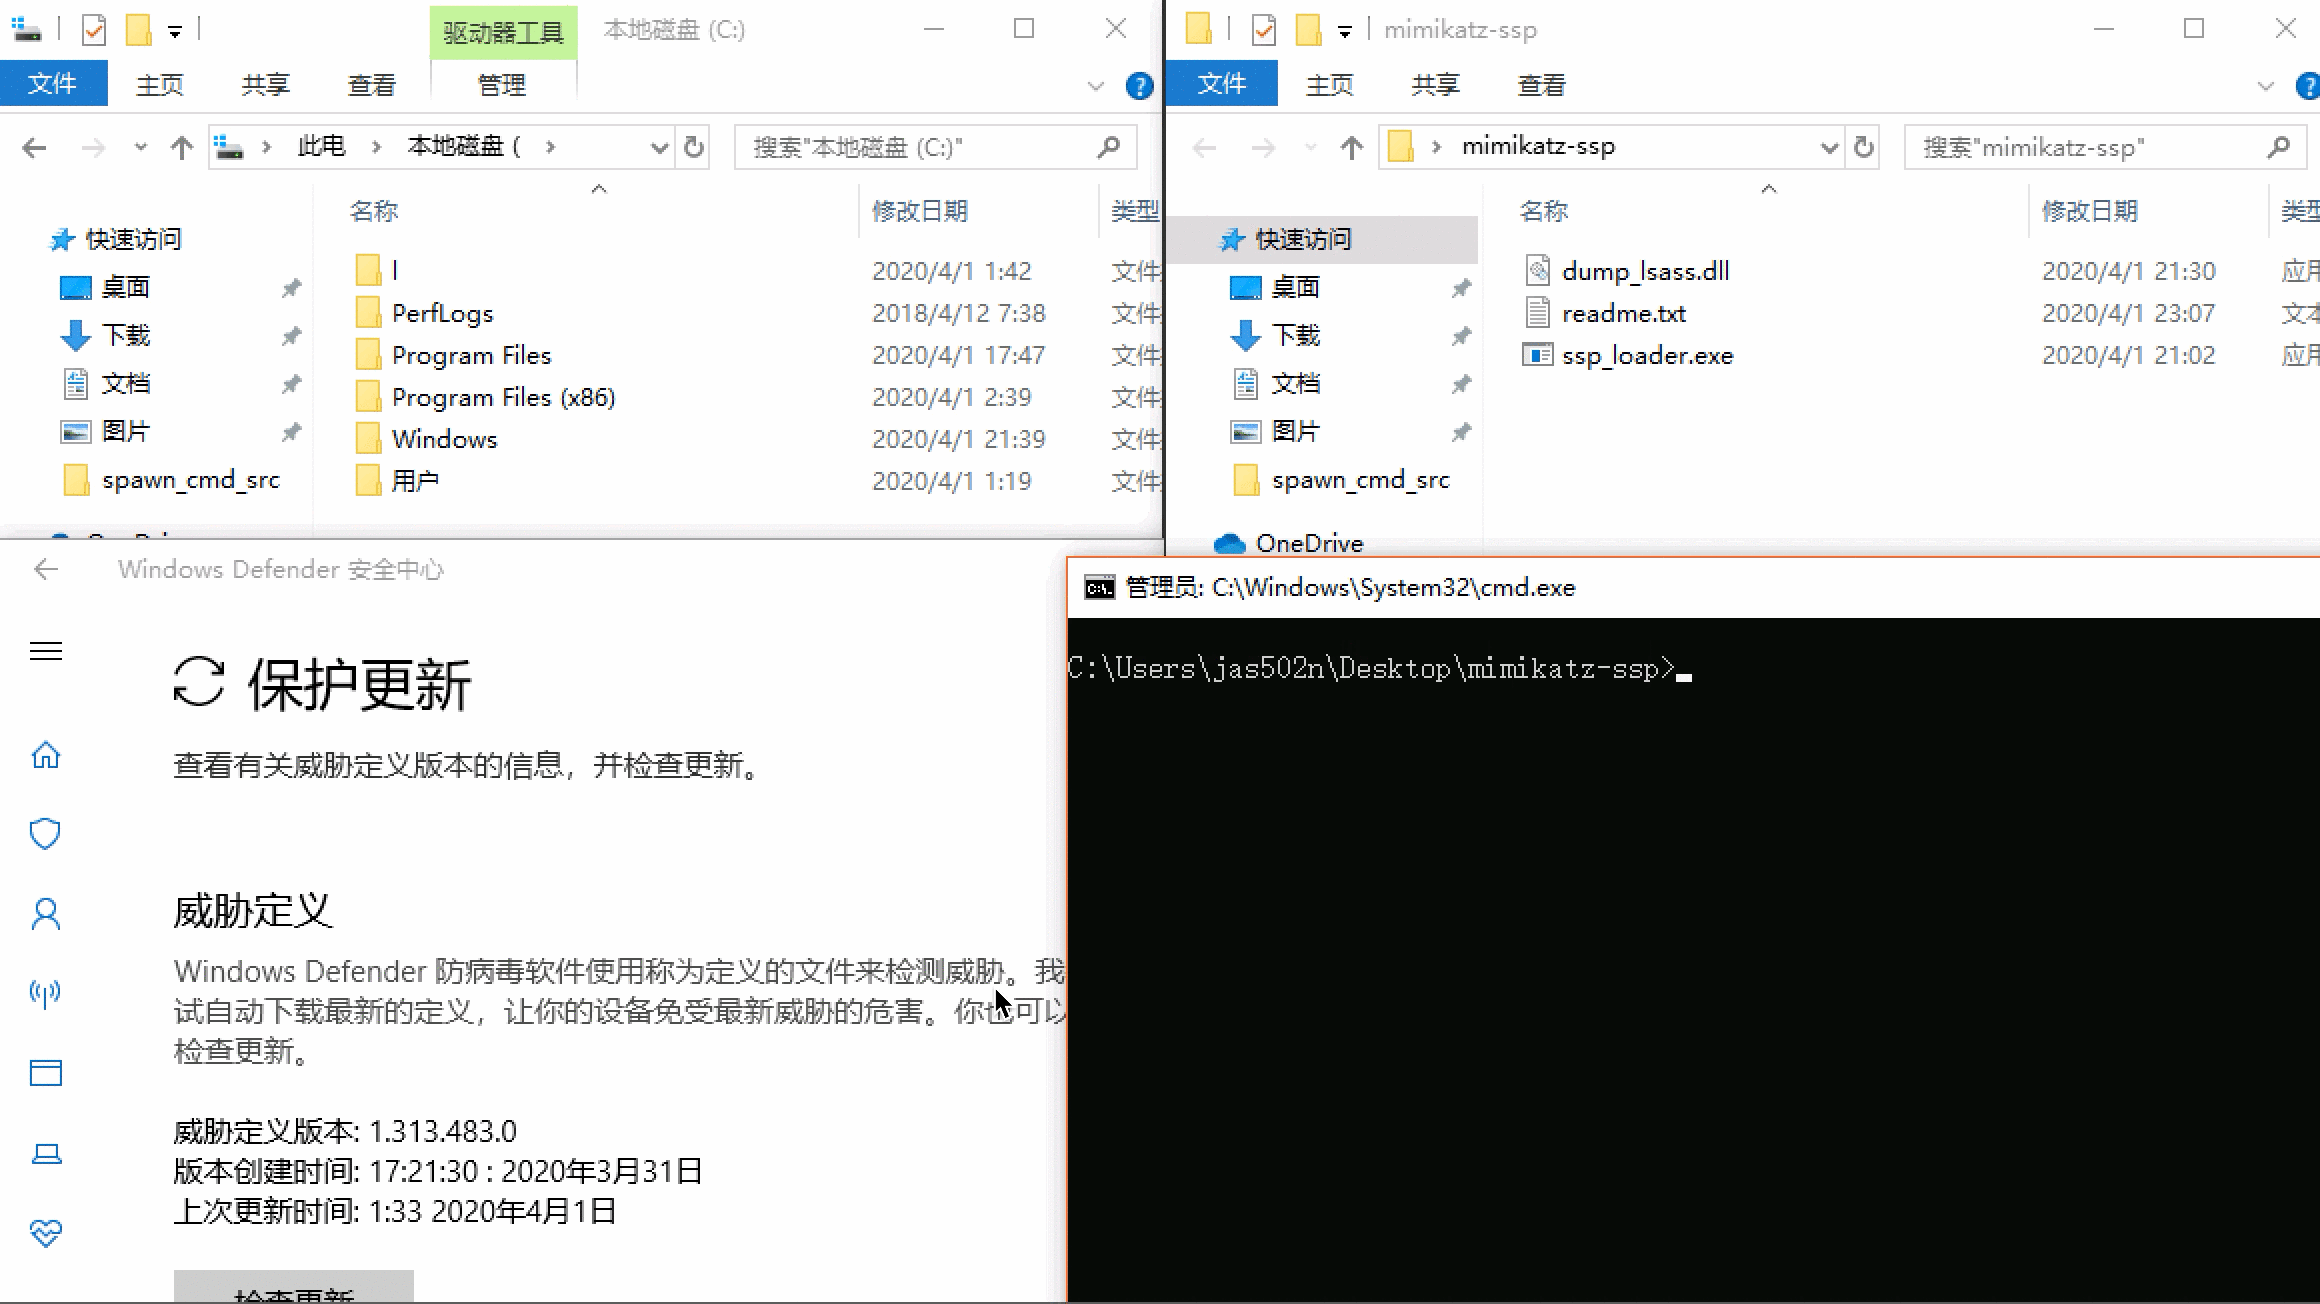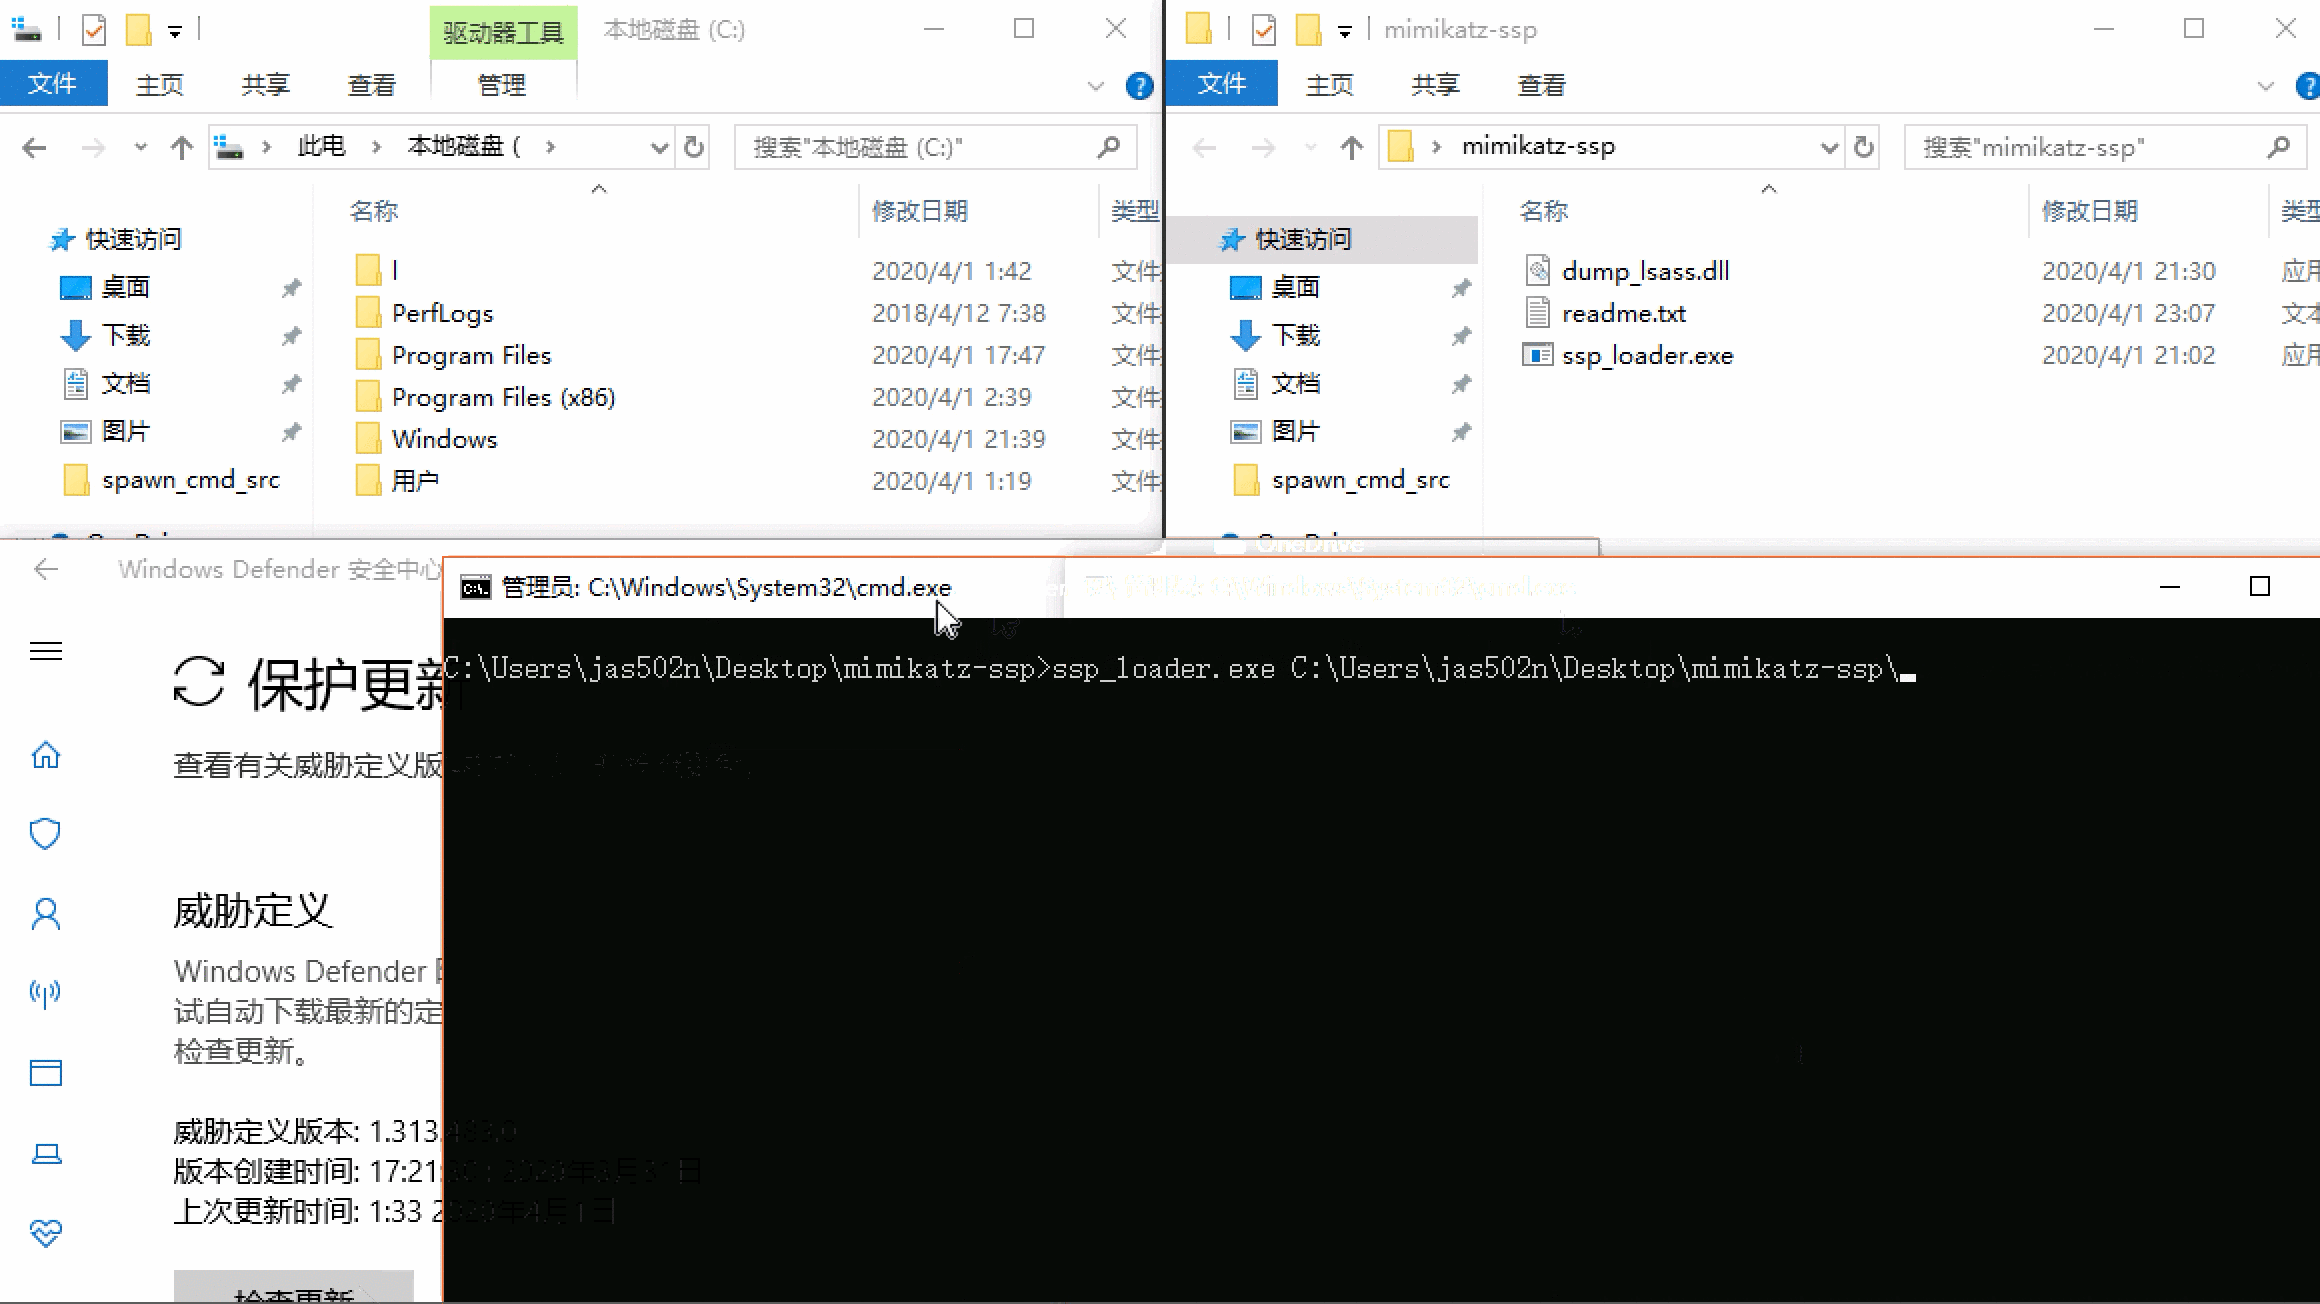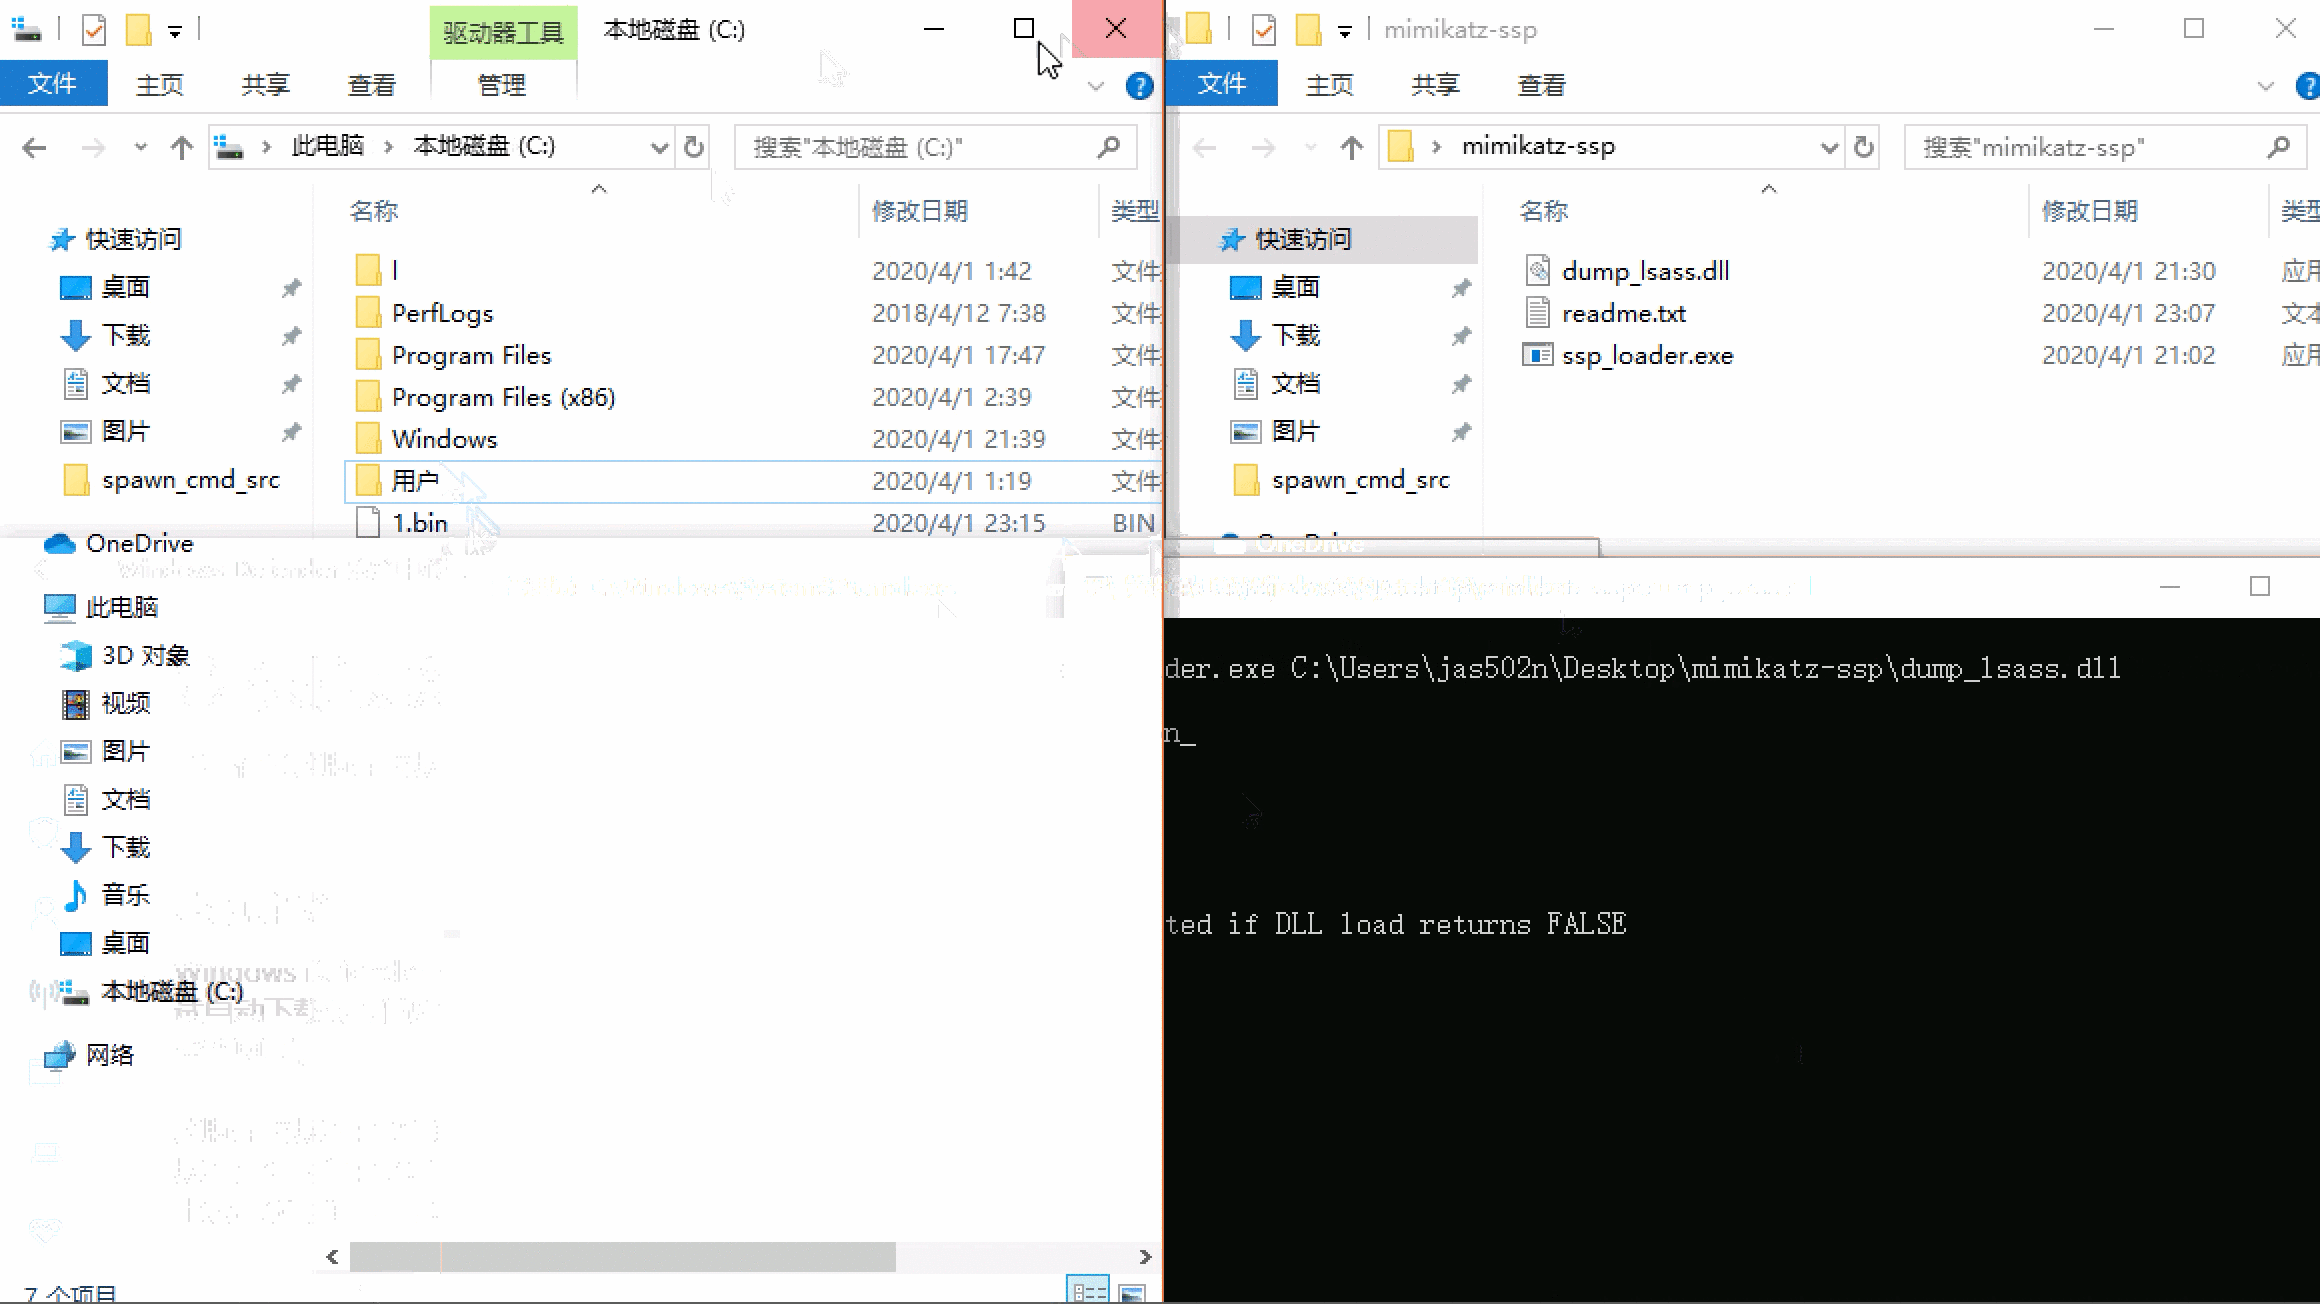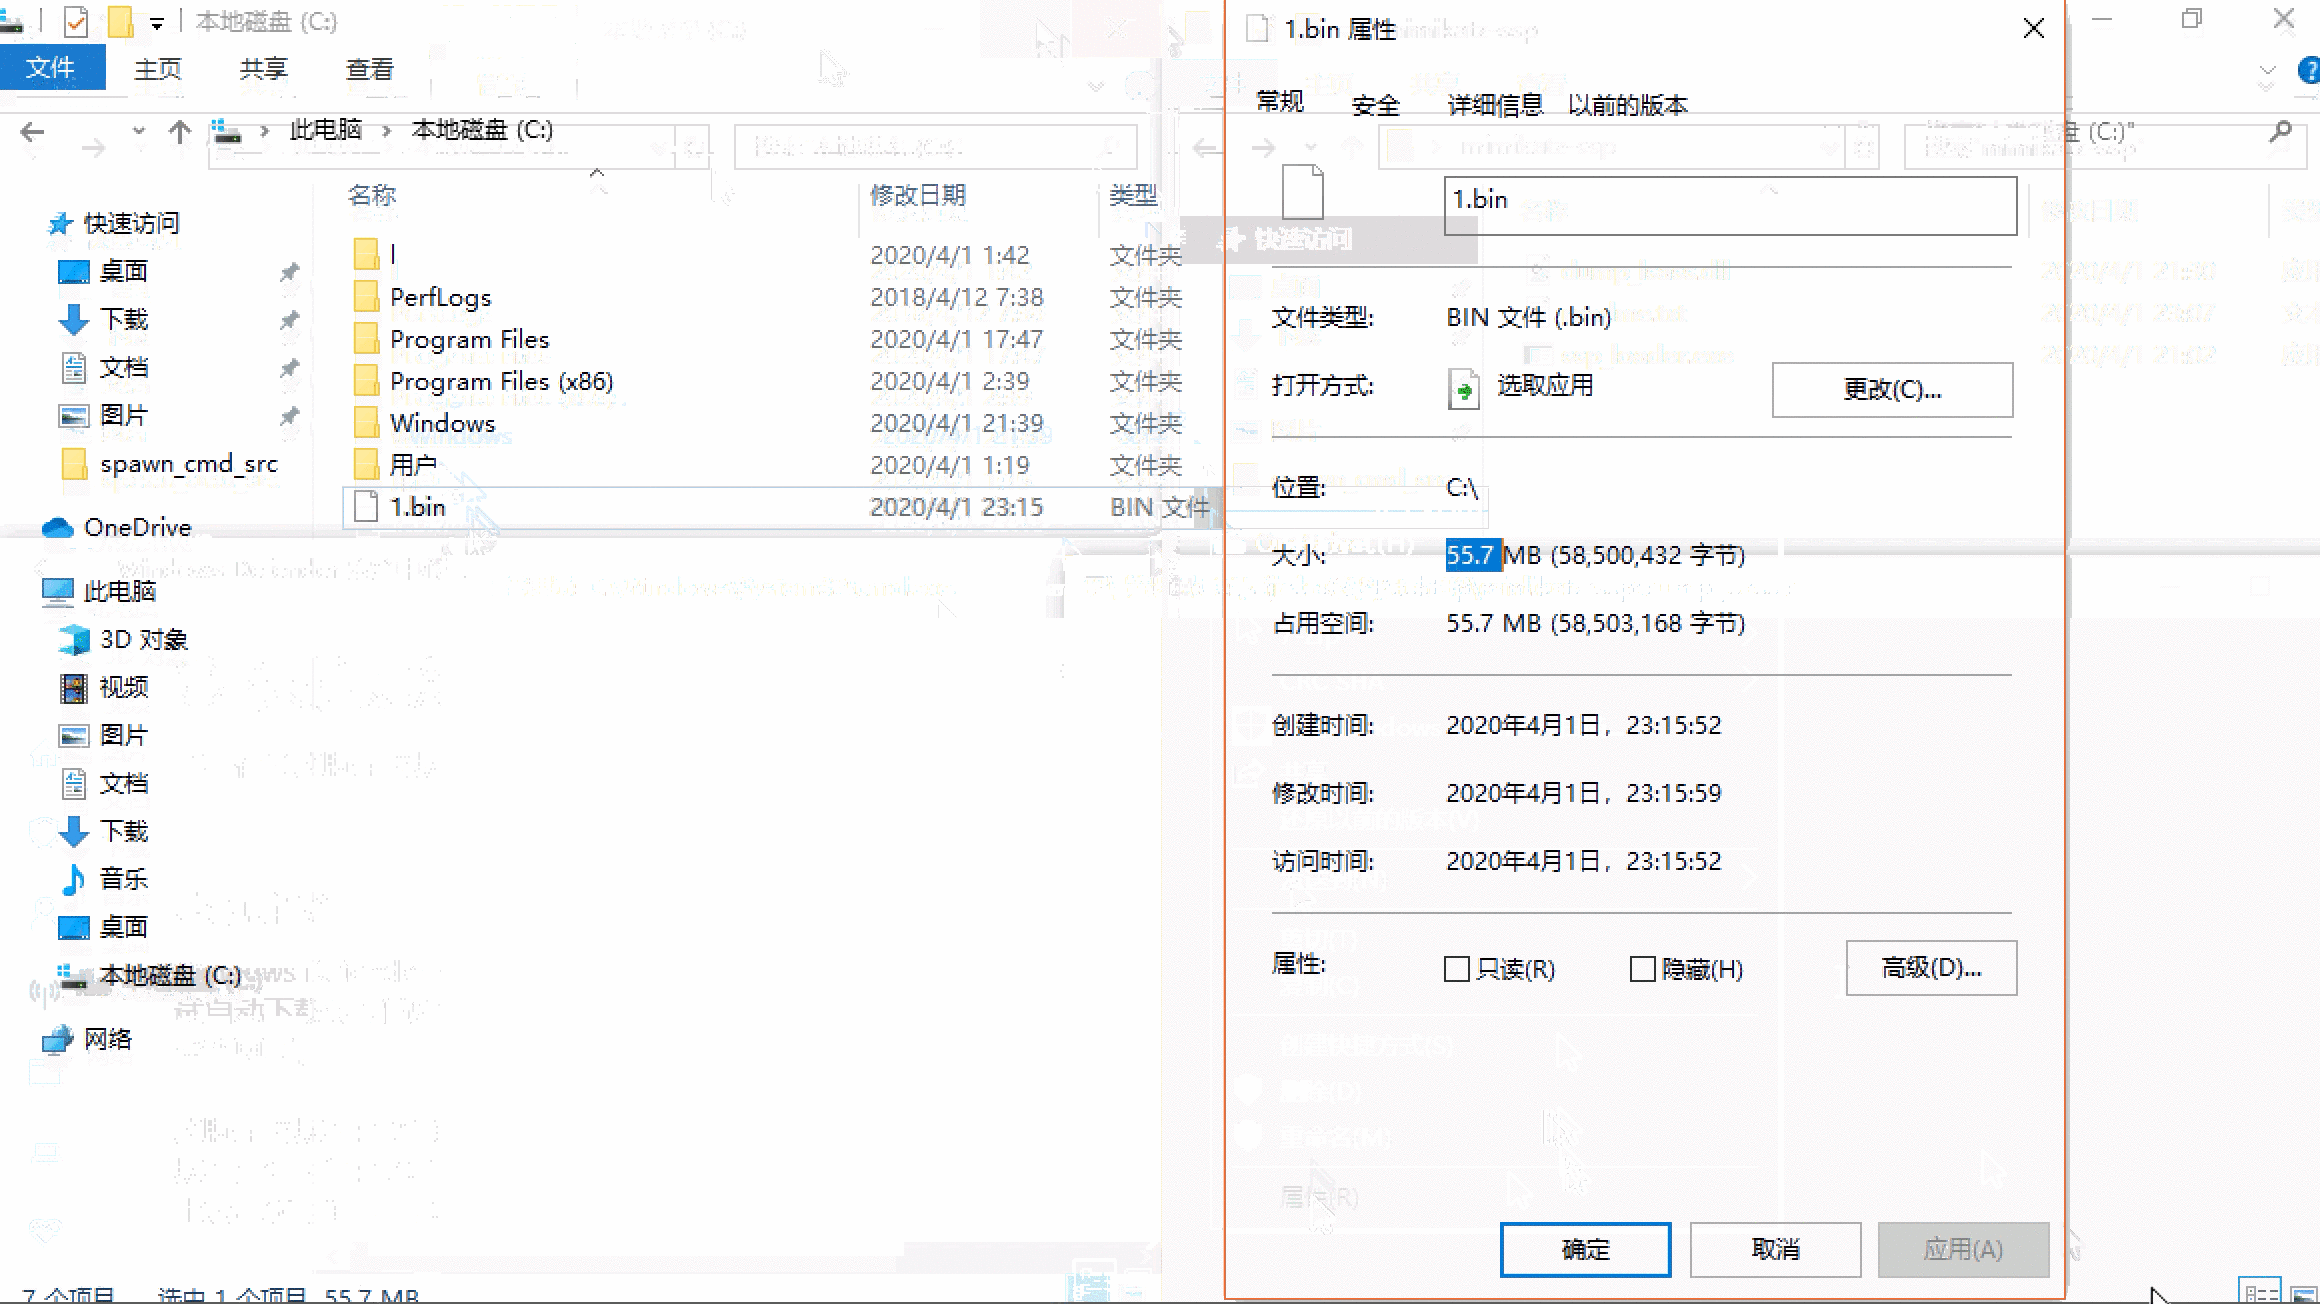 jas502n/mimikat_ssp
Interface de fournisseur de support de sécurité
 operatorequals/smbrat
Un outil d'administration à distance Windows en Visual Basic avec des chemins UNC
 behzadmagzer/auto-postxploit
Post-Exploitation Automatisée Windows - Pour ReD Team
 cenobyte-vincit/encrypted-linux-kernel-modules
# Modules noyau Linux chiffrés
 prodigiousmind/revshell
Reverse shell PHP de Pentestmonkeys avec hôte et port dynamiques transmis via les paramètres de requête GET

 vulncheck-oss/external-c2-experiments
Module C2 externe Go pour go-exploit qui capture les shells SSH inversés, fournissant un écouteur serveur et un client de payload pour intégrer des…
 withsecurelabs/doublepulsar-usermode-injector
Un utilitaire permettant d’utiliser le shellcode en mode utilisateur de la charge utile DOUBLEPULSAR pour charger de manière réflexive une DLL…
 withsecurelabs/ppid-spoofing
Scripts pour effectuer et détecter le spoofing du PID parent
 bitsadmin/nopowershell
PowerShell reconstruit en C# à des fins de Red Teaming
 antoniococo/juicypotatong
Une autre élévation de privilèges locale Windows, du compte de service au système.