 acebond/reversesocks5
Proxy SOCKS5 inverse en un seul exécutable, écrit en Golang.

Proxy SOCKS5 inversé en Golang.
Usage of ReverseSocks5.exe:
  -cert string
        Certificate file if using TLS on the server
  -connect string
        Connect address for socks agent address:port
  -k
        Skip TLS certificate verification when using -tls (insecure)
  -key string
        Private key file if using TLS on the server
  -listen string
        Listen address for socks agents address:port (default ":10443")
  -password string
        Password used for SOCKS5 authentication. No authentication required if not configured.
  -psk string
        Pre-shared key for encryption and authentication between the agent and server (default "password")
  -socks string
        Listen address for socks server address:port (default "127.0.0.1:1080")
  -tls
        Connect with TLS instead of TCP, the server must be using certificates
  -username string
        Username used for SOCKS5 authentication
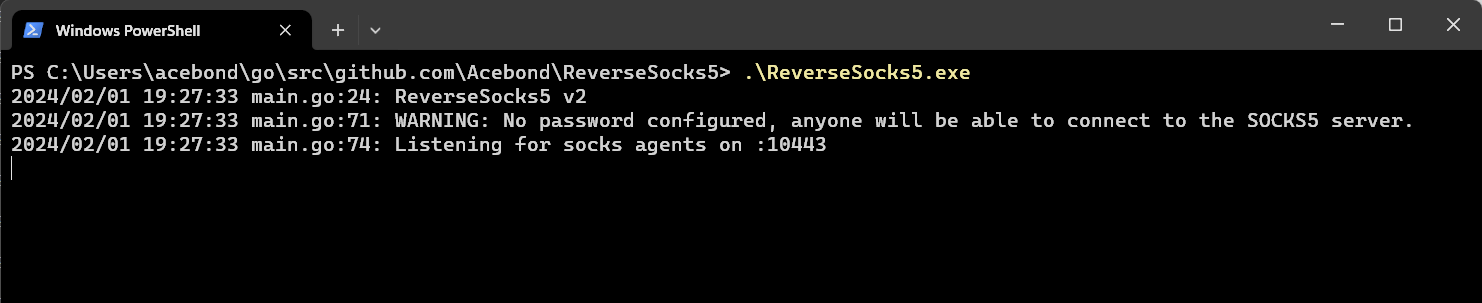 Cela ouvrira le port SOCKS5 sur
127.0.0.1:1080 et écoutera un agent sur :10443. Notez que le port SOCKS5 ne sera accessible qu'une fois qu'un agent se sera connecté.
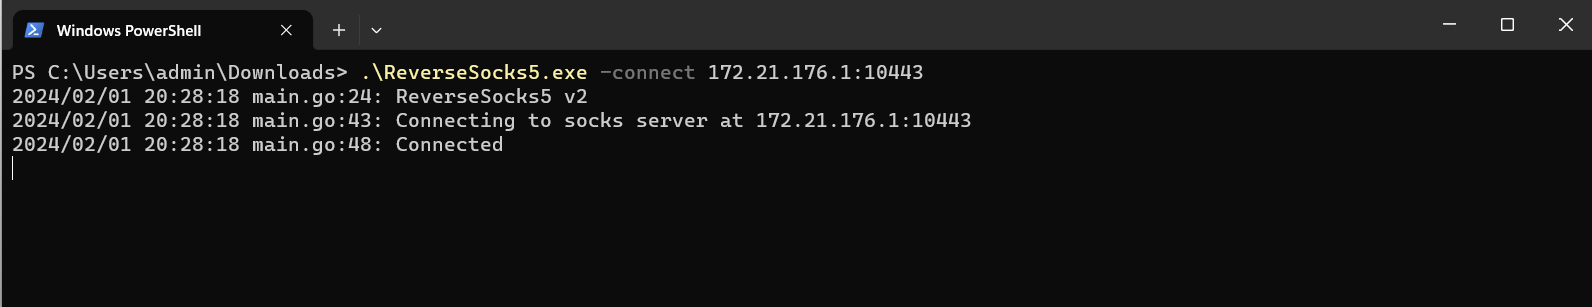 Cela se connectera au serveur et constituera le point de sortie du trafic SOCKS5, exposant ainsi le réseau interne de l'agent à toute personne pouvant accéder au port SOCKS5 sur le serveur.
Pour se connecter avec TLS en ignorant la vérification du certificat, utilisez :
ReverseSocks5.exe -connect server:10443 -tls -k
La vérification du certificat est activée par défaut. L'option -k n'affecte que les connexions de l'agent TLS.
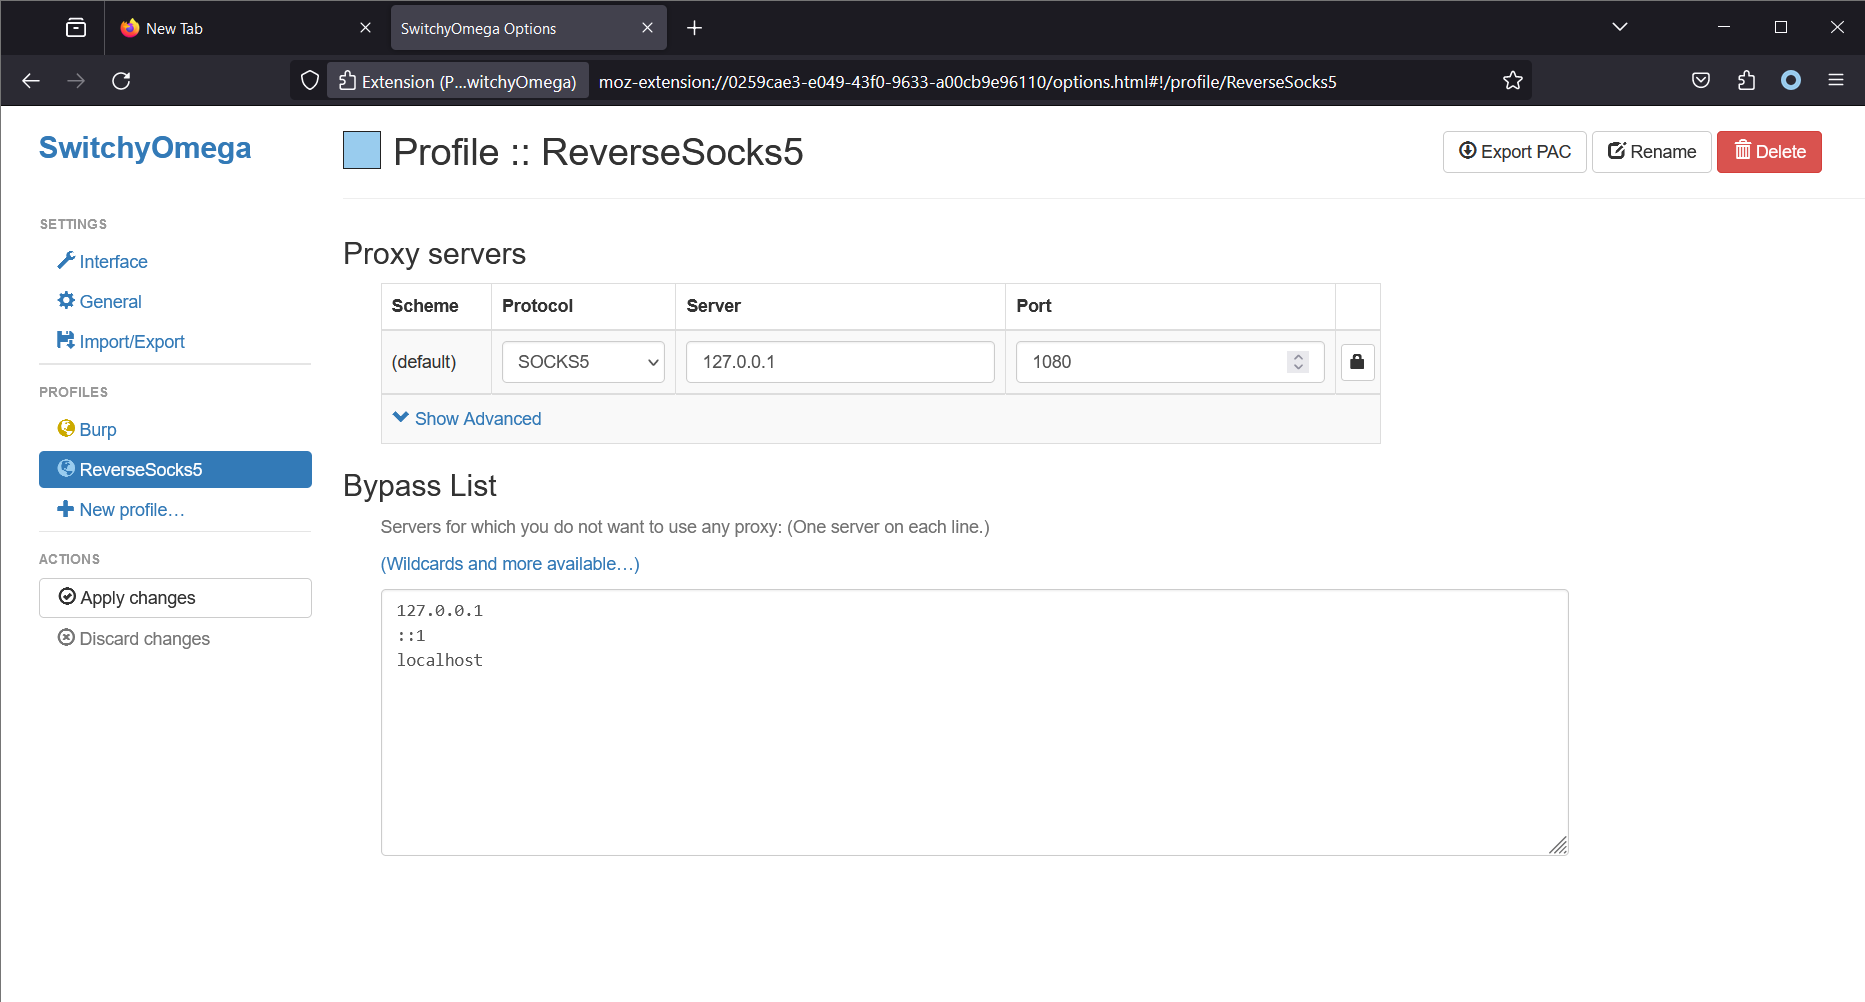
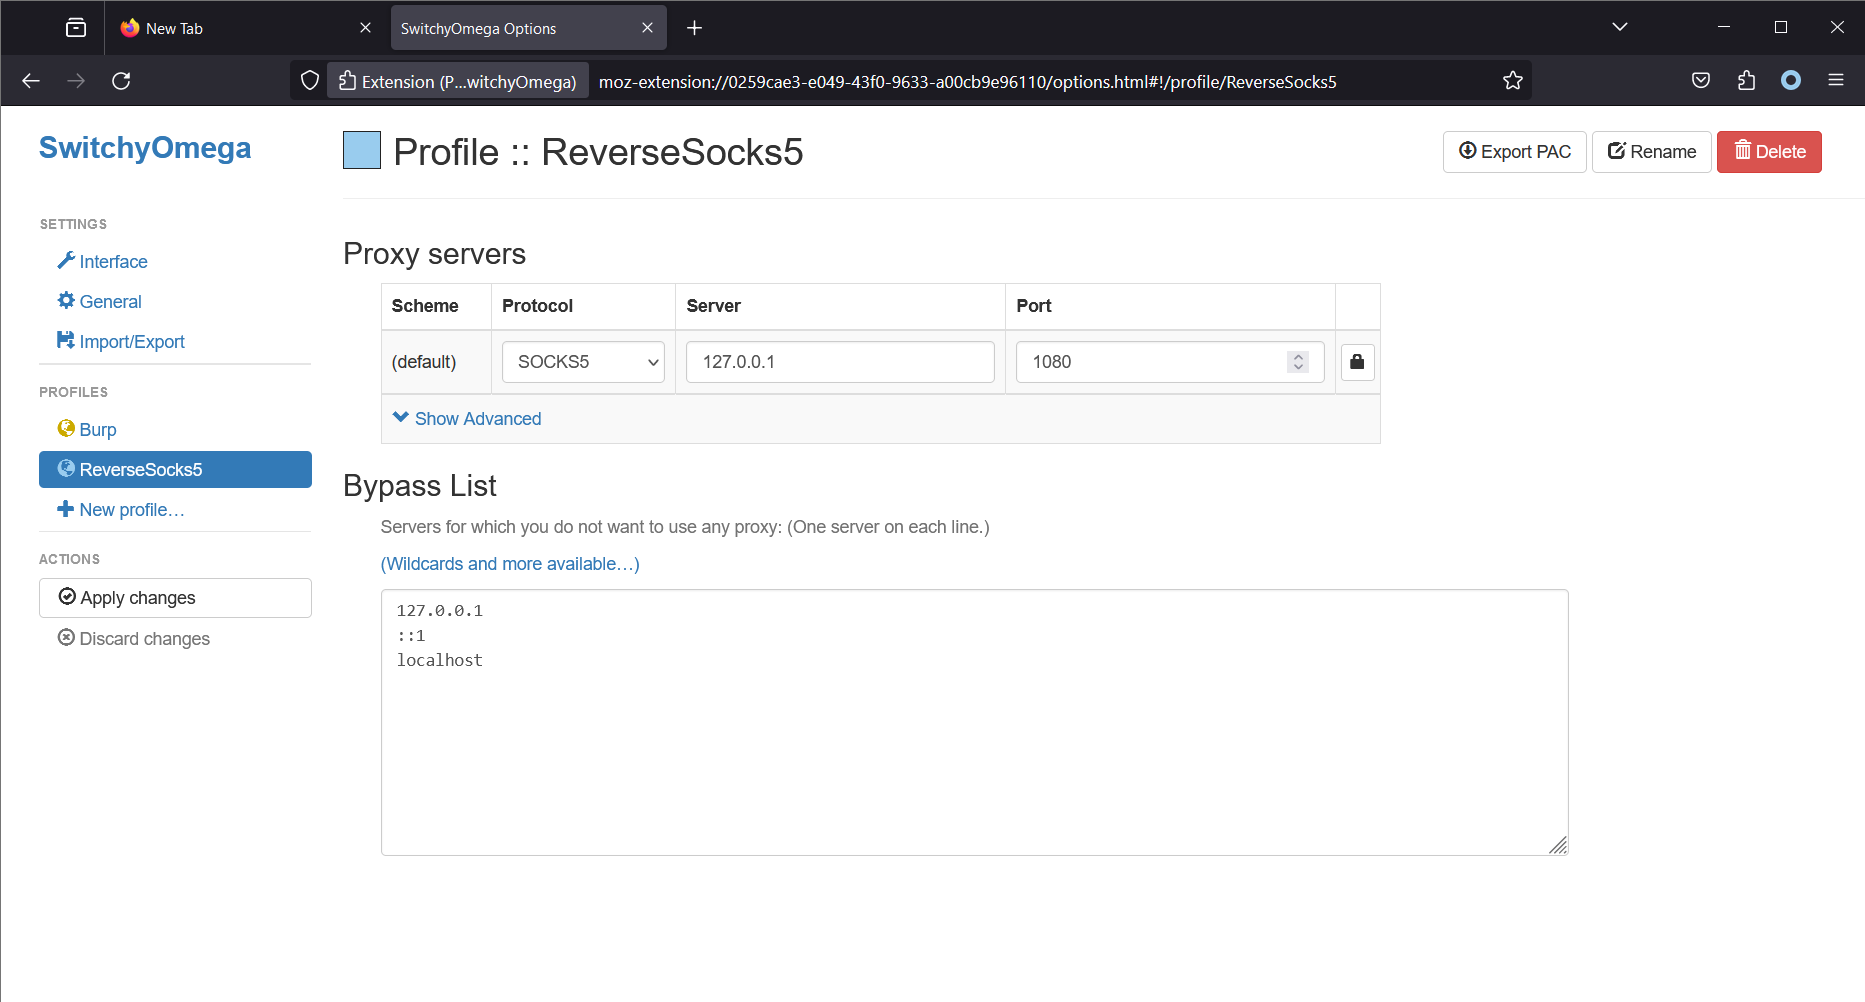 Notez que Firefox s'exécute sur la même machine que le serveur SOCKS5. Cela amènera Firefox (à l'aide de l'extension Proxy SwitchyOmega) à effectuer toutes ses connexions via le serveur SOCKS5. Sous Linux, un outil courant pour accéder au proxy SOCKS5 est
proxychains4.
