

lazyrecon
 jhaddix/lazyrecon
Ce script est conçu pour automatiser votre processus de reconnaissance de manière organisée.
reconnaissancevulnerability-scannersnetwork-mapping+4
jhaddix/lazyreconCe script est conçu pour automatiser votre processus de reconnaissance de manière organisée.
 yakushstanislav/ultraviolet
Moteur de découverte réseau et de recherche auto-hébergé avec scan de ports continu, sondage approfondi de protocoles sur ~100 services, mise en…
 an00brektn/gopher47
Un Gopher Assassin tiers pour le framework Havoc.
 ascr0b/pcwt
Interface de gestion de projet basée sur le web pour les workflows de test de pénétration et de chasse aux bogues, automatisant le scan de ports avec…
 zcyberseclab/zscan
Un outil de détection de services rapide et personnalisable, alimenté par un système d'empreintes flexible. Il vous aide à identifier les services,…
 iiilin/asimpleportscanner
Scanner de ports Python monofichier sans dépendances, avec scan TCP/UDP multithread, récupération de bannières, extraction du titre HTTP, résolution…
 cappricio-securities/ghostrecon
gh0str3con est un outil de reconnaissance web tout-en-un basé sur le cloud.
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - Agent
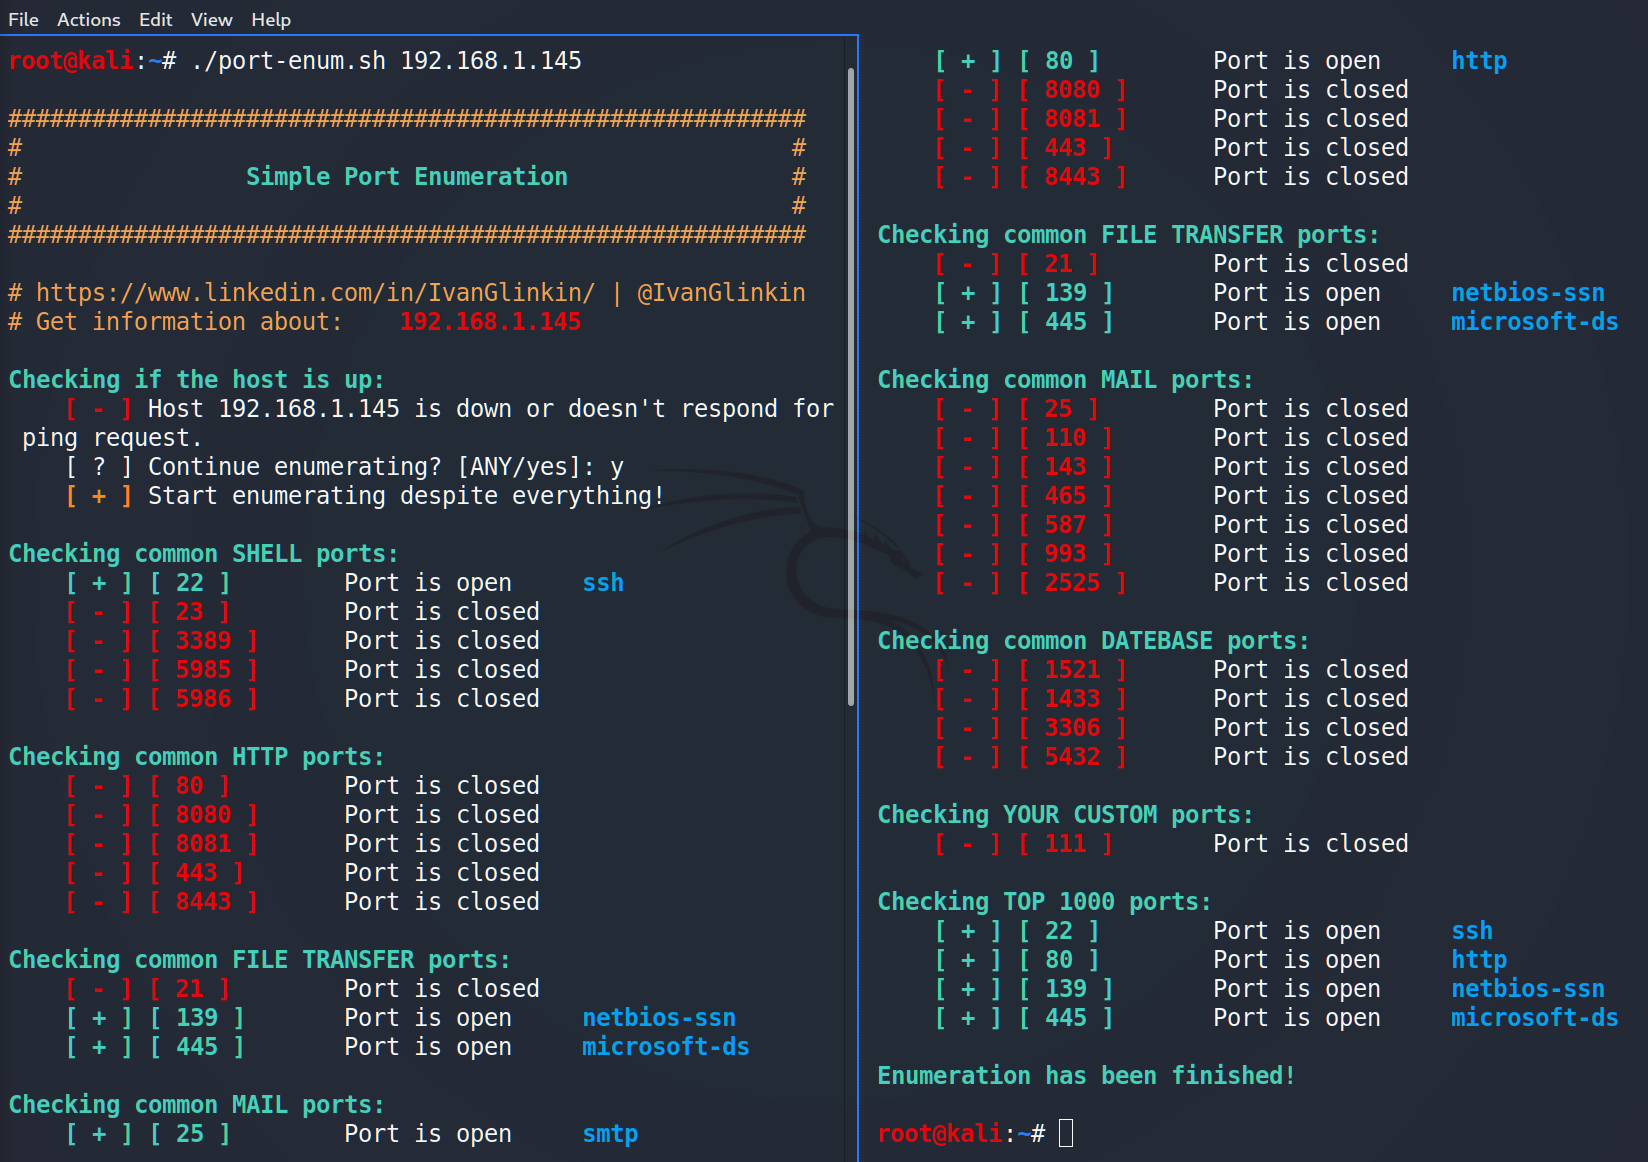 ivanglinkin/port-enumeration
Avez-vous déjà été confronté à l'impossibilité d'utiliser NMap ? Par exemple si vous avez un reverse shell en tant qu'utilisateur non privilégié et…
 noptrix/nullscan
Un framework modulaire conçu pour enchaîner et automatiser des tests de sécurité.
 toperaproject/topera
Outil d'analyse IPv6 : l'autre côté

 cyberintel-labs/insightsnexus
Application d'investigation par graphe OSINT
 rxerium/bug-bounty-tools
Un script BASH pour automatiser l'installation des outils de bug bounty les plus populaires
 maverickaayush/onus
Plateforme VAPT hébergée localement et isolée du réseau, qui exécute 8 modules de scan en parallèle, attribue des scores déterministes aux résultats…
 yukselberkay/asnap
Automatise la reconnaissance en mappant les adresses IPv4/IPv6 vers des organisations à l'aide des bases de données GeoLite2, avec scan de ports nmap…
 projectdiscovery/naabu-action
Un scanner de ports rapide écrit en go, avec un accent sur la fiabilité et la simplicité.
 rmikehodges/hidensneak
une CLI pour les tests de pénétration éphémères