

chomp-scan
 solomonsklash/chomp-scan
Un pipeline scripté d'outils pour rationaliser la phase de reconnaissance du bug bounty/test d'intrusion, afin que vous puissiez vous concentrer sur…
reconnaissancevulnerability-scannersport-scanning+6
solomonsklash/chomp-scanUn pipeline scripté d'outils pour rationaliser la phase de reconnaissance du bug bounty/test d'intrusion, afin que vous puissiez vous concentrer sur…
 th3xace/offport_killer
Cet outil vise à automatiser l'identification des services potentiels fonctionnant derrière des ports identifiés manuellement, soit via une analyse…
 linkmjb/log4shell_scanner
Scanner rapide et sale, ciblant les ports courants à la recherche de la vulnérabilité Log4Shell (CVE-2021-44228)
 rvrsh3ll/bof_collection
Divers BOFs pour Cobalt Strike
 tlkh/prowler
Scanner distribué de vulnérabilités réseau
 security-life-org/obscura
Plateforme de Threat Hunting et de gestion de la surface d'attaque. Un binaire Go statique unique pour la reconnaissance passive et semi-offensive,…
 xdavidhu/portspider
🕷 Un framework de scan réseau multithreadé ultra-rapide avec modules.
 internon/inter-recon
Script pour effectuer une reconnaissance automatique initiale du web et des vulnérabilités
 znakar/sharktooth
Scanner de ports avec intégration Docker & Prometheus + Grafana. Un outil d'audit réseau avec support du multithreading et surveillance en temps réel.
 r4tw1z/cve-2024-6387
Ce script, créé par R4Tw1z, est conçu pour scanner des adresses IP afin de vérifier si elles exécutent une version potentiellement vulnérable…

 rek2/goenumerator
Un outil personnel en GO pour mes étapes habituelles de première énumération sur une cible.
 sairson/yasso
Puissant ensemble d'outils d'assistance à la pénétration de réseau interne - laissez Yasso être comme le vent. Prend en charge le brute force des…
 blindfuzzy/lhf
Un outil de reconnaissance modulaire pour le pentesting
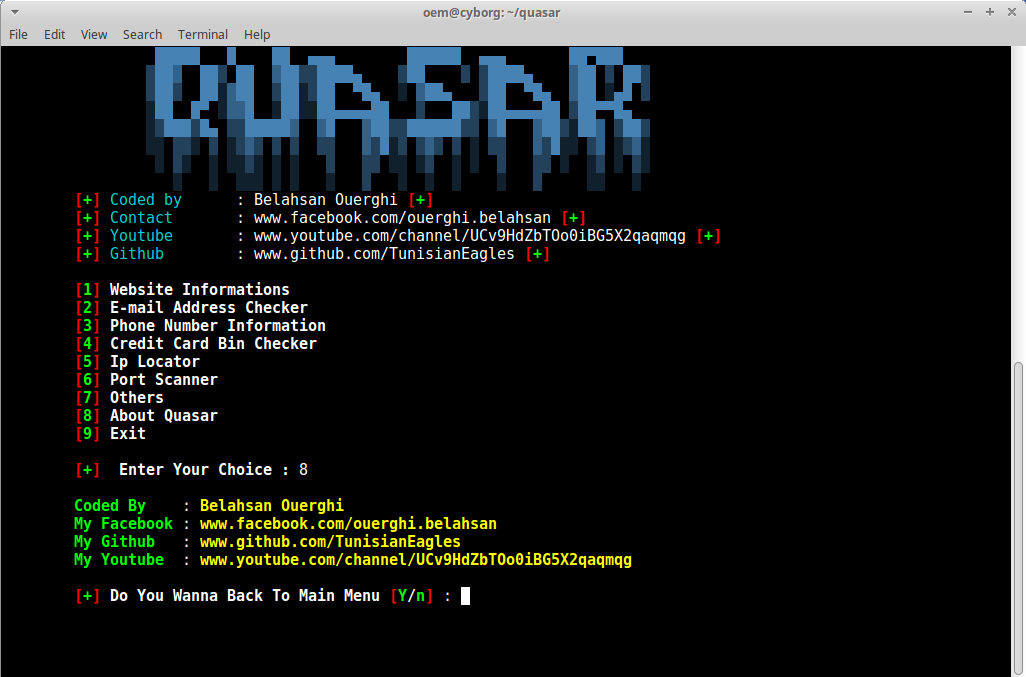 cyb0r9/quasar
Cadre modulaire de collecte d'informations pour les testeurs d'intrusion, proposant l'analyse de sites web, la recherche d'e-mails/téléphones, la…
 hackersonlineclub/hocig1_2
HOCig- Outil automatique de collecte d'informations HOC V 1.2
 rickgeex/cve-2024-6387-checker
CVE-2024-6387-Check est un outil rationalisé et efficace créé pour détecter les serveurs fonctionnant avec des versions vulnérables d'OpenSSH.
 slsteff/cve-2020-0688-scanner
Scanne les versions de Microsoft Exchange avec masscan
 parbatzone/reconvault
🔍 Organisateur de notes de reconnaissance pour chasseurs de bug bounty et joueurs de CTF — sous-domaines, ports, endpoints, vulnérabilités, tout en…