

evilginx
 kgretzky/evilginx
VEUILLEZ UTILISER LA NOUVELLE VERSION: https://github.com/kgretzky/evilginx2
phishing-toolsweb-application-exploitationphishing+4
1.2k
kgretzky/evilginxVEUILLEZ UTILISER LA NOUVELLE VERSION: https://github.com/kgretzky/evilginx2
 s3n4t0r-0x0/bear-c2
Le serveur d'exploitation pour les découvertes hors bande. Pointez une cible vers un domaine que vous possédez. Chaque requête HTTP et chaque e-mail…
 fkasler/cuddlephish
Browser-in-the-Middle (BitM) armé pour les testeurs de pénétration
 simplerhacking/evilginx3-phishlets
Ce dépôt fournit aux testeurs d'intrusion et aux red teams une vaste collection de modèles de phishing dynamiques conçus spécifiquement pour être…
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 sensepost/snoopy
Snoopy : Un cadre de suivi distribué et d'interception de données
 strangerealintel/cyberthreatintel
Analyse de logiciels malveillants et renseignement sur les cybermenaces des groupes APT et cybercriminels
 muraenateam/muraena
Automatise les activités de phishing et de post-phishing avec un reverse proxy quasi transparent qui reflète dynamiquement les applications web…
 makdosx/mip22
Cadre de phishing avancé avec 83 sites web clonés pré-construits, clonage manuel de sites, masquage d'URL et capture d'identifiants en temps réel…
 d00movenok/bounceback
↕️🤫 Redirecteur furtif pour la sécurité de vos opérations red team
 x3omdax/penbox
PenBox - Un framework de tests de pénétration - L'outil avec tous les outils , le dépôt du hacker
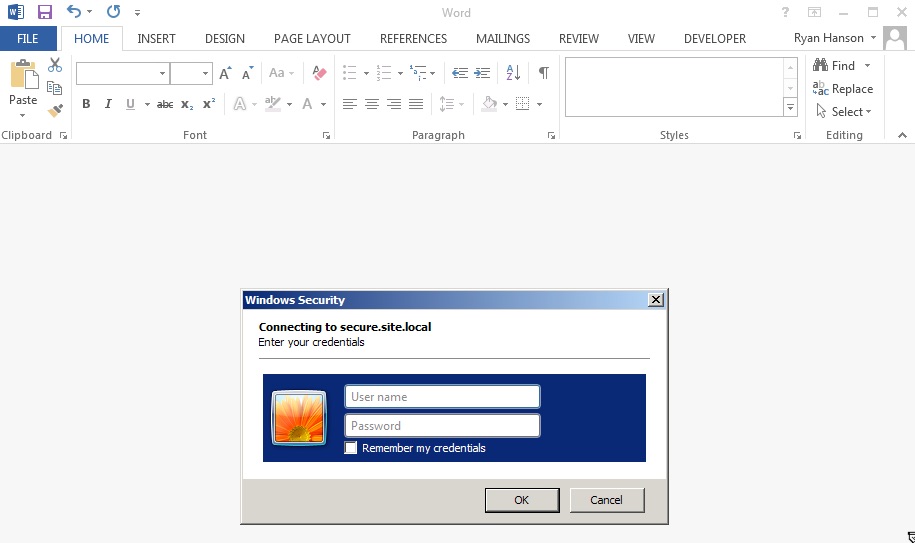 ryhanson/phishery
Un récolteur d'identifiants avec authentification de base activé par SSL et un injecteur d'URL dans un modèle de document Word
 ring0lab/catphish
Projet CATPHISH - Pour le phishing et l'espionnage d'entreprise. Parfait pour la RED TEAM.
 mattkeeley/spoofy
Vérificateur en masse de la possibilité d'usurpation de domaine utilisant une analyse des enregistrements SPF et DMARC faisant autorité, avec une…
 alteredsecurity/365-stealer
Automatise les attaques par octroi de consentement illicite contre les locataires Azure/O365 pour voler des jetons d'actualisation, exfiltrer les…
 m4cs/babysploit
👶 BabySploit Trousse à outils/Cadre de pentest pour débutants écrit en Python 🐍
 d4rks3c-group/hiddeneyereborn
HiddenEye Reborn en meilleure forme que jamais, réécrit de zéro et adapté au monde moderne