azure-pentesting-suite

Boîte à outils Go pour les évaluations de sécurité Azure autorisées : énumère les abonnements et les ressources, audite les erreurs de configuration…

Boîte à outils Go pour les évaluations de sécurité Azure autorisées : énumère les abonnements et les ressources, audite les erreurs de configuration…

Outil de phishing WPA/WPA2 automatisé qui capture des handshakes, génère un point d'accès malveillant, et attire les utilisateurs vers un portail…

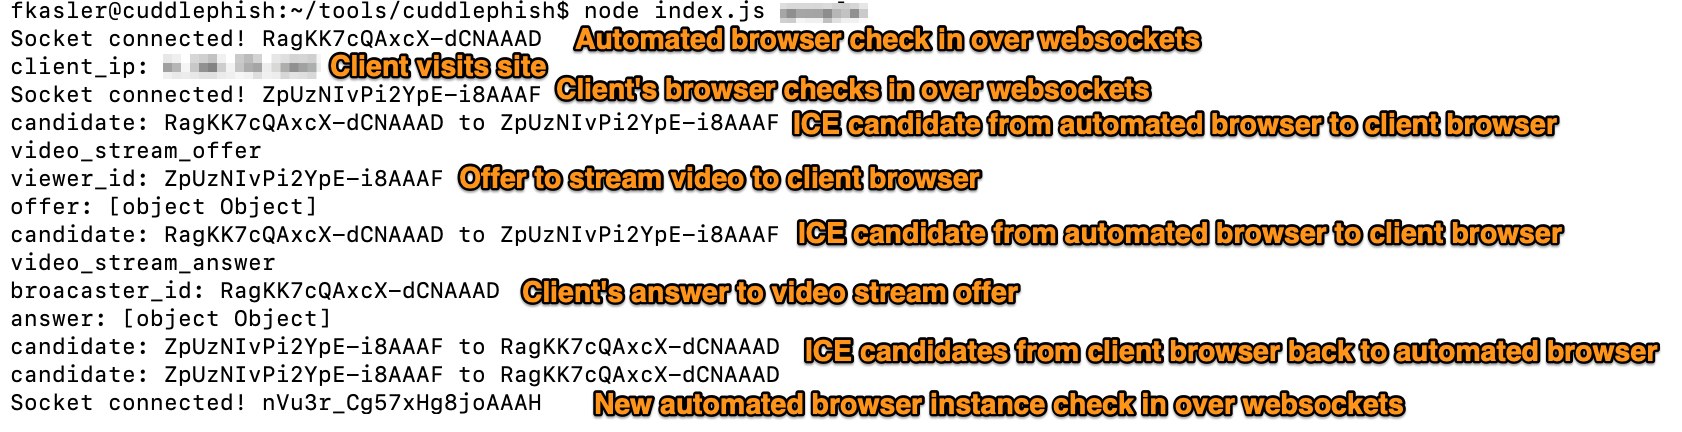
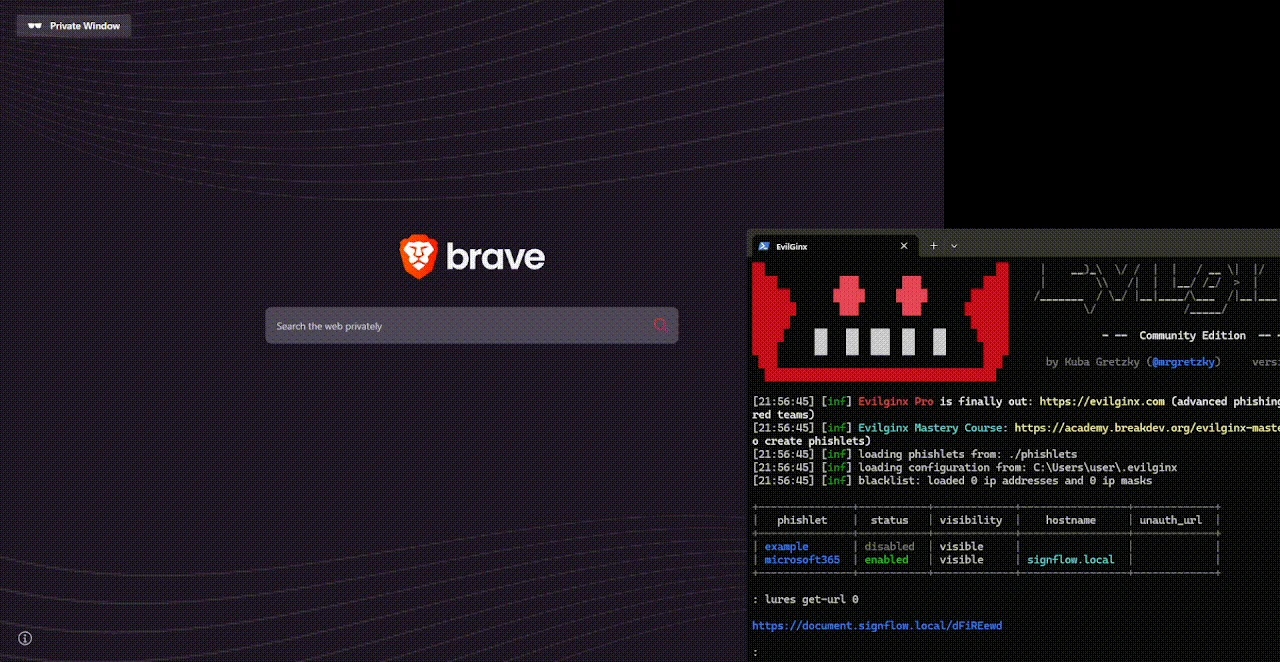
Browser-in-the-Middle (BitM) armé pour les testeurs de pénétration

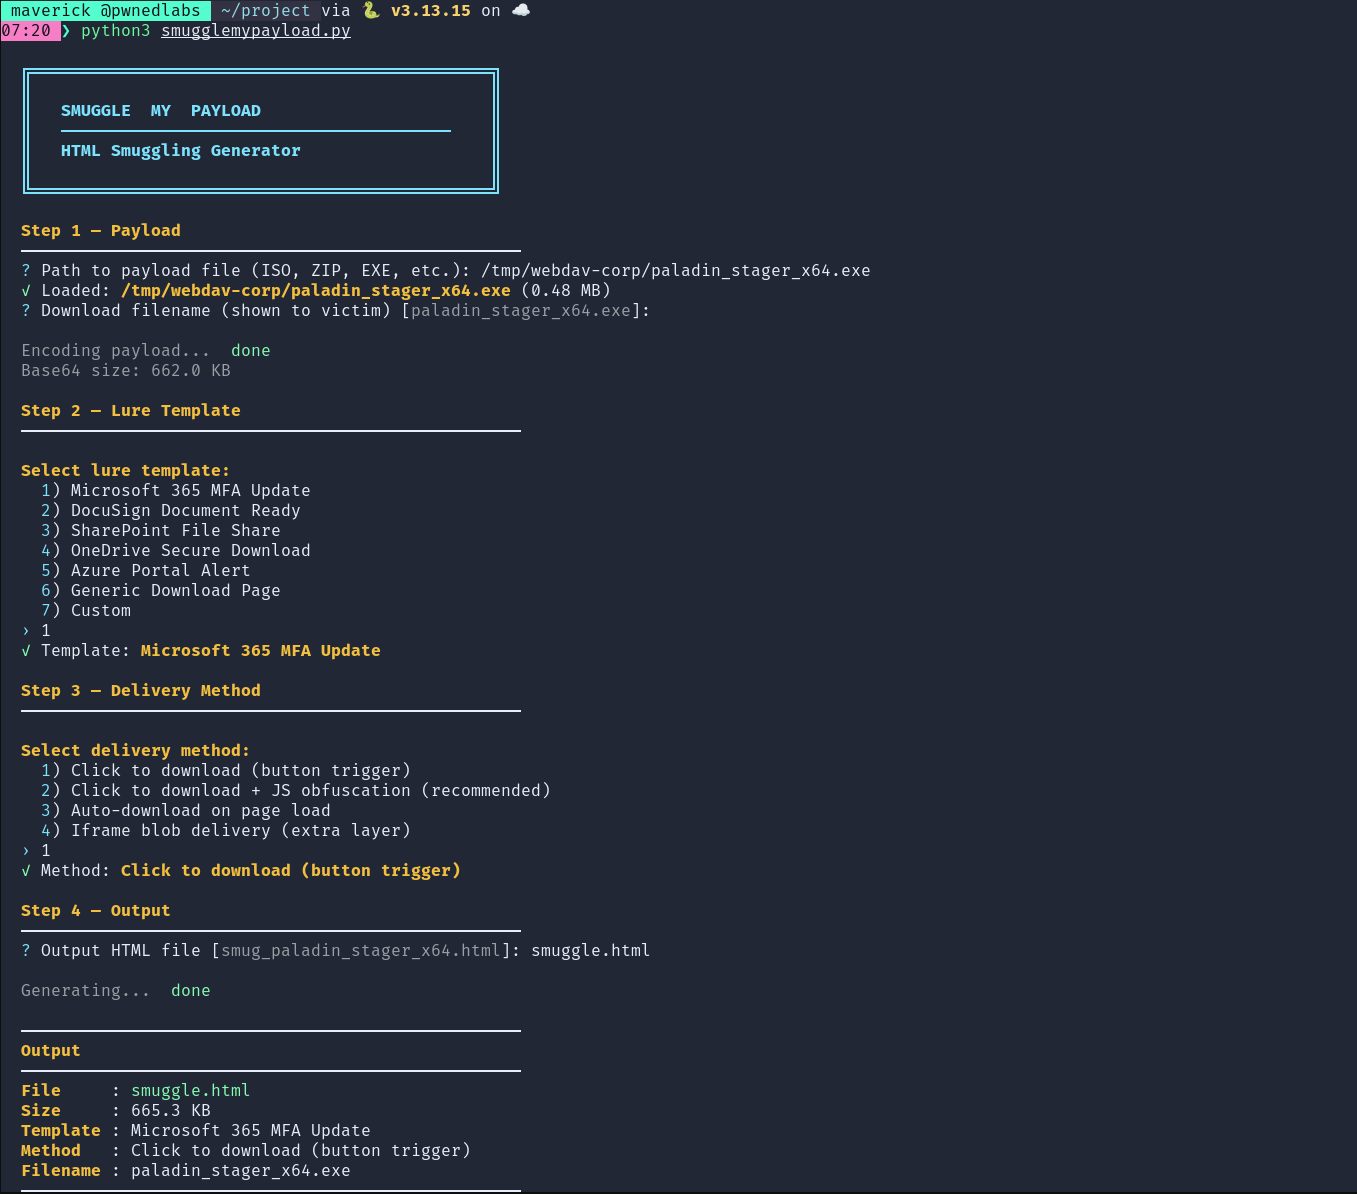
Génère des pages de contrebande HTML qui intègrent et reconstruisent des fichiers côté client via JavaScript, avec encodage de charge utile,…

Antivirus Android qui ne nécessite ni root, ni adb, ni installation de CA, ni cloud, avec de nombreuses fonctionnalités et méthodes pour détecter…

Open-source interactive security awareness training library with 130+ SCORM exercises covering phishing, vishing, BEC, MFA fatigue, and OWASP AI/LLM…

Resources to learn more about Chinese-language cybercrime actors.

This repository contains a full blue-team malware analysis of a real malicious DOCX exploiting CVE-2017-0199. The lab includes sandbox execution,…

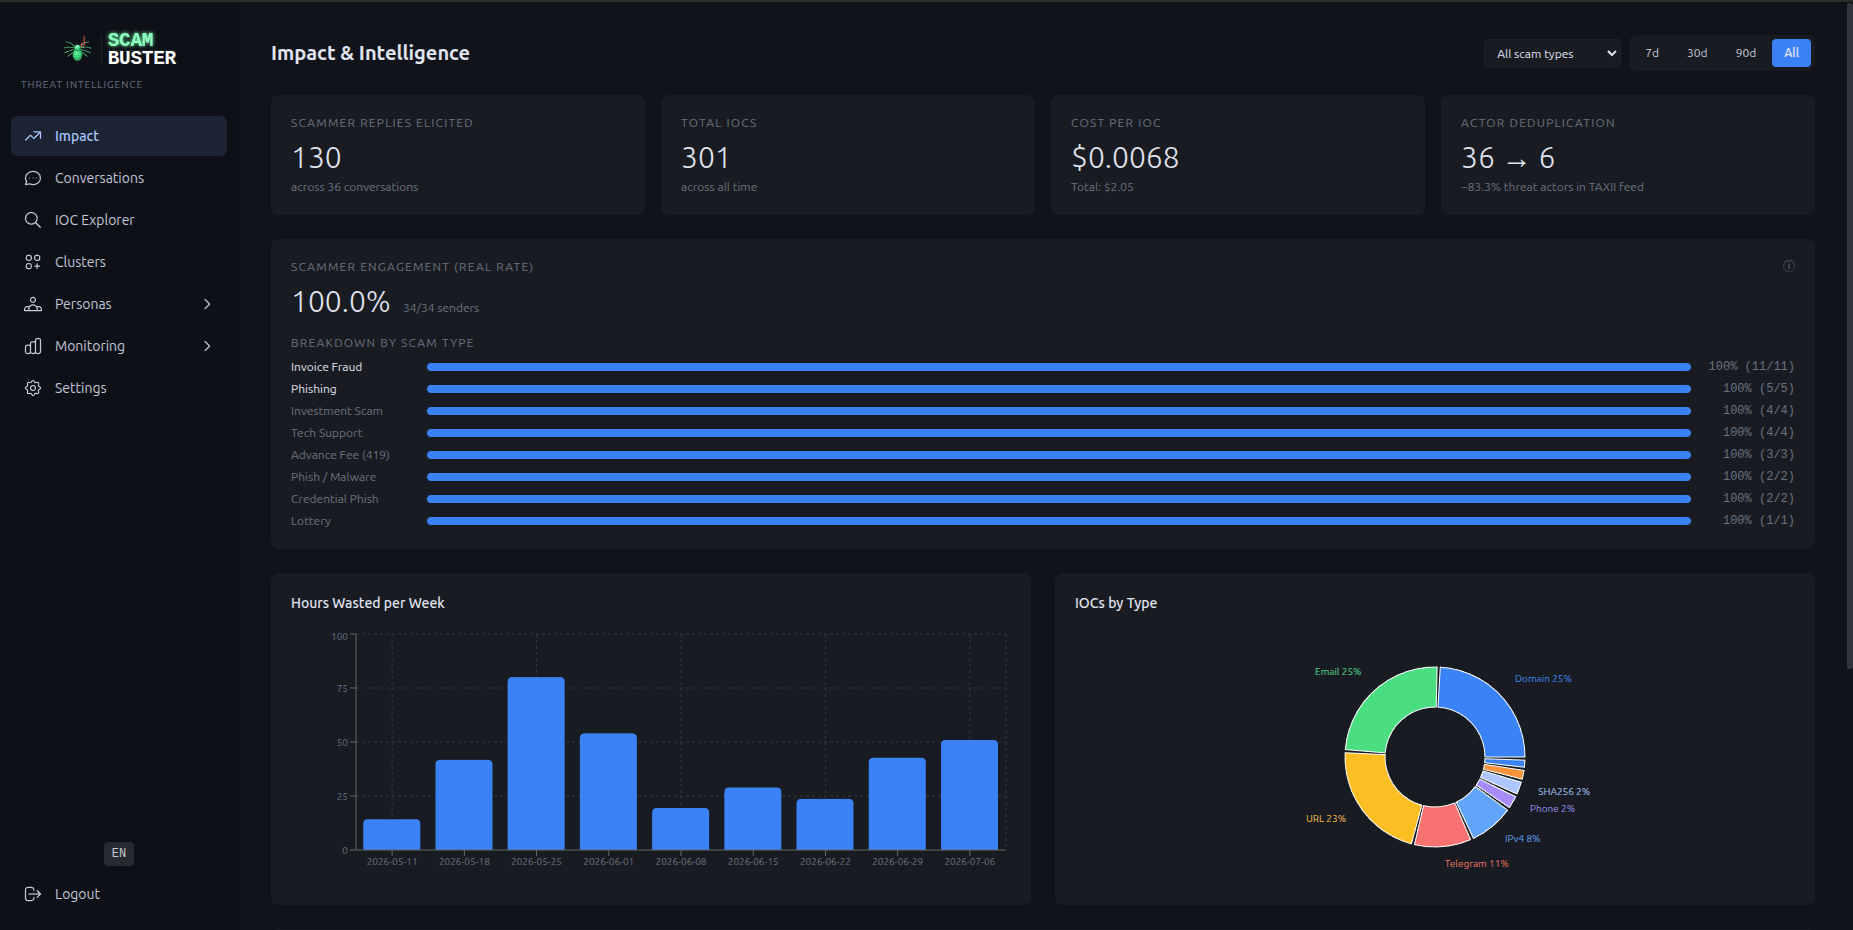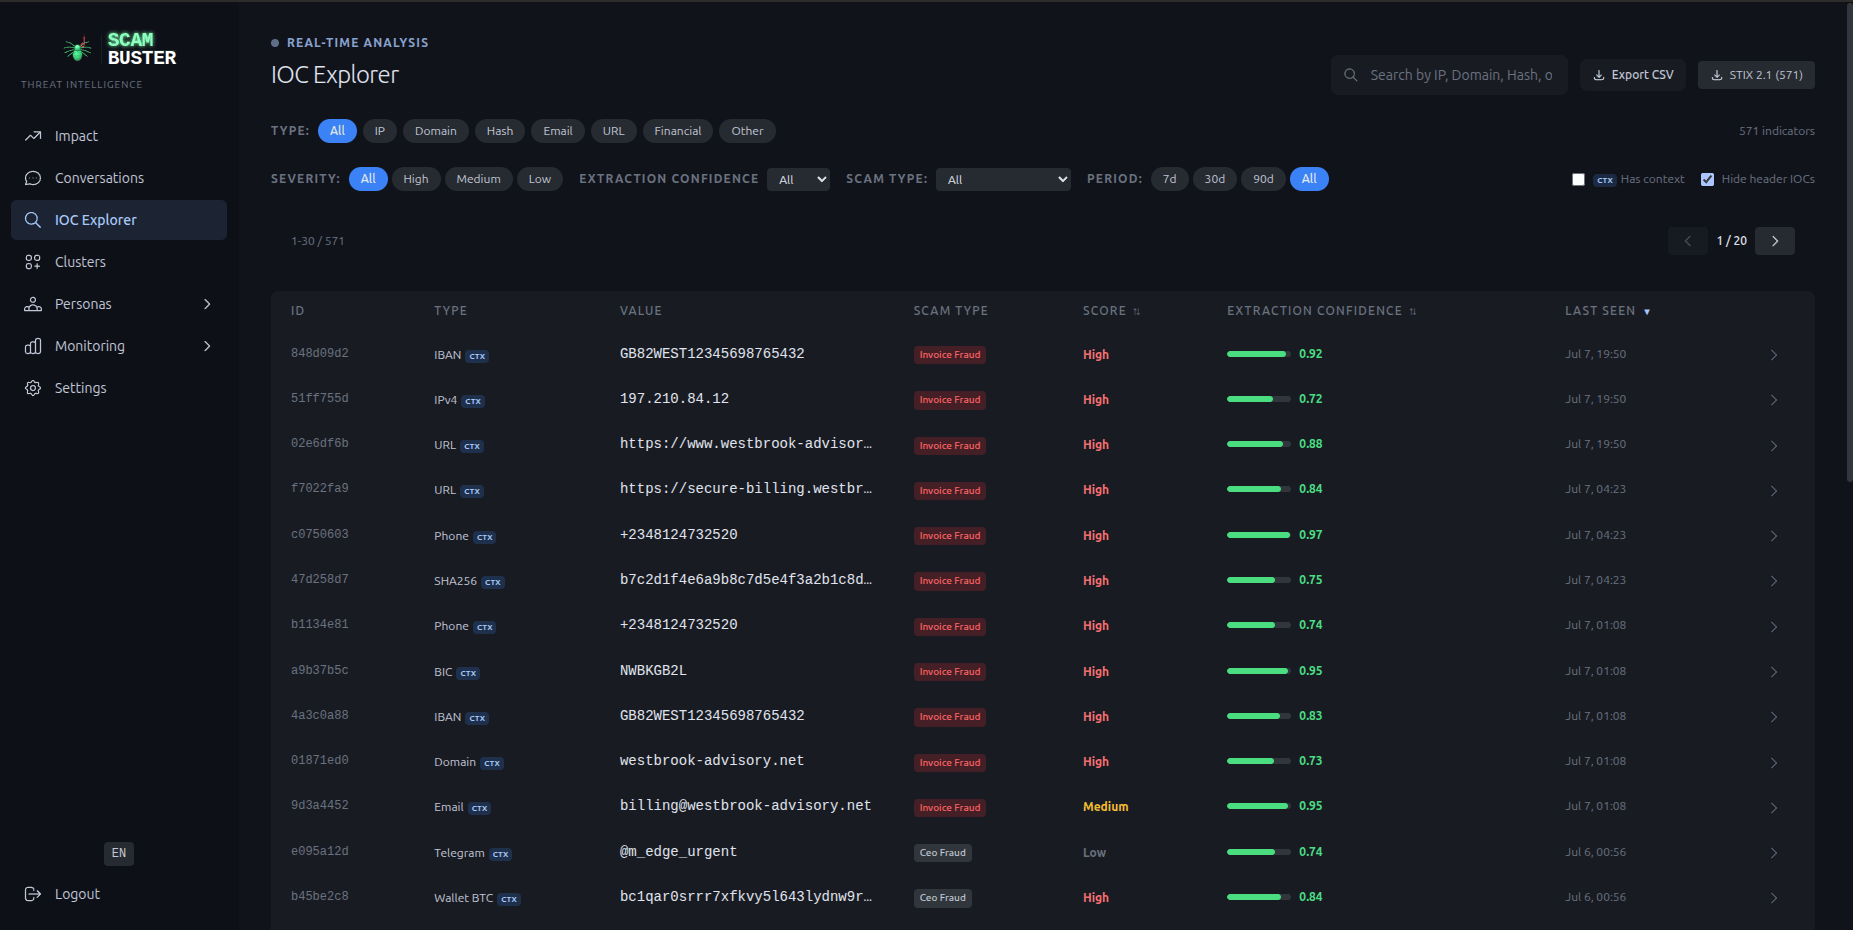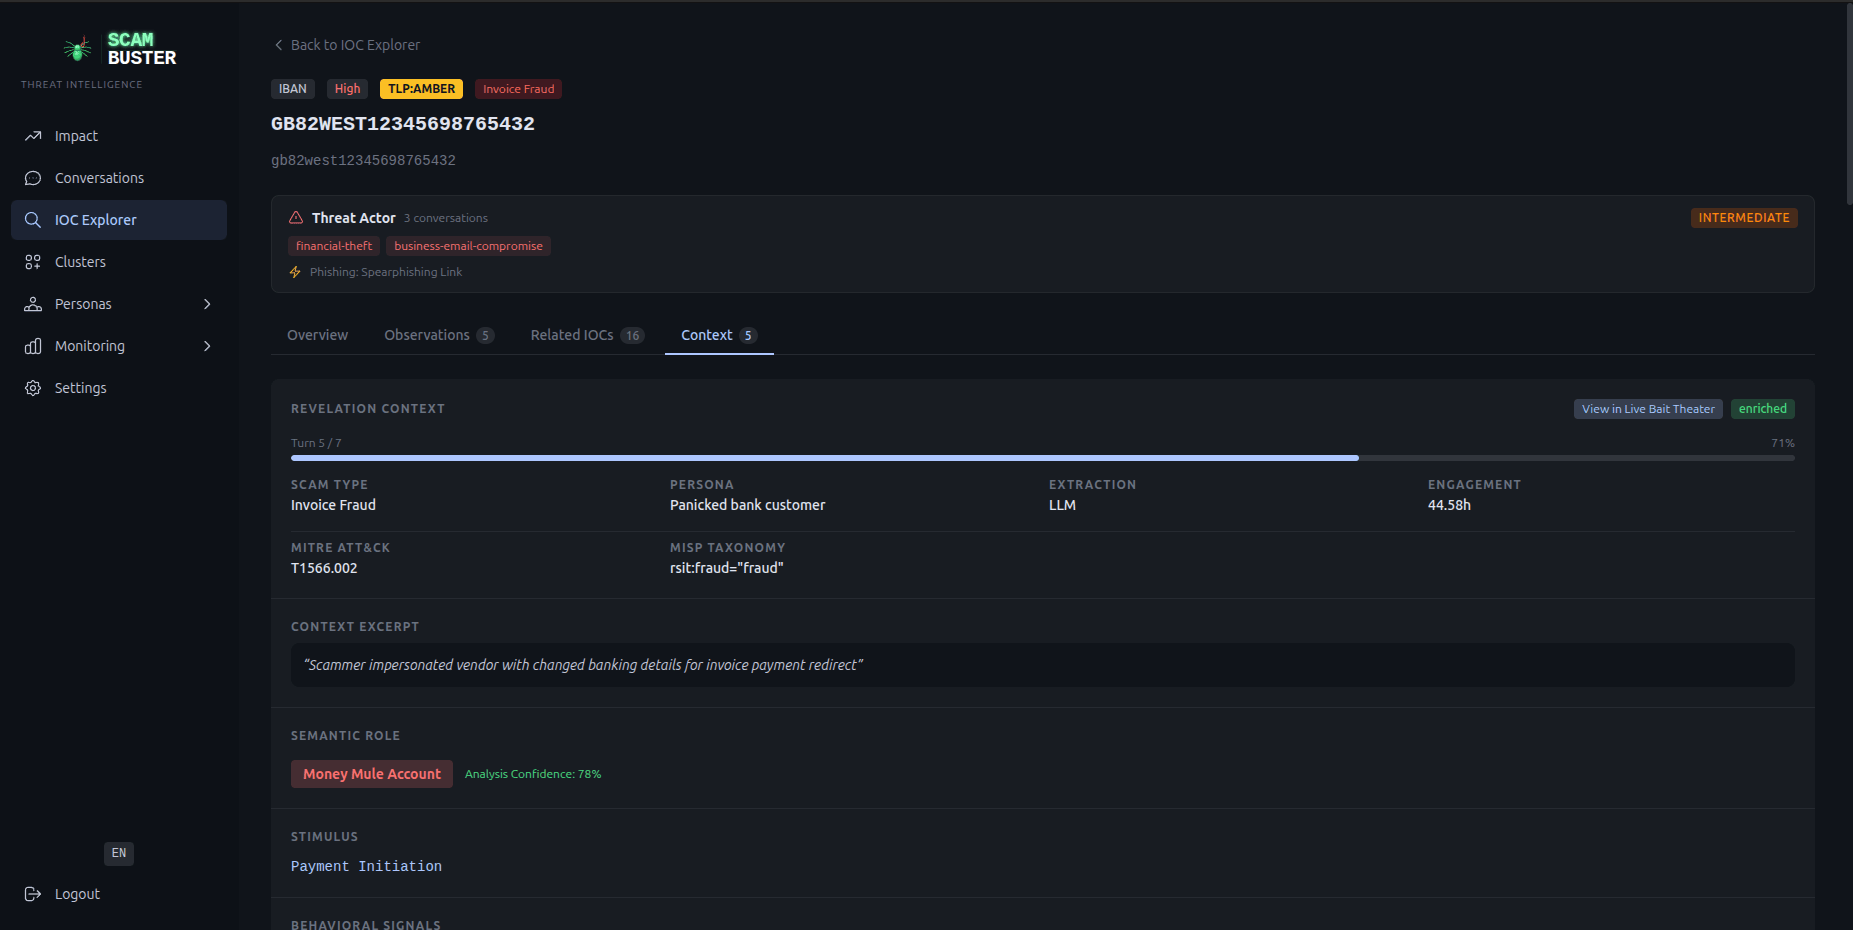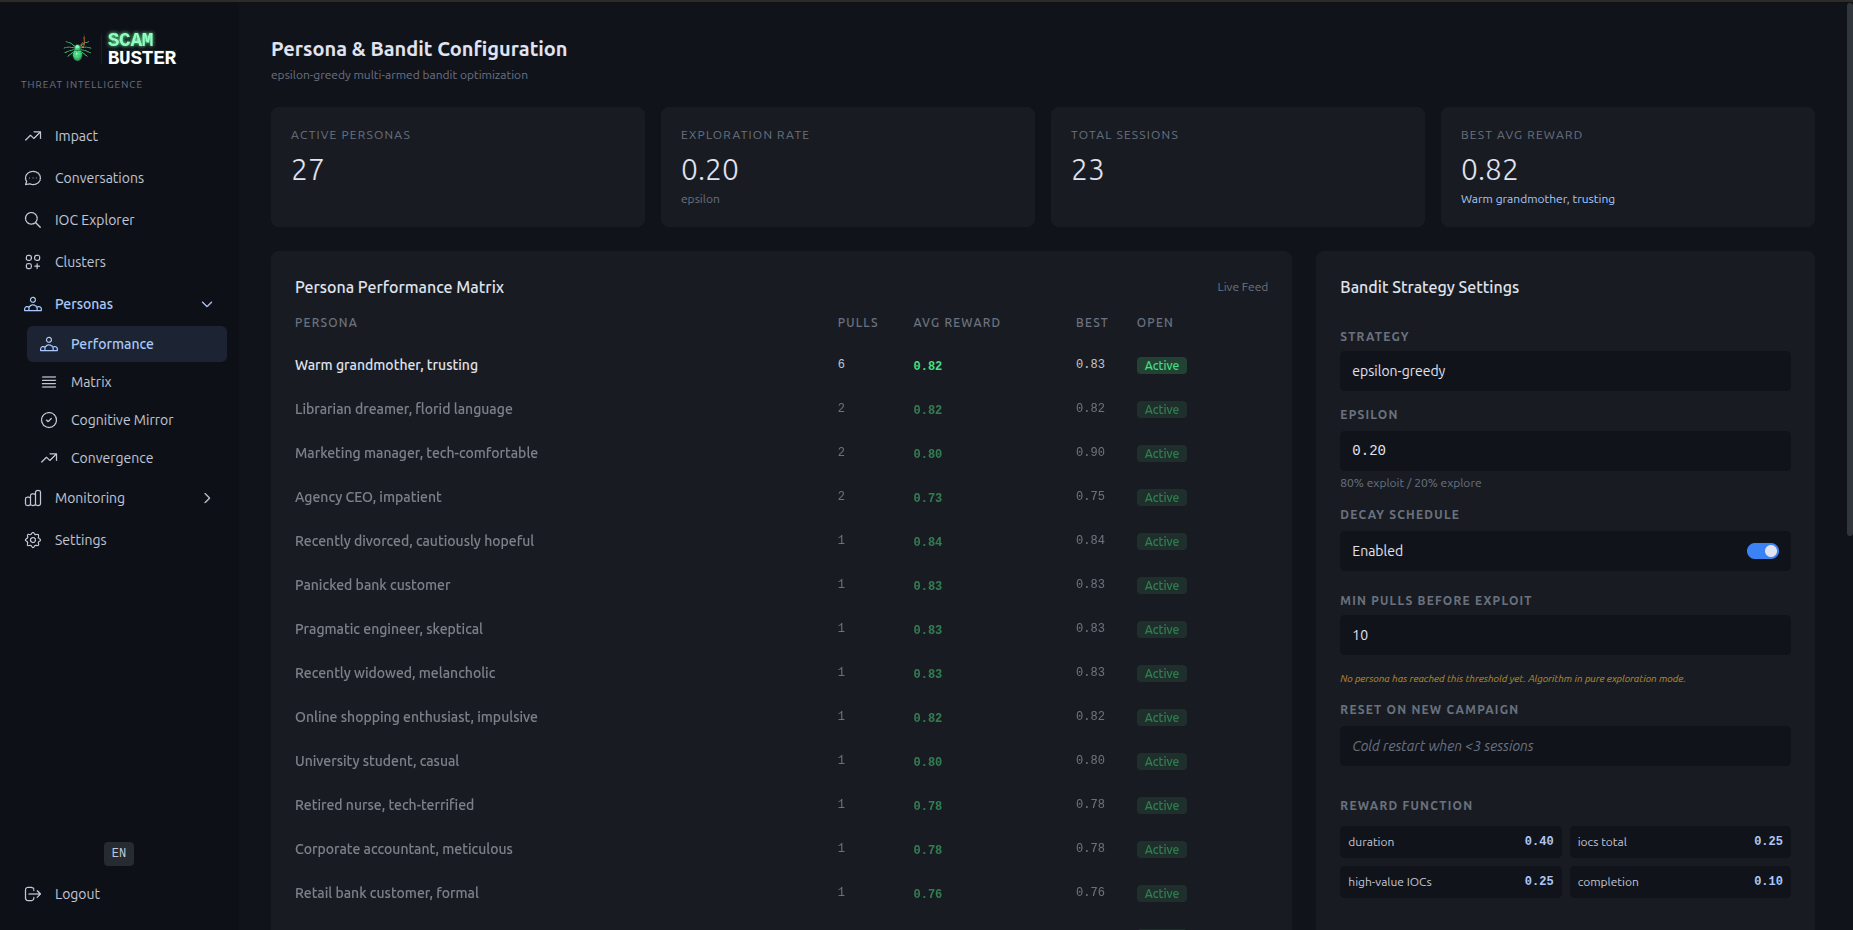
Defensive engagement & threat intelligence research laboratory. Converts inbound scam emails into actionable IOCs through controlled, policy-driven…

EmailXpose est un système open source de sécurité des e-mails propulsé par l'IA qui détecte le phishing, le spam, les arnaques, les logiciels…

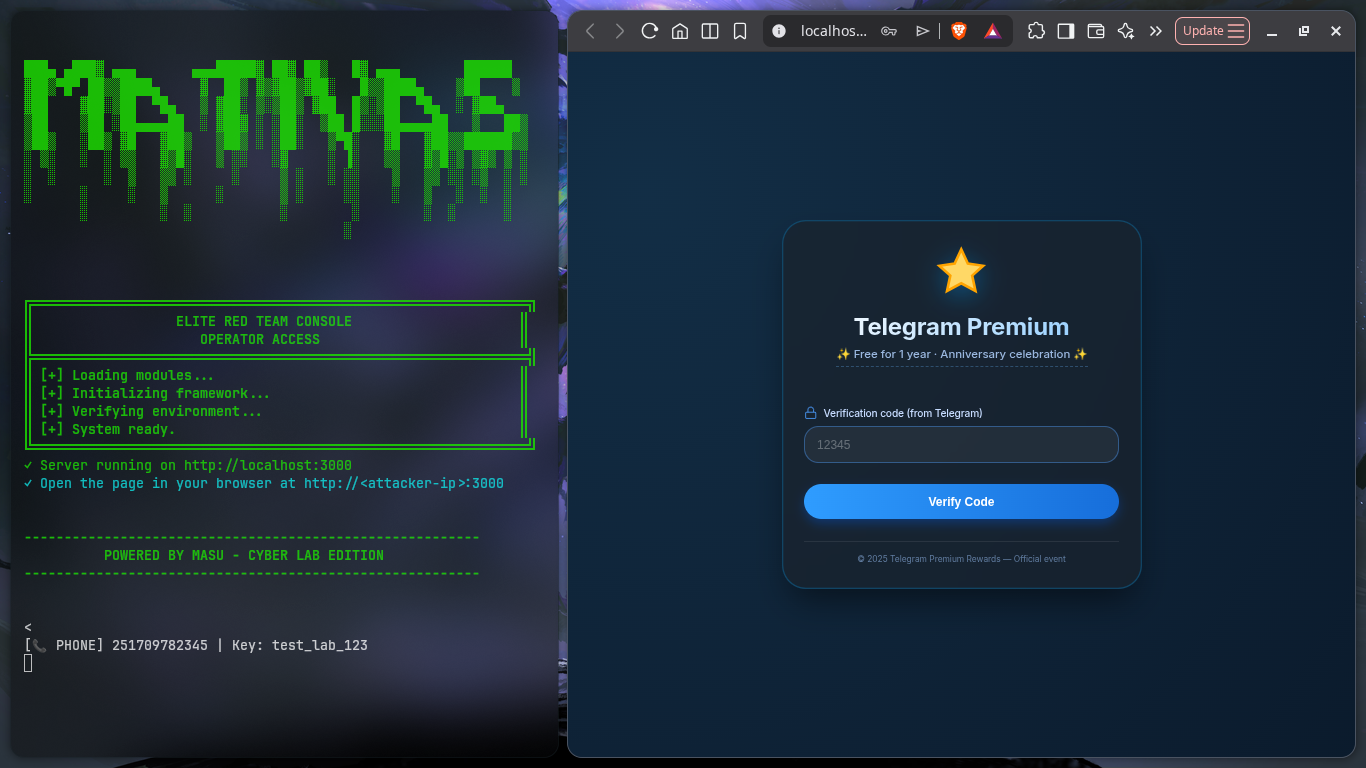
Simulation éducative de phishing Telegram pour la formation et la sensibilisation à la cybersécurité. Démontre la collecte d'identifiants via des…

Kit de test d'intrusion tout-en-un regroupant plus de 185 outils répartis dans 20 catégories, incluant la collecte d'informations, les attaques web…

Frameless Browser‑in‑the‑Browser (BitB) - Pas d'iframes, pas de problèmes de frame‑busting. Une bibliothèque Shadow DOM / MutationObserver en un seul…

Framework de simulation de phishing et de sensibilisation pour campagnes basées sur des nœuds, capture d'identifiants, livraison SMTP, CAPTCHA et…

Modlishka. Proxy inverse.

Le couteau suisse pour la reconnaissance de réseaux 802.11, BLE, HID, CAN-bus, IPv4 et IPv6 et les attaques MITM.

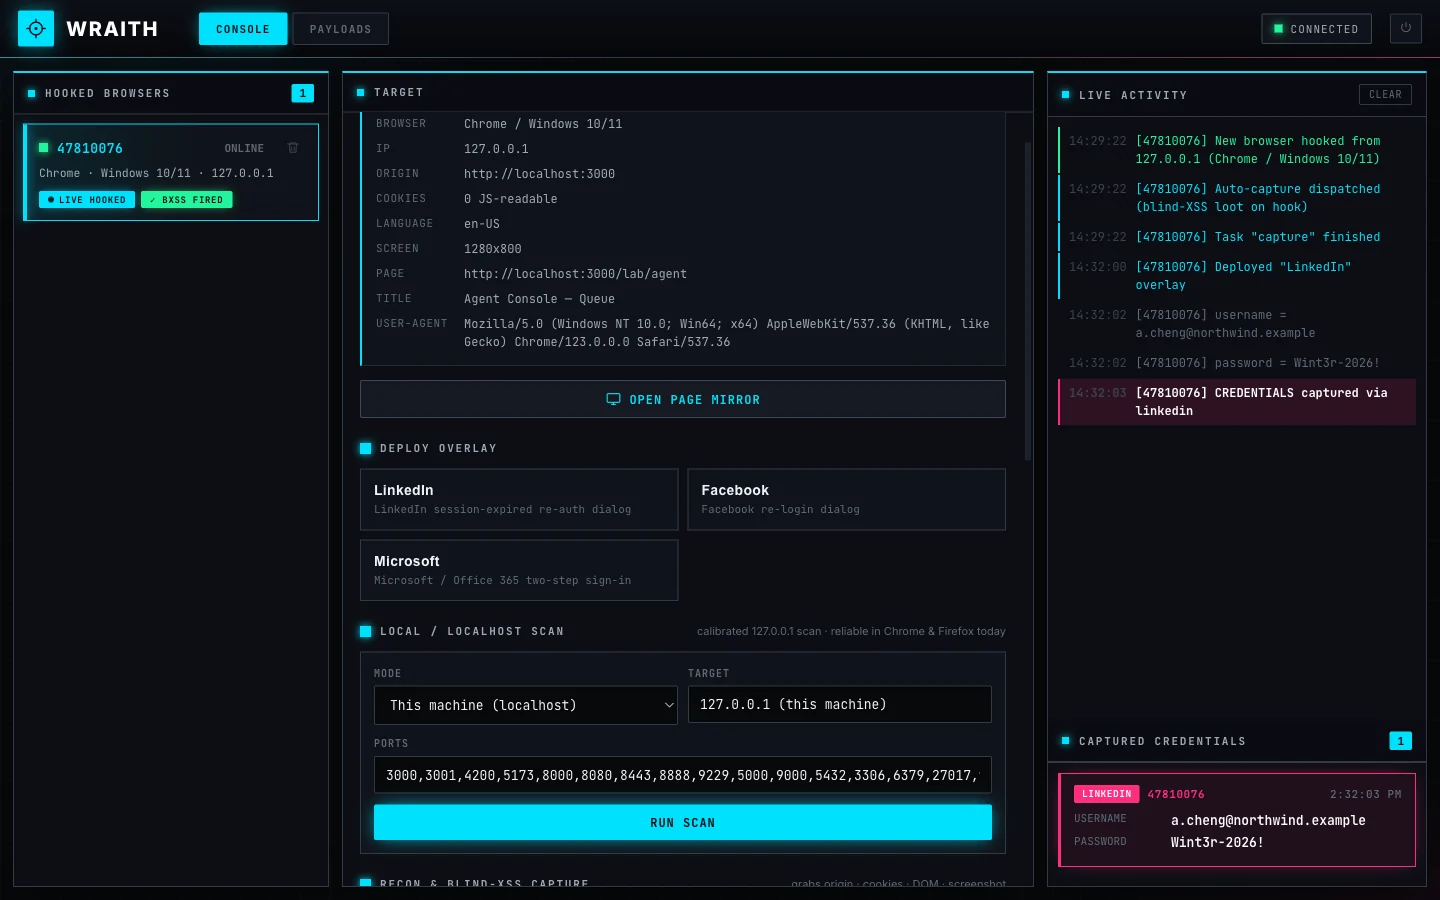
Framework de hooking de navigateurs pour équipes rouges autorisées et formateurs. Hooking des navigateurs via XSS, contrôle interactif…

Simulateur de trojan pédagogique pour la formation en cybersécurité, simulant des attaques de phishing avec ingénierie sociale, reconnaissance…