

EvilOSX
 cys3c/evilosx
Un outil d'administration à distance (RAT) post-exploitation en python pur pour macOS / OS X.
encryption-decryption-toolspersistence-mechanismspost-exploitation+2
50
cys3c/evilosxUn outil d'administration à distance (RAT) post-exploitation en python pur pour macOS / OS X.
 4w4k3/insanity-framework
Générer des payloads et contrôler des machines distantes. [Discontinued]
 user696/mrrat
:mouse: Ceci est un cheval de Troie d'accès à distance (RAT) multiplateforme en Python 2.x.
 mwsrc/schwarze-sonne-rat
SS-RAT (Schwarze-Sonne-Remote-Access-Trojan)
 n00py/norknork
Détecteur de persistance PowerShell Empire
 egebalci/egesploit
EGESPLOIT est une bibliothèque golang pour le développement de malwares.
 d4vinci/wormy
quelques fonctions python3 pour ajouter des fonctionnalités de propagation à n'importe quel backdoor python
 malwares/remote-access-trojan
Windows Remote-Access-Trojan
 mwsrc/plasmarat
Cheval de Troie d'accès à distance (RAT), Mineur, DDoS
 mwsrc/njrat
Extraction du code source de njRAT
 mwsrc/betterrat
Meilleur cheval de Troie d'accès à distance
 mwsrc/betterandrorat
Cheval de Troie d'accès à distance pour Android
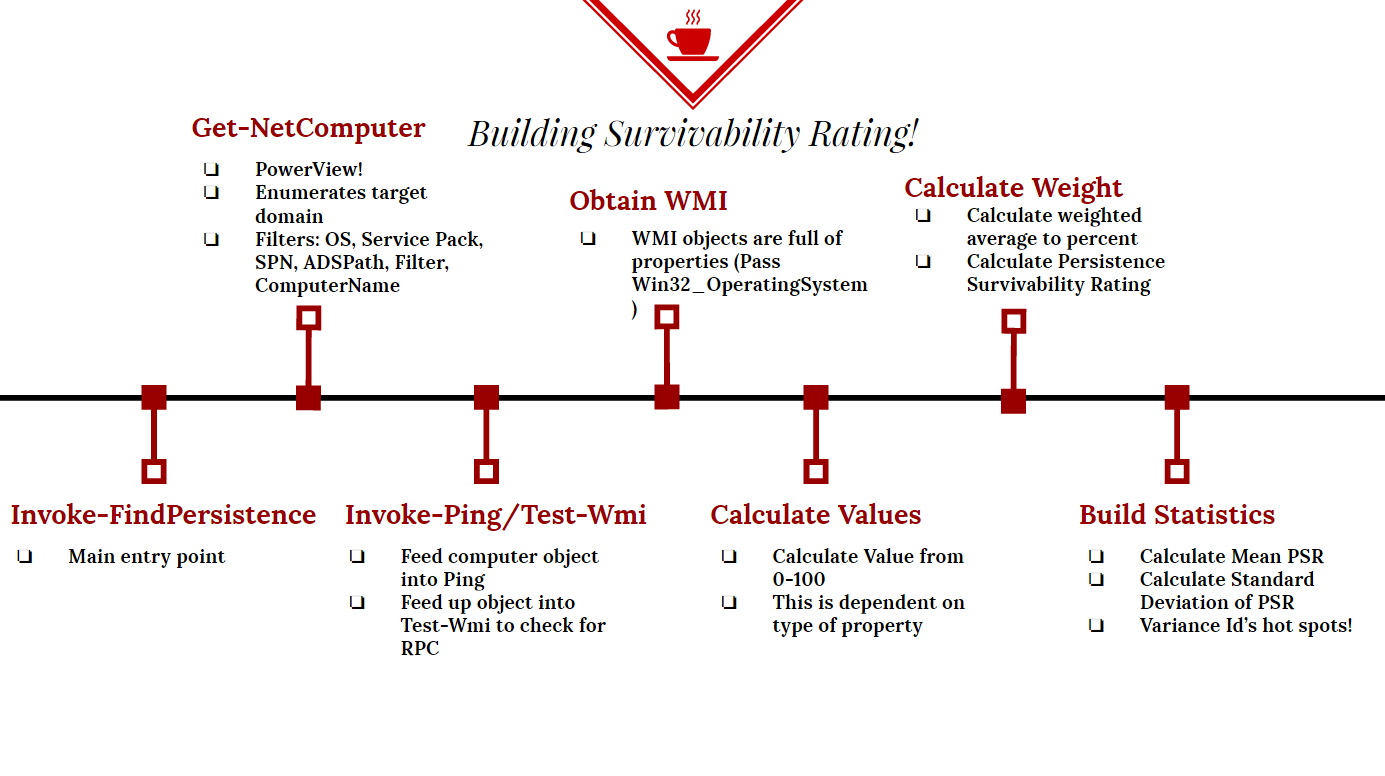 killswitch-gui/persistence-survivability
Powershell Persistence Locator
 killswitch-gui/hotload-driver
C++
 m00nrise/processhider
Outil post-exploitation pour masquer des processus aux applications de surveillance.
 sw4mpf0x/powerlurk
Événements WMI malveillants utilisant PowerShell
 d4vinci/palsy-virus
Virus Python qui paralysera votre PC une fois ouvert :D
 5alt/zerorat
ZeroRAT est un cheval de Troie d'accès à distance à une ligne sur Windows