

Tendril
 whispergate/tendril
Outil de persistance basé sur C# et Beacon Object File
defensive-toolspenetration-testing-frameworksprivilege-escalation+6
16
whispergate/tendrilOutil de persistance basé sur C# et Beacon Object File
 0ldev/tradecraft
Agent de test de sécurité piloté par LLM qui exécute une boucle continue d'appels d'outils contre une cible, avec plus de 160 adaptateurs d'outils de…
 rapid7/metasploit-javapayload
Bibliothèque de payloads Java obsolète pour Metasploit, fournissant des agents Java et Android Meterpreter compilés avec Maven. Fusionnée dans…
 n1nj4sec/pupy
Pupy est un framework C2 et de post-exploitation open-source, multiplateforme (Windows, Linux, OSX, Android) écrit en Python et C
 havocframework/havoc
Le framework Havoc
 arismelachroinos/lscript
Le script LAZY rendra votre vie plus facile, et bien sûr plus rapide.
 optiv/freeze
Freeze est une boîte à outils de payloads pour contourner les EDR en utilisant des processus suspendus, des appels système directs et des méthodes…
 zerx0r/kage
Kage est une interface graphique pour Metasploit Meterpreter et le gestionnaire de sessions
 mttaggart/offensivenotion
Notion comme plateforme pour les opérations offensives
 dark-lbp/isf
ISF (Industrial Control System Exploitation Framework), un framework d'exploitation basé sur Python
 mgeeky/redwarden
Proxy inverse C2 Cobalt Strike qui repousse les Blue Teams, AVs, EDRs, scanners grâce à l'inspection de paquets et la corrélation de profils…
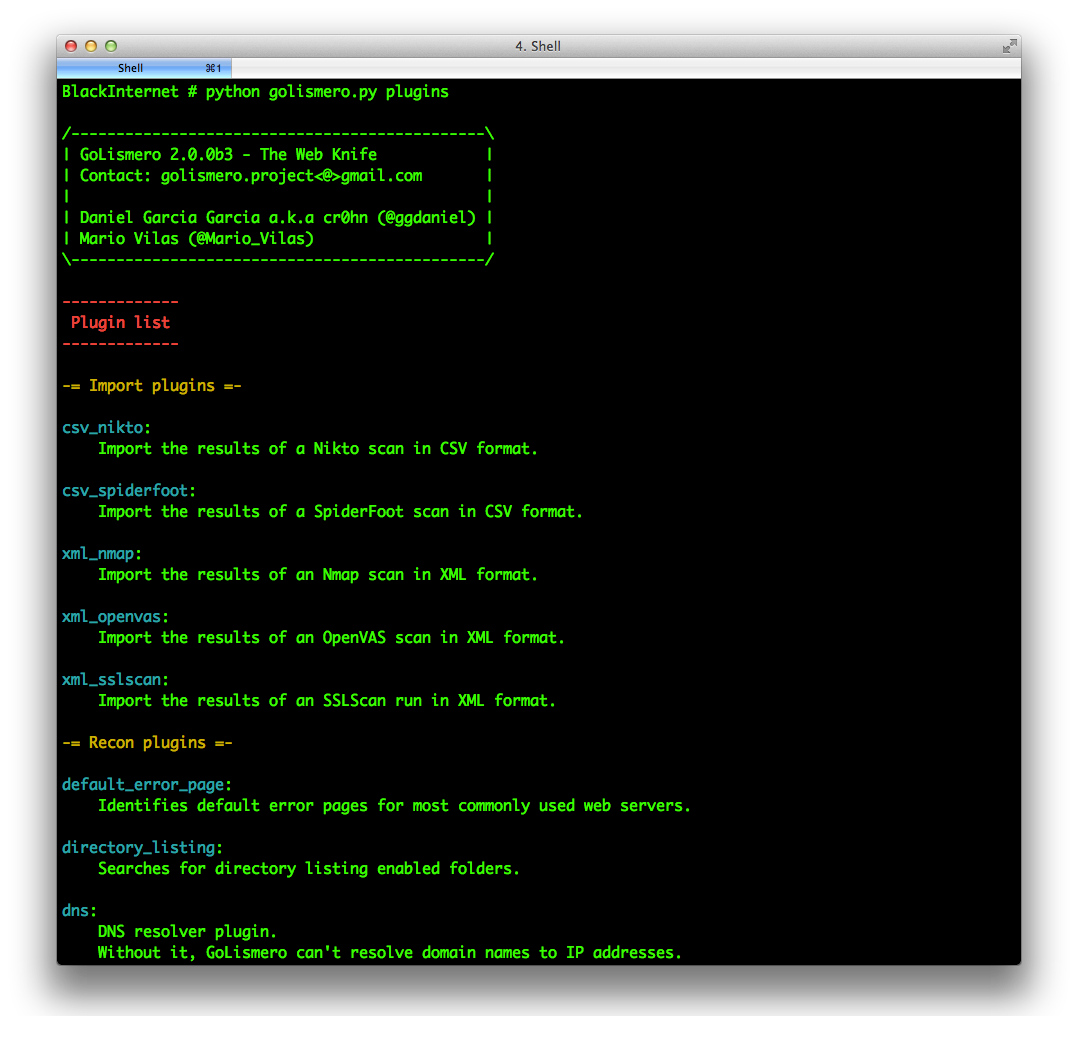 golismero/golismero
GoLismero - Le couteau Web
 praetorian-inc/pentestly
Framework interne de test d'intrusion en Python et Powershell
 r3curs1v3-pr0xy/vajra
Vajra est un framework de piratage Web automatisé hautement personnalisable basé sur des cibles et des périmètres pour automatiser les tâches de…
 salesforce/vulnreport
Plateforme open-source de gestion et d'automatisation de pentesting par Salesforce Product Security
 swimlane/pyattck
Un paquet Python pour interagir avec le framework MITRE ATT&CK
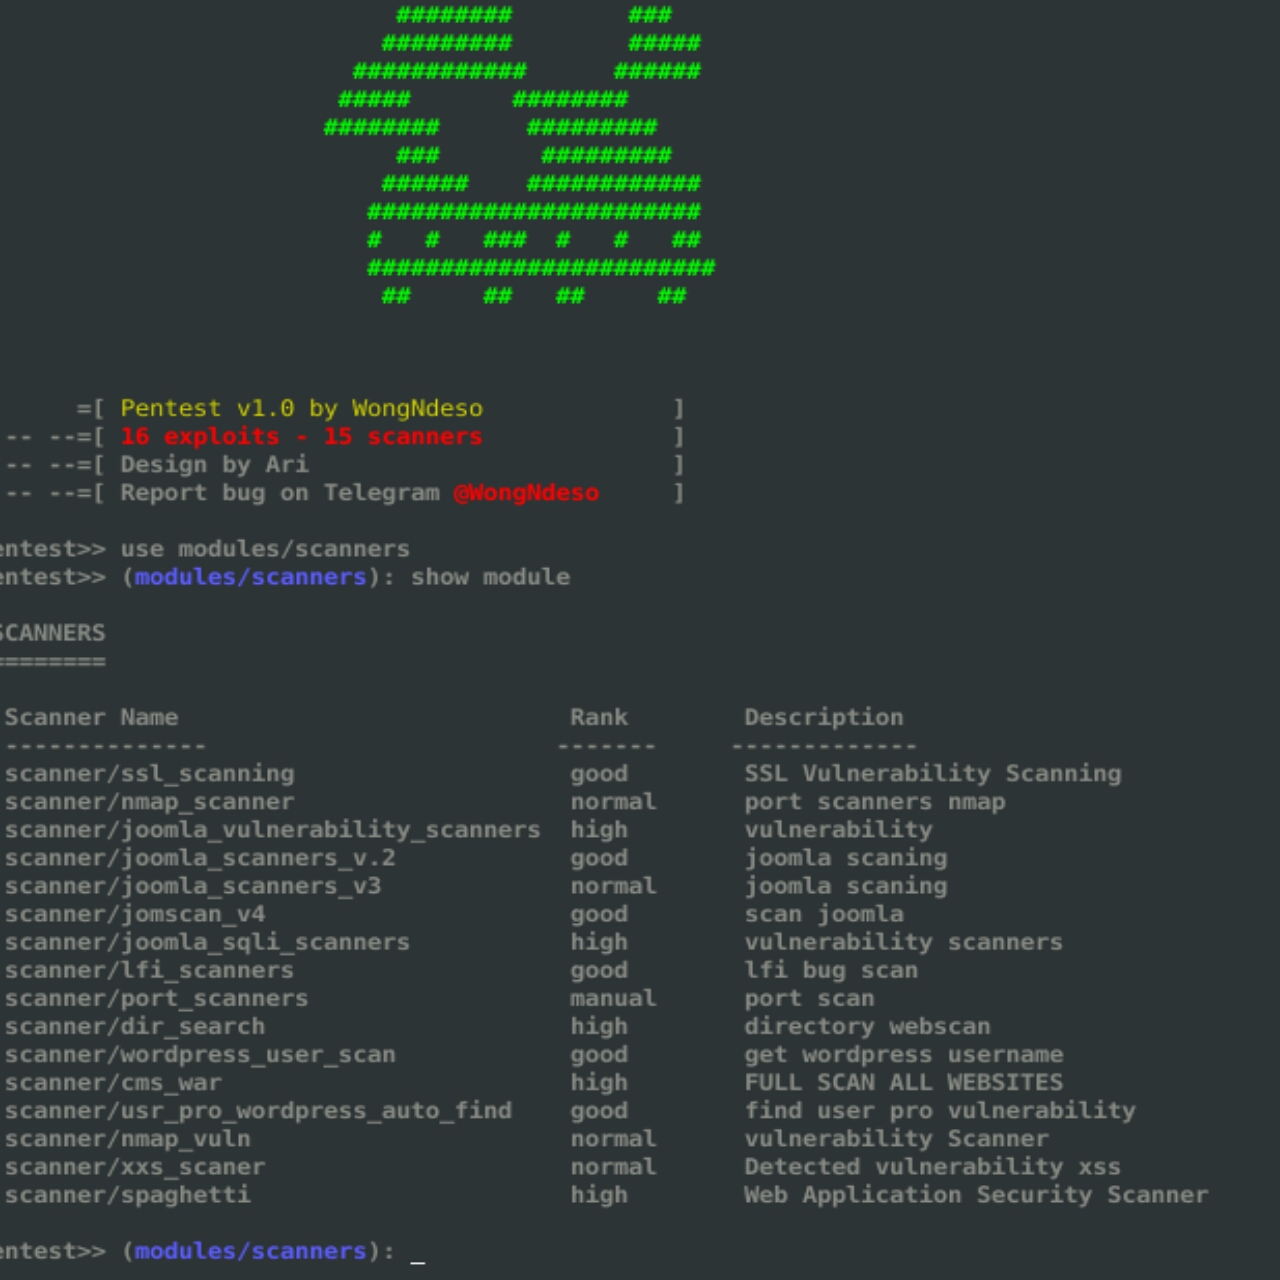 pikpikcu/pentest-tools-framework
Pentest Tools Framework est une base de données d'exploits, de scanners et d'outils pour les tests d'intrusion. Pentest est un framework puissant qui…
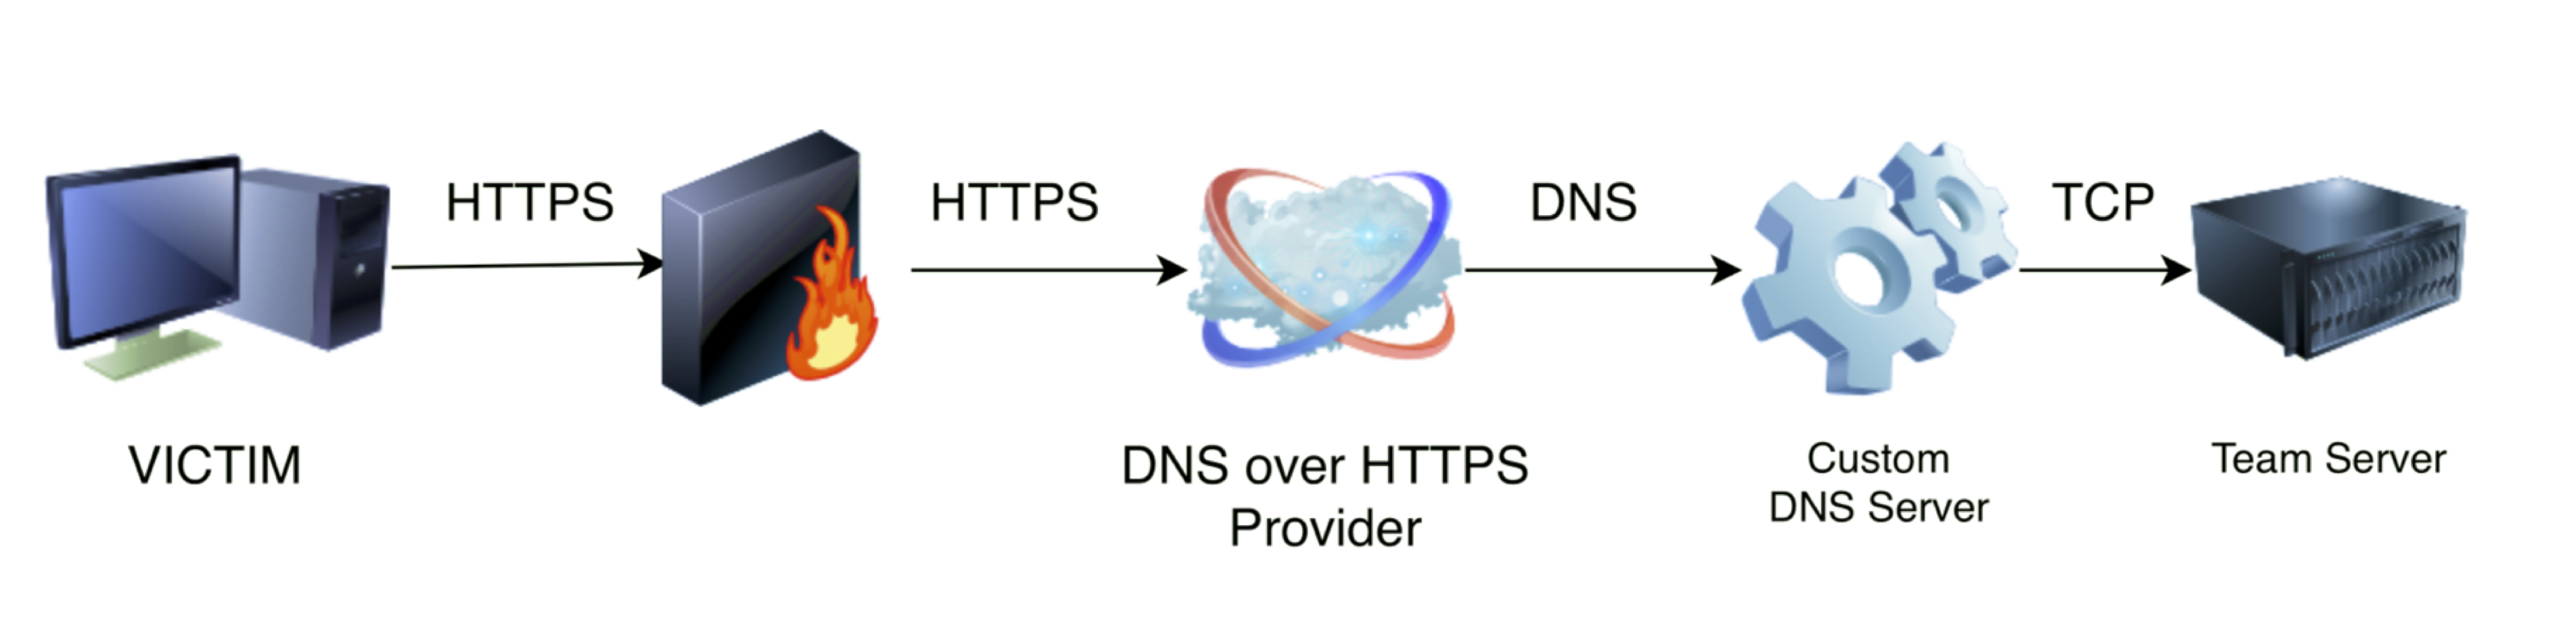 spiderlabs/dohc2
DoHC2 permet d'utiliser la bibliothèque ExternalC2 de Ryan Hanson (https://github.com/ryhanson/ExternalC2) pour le commandement et le contrôle (C2)…