blacksandbeacon
Balise C2 Linux avec chargeur BOF ELF natif en mémoire, interrogation chiffrée AES-256-CFB et serveur C2 Python pour modules de post-exploitation…

Balise C2 Linux avec chargeur BOF ELF natif en mémoire, interrogation chiffrée AES-256-CFB et serveur C2 Python pour modules de post-exploitation…

Un simple C2 Framework écrit en C++ moderne

Un framework modulaire conçu pour enchaîner et automatiser des tests de sécurité.

bibliothèque et interpréteur pour outils de test de pénétration

PAKURI-THON est un outil qui aide les testeurs d'intrusion avec divers outils de pentesting et un serveur C4 (serveur de commande et contrôle et de…

Wrapper CLI pour MSFvenom qui simplifie la création de payloads avec gestion de profils, génération automatisée de listeners et sortie organisée pour…

Plateforme d'émulation d'adversaire basée sur le Web qui orchestre les tests Atomic Red Team sur les points de terminaison Windows via des agents Go,…

Outil open-source de gestion de tests d'intrusion conçu pour être opéré par un agent IA.

RedRoot est un framework de sécurité offensive basé sur Python et piloté par CLI, qui regroupe les outils essentiels de red teaming dans un…

Configurable, piloté par la communauté, profil C2 HTTP

Async PICO Hub est un framework en cours de développement pour étendre Cobalt Strike avec une surveillance d'événements personnalisée et des BOF…

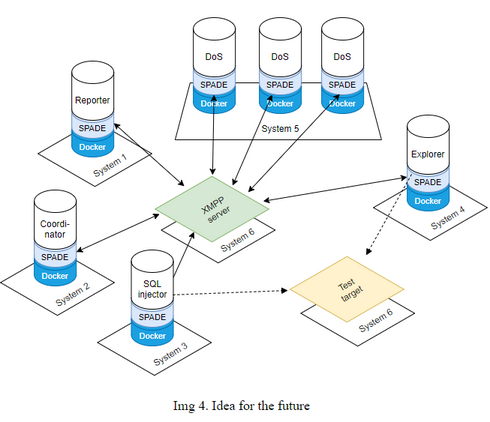
Système multi-agent pour les tests de pénétration automatisés (MASAPT)

Une boîte à outils de sécurité complète avec plus de 1000 outils de test d'intrusion et d'évaluation de sécurité.

Chargeur réfléchi défini par l'utilisateur basé sur Rust pour les charges utiles de Cobalt Strike. Évite les pages mémoire RWX pour la sécurité…

Graphical attack management console for Metasploit: the lineage of Armitage as a single Go binary with a browser UI. Live network topology, campaign…

Cobalt Strike 4.4 édition Zhuzhu – suppression des pièges cachés, suppression des caractéristiques de trafic, imitation d'un service API réel pour le…

Agents adaptatifs pour les tests de pénétration web dynamiques

Générer des configurations de redirecteur Caddy à partir de profils Cobalt Strike ou Sliver C2.