blitzstrike
Serveur MCP regroupant une méthodologie de test d'intrusion à trois niveaux : reconnaissance de la surface d'attaque, analyse statique source-to-sink…

Serveur MCP regroupant une méthodologie de test d'intrusion à trois niveaux : reconnaissance de la surface d'attaque, analyse statique source-to-sink…

Le TTPForge est un framework de cybersécurité pour développer, automatiser et exécuter les Tactiques, Techniques et Procédures (TTPs) des attaquants.

Un agent Mythic pour Windows écrit en C

Kali Linux configuration avancée

Framework d'exploitation open-source avec système modulaire de payload, encodeur et auxiliaire pour les tests de pénétration, la validation de…

Autonomous multi-agent AI penetration-testing engine: a governed tool sandbox, an immutable evidence-and-validation gate, and a reproducible…

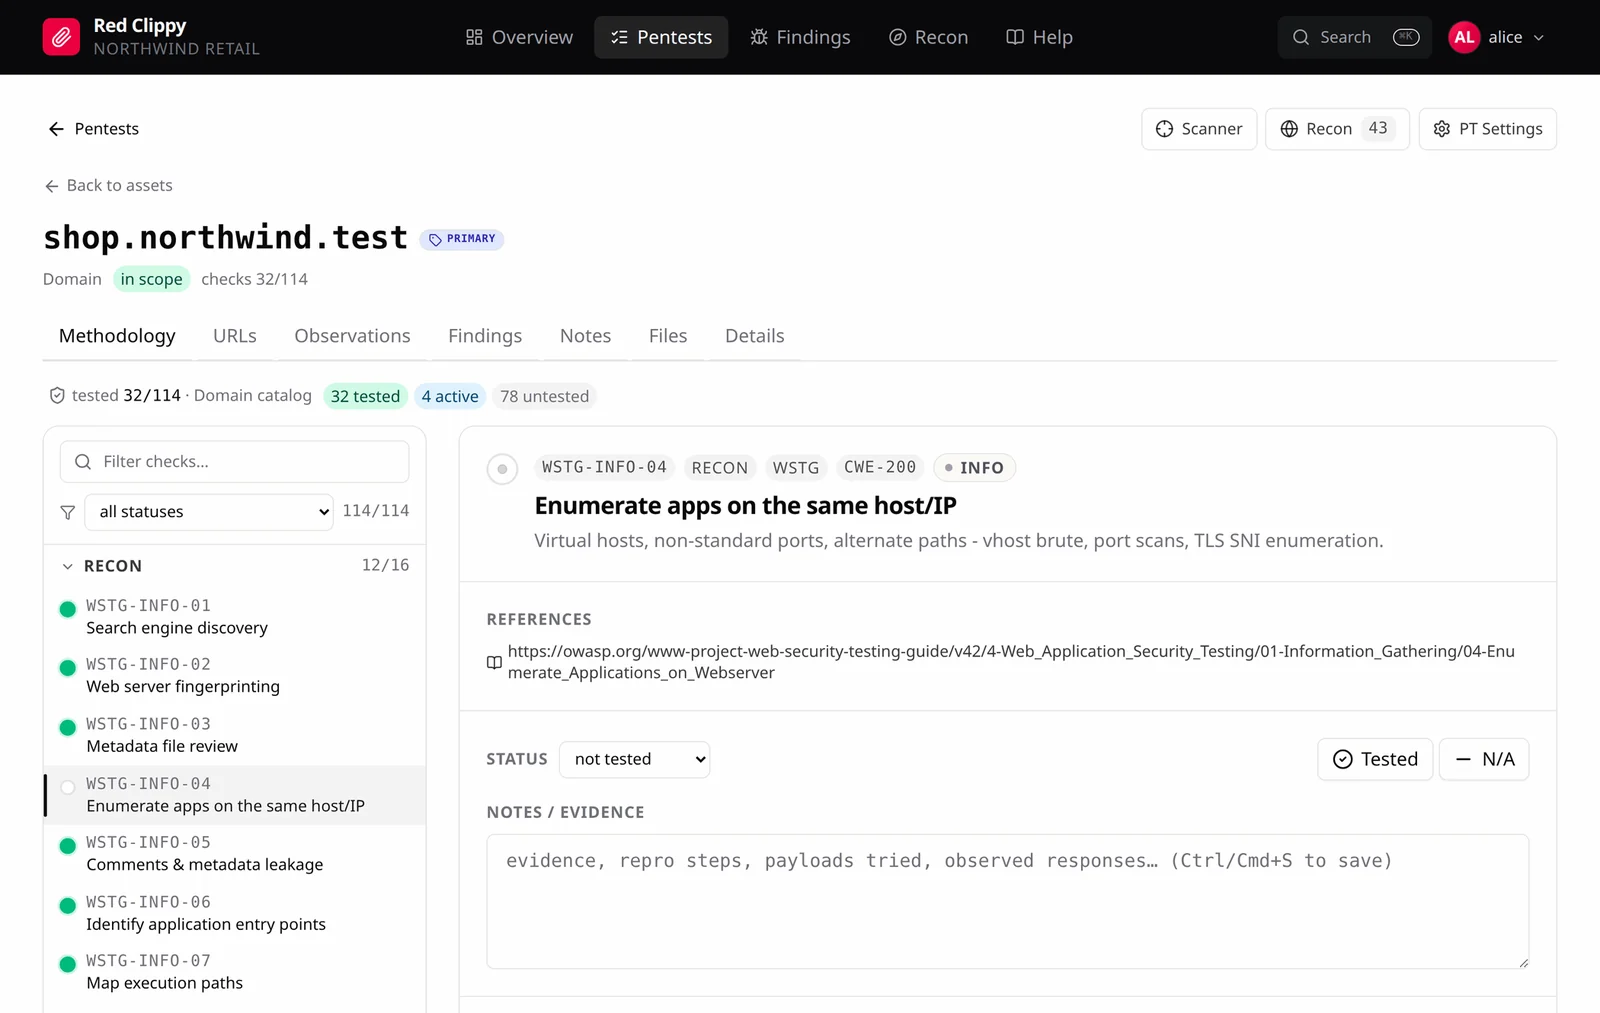
open-source pentest management built to be operated by an AI agent

Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting

Fully autonomous AI Agents system capable of performing complex penetration testing tasks

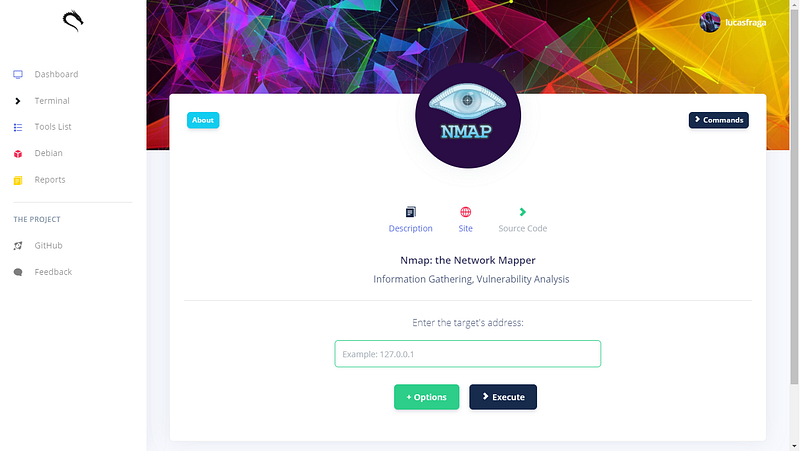
Interface Web graphique développée pour faciliter l'utilisation des outils d'information de sécurité.

Un framework de red team collaboratif et multi-plateforme.

Framework d'exploitation Python modulaire avec une console de style Metasploit, des modules Exploit et Auxiliary à enregistrement automatique, des…

Go-based network exploitation and MITM framework for authorized penetration testing, network reconnaissance, traffic interception, wireless security…

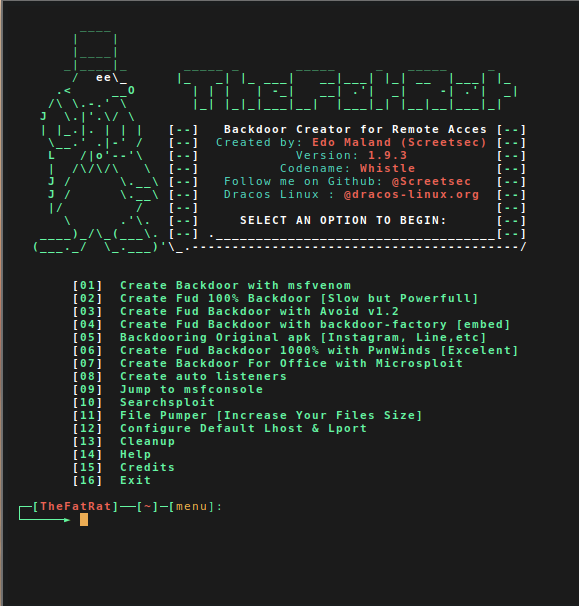
Thefatrat est un outil d'exploitation massive : outil facile pour générer une porte dérobée et outil facile pour une attaque de post-exploitation…

Le dépôt de la Social-Engineer Toolkit (SET) de TrustedSec - Toutes les nouvelles versions de SET seront déployées ici.

Modular post-exploitation framework managing reverse-shell sessions over TCP/TLS/mTLS with plugins for enumeration, in-memory execution, SOCKS5…

Framework d'exploitation pour appareils embarqués

Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…