
staekka
 j-0-t/staekka
Stækka Metasploit - Extension de Metasploit
penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
j-0-t/staekkaStækka Metasploit - Extension de Metasploit
 markoarmitage/metasploit-framework
app Transformer les publics et privés nuls en chaînes vides il y a 3 mois config Utiliser bundler/setup pour des échecs liés à bundler plus…
 phra/pezor
Emballer du shellcode et des exécutables PE dans des payloads évasives avec des techniques anti-débogage, de désaccrochage, d'appel système et de…
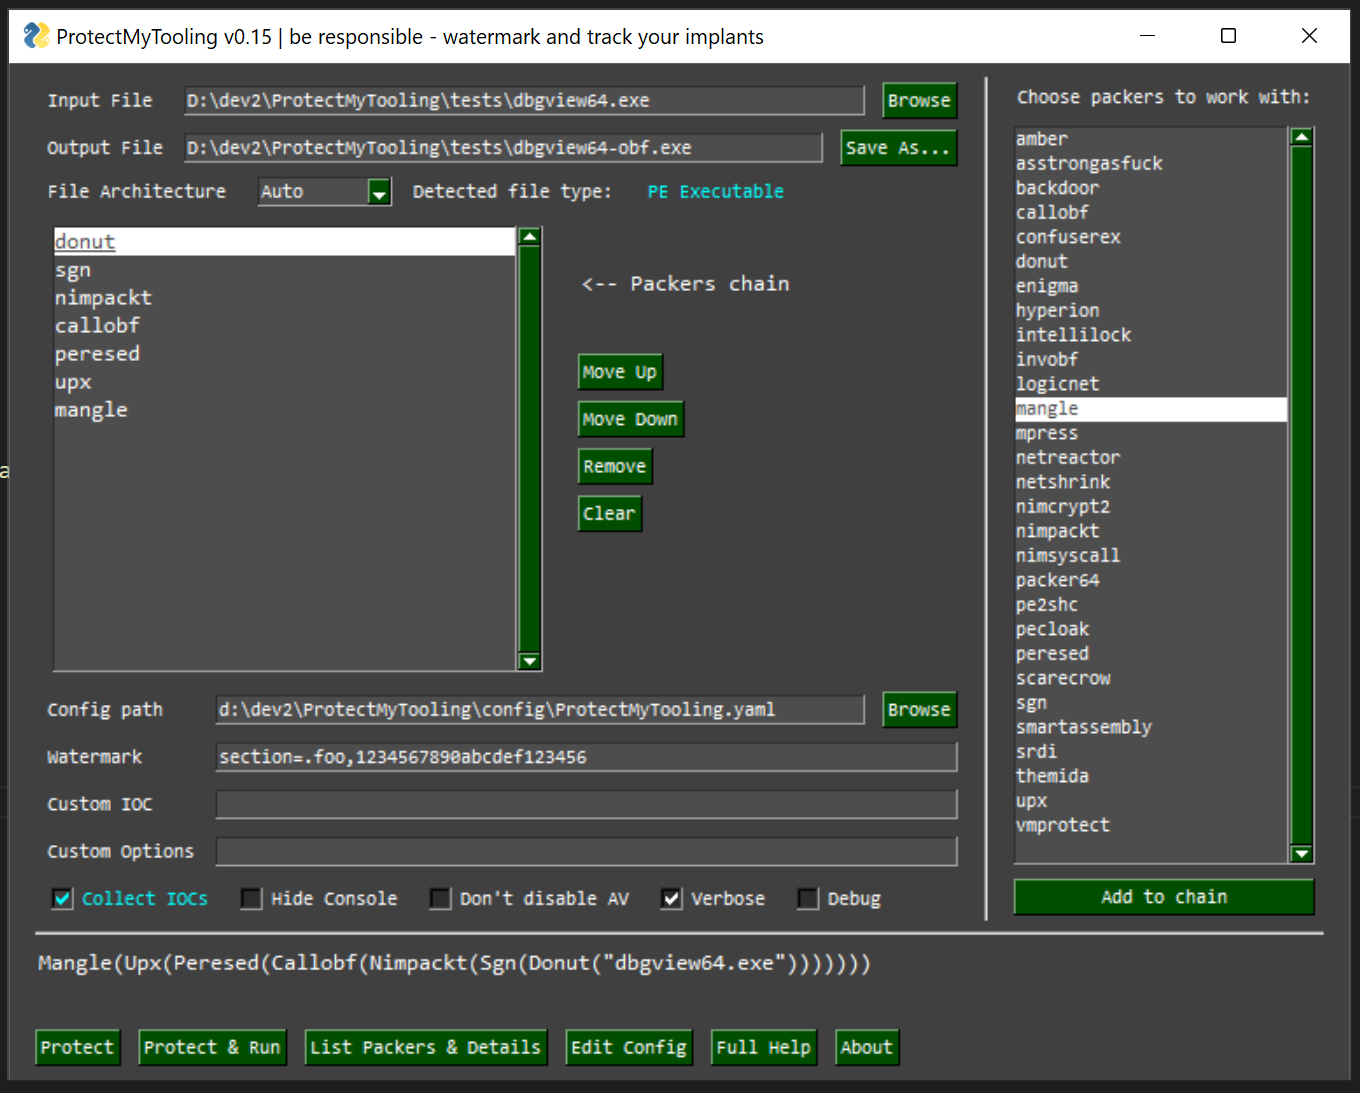 mgeeky/protectmytooling
Wrapper Multi-Packer permettant d'enchaîner divers packers, obfuscateurs et autres arsenaux orientés Red Team. Doté de watermarking d'artefacts, de…
 mgeeky/redwarden
Proxy inverse C2 Cobalt Strike qui repousse les Blue Teams, AVs, EDRs, scanners grâce à l'inspection de paquets et la corrélation de profils…
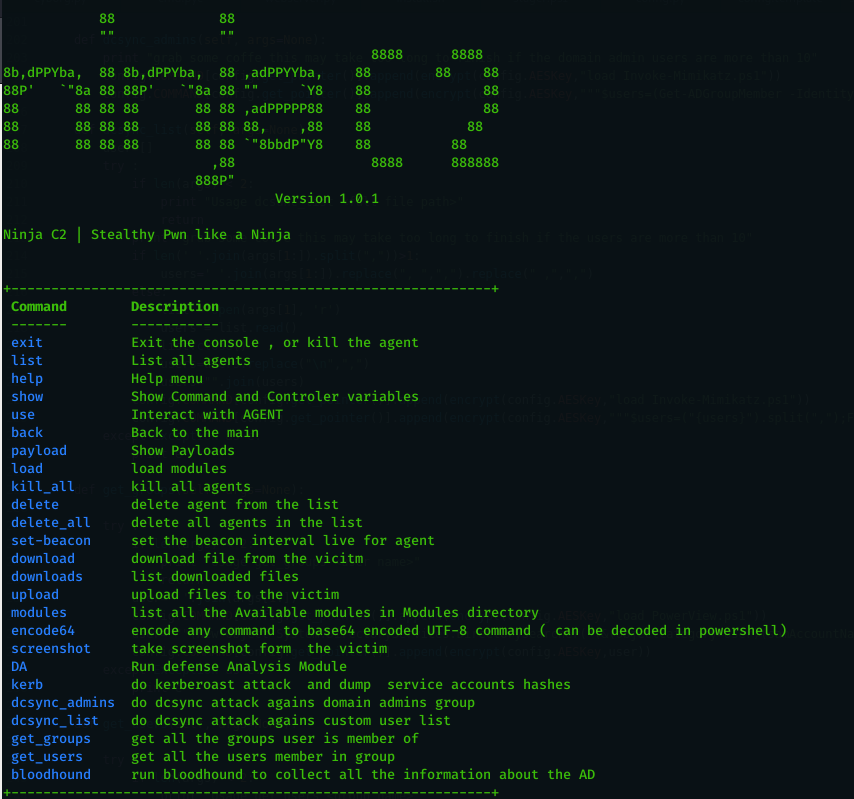 ahmedkhlief/ninja
Serveur C2 open source créé pour des opérations furtives de red team
 bhavsec/autopentest-ai
Serveur MCP de test d'intrusion agentique qui découvre, exploite et signale les vulnérabilités des applications web.
 28zaaky/khaos-c2
KHAOS est un framework C2 moderne qui achemine le trafic des agents via des services cloud déjà approuvés par les réseaux d'entreprise.
 fraunhofer-aisec/gallia
Framework d’audit de sécurité extensible pour les interfaces UDS automobiles, permettant des scans reproductibles, la lecture des codes de…
 nccgroup/async-pico-hub
Async PICO Hub est un framework en cours de développement pour étendre Cobalt Strike avec une surveillance d'événements personnalisée et des BOF…
 rajsidwadkar/uap-protocol
Un protocole filaire unifié, axé sur la sécurité, pour l'accès aux outils et la coordination des agents. UAP élimine la CVE-2025-49596 et les…
 cappricio-securities/socialengineering-templates
a modèles du framework SET
 zeoday/cobaltstrike4.5_cdf-1
Version 4.5 de Cobalt Strike cra/quer, suppression de la signature Checksum8, bypass BeaconEye, correction de la fuite du stage dans le chemin…
 byt3bl33d3r/silenttrinity
Un agent asynchrone et collaboratif de post-exploitation propulsé par Python et le DLR de .NET.
 klezvirus/inceptor
Framework d'évasion AV/EDR piloté par modèles
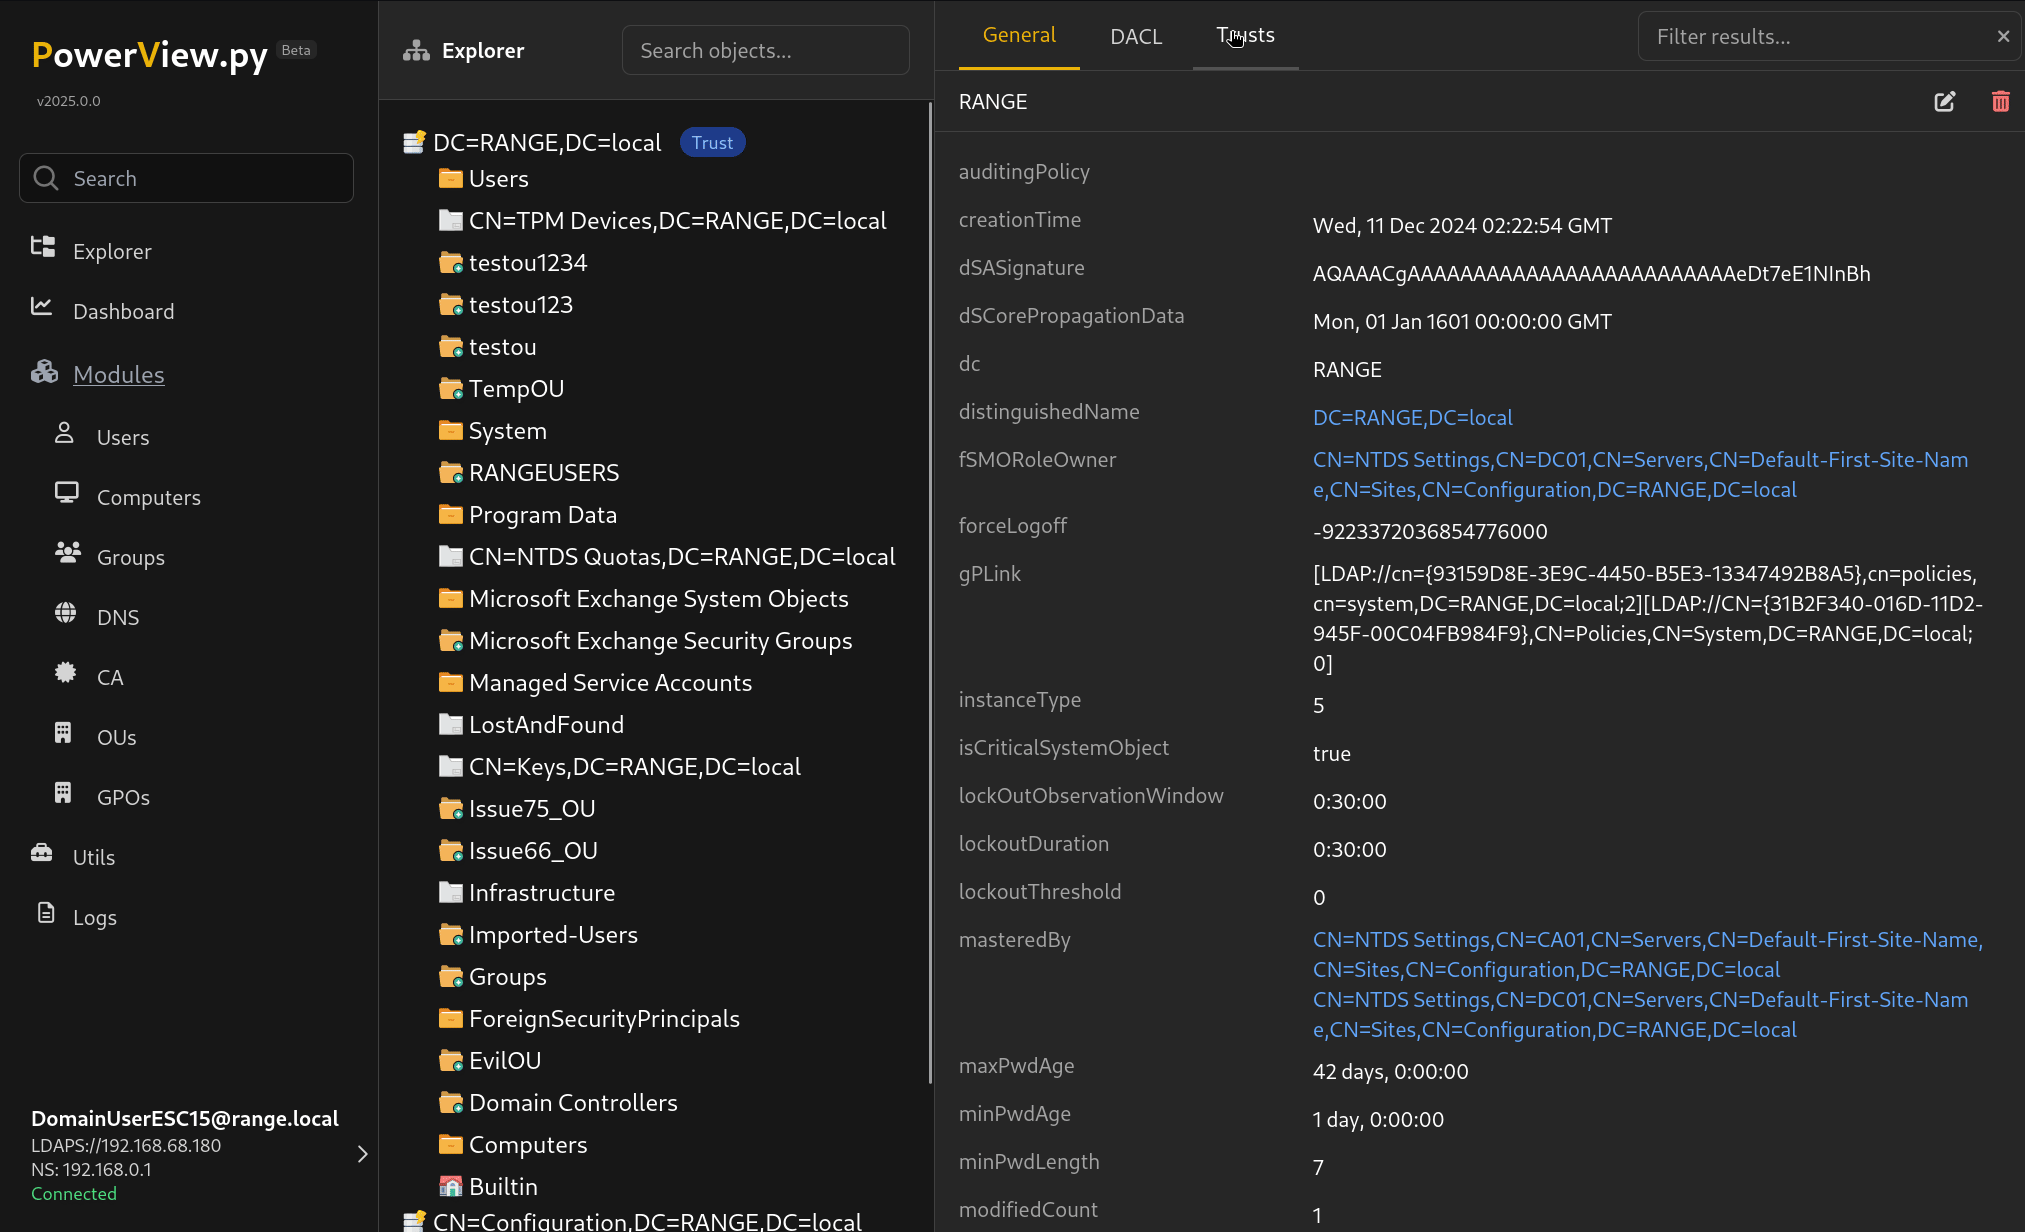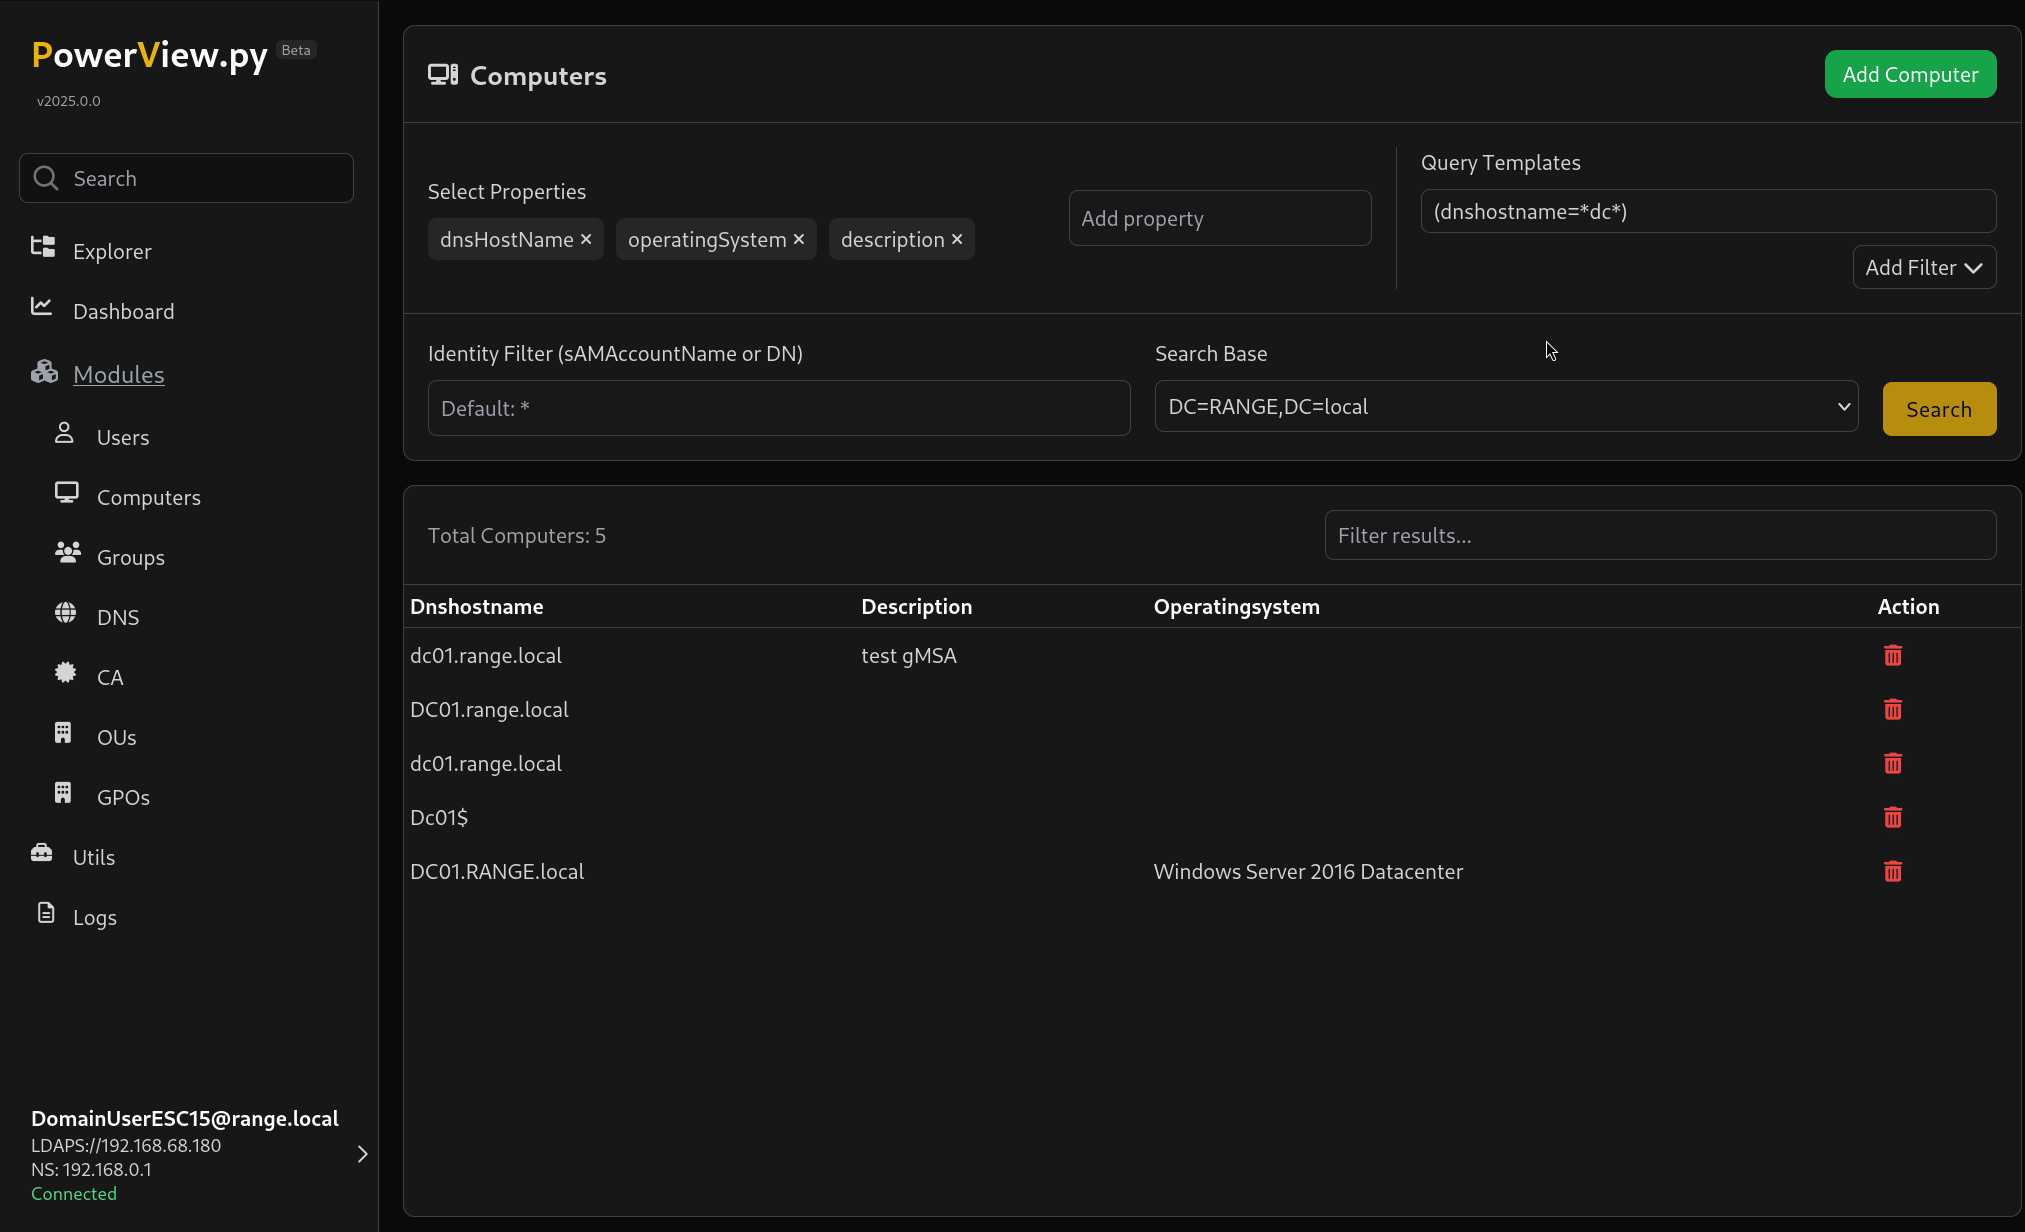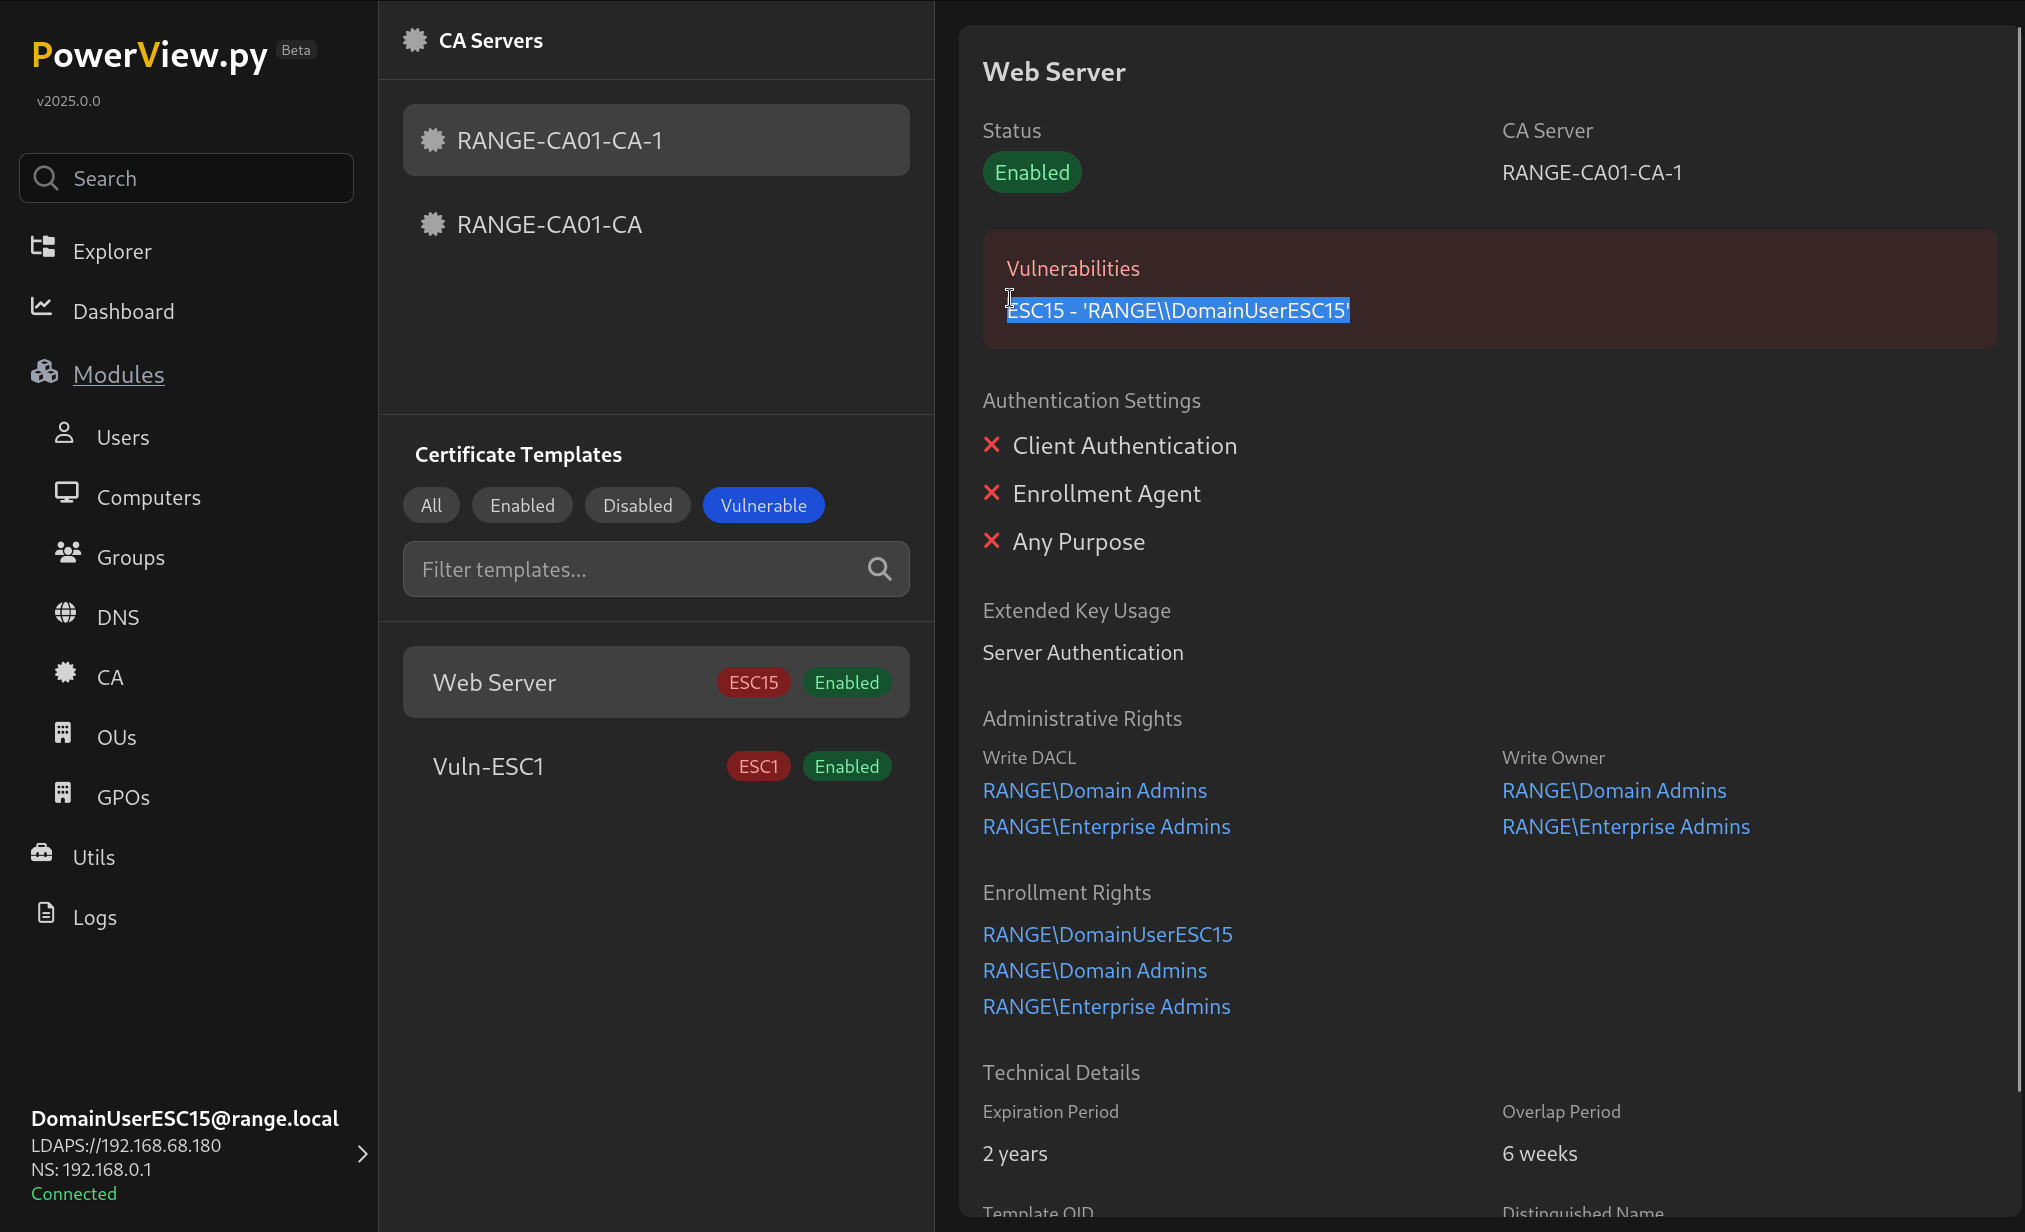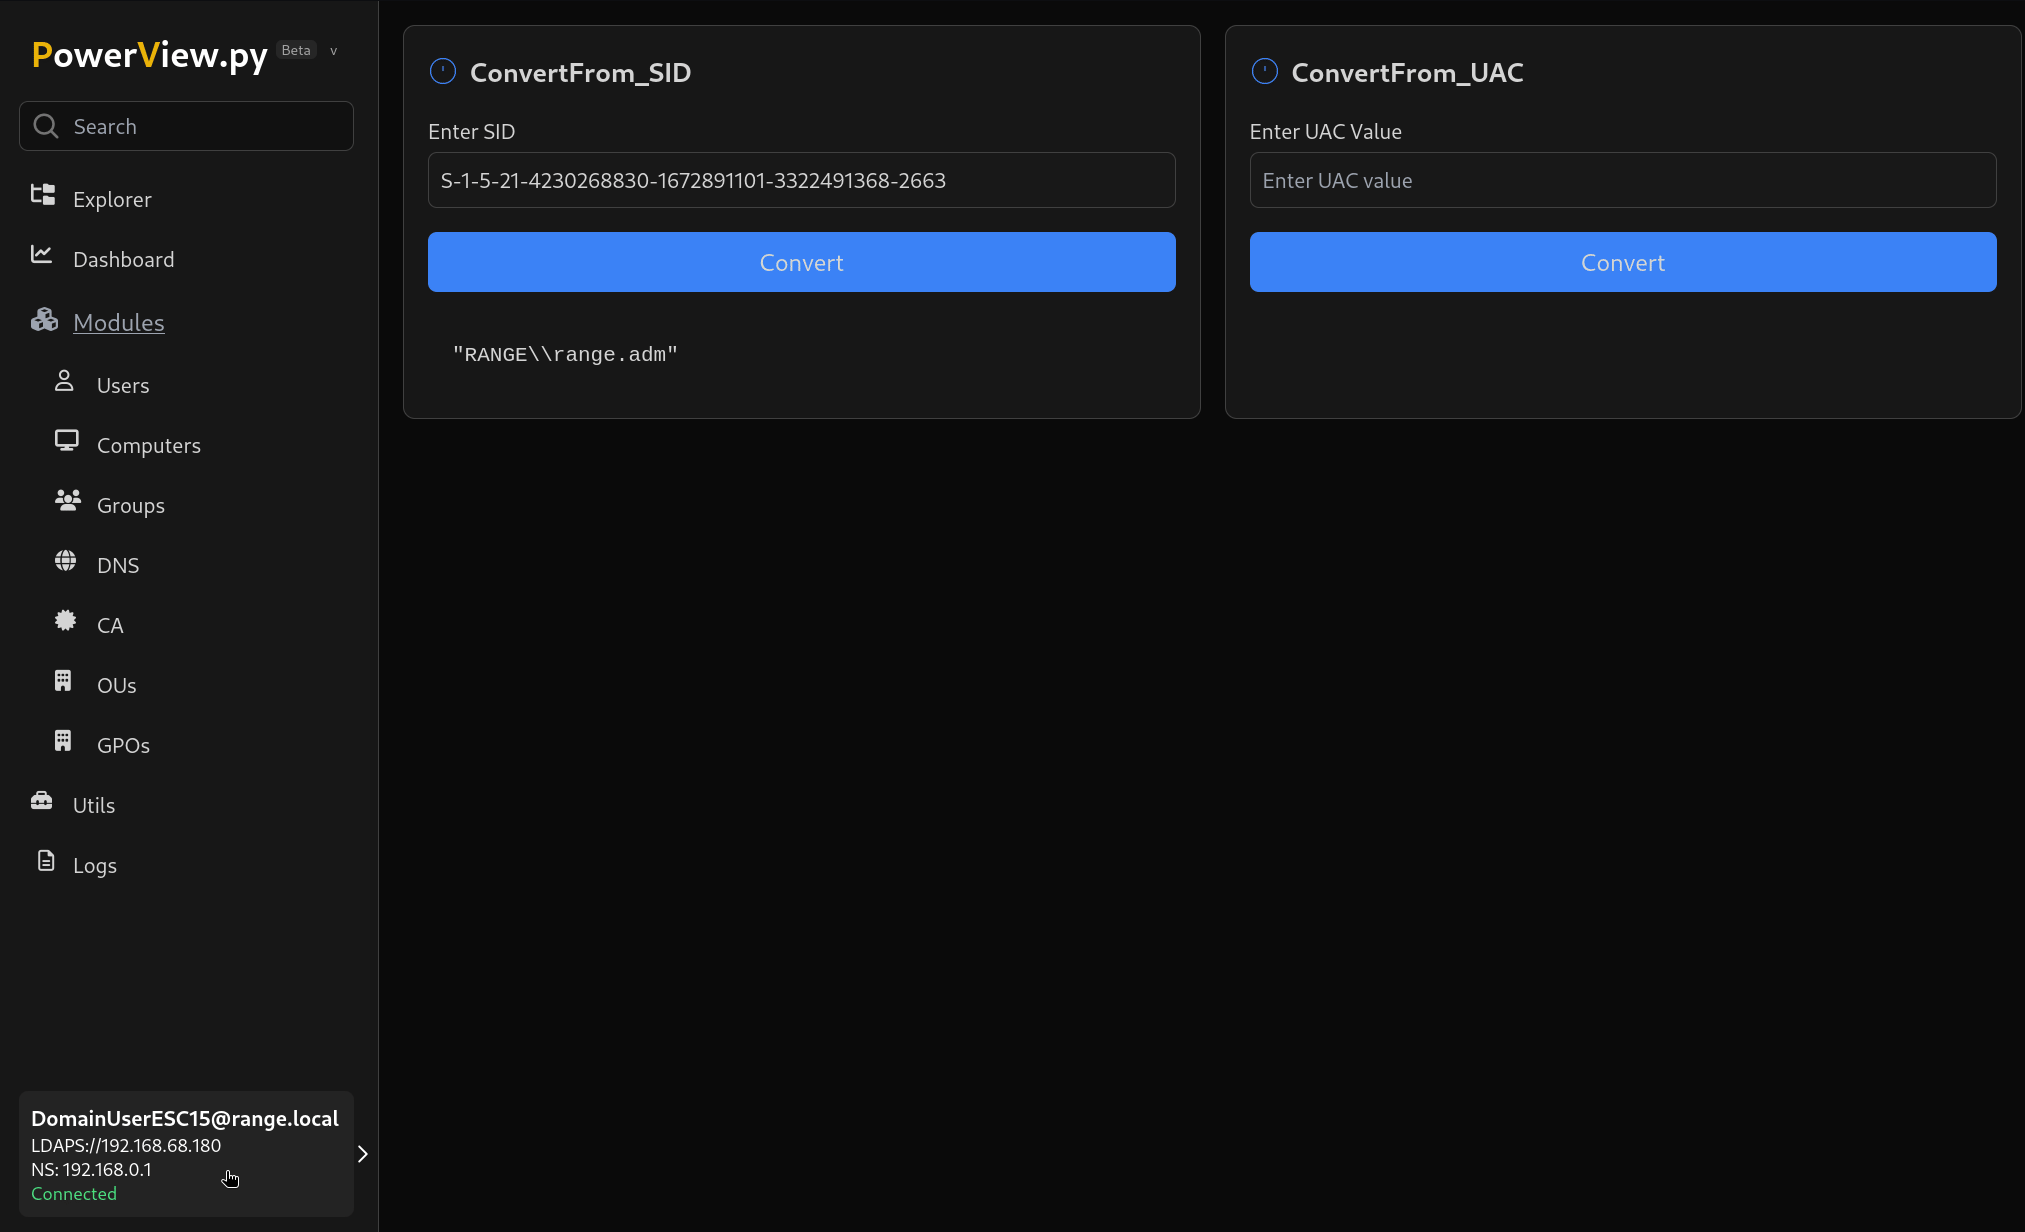 aniqfakhrul/powerview.py
Powerview on steroids
 cube0x0/sharpmapexec
Couteau suisse de tests d'intrusion natif Windows pour le mouvement latéral, l'accès aux identifiants, l'exfiltration de données et le scan de…
 adshao/flounder
Auditeur de sécurité white-hat autonome pour la revue de code pilotée par IA, la recherche de bug bounty, la construction d'exploits et la…