
GhostKatz
 rainbowdynamix/ghostkatz
Extraire LSASS via des primitives de lecture de mémoire physique dans des pilotes noyau vulnérables
privilege-escalationmemory-forensicsexploitation+4
338
rainbowdynamix/ghostkatzExtraire LSASS via des primitives de lecture de mémoire physique dans des pilotes noyau vulnérables
 raw-packet/raw-packet
Projet Raw-packet
 fportantier/vulpy
Application Python vulnérable pour apprendre le développement sécurisé
 nextronsystems/ransomware-simulator
Outil sûr de simulation de ransomware pour tester la détection antivirus. Simule le staging de macros, la suppression de copies shadow de volume, le…
 baptisterajaut/radmin-vpn-linux
Exécutez Radmin VPN sur Linux via Wine — pilote personnalisé, pont TAP, zéro perte de paquets
 m0n1x90/adreaper
Un outil d'énumération rapide pour le pentesting Active Directory Windows écrit en Go
 cyberstruggle/l4sh
Exploit Log4Shell RCE - exploit entièrement autonome qui ne nécessite aucun binaire tiers.
 danmcinerney/device-pharmer
Ouvre plus de 1 000 adresses IP ou résultats de recherche Shodan et tente de se connecter.
 mazenelzanaty/embomber
Script Python de Bombardement d'Emails supportant Gmail, Yahoo, Hotmail/Outlook
 skelsec/kerberoast
Boîte à outils purement Python pour les attaques basées sur Kerberos, incluant ASREProast, SPNroast et l'énumération LDAP afin d'identifier et…
 grutz/h3c-pt-tools
Huawei/H3C/HP Outils de test d'intrusion
 m4dm0e/dirdar
DirDar est un outil qui recherche les répertoires (403-Forbidden) pour les contourner et obtenir la liste de ces répertoires.
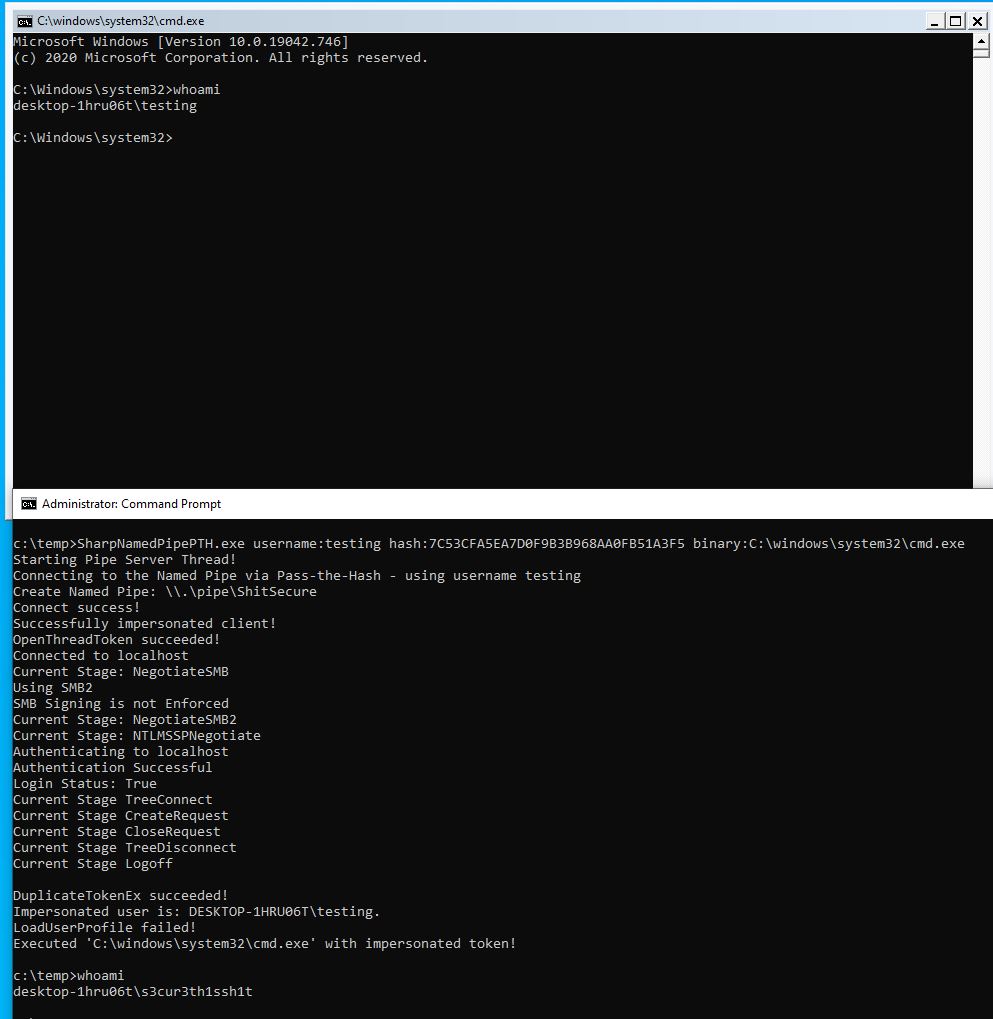 s3cur3th1ssh1t/sharpnamedpipepth
Passer le hash à un tube nommé pour l'usurpation de jeton
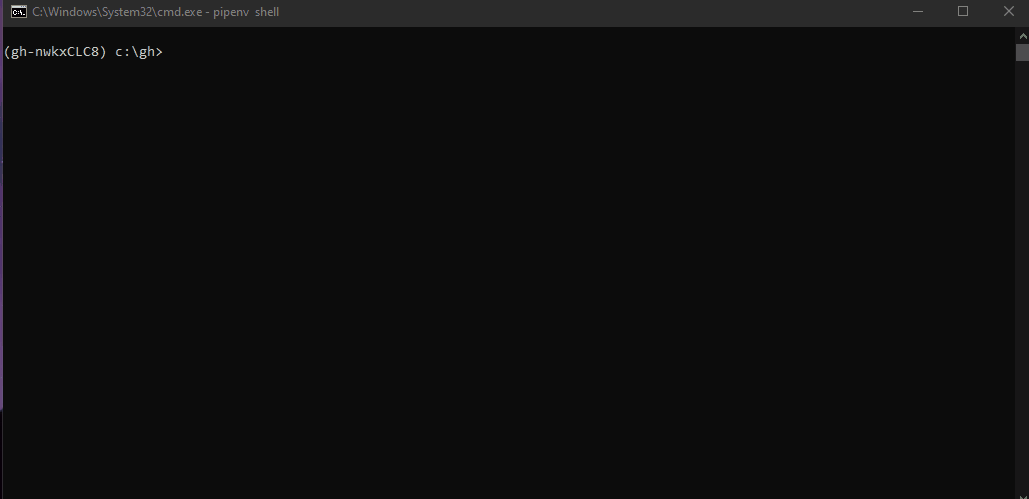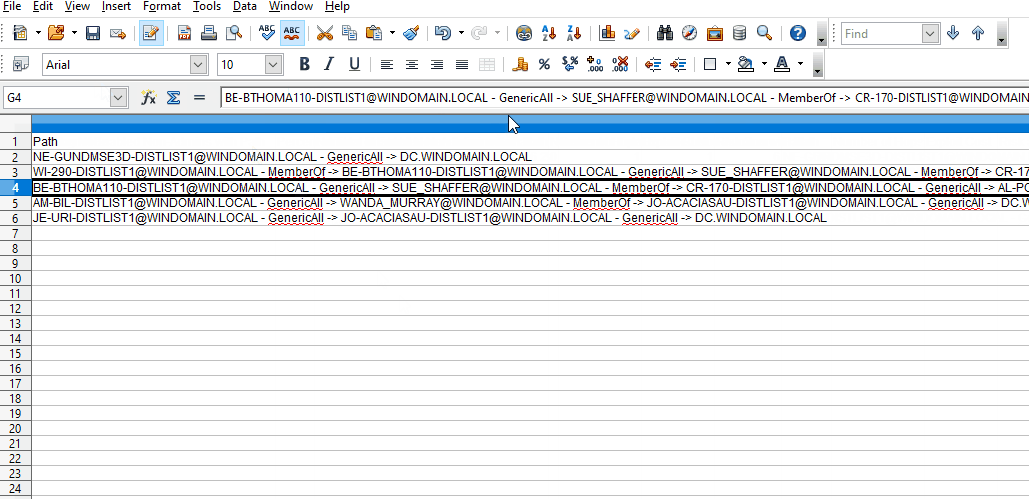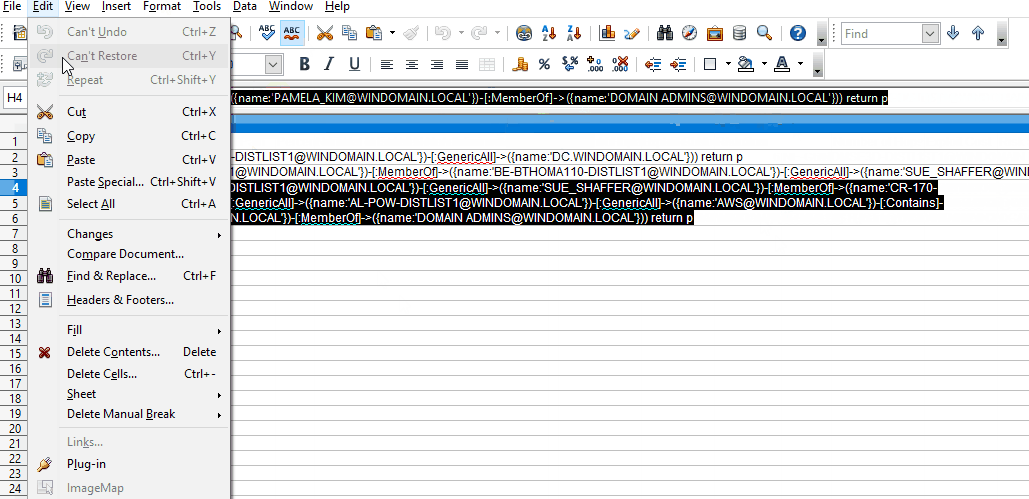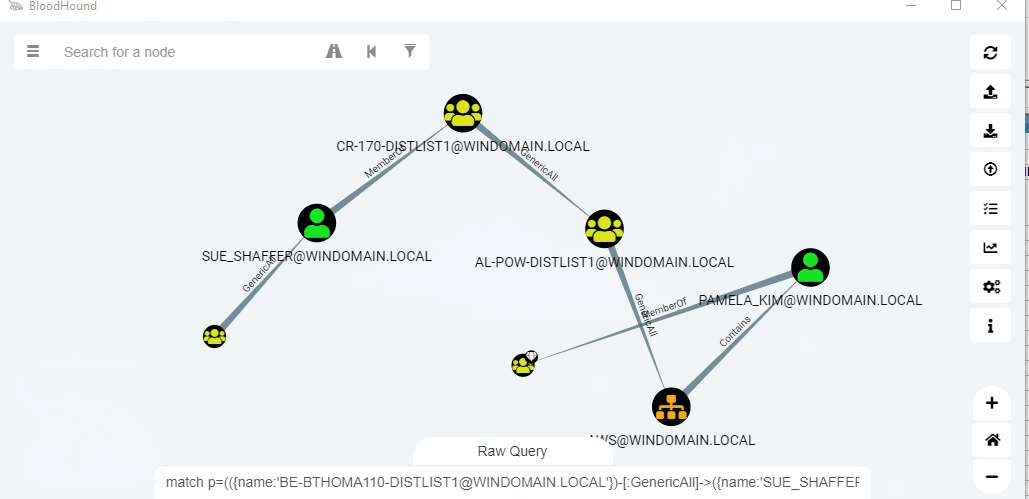 idnahacks/goodhound
Utilise Sharphound, Bloodhound et Neo4j pour produire une liste exploitable de chemins d'attaque en vue d'une correction ciblée.
 benso-io/posta
Extension de navigateur pour suivre, inspecter et exploiter les vulnérabilités postDocument inter-documents avec des capacités de rejeu et de…
 ignitetechnologies/mssql-pentest-cheatsheet
Antisèche pratique de test d'intrusion MSSQL couvrant l'énumération, le pivotement via serveurs liés, l'élévation de privilèges, la persistance et…
 cryptolok/morphaes
IDPS & SandBox & AntiVirus TUEUR FURTIF. MorphAES est le premier moteur de shellcode polymorphe au monde, doté de propriétés métamorphiques et de la…
 rastrea2r/rastrea2r
Collecter & chasser les IOCs avec entrain et style