

Jackalope
 googleprojectzero/jackalope
Fuzzer binaire à couverture guidée pour Windows, macOS, Linux et Android
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+6
1.4k
googleprojectzero/jackalopeFuzzer binaire à couverture guidée pour Windows, macOS, Linux et Android
 th3xace/sudo_killer
Un outil conçu pour exploiter une vulnérabilité d'élévation de privilèges dans le programme sudo sur les systèmes de type Unix. Il tire parti d'une…
 harsh-bothra/learn365
Ce dépôt concerne la collection de 365 jours de Tweets & Mindmaps d'apprentissage de @harshbothra_.
 siriusscan/sirius
Scanner de vulnérabilités open source avec découverte réseau automatisée, détection basée sur les CVE, score CVSS, tableaux de bord des risques,…
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 wallarm/gotestwaf
Un projet open-source en Golang pour évaluer différents outils de sécurité API et WAF pour la logique de détection et les contournements.
 assetnote/react2shell-scanner
Mécanisme de détection haute fidélité pour RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478)
 datasploit/datasploit
An #OSINT Framework pour réaliser diverses techniques de reconnaissance sur les entreprises, les personnes, les numéros de téléphone, les adresses…
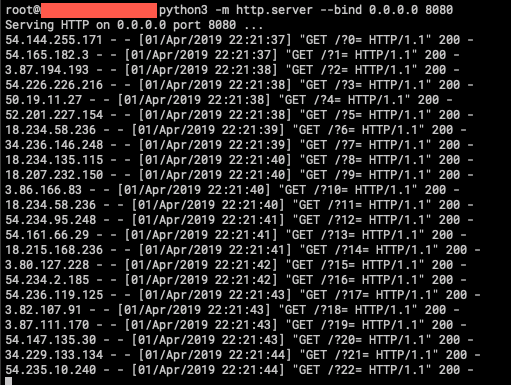 ustayready/fireprox
Outil de gestion AWS API Gateway pour créer à la volée des proxys HTTP de transit pour une rotation d'IP unique.
 skelsec/pypykatz
Implémentation de Mimikatz en Python pur
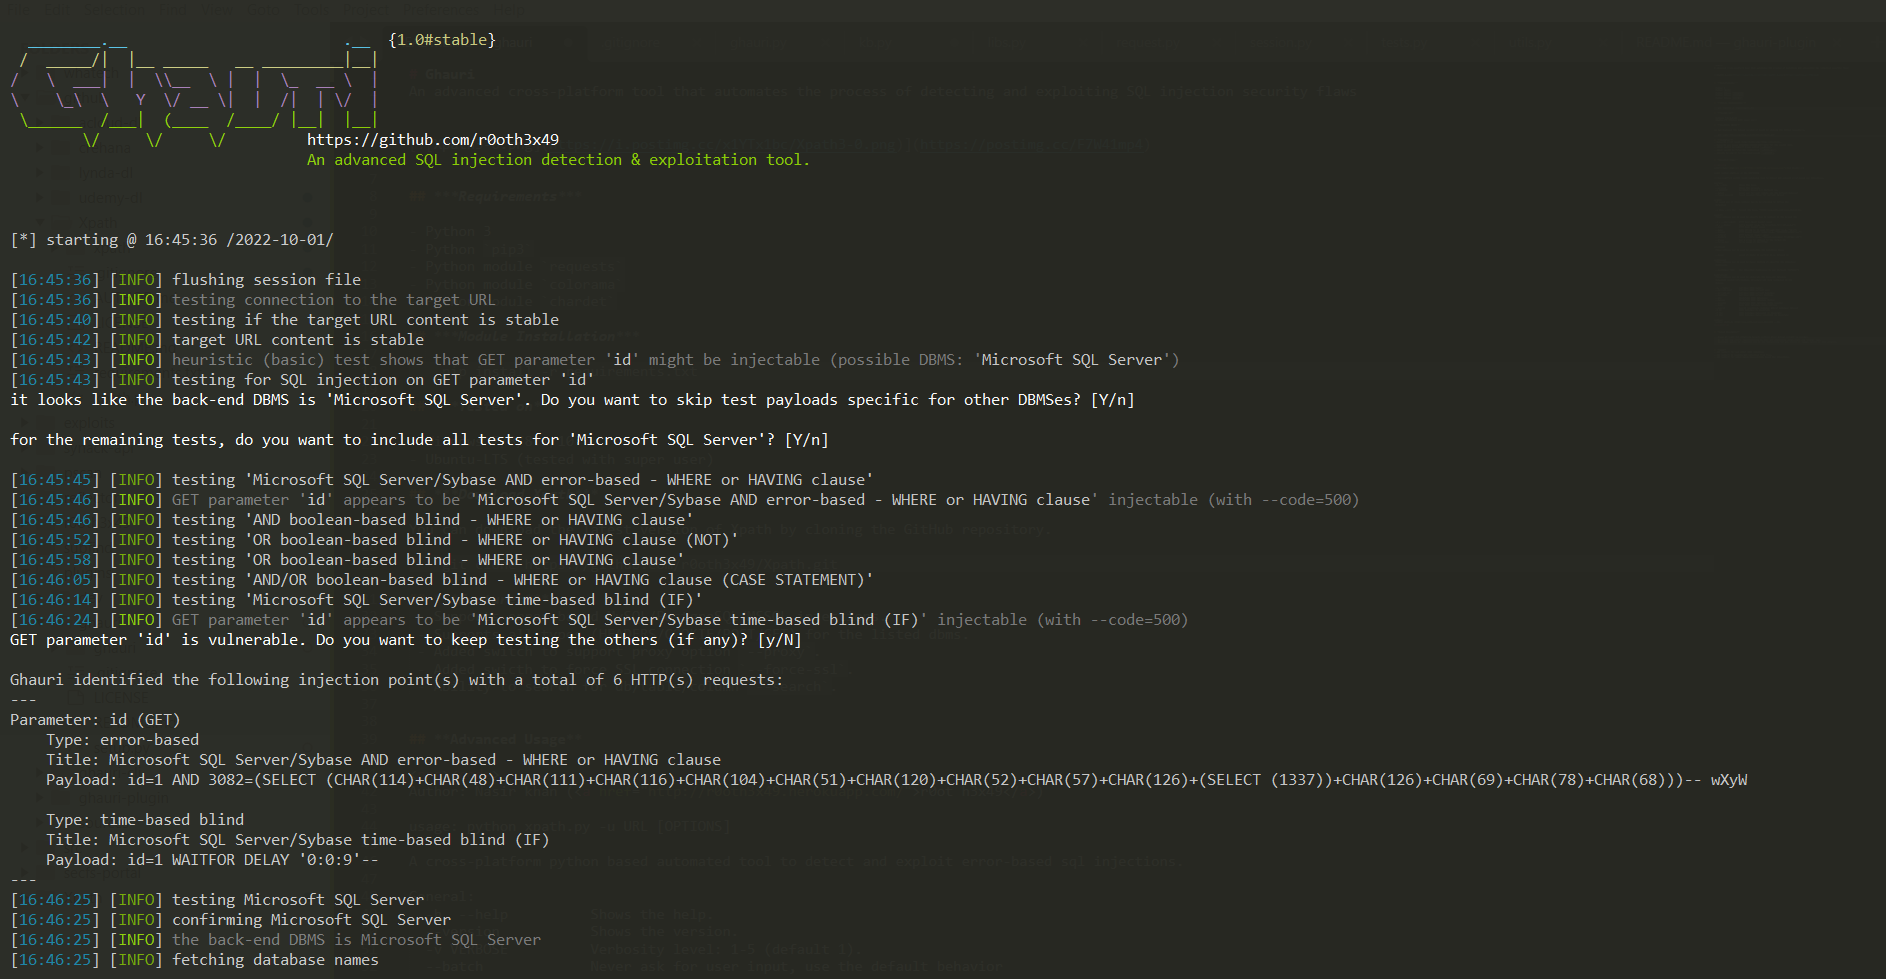 r0oth3x49/ghauri
Un outil avancé multiplateforme qui automatise le processus de détection et d'exploitation des failles de sécurité par injection SQL
 bugbasesecurity/pentest-copilot
Agent de test d'intrusion piloté par IA qui se connecte à une machine Kali, exécute automatiquement des outils de sécurité, analyse les résultats et…
 greenwolf/ntlm_theft
Un outil pour générer plusieurs types de fichiers de vol de hachage NTLMv2 par Jacob Wilkin (Greenwolf)
 gtworek/priv2admin
Chemins d'exploitation vous permettant d'(ab)user des privilèges Windows pour élever vos droits au sein du système d'exploitation.
 doyensec/inql
InQL est une extension robuste et open-source pour Burp Suite, dédiée aux tests GraphQL avancés, offrant une détection intuitive des vulnérabilités,…
 zhzyker/vulmap
Scanner de vulnérabilités web et outil d'exploitation avec modes POC/EXP pour des CVE connues dans des applications web telles que Weblogic, Shiro,…
 infobyte/evilgrade
Evilgrade est un framework modulaire qui permet à l'utilisateur de tirer parti de mauvaises implémentations de mises à jour en injectant de fausses…
 m14r41/pentestingeverything
Solution complète pour le guide de VAPT/AppSec et de test d'intrusion : Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless…