

SocialFish
 undeadsec/socialfish
Kit de phishing dynamique moderne pour exercices d'équipe rouge autorisés. Clone les pages de connexion, capture les identifiants, cookies et codes…
phishing-toolspayload-generationids-ips-evasion+9
4.8k
undeadsec/socialfishKit de phishing dynamique moderne pour exercices d'équipe rouge autorisés. Clone les pages de connexion, capture les identifiants, cookies et codes…
 0x4d31/awesome-oscp
Une liste organisée de ressources OSCP géniales
 derv82/wifit3
Wifite but USB-only & cross-platform.

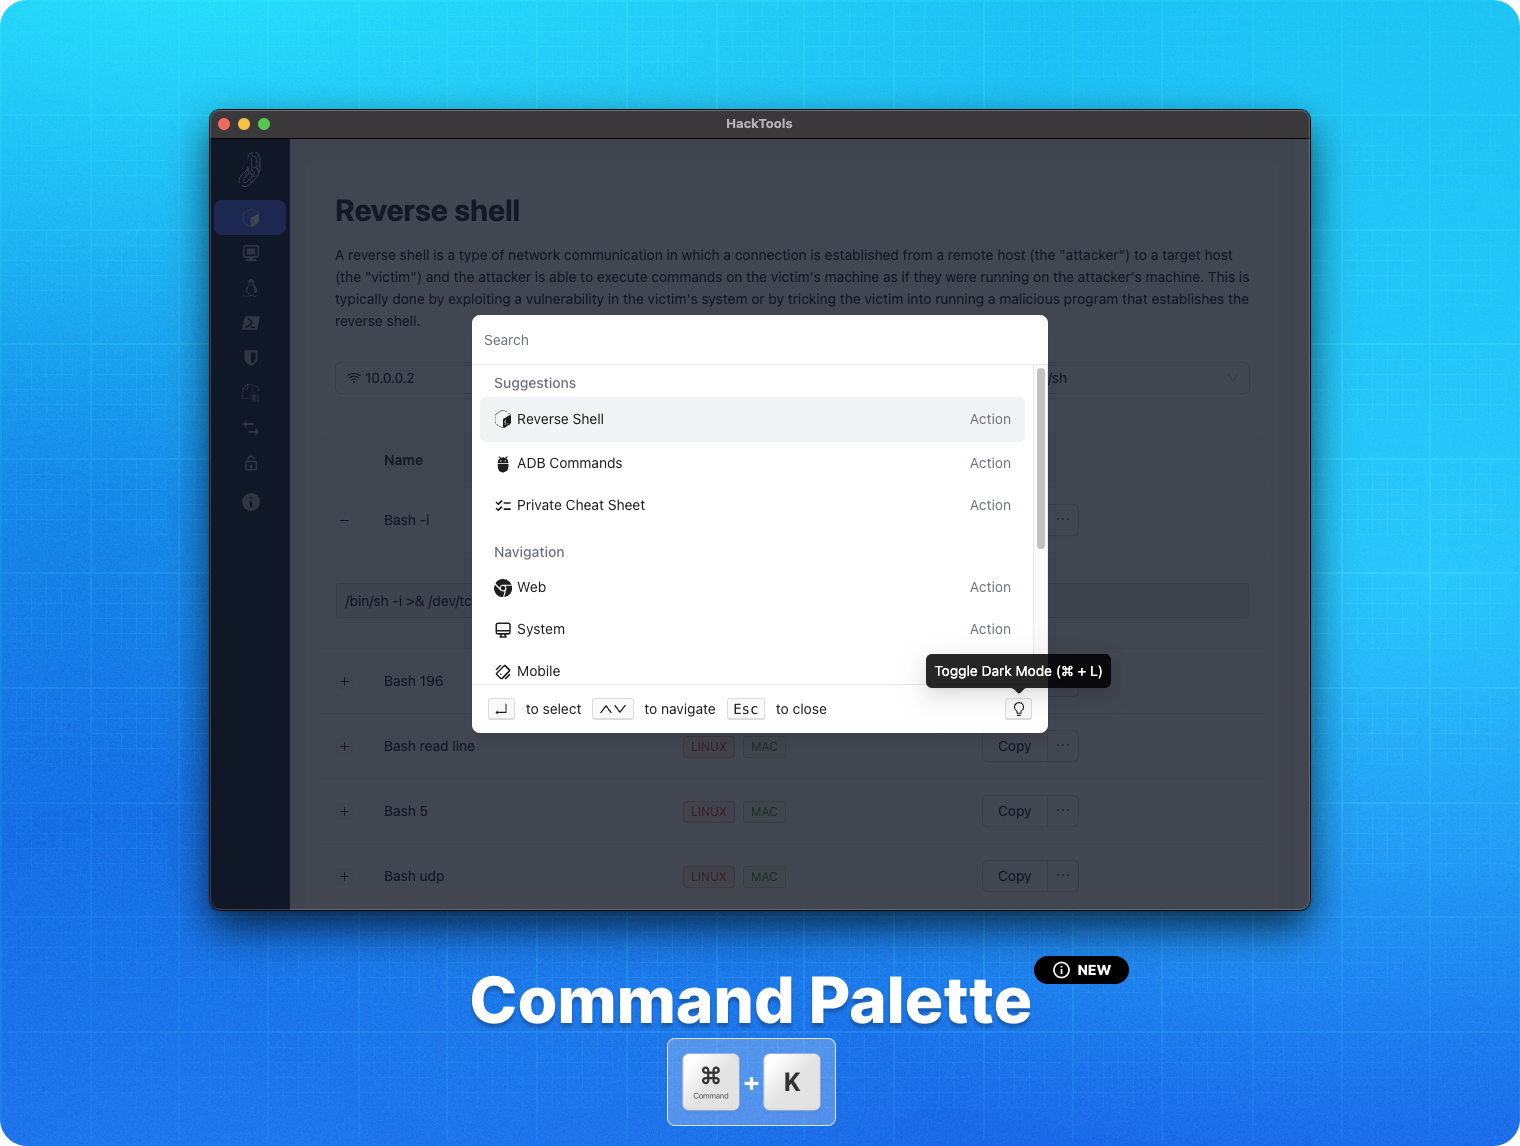 lascc/hacktools
L'extension de navigateur tout-en-un pour les professionnels de la sécurité offensive 🛠
 haad/proxychains
proxychains - un outil qui force toute connexion TCP établie par une application donnée à transiter par un proxy tel que TOR ou tout autre proxy…
 az0x7/vulnerability-checklist
Collection organisée de listes de contrôle de vulnérabilités web et API couvrant le XSS, le SQLi, le CSRF, l'IDOR, le contournement…
 ticarpi/jwt_tool
:snake: Un kit pour tester, ajuster et craquer les JSON Web Tokens
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: Escalade de privilèges Linux automatique via l'exploitation de cibles faciles, p. ex. gtfobins, pwnkit,…
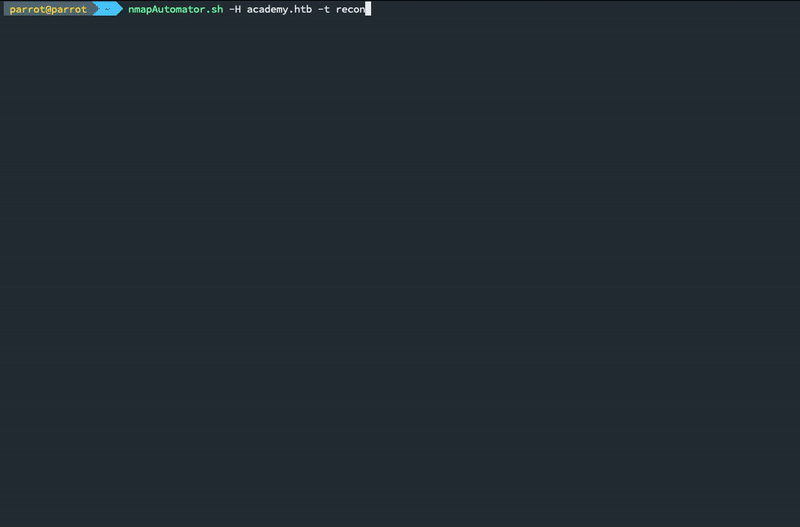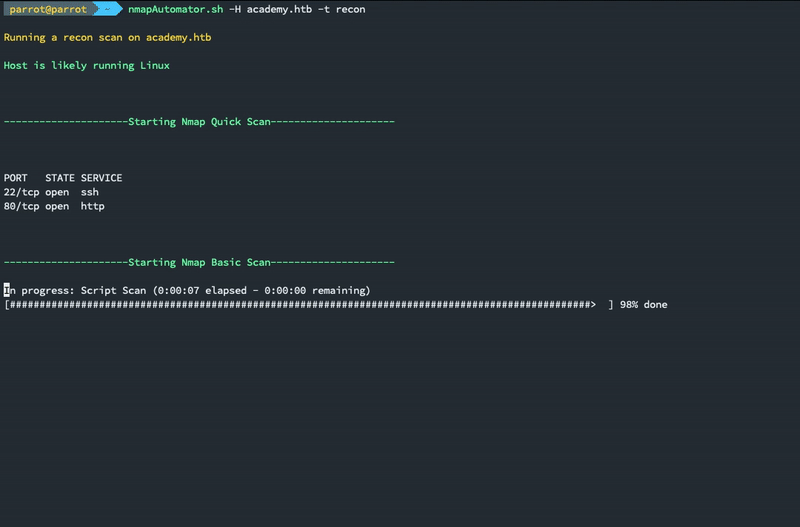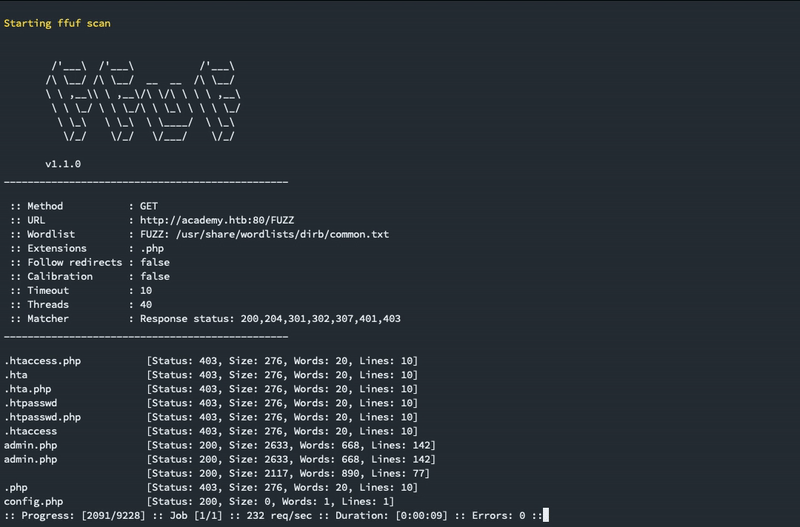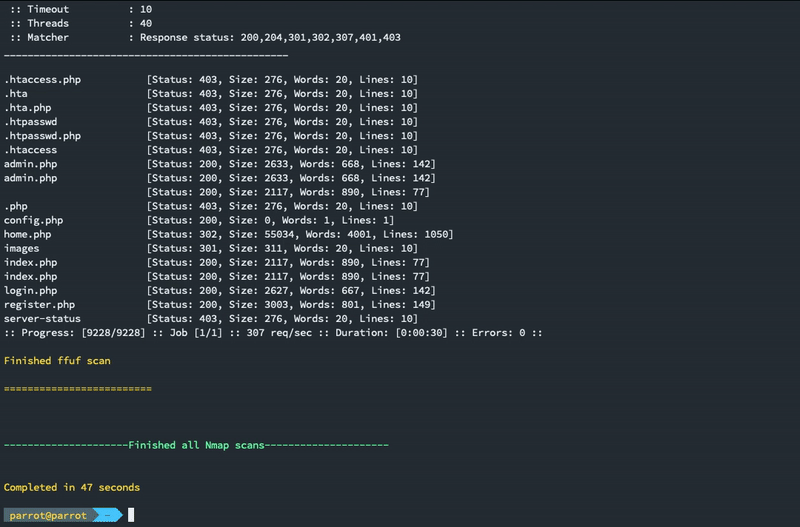 21y4d/nmapautomator
Un script que vous pouvez exécuter en arrière-plan !
 rosesecurity/red-teaming-ttps
Techniques, tactiques et procédures utiles pour les red teamers et les défenseurs, également !
 jonaslejon/malicious-pdf
Génère des fichiers PDF malveillants pour les tests d'intrusion, la chasse aux bugs (bug bounty) et les opérations de red team. Teste les…
 hhhrrrttt222111/ethical-hacking-tools
Liste complète et utilisation des outils de piratage éthique
 redsiege/eyewitness
Outil automatisé de capture d'écran web pour la reconnaissance, capturant les visuels des sites, les en-têtes des serveurs et identifiant les…
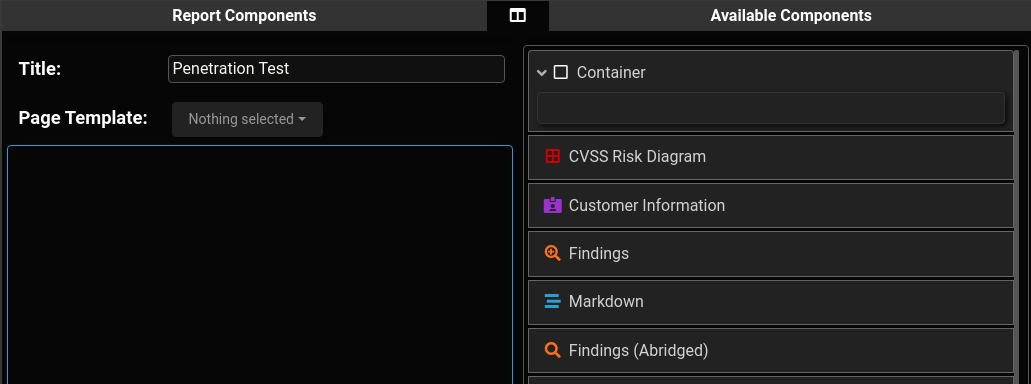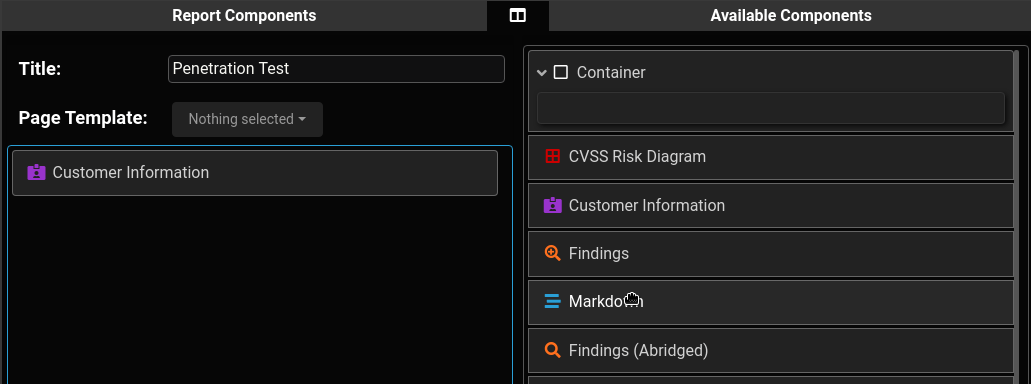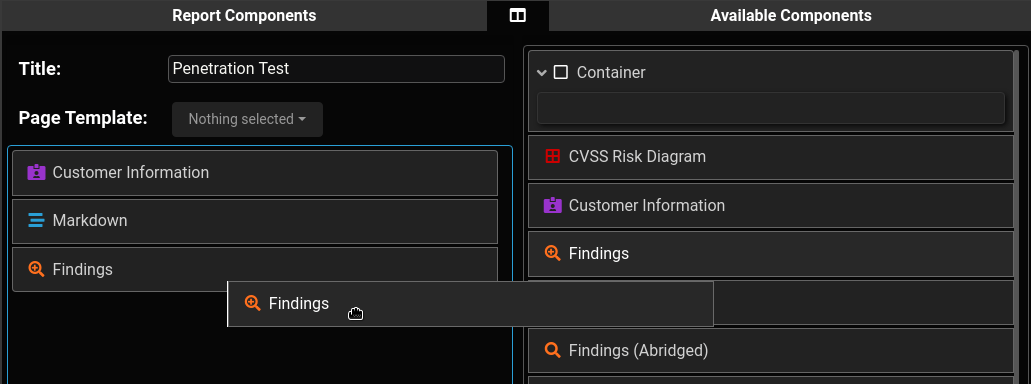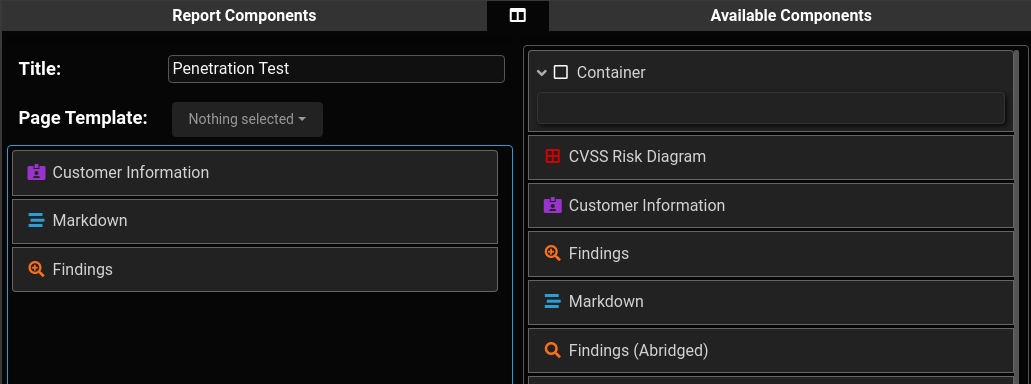 blacklanternsecurity/writehat
Un outil de rapport de test d'intrusion écrit en Python. Libérez-vous de Microsoft Word.
 madhuakula/kubernetes-goat
Environnement de cluster Kubernetes intentionnellement vulnérable pour une formation pratique à la sécurité. Comprend plus de 22 scénarios couvrant…
 t3l3machus/hoaxshell
Un générateur et gestionnaire de payload de reverse shell Windows qui exploite le protocole http(s) pour établir un reverse shell de type balise.
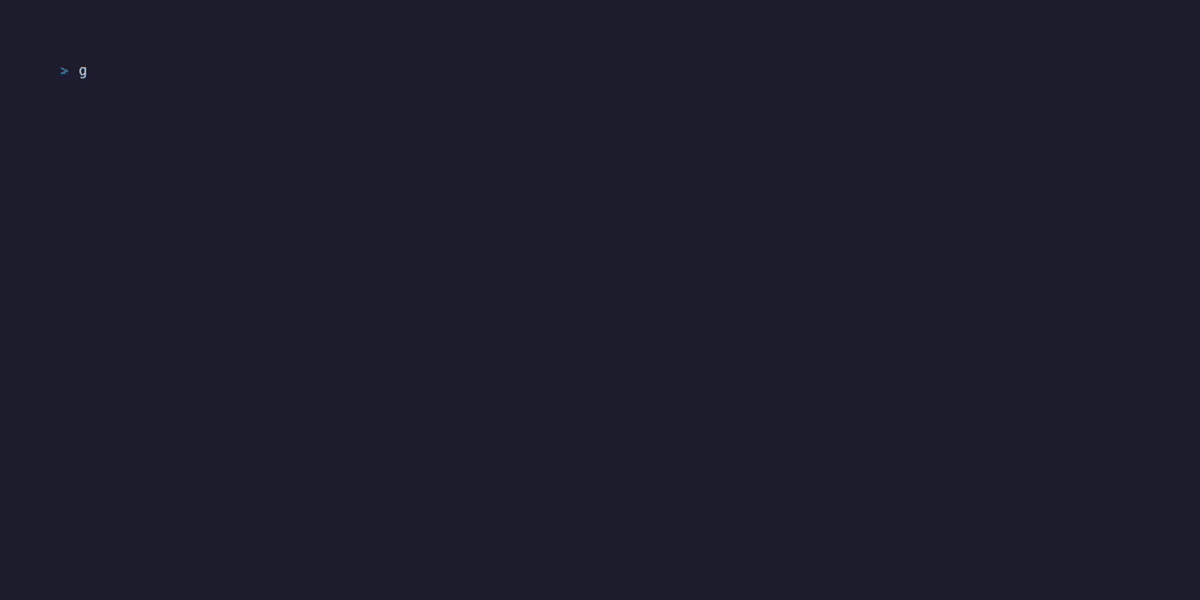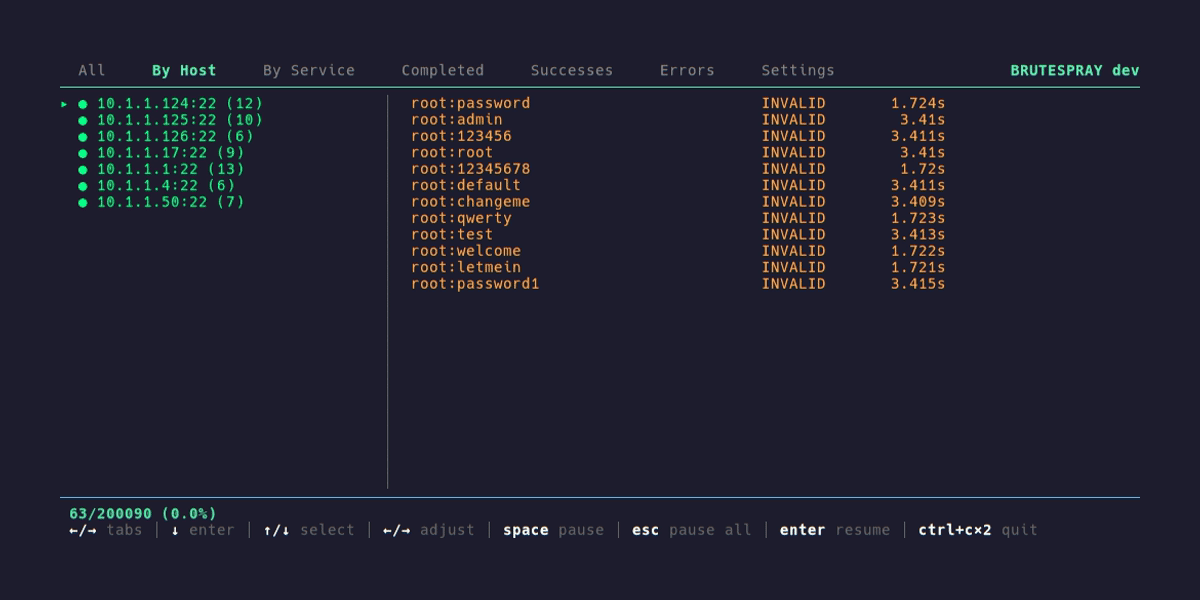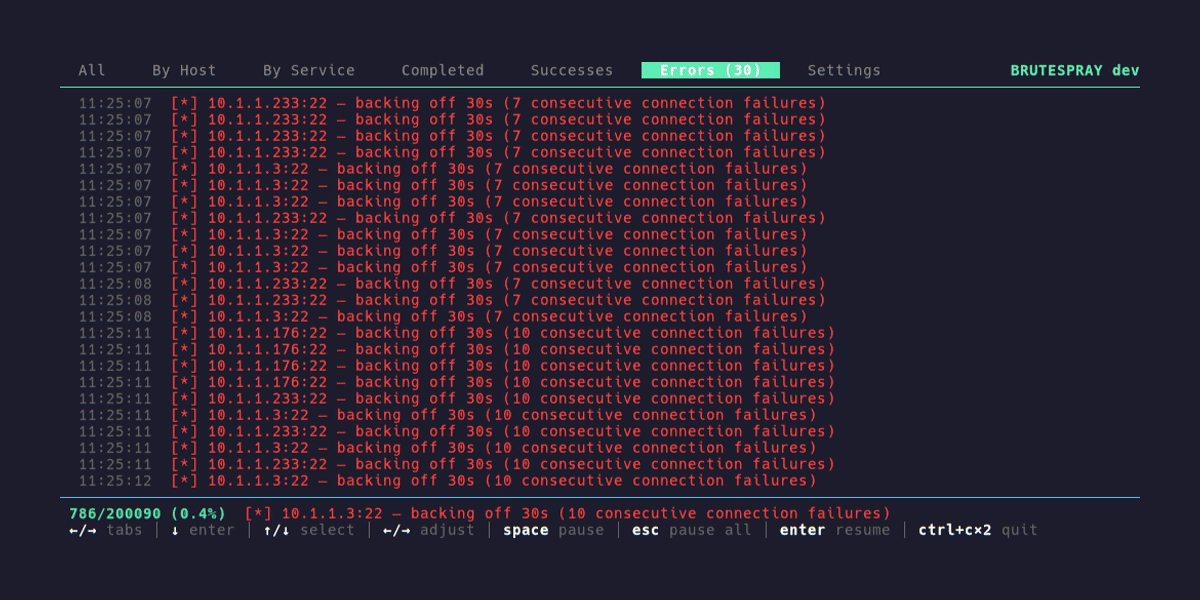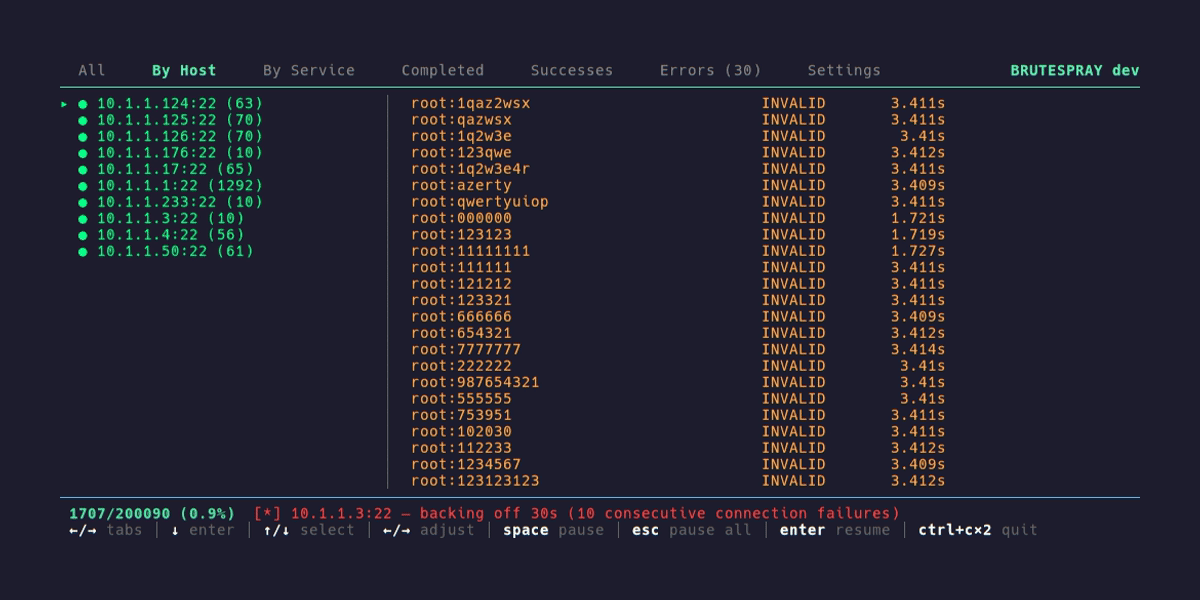 x90skysn3k/brutespray
Fast, multi-protocol credential brute-forcer. Parses Nmap, Nessus, and Nexpose output to automatically test default and custom credentials across 30+…