
Blackash-CVE-2025-20393
 redpack-kr/blackash-cve-2025-20393
CVE-2025-20393
reconnaissancevulnerability-analysisexploitation+3
redpack-kr/blackash-cve-2025-20393CVE-2025-20393
 duhirsch/moveedr
Désactiver définitivement les EDR en tant qu'administrateur local
 ineesdv/tangled
Plateforme de sécurité offensive open-source pour mener des campagnes de phishing qui exploite le traitement automatique des événements iCalendar.
 appsecco/vulnerable-mcp-servers-lab
Une collection de serveurs volontairement vulnérables pour apprendre les serveurs MCP de Pentesting.
 irsdl/viewstate-security-workshop
Ce dépôt est destiné à l'atelier Testing ASP.NET ViewState with YSoNet (YSoSerial.NET).
 almounah/silph
Outil furtif de récolte de mots de passe locaux en mémoire (SILPH) : dumper LSA, SAM et DCC2 avec un appel système indirect.
 r3drun3/magnet
Boîte à outils de télémétrie et de simulation pour purple team.
 d0rb/packetpirate
Un proxy MITM sans interface graphique, scriptable et basé sur la ligne de commande, conçu pour l'interception, l'analyse et la modification du…
 ajayantoisdev/wasonar
Outil de renseignement et d'épuisement des ressources pour WhatsApp. Fonctionnalités : suivi d'appareils en temps réel, sondage RTT silencieux et…
 bwasp/bwasp
BoB Projet de sécurité des applications web
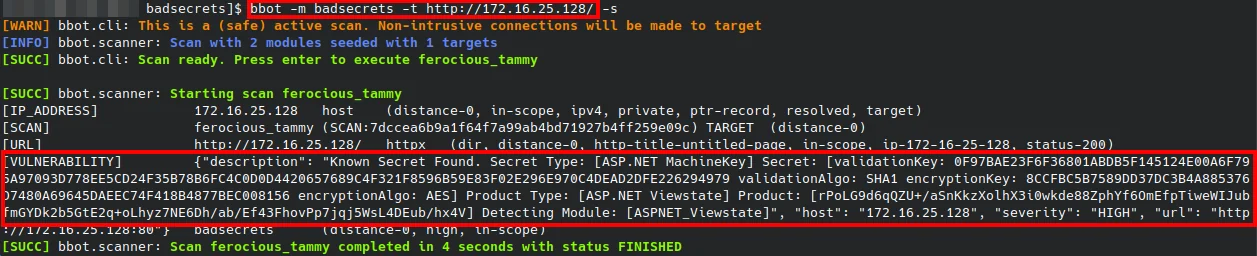 irsdl/crapsecrets
Une bibliothèque pour détecter les secrets connus dans de nombreux frameworks web
 mounta11n/check-cve-2025-55182-and-cve-2025-66478
Vérifiez si votre serveur est affecté par CVE-2025-55182 et CVE-2025-66478
 sec-tools/litefuzz
Un fuzzer multi-plateforme pour sonder les binaires en espace utilisateur, les clients et serveurs réseau.
 trixsec/cve-2025-55182-scanner
Un scanner de sécurité hybride pour détecter CVE-2025-55182 dans les applications Next.js et Waku. Il combine l'analyse statique de code et la…
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 3lp4tr0n/sessionhop
Détournement de session Windows via COM
 anantaakotal/agentcyte
Génère des topologies réseau CORE reproductibles à partir de fichiers de scénarios XML pour la formation et l'expérimentation en cybersécurité.…
 changgun-lee/next.js-rsc-rce-scanner-cve-2025-66478
Scanner CLI qui détecte si un site web cible exécute une version vulnérable de Next.js affectée par la CVE-2025-66478 (RCE dans les composants…