

Snaffler
 snaffcon/snaffler
un outil pour les pentesters afin de trouver de délicieux bonbons, par @l0ss et @Sh3r4 ( Twitter: @/mikeloss et @/sh3r4_hax )
reconnaissancepersistence-mechanismslateral-movement+4
2.9k
snaffcon/snafflerun outil pour les pentesters afin de trouver de délicieux bonbons, par @l0ss et @Sh3r4 ( Twitter: @/mikeloss et @/sh3r4_hax )
 useaitechdad/openclaw-technical-analysis
Cette recherche technique et cet examen sont à des fins éducatives sur du code public et constituent une utilisation équitable en vertu de la Loi sur…
 cappricio-securities/camjacking
CamJacking est un outil conçu pour être utilisé comme outil de test d'intrusion humaine. Il vise à simuler des menaces de sécurité potentielles en…
 rootsecnz/htb-ctf-walkthroughs
Procédures pas à pas pour les challenges Capture The Flag sur la plateforme de cybersécurité HTB.
 wh1te4ever/super-tart-vphone-writeup
Guide pour construire un iPhone virtuel à l'aide des composants VPHONE600AP du firmware PCC d'Apple, avec patching du firmware, modification de la…
 logisek/evilmist
EvilMist est une collection de scripts et d'utilitaires conçus pour accompagner les tests d'intrusion cloud et le red teaming. La boîte à outils aide…
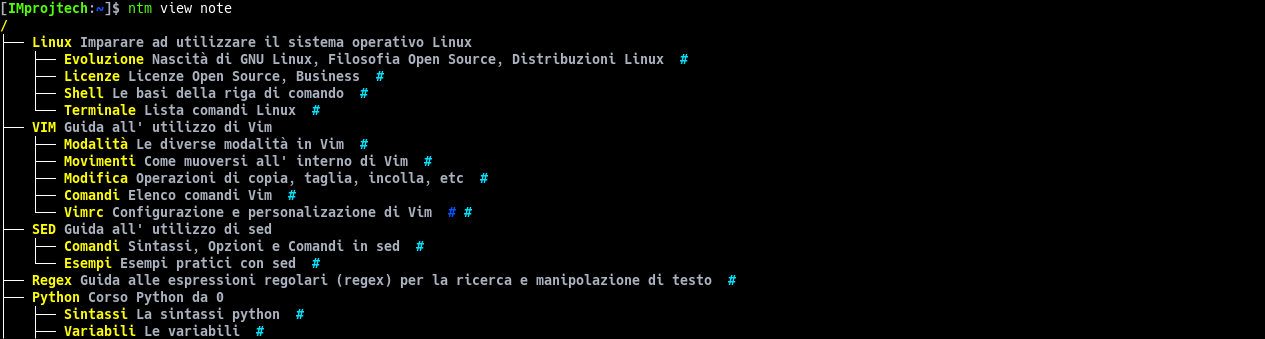 improjtech/notamy
Gestionnaire de notes en ligne de commande avec balisage hiérarchique et liaison de fichiers
 pwndexter/sharpedrchecker
Outil C# qui énumère les processus en cours d'exécution, les DLL chargées, les services installés et les pilotes pour détecter la présence de…
 compasssecurity/samlraider
SAML2 Burp Extension
 anir0y/sonicwall-audit-toolkit
Kit d'audit de sécurité SonicWall avec lab CTF vulnérable (CVE-2021-20038, CVE-2024-53704)
 rhinosecuritylabs/iprotate_burp_extension
Extension pour Burp Suite qui utilise AWS API Gateway pour changer votre IP à chaque requête.
 bhavsec/autopentest-ai
Serveur MCP de test d'intrusion agentique qui découvre, exploite et signale les vulnérabilités des applications web.
 vladko312/research_successful_errors
Livre blanc présentant les techniques aveugles basées sur les erreurs et booléennes pour SSTI et l'injection de code, avec des payloads universels…
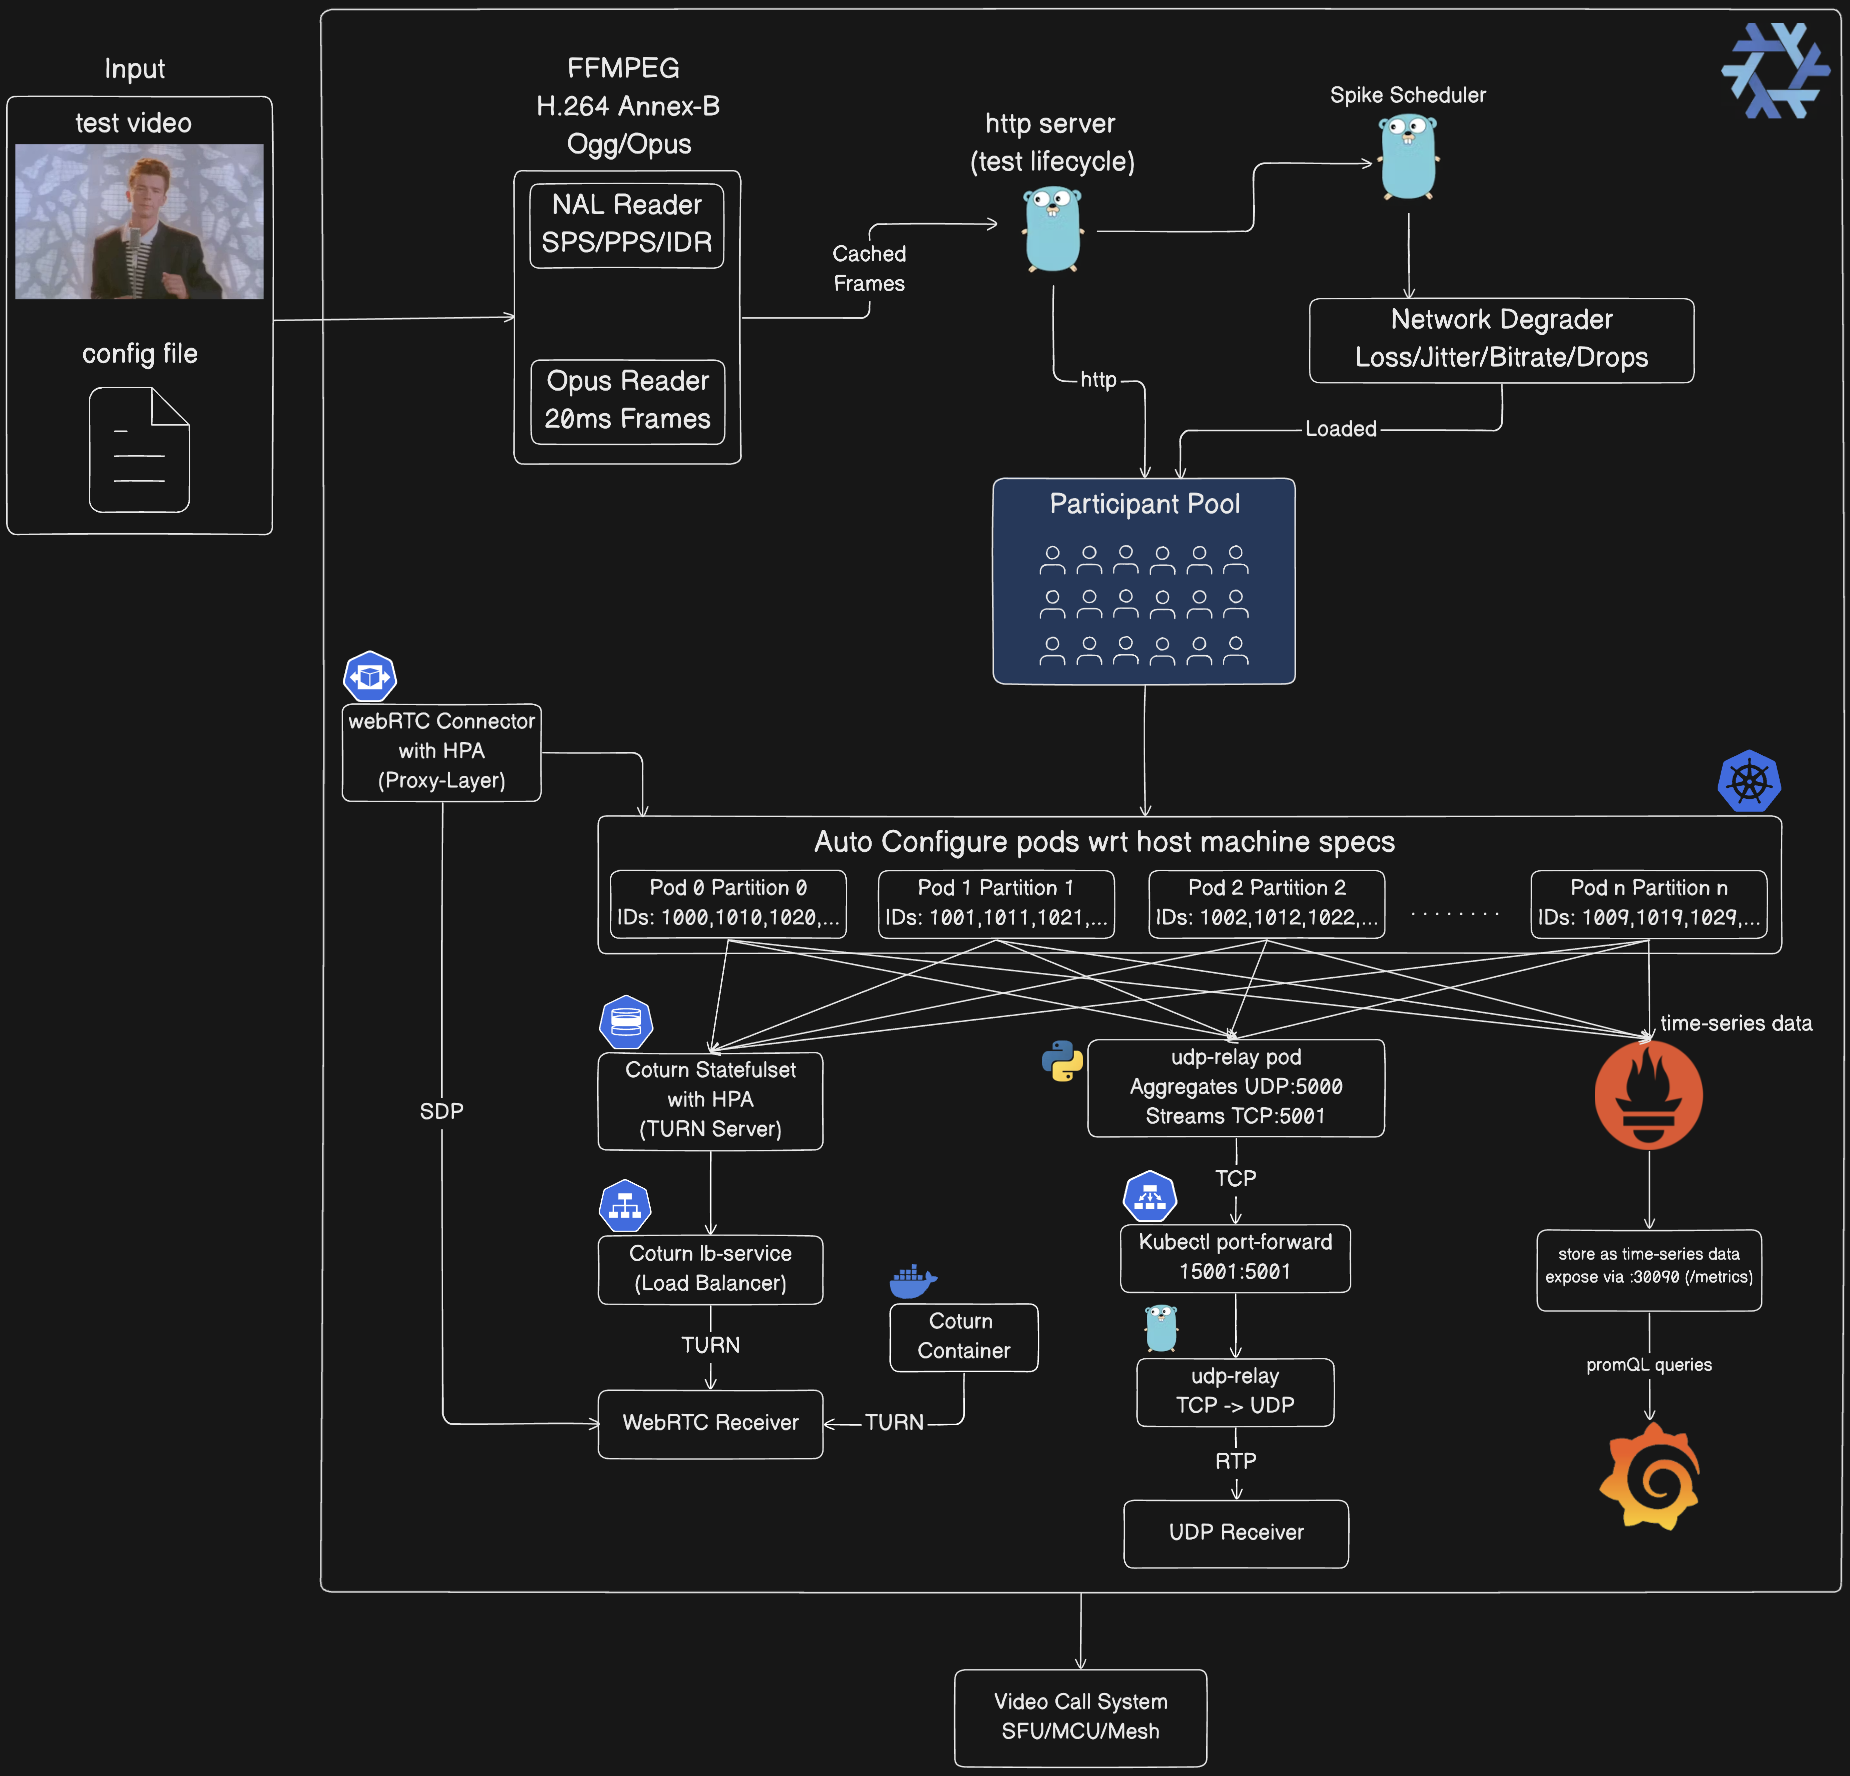 mdsadiqmd/av-chaos-monkey
Chaos Monkey mais pour les tests audio vidéo (webRTC et UDP)
 mmarting/unwaf
Outil Go qui découvre passivement la véritable IP d'origine derrière un WAF/CDN en utilisant plusieurs sources OSINT, puis vérifie les candidats via…
 kishorbal/deep-c
Outil de détection et d'exploitation des erreurs de configuration des deep links Android
 shaniidev/bug-reaper
Web2 bug bounty Compétence d'agent — fondé sur des preuves, pas de bruit IA. Couvre 18 classes de vulnérabilités à travers HackerOne, Bugcrowd,…
 dazzyddos/lsawhisper-bof
Un fichier objet Beacon (BOF) qui communique directement avec les packages d'authentification Windows via l'interface client non approuvée/approuvée…