
evil-winrm
 hackplayers/evil-winrm
Le shell WinRM ultime pour le hacking/pentesting
payload-generationexploitationpost-exploitation+3
5.4k
hackplayers/evil-winrmLe shell WinRM ultime pour le hacking/pentesting
 aniqfakhrul/powerview.py
Powerview sous stéroïdes
 tegal1337/pocketpentester
Boîte à outils de sécurité offensive Android priorisant le mode hors ligne, avec 21 modules pour la reconnaissance, le scan de ports, l'énumération…
 sw33tlie/bbscope
Outil d'agrégation de scope pour HackerOne, Bugcrowd, Intigriti, YesWeHack et Immunefi !
 foxvr-sudo/bug-bounty-arsenal-v.3
Plateforme full-stack pour le scan de sécurité d'applications web autorisées, dotée d'un moteur basé sur des détecteurs, de workers Celery…
 vichhka-git/universal-flutter-ssl-pinning
Contournement automatisé du SSL pinning pour toute version de Flutter et Shorebird — l'analyse statique PyGhidra découvre automatiquement BoringSSL…
 jssngc/harpytools
Boîte à outils automatisée de post-exploitation Active Directory pour l'extraction de tickets Kerberos, les attaques de relais NTLM, et le mouvement…
 577industries/aegisgraph
AegisGraph : plateforme d'évaluation des preuves au niveau applicatif basée sur des graphes pour les applications de messagerie sécurisée (SMA).…
 offensive-hub/black-widow
Outil de test de pénétration offensif basé sur une interface graphique (Open Source)
 skelsec/msldap
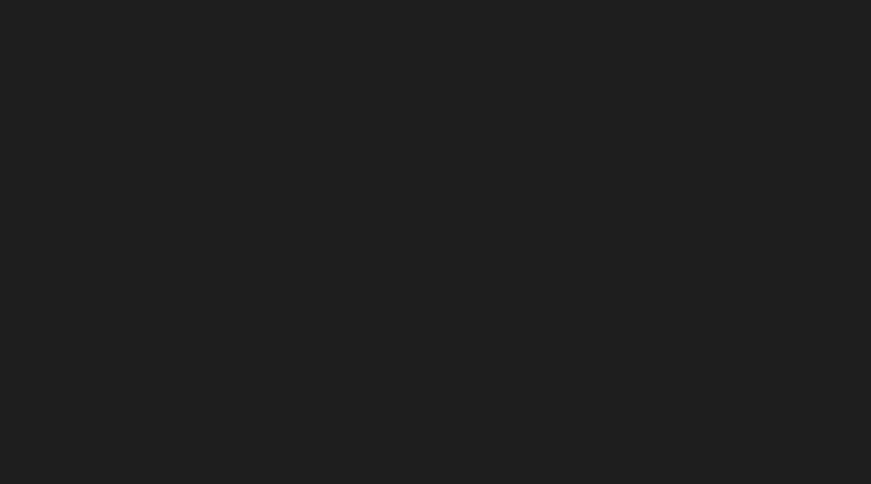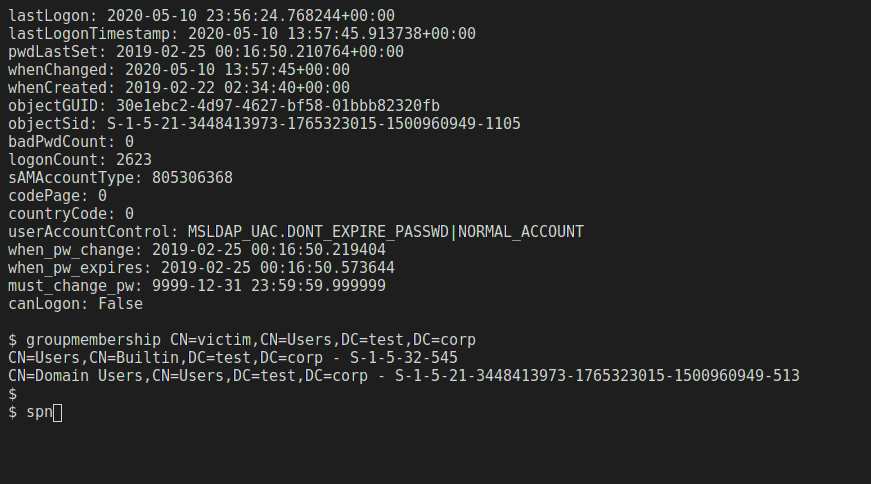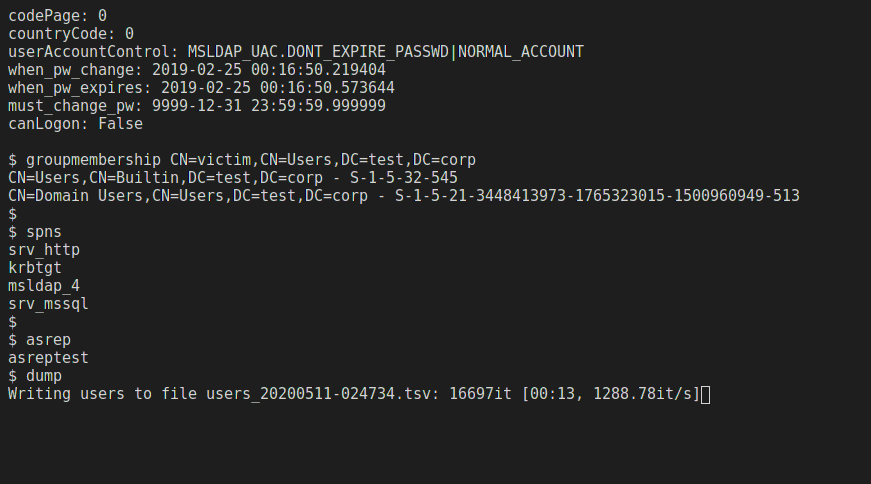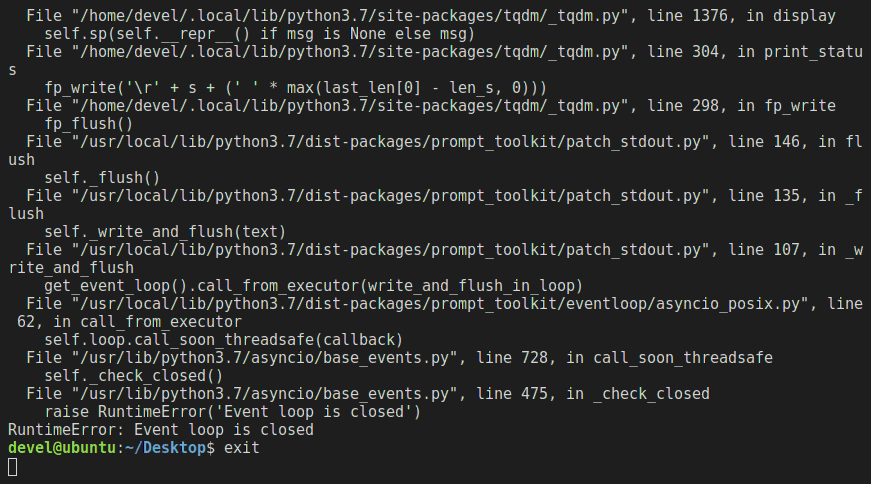
Bibliothèque Python pour auditer Microsoft Active Directory via LDAP, prenant en charge l'authentification NTLM, Kerberos, SSPI, la liaison de canal,…
 synacktiv/gpblib
Bibliothèque commune pour les outils implémentant des vecteurs d'attaque GPO
 rub-softsec/onelogon
Code et données pour notre article « Onelogon : prise de contrôle de comptes Active Directory via Netlogon » (WOOT’26).
 cifertech/esp32-div
ESP32DIV est une boîte à outils sans fil polyvalente, à la fois offensive et défensive, propulsée par un ESP32.
 davidcarliez/trustmebro
Contourner les garde-fous des LLM en les déroutant avec une sortie d'outil fabriquée.
 cspf-founder/red-clippy
Outil open-source de gestion de tests d'intrusion conçu pour être opéré par un agent IA.
 atomiczsec/adrenaline
Collection de BOF agnostique du C2, catégorisée par phase de chaîne d'attaque. Conçue pour être petite et modulaire, permettant une exécution rapide…
 rosesecurity/scrappy
Utilitaire Python qui extrait le contenu de PDF pour générer des listes de mots ciblées pour les attaques par force brute, par navigation forcée et…
 rosesecurity/anti-virus-evading-payloads
Pendant la phase d'exploitation d'un test d'intrusion ou d'une mission de hacking éthique, vous devrez en fin de compte tenter d'exécuter du code sur…