

Exegol
 theporgs/exegol
Environnement de hacking complet et piloté par la communauté
penetration-testing-frameworksctfpenetration-testing+3
3.0k
theporgs/exegolEnvironnement de hacking complet et piloté par la communauté
 chiefautism/privacy-parser
inverse du filtre de confidentialité d'openai. même modèle 1.5b, renvoie les pii sous forme de spans structurés au lieu de les masquer
 specterops/azurehound
Collecte les données du locataire Azure (utilisateurs, groupes, rôles, ressources) et les exporte pour l'analyse des chemins d'attaque BloodHound…
 kr0no/bloodhound-shell
Une interface de ligne de commande interactive pour l'API BloodHound.
 leo4j/invoke-adenum
Outil automatisé d'audit et d'énumération Active Directory qui génère des rapports d'audit HTML détaillés avec export CSV/XLSX, conçu pour les…
 trickest/wordlists
Listes de mots infosec du monde réel, mises à jour régulièrement
 doretox/atomicvulns
Labs de vulnérabilités web atomiques. Une faille OWASP par application — Flask + Docker minimal, intentionnellement vulnérable pour une étude…
 trickest/resolvers
La liste la plus exhaustive de résolveurs DNS fiables.
 wangyihang/platypus
:hammer: Un gestionnaire de machines moderne et multiplateforme
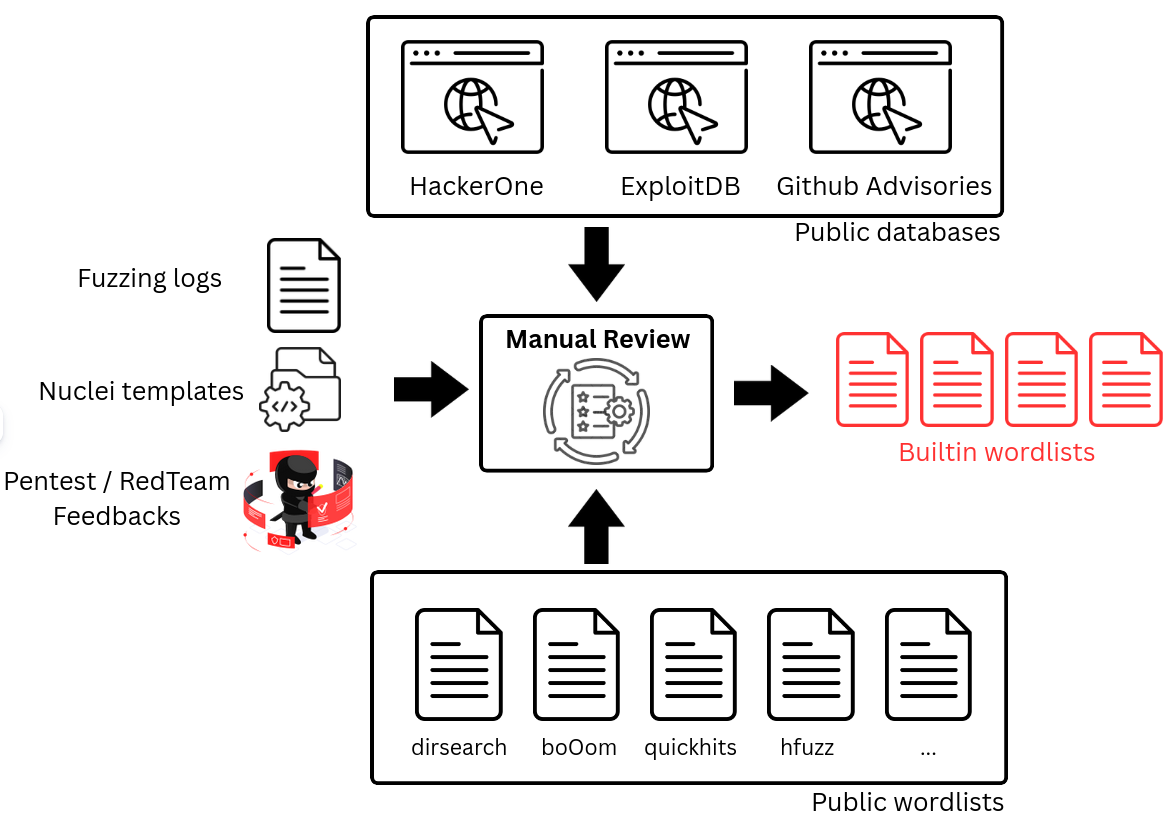 synacktiv/dicozorus
Un outil pour générer et maintenir des listes de mots pour le fuzzing Web.
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | Outil de déploiement automatisé d'environnement pour équipe rouge/bleue
 zishanadthandar/pentest
Base de connaissances de pentesting basée sur Jekyll, avec des guides méthodologiques, des cheatsheets, des index d'outils, des feuilles de route de…
 proviesec/xss-payload-list
Collection organisée de payloads de cross-site scripting, de polyglottes et de règles de test d'injection pour les tests d'intrusion d'applications…
 owasp/secure-agent-playbook
Projet de playbook d'agent sécurisé OWASP
 infobyte/ai-pentest-agent
Agent autonome de pentest IA autonome avec une boucle planifier→agir→juger, des compétences génériques, un garde-fou pour les actions destructrices…
 joda32/adit
Reconnaissance Active Directory et audit de sécurité en lecture seule via ADWS (net.tcp/9389), en Go
 rix4uni/wordlist
Collection organisée de wordlists personnalisées pour le fuzzing, l'énumération DNS, la découverte de paramètres et les identifiants par défaut,…
 azeemidrisi/phonesploit-pro
Un outil de piratage tout-en-un pour prendre le contrôle à distance d'appareils Android.