
kitty
 cisco-sas/kitty
Framework de fuzzing écrit en Python
vulnerability-analysisfuzzingpenetration-testing+1
433il y a 7 ans
cisco-sas/kittyFramework de fuzzing écrit en Python
 hackmanit/tinja
TInjA est un outil CLI pour tester les pages web afin de détecter les vulnérabilités d'injection de templates et prend en charge 44 des moteurs de…
 t0thkr1s/allsafe-android
Application Android intentionnellement vulnérable.
 sw4mpf0x/powerlurk
Événements WMI malveillants utilisant PowerShell
 rainbowdynamix/ghostkatz
Extraire LSASS via des primitives de lecture de mémoire physique dans des pilotes noyau vulnérables
 not-sekiun/pyiris
PyIris est un kit d'outils modulaire de cheval de Troie d'accès distant écrit en Python ciblant les systèmes Windows et Linux.
 cantoolz/cantoolz
CANToolz - Framework d'analyse de réseau CAN en boîte noire
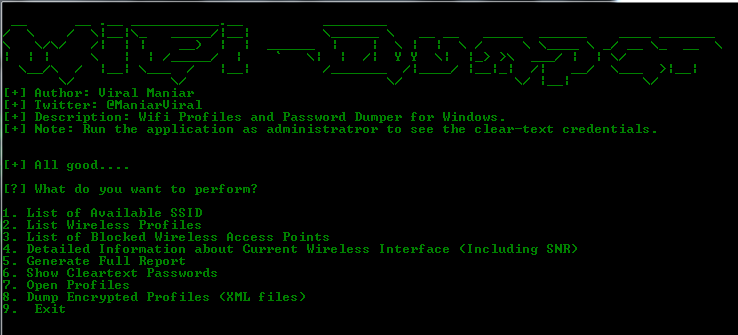 viralmaniar/wifi-dumper
Cet outil open source permet d'extraire les profils wifi et les mots de passe en clair des points d'accès connectés sur la machine Windows. Cet outil…
 vonahisec/leprechaun
Cet outil est utilisé pour cartographier le flux de données réseau afin d'aider les testeurs d'intrusion à identifier des cibles potentiellement…
 skelsec/aardwolf
Client RDP asynchrone pour Python (sans interface)
 gt0day/anongt
Rediriger tout le trafic via le réseau Tor pour Kali Linux
 bwasp/bwasp
BoB Projet de sécurité des applications web
 wafpassproject/wafpass
Analyser les paramètres avec toutes les méthodes de contournement des payloads, visant à évaluer les solutions de sécurité comme les WAF.
 bhavsec/autopentest-ai
Serveur MCP de test d'intrusion agentique qui découvre, exploite et signale les vulnérabilités des applications web.
 dinosn/fastjson-jsontype-rce-lab
Laboratoires Docker + scanner défensif pour la RCE de fastjson par chargement de classe à distance. fastjson 1.2.66-1.2.83 : sonde de ressource…
 1njected/cmloot
Trouvez des fichiers intéressants stockés sur les partages SMB de (System Center) Configuration Manager (SCCM/CM)
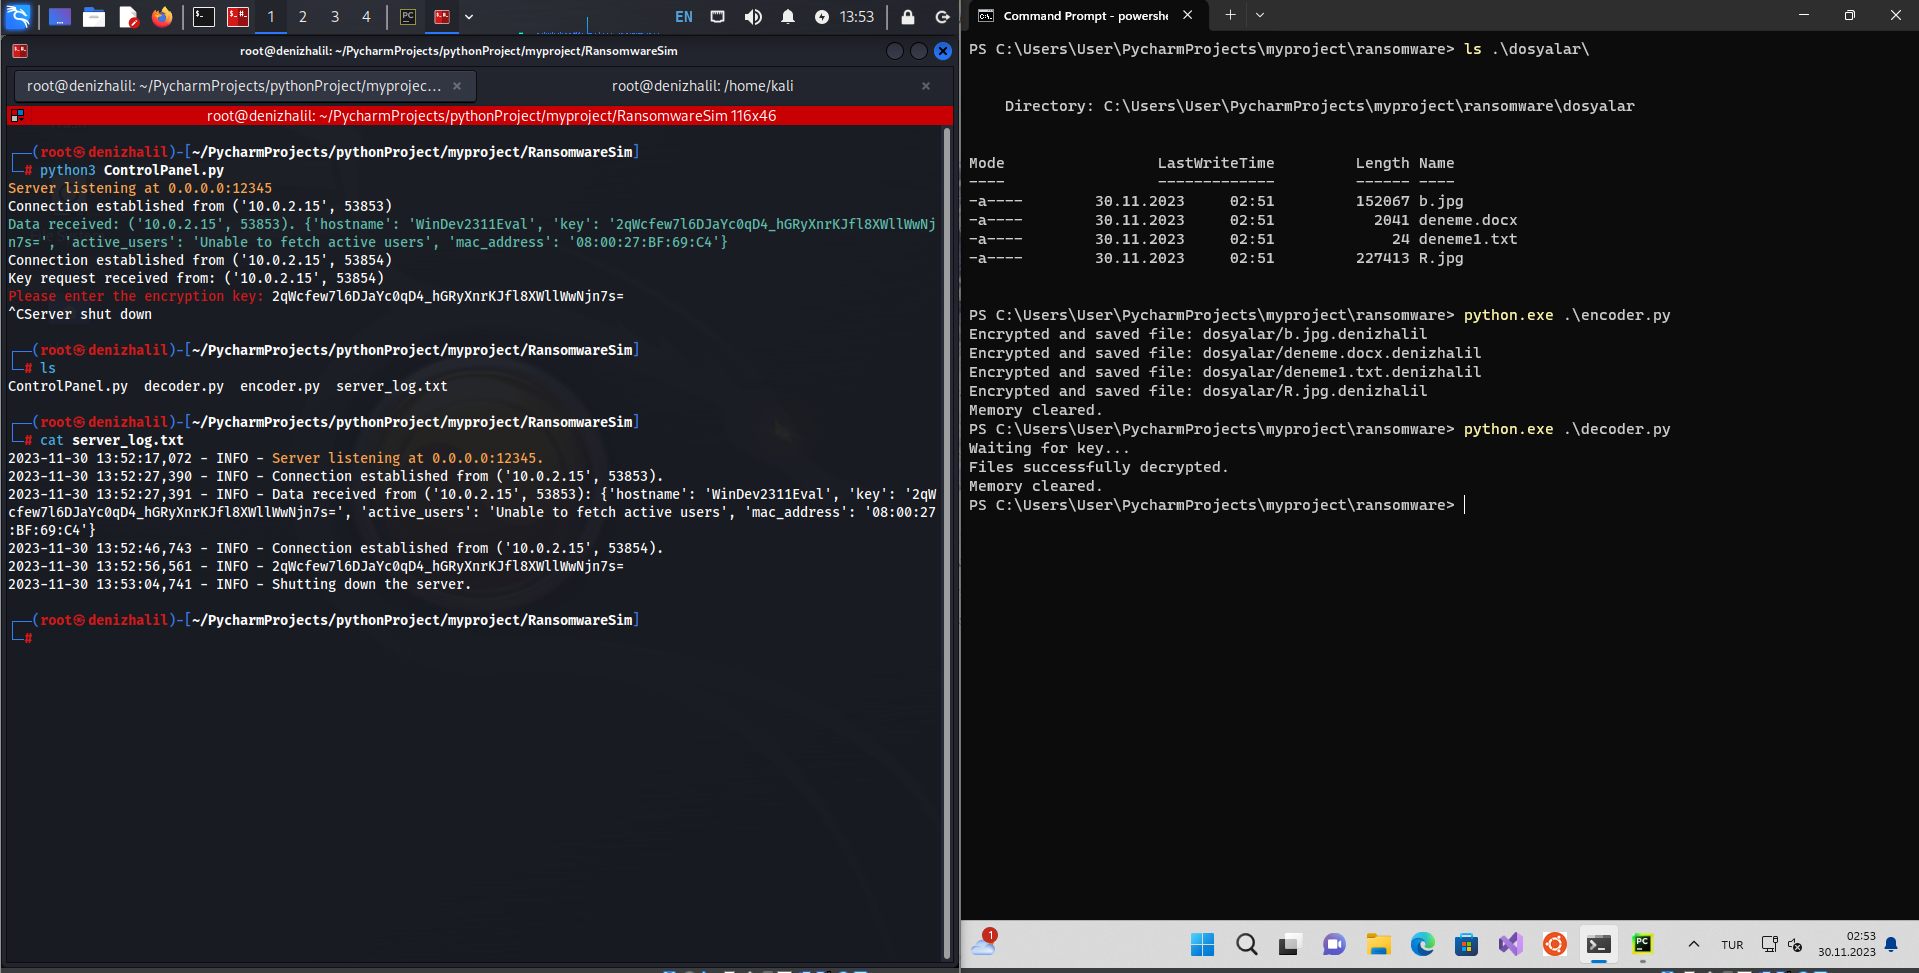 halildeniz/ransomwaresim
Simulateur éducatif de ransomware démontrant le chiffrement de fichiers, la communication C2 et le déchiffrement pour la formation en cybersécurité…
 s3n4t0r-0x0/pixelcode-attack
Malicious PixelCode est un projet de recherche en sécurité qui démontre une technique furtive permettant d'encoder des fichiers exécutables dans des…