MemShellParty
Un outil de génération rapide de chevaux de mémoire (memory shell) spécialisé dans les principaux middleware Web Java, conçu pour simplifier le flux…

Un outil de génération rapide de chevaux de mémoire (memory shell) spécialisé dans les principaux middleware Web Java, conçu pour simplifier le flux…


Évasion d'AV/EDR via des appels système directs.

Outil de test d'injection JNDI(Un outil qui génère des liens JNDI peut démarrer plusieurs serveurs pour exploiter la vulnérabilité d'injection JNDI,…

Facilite le reverse engineering des applications Android en automatisant des tâches répétitives comme le téléchargement, le décodage, la…

Convertit PE en un shellcode

Plateforme de détection et d'exploitation XSS aveugle avec sessions persistantes, proxy inverse et collecte automatisée d'informations pour les…

Collection de scripts Aggressor pour Cobalt Strike 3.0+ provenant de multiples sources

Générer des keyloggers pour Windows avec envoi par email Gmail.

Wrapper PowerShell regroupant plus de 50 outils de sécurité offensive en C# pour la post-exploitation, l'élévation de privilèges, l'extraction…

Générer le payload multiplateforme de CobaltStrike

venom - Générateur/compilateur/gestionnaire de shellcode C2

Chimera est un script d'obfuscation PowerShell conçu pour contourner AMSI et les solutions antivirus commerciales.

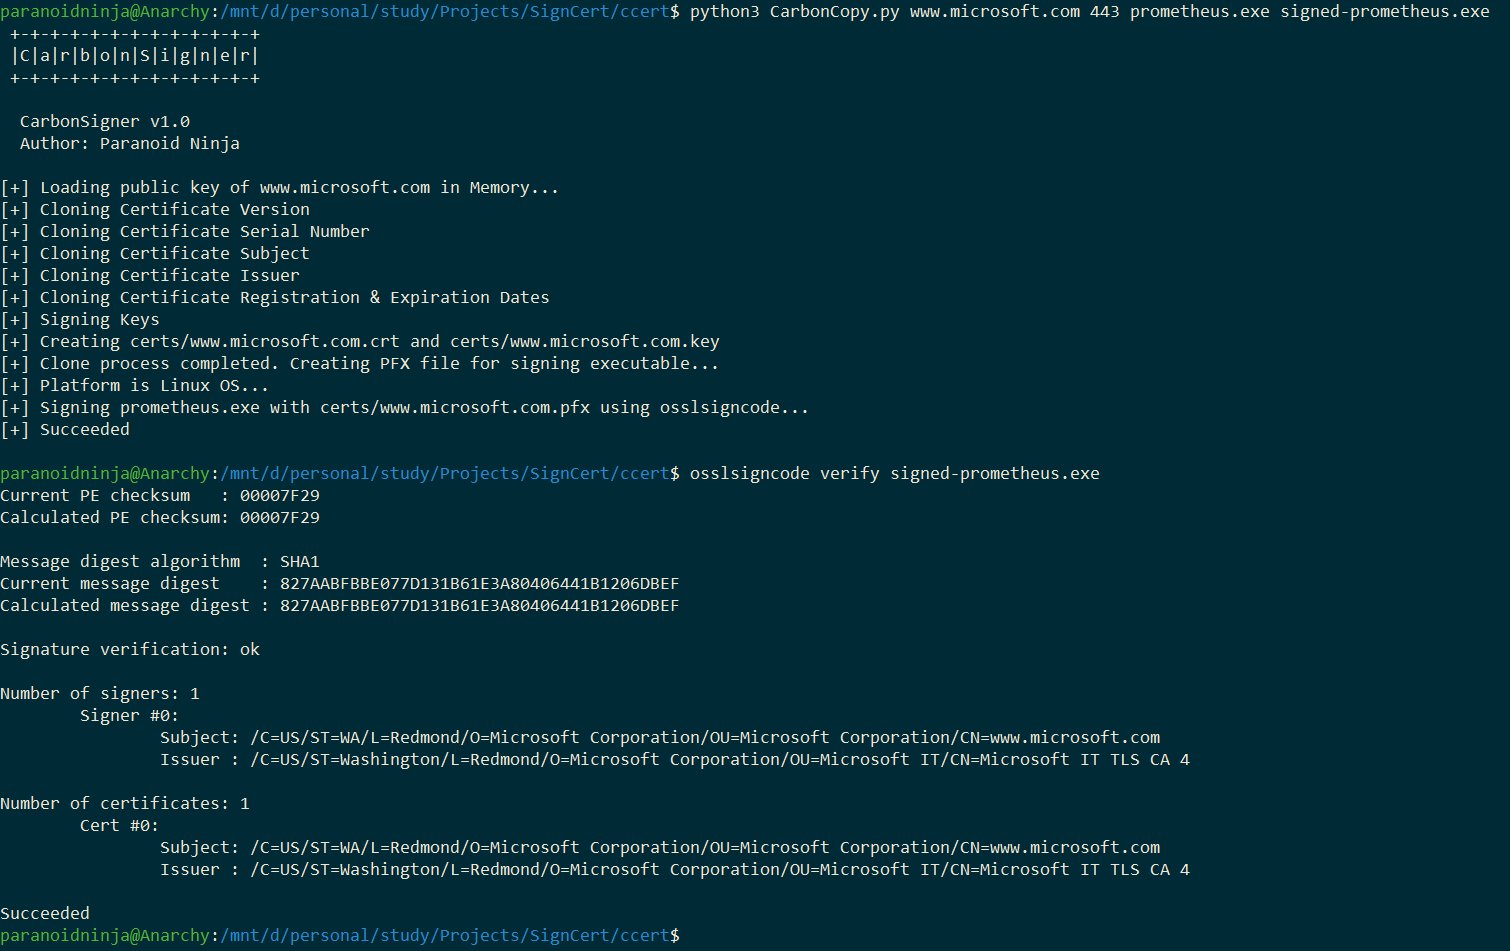
Un outil qui crée un certificat falsifié de n'importe quel site web en ligne et signe un exécutable pour l'évasion antivirus. Fonctionne pour Windows…

SysWhispers sous stéroïdes - contournement d'AV/EDR via des appels système directs.

Outil de chiffrement HTA pour RedTeams

Payload pour Teensy comme un Rubber Ducky mais la syntaxe est différente. ce dispositif d'interface humain ( attaques HID ). Pénétration Avec Teensy …

The Shadow Attack Framework