

nyawit
 xsanflip/nyawit
Convertit les payloads DuckyScript et Bash Bunny en scripts d'injection BadUSB optimisés pour le Flipper Zero, avec sélection de la disposition du…
payload-generationids-ips-evasionscripting-automation+4
4
xsanflip/nyawitConvertit les payloads DuckyScript et Bash Bunny en scripts d'injection BadUSB optimisés pour le Flipper Zero, avec sélection de la disposition du…
 peewpw/exploithosting
Utilitaire d'exploitation basé sur l'hôte pour les tests d'intrusion et les opérations d'équipe rouge, permettant la livraison de charges utiles et…
 0x45dd/liferay-ce-portal-java-deserialization
Ce dépôt contient un PoC pour la vulnérabilité d'exécution de code à distance de Liferay CE Portal !
 al1ex/makemeenterpriseadmin
FaisDeMoiAdminEntreprise
 c00ln3t/log4shellauditor
Un agent Go autonome et réflexif pour l'audit de sécurité de bout en bout, le contournement de WAF, la vérification LDAP hors bande (OOB),…
 evkir/phantom-grid
Alternative gratuite à Burp Collaborator - capture d'interactions OOB (HTTP/HTTPS/DNS) avec SQLite et réassemblage d'exfiltration
 guibacellar/penel
[Powershell with Embedded .NET Library] Programme qui prépare une bibliothèque DLL .NET à être exécutée intégrée dans un script Powershell.
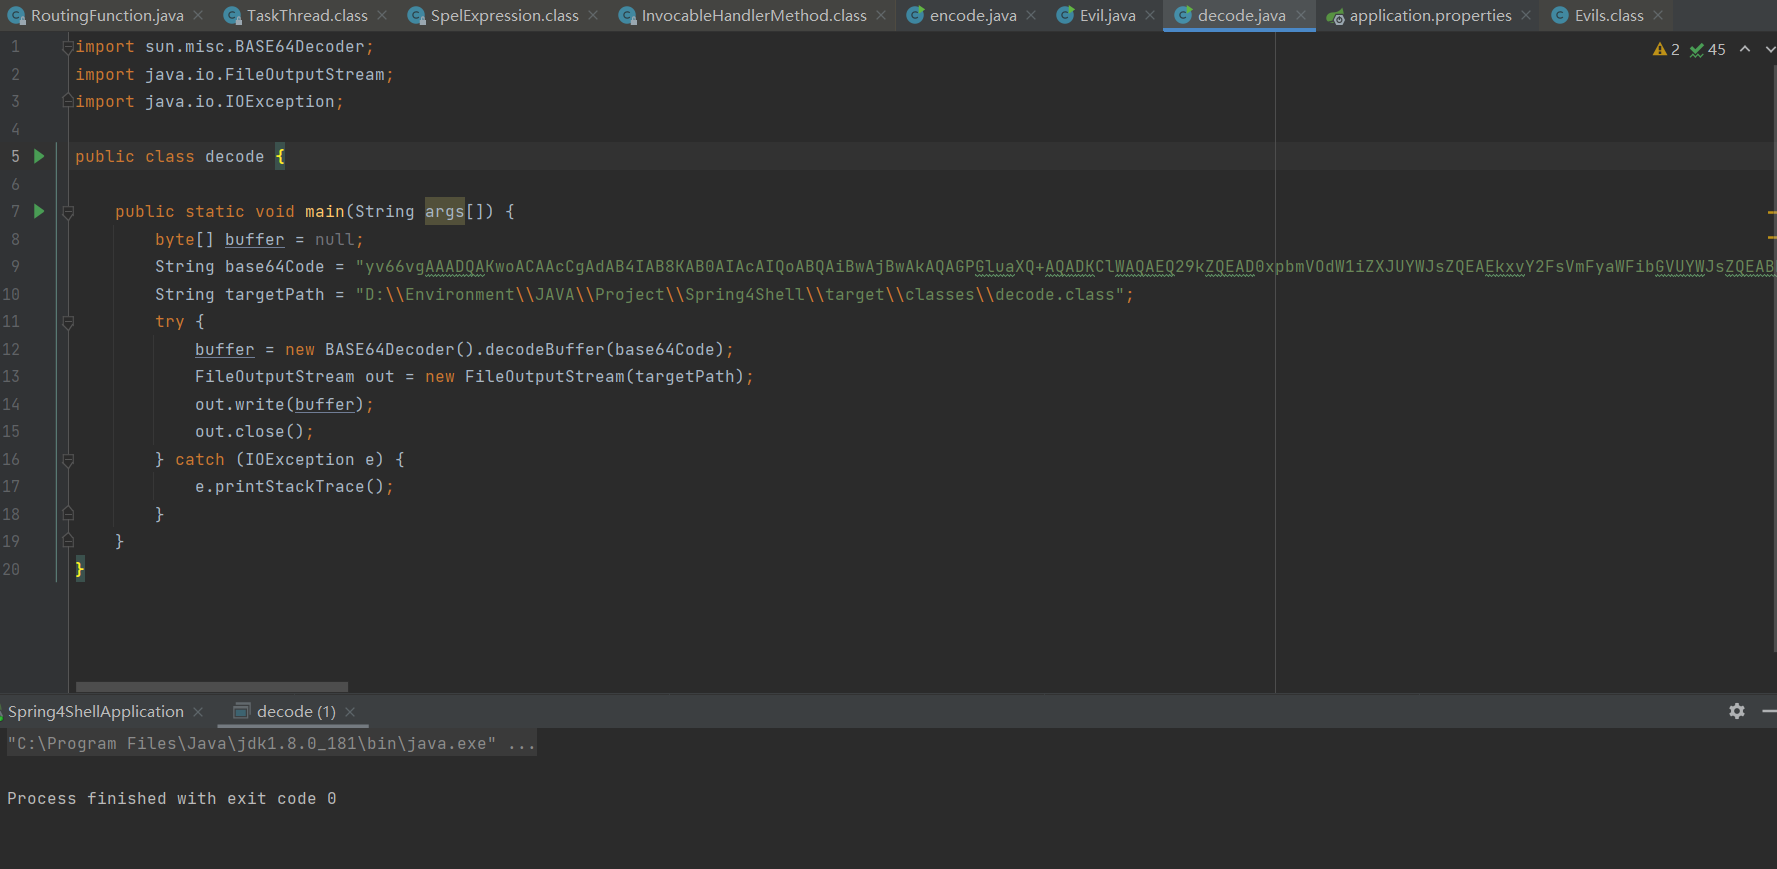 al1ex/javadere
Conversion de Class en String base64, et de String base64 en Class.
 ianxtianxt/pagemyadmin_file_upload_getshell
PageMyadmin文件上传getshell
 kkirsche/slae
Examen SecurityTube Linux Assembly Expert x86
 cappricio-securities/payloadallthethings
Ce dépôt contient tous les payloads
 nu11secur1ty/metasploit-framework-nu11secur1ty
Extension de metasploit-framework
 mbadanoiu/jvmtiagentload-exploit
Outils et code pour générer un JAR malveillant afin d'exploiter jvmtiAgentLoad
 creased/arducky
Arducky - Interpréteur de scripts Ducky pour Arduino
 al1ex/ysoserial
Un outil de preuve de concept pour générer des charges utiles qui exploitent la désérialisation non sécurisée d'objets Java.
 jenderal92/magneto-polyshell
Exploit RCE non authentifié Magento 2 – Téléverse un webshell PHP via la recherche de produit GraphQL + les options personnalisées du panier invité.…
 dannic145/eternalblue-exploit-demonstration
Laboratoire pédagogique démontrant l'exploitation d'EternalBlue (MS17-010) contre Windows 7 à l'aide de Metasploit, incluant la post-exploitation, la…
 claesmnyberg/sdc
Générateur de binaires auto-déchiffrants