

Jatayu
 spidermate/jatayu
Shell Web PHP furtif autonome avec authentification basée sur les en-têtes HTTP, commutation de fonction exec et conception indétectable pour…
payload-generationweb-application-exploitationpenetration-testing+1
spidermate/jatayuShell Web PHP furtif autonome avec authentification basée sur les en-têtes HTTP, commutation de fonction exec et conception indétectable pour…
 gbrn1/pirate
Outil d'accès à distance Python
 alberties/ghostfuscator
L'obfuscateur Python protégé par mot de passe
 makiraid/remot3d
Remot3d: est un outil simple créé pour les grands pentesteurs ainsi que simplement pour le plaisir des défaceurs d'exploiter un système ou un serveur…
 y1ld1r1m-1337/limesurvey-rce
LimeSurvey RCE authentifié
 omair2084/msmq_re
Exploit de preuve de concept pour la RCE QueueJumper de MSMQ, fabriquant des paquets malformés pour déclencher une exécution de code à distance non…
 kira2040k/redbloodc2
Serveur de commande et contrôle en Node.js avec génération de payload FUD, communication chiffrée, gestion de sessions, et modules pour…
 xenokovah/inteltxe-poc
Preuve de concept JTAG Intel Management Engine - Instructions 2022
 jssngc/harpytools
Boîte à outils automatisée de post-exploitation Active Directory pour l'extraction de tickets Kerberos, les attaques de relais NTLM, et le mouvement…
 nu11secur1ty/sqlmap-nu11secur1ty
Extension professionnelle du projet sqlmap
 redtimmy/enumjavalibs
Énumération du classpath Java à distance via désérialisation
 d4rkcat/stackflow
Outil universel d'exploitation de débordement de tampon basé sur la pile.
 gryfman/dlpwn
Outil Red Team pour l'exfiltration furtive de fichiers via transmission audio Bluetooth, encodant des données binaires dans des signaux FLAC pour…
 r3dxpl0it/secrep
SecRep est un dépôt contenant des archives utiles sur l'intrusion, la pénétration et le hacking, incluant une liste d'outils, des antisèches et des…
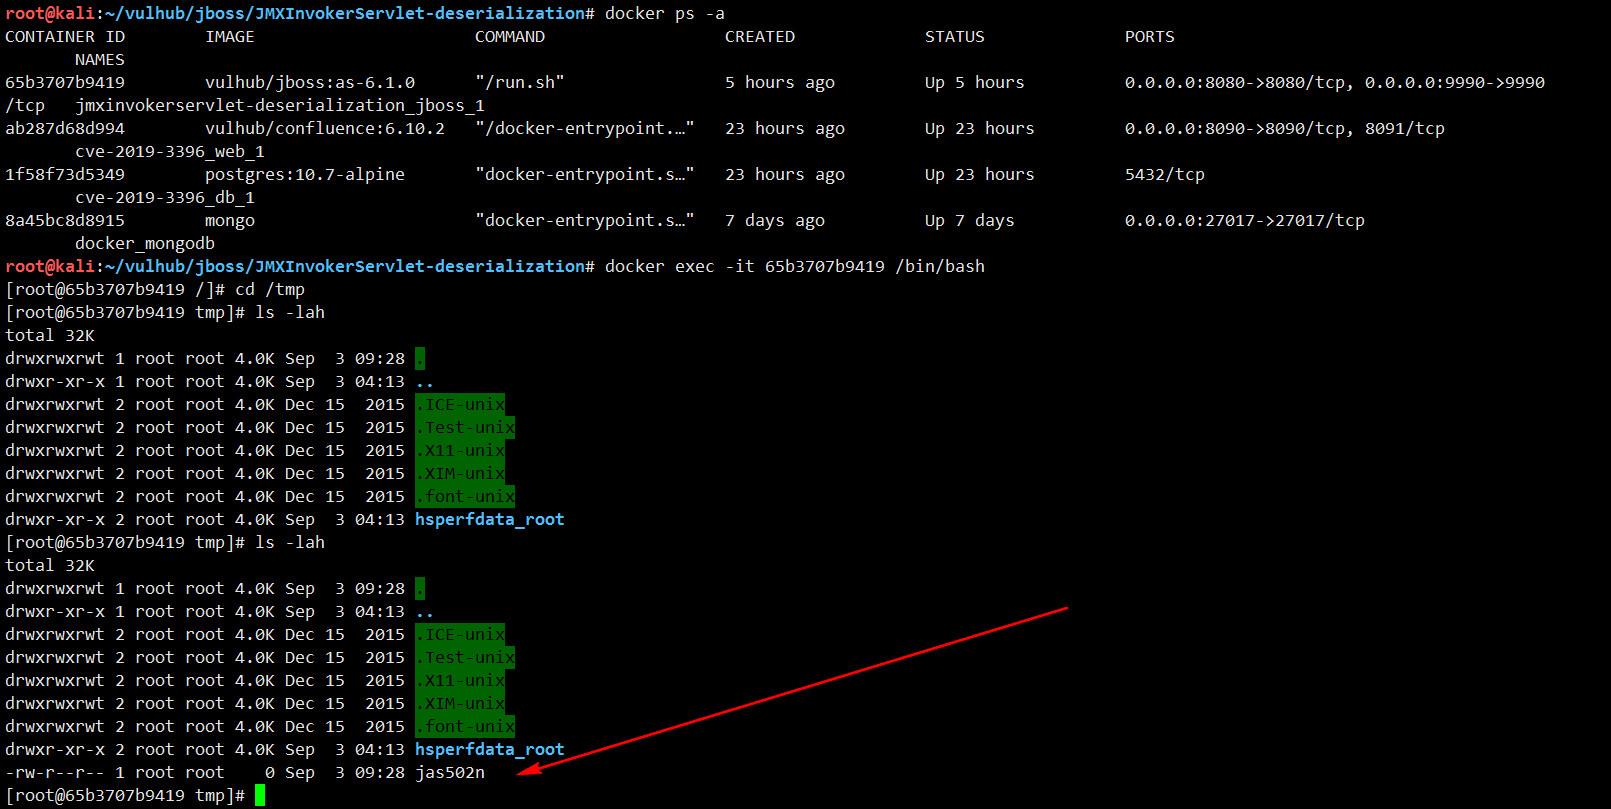 jas502n/jboss_jmxinvokerservlet_deserialization_rce
Jboss_JMXInvokerServlet_Deserialization_RCE
 baguette168/nmg
Génère des payloads .NET en mémoire paramétrés (VPP, route MVC, HttpListener) compatibles avec les clients Godzilla, Behinder et AntSword pour les…
 b3mb4m/shellsploit-framework
Framework pour générer des shellcodes et des charges utiles d'exploitation, conçu pour les tests d'intrusion et la recherche en sécurité afin…
 dereeqw/blackberryc2
Cadre de recherche de commande et contrôle (C2) chiffré pour l'éducation en cybersécurité, les laboratoires d'équipe rouge et les expériences de…