

Ares
 cerbersec/ares
Project Ares est un chargeur de Preuve de concept (PoC) écrit en C/C++ basé sur la technique de Transacted Hollowing
defensive-toolsprivilege-escalationencryption-decryption-tools+7
336
cerbersec/aresProject Ares est un chargeur de Preuve de concept (PoC) écrit en C/C++ basé sur la technique de Transacted Hollowing
 redcode-labs/gosh
Générateur de reverse shell / bind shell en Golang
 pwn1sher/wmeye
Outil de mouvement latéral sans fichier utilisant les filtres d'événements WMI et l'exécution MSBuild pour déployer du shellcode sur des systèmes…
 malwaretech/log4jtools
Outils d'investigation pour Log4j CVE-2021-44228
 tsuyoken/imgbackdoor
Cachez votre charge utile dans un fichier .jpg
 suuhm/log4shell4shell
Log4shell - Multi-Toolkit. Trouver, corriger et tester les vulnérabilités CVE-2021-44228 possibles - fournit un environnement complet de test/attaque…
 r00thunter/log4shell
Scanner générique pour Apache log4j RCE CVE-2021-44228
 giterlizzi/nmap-log4shell
Script NSE Nmap pour détecter la RCE Apache Log4j (CVE-2021-44228) en injectant des charges utiles d'exploitation JNDI via des en-têtes HTTP ou des…
 cyberstruggle/l4sh
Exploit Log4Shell RCE - exploit entièrement autonome qui ne nécessite aucun binaire tiers.
 jas502n/woodpecker-plugins
woodpecker-plugins
 plackyhacker/shellcode-encryptor
Un simple encrypteur/décrypteur/exécuteur de shellcode pour contourner les antivirus.
 madcdan/jndilookup
Quelques outils pour aider à atténuer la CVE-2021-44228 d'Apache Log4j 2
 woodpecker-appstore/log4j-payload-generator
Log4j jndi injecte le générateur de Payload
 bigsizeme/log4j-check
Plugin de scan Burp pour log4J, CVE-2021-44228, supporte dnclog.cn et le DNS intégré de Burp, peut être utilisé avec JNDIExploit pour générer des…
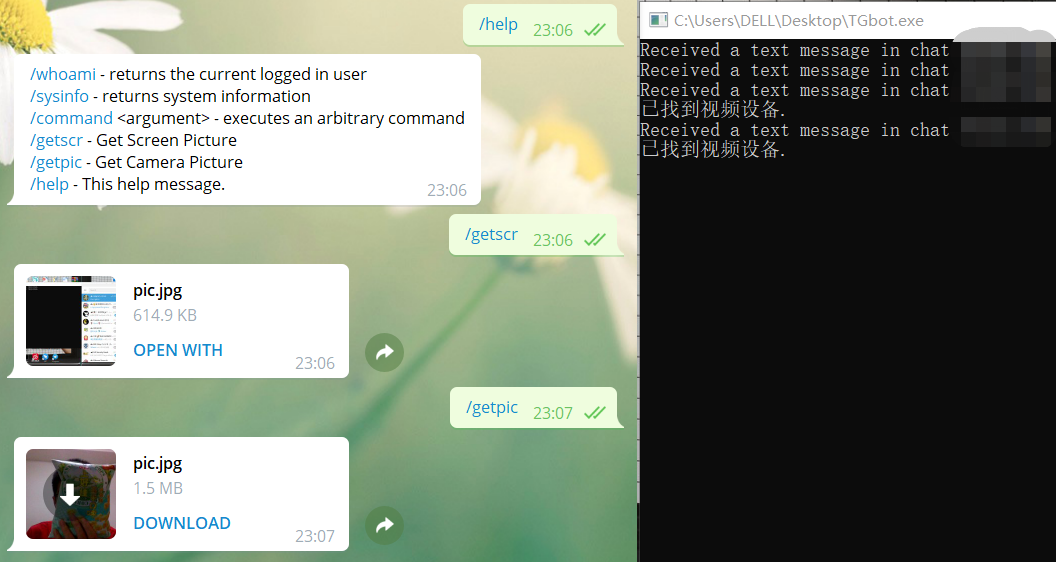 sf197/telegra_csharp_c2
Commandement et Contrôle pour l'écriture en C#
 federicodotta/java-deserialization-scanner
Plugin tout-en-un pour Burp Suite pour la détection et l'exploitation des vulnérabilités de désérialisation Java
 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d
 ne0nd0g/go-shellcode
Un dépôt de chargeurs de shellcode Windows et d'utilitaires annexes. Les applications chargent et exécutent du shellcode en utilisant divers appels…