
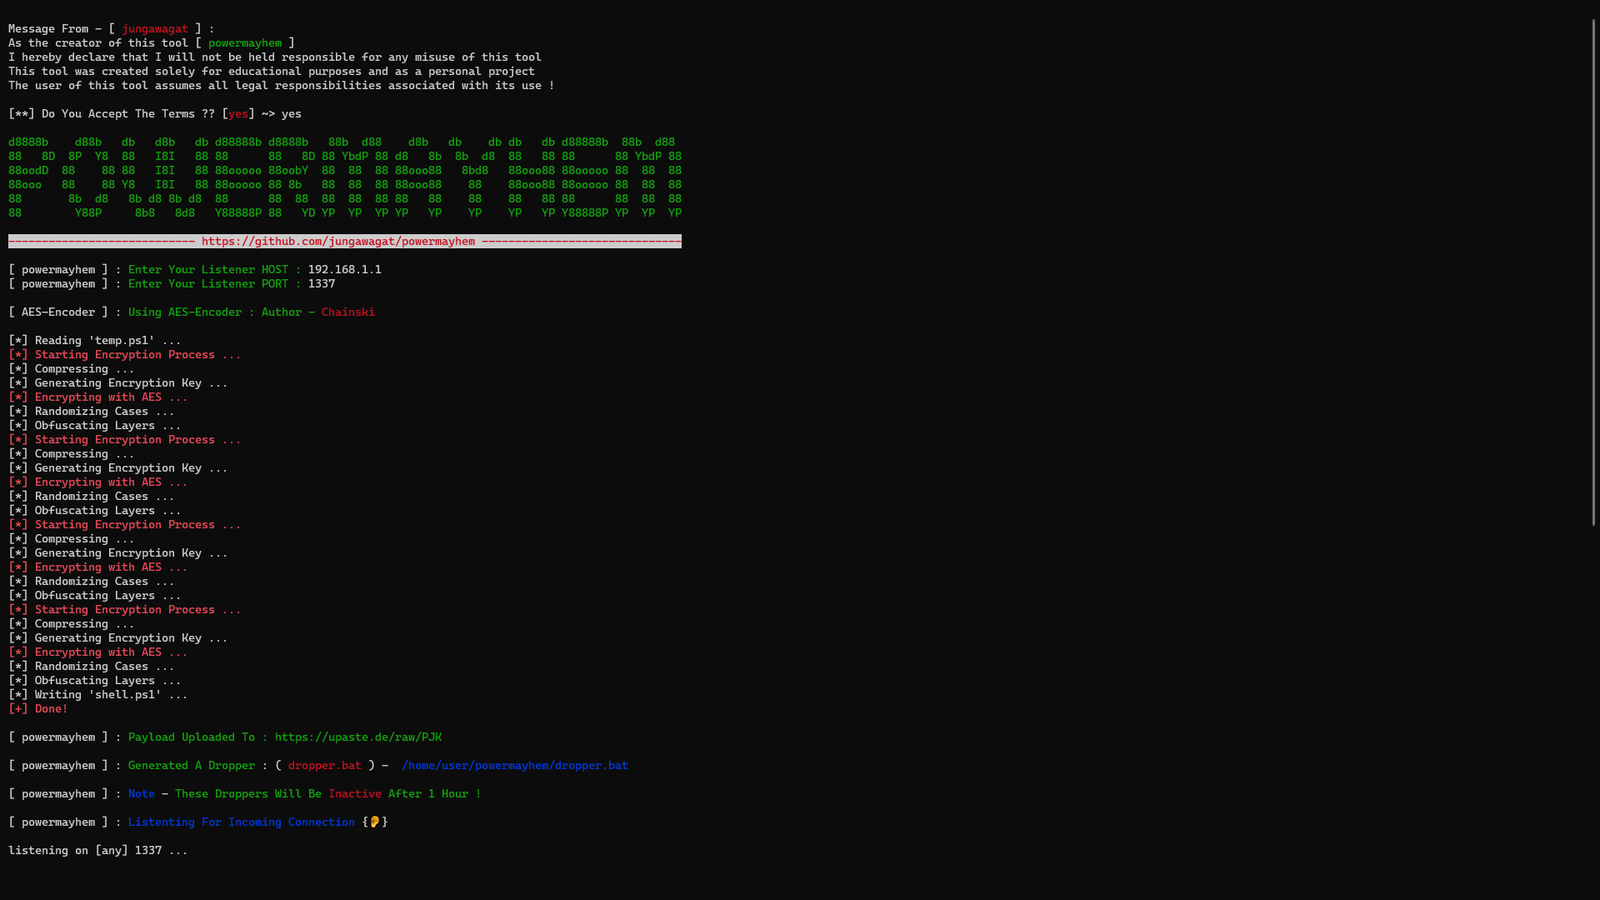
powermayhem
 gmh5225/powermayhem
Générateur basé sur Bash qui produit des charges utiles PowerShell pour les missions de red team et de tests d'intrusion.
payload-generationscripting-automationpost-exploitation+3
gmh5225/powermayhemGénérateur basé sur Bash qui produit des charges utiles PowerShell pour les missions de red team et de tests d'intrusion.
 wavvs/doctrack
Outil pour manipuler et militariser des documents Office Open XML.
 mogwailabs/mjet
MOGWAI LABS JMX kit d'exploitation
 luantak/torat
ToRat est un outil d'administration à distance écrit en Go, utilisant Tor comme mécanisme de transport et RPC pour la communication.
 mesquidar/adbsploit
Un outil basé sur python pour exploiter et gérer des appareils Android via ADB
 mayankmetha/rucky
Un lanceur USB HID Rubber Ducky simple d'utilisation pour Android.
 gmh5225/packer-payload-entropyreducer
Réduisez l'entropie et obfusquez votre payload avec des listes chaînées sérialisées
 ariary/notionterm
Intégrer un reverse shell dans des pages Notion en utilisant l'API Notion comme proxy, permettant des sessions shell distantes furtives avec…
 n4kedturtle/persistbof
Un BOF pour automatiser les tâches courantes de persistance pour les red teamers
 d3lb3/keefarcereborn
Une DLL autonome qui exporte les bases de données en clair une fois injectée dans le processus KeePass.
 chvancooten/follina.py
POC pour reproduire l'intégralité de la vulnérabilité RCE 'Follina' d'Office à des fins de test
 chvancooten/nimpackt-v1
Packeur d'assembleur et chargeur de shellcode basé sur Nim pour l'opsec et le profit.
 nu11secur1ty/shellupload
Outil d'upload de web shell basé sur PHP pour les tests de pénétration, permettant le téléchargement de fichiers et l'exécution de commandes à…
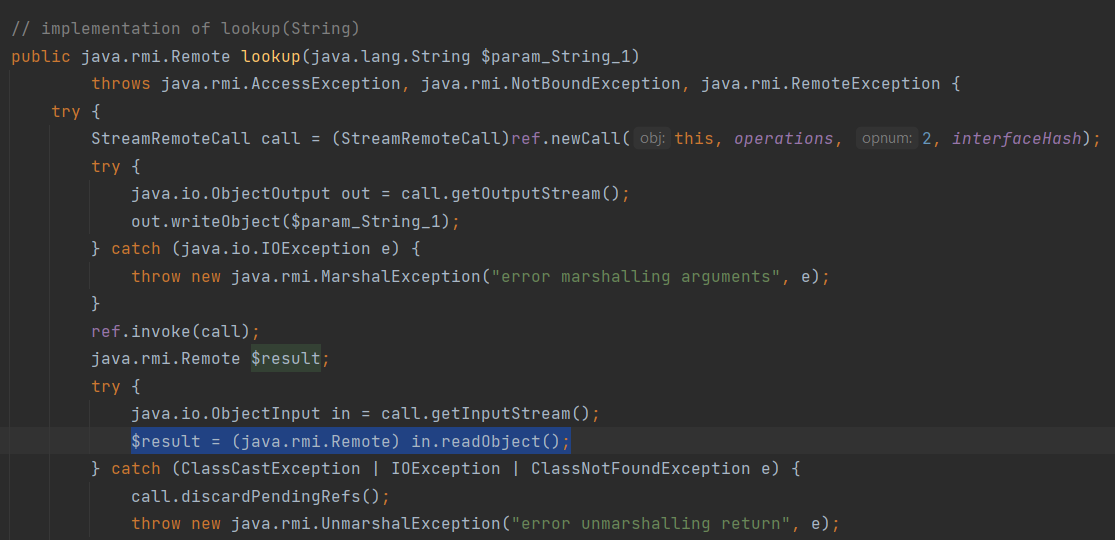 hakivvi/ermir
Registre RMI Rogue exploitant la désérialisation Java non sécurisée via les méthodes list/lookup/bind. Génère et fournit des gadgets Ysoserial pour…
 4n4nk3/tinkerershell
Un simple reverse shell en python écrit juste pour le plaisir.
 ashwin990/adb-toolkit
ADB-Toolkit V2 pour des astuces ADB faciles avec de nombreux avantages en un seul outil. Profitez-en !
 samratashok/nishang
Nishang - PowerShell offensif pour l'équipe rouge, les tests de pénétration et la sécurité offensive.
 blackarch/webshells
Divers webshells. Nous acceptons les pull requests pour des ajouts à cette collection.