

Archived
dvenom
 zerx0r/dvenom
🐍 Double Venom (DVenom) est un outil qui fournit un wrapper de chiffrement et un chargeur pour votre shellcode.
encryption-decryption-toolspayload-generationexploitation+4
 optiv/ivy
Ivy est un framework de création de payloads pour l'exécution de code source VBA (macro) arbitraire directement en mémoire. Le loader d'Ivy y…
 optiv/freeze
Freeze est une boîte à outils de payloads pour contourner les EDR en utilisant des processus suspendus, des appels système directs et des méthodes…
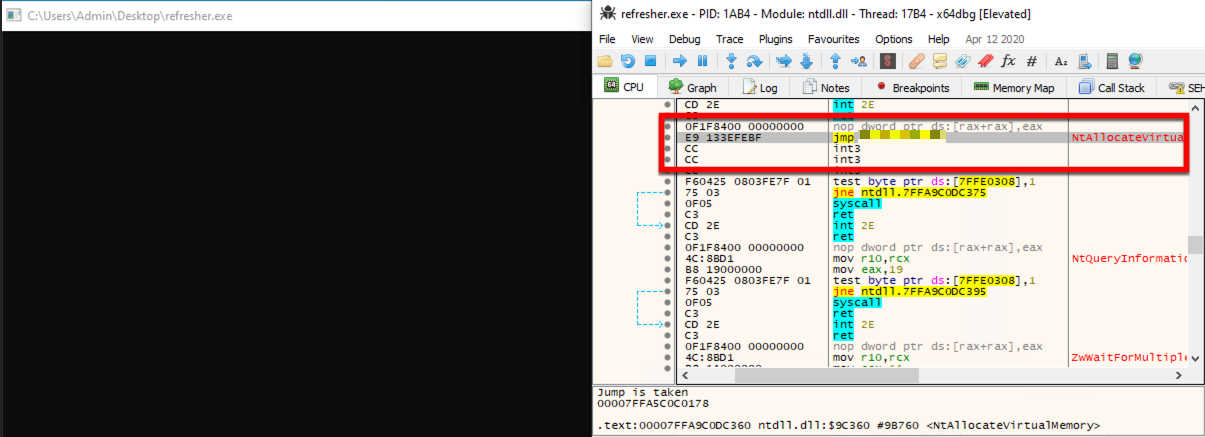 optiv/scarecrow
ScareCrow - Framework de création de payloads conçu autour du contournement d'EDR.
 demon-i386/zoshrinkc2
Malware ciblé par DNS over HTTPS (ne s'exécute qu'une seule fois)
 gloxec/crossc2
Générer le payload multiplateforme de CobaltStrike
 machine1337/win-rat
Un RAT totalement indétectable pour Windows qui contourne tous les types de protections antivirus et vous donnera un shell CMD dans votre terminal
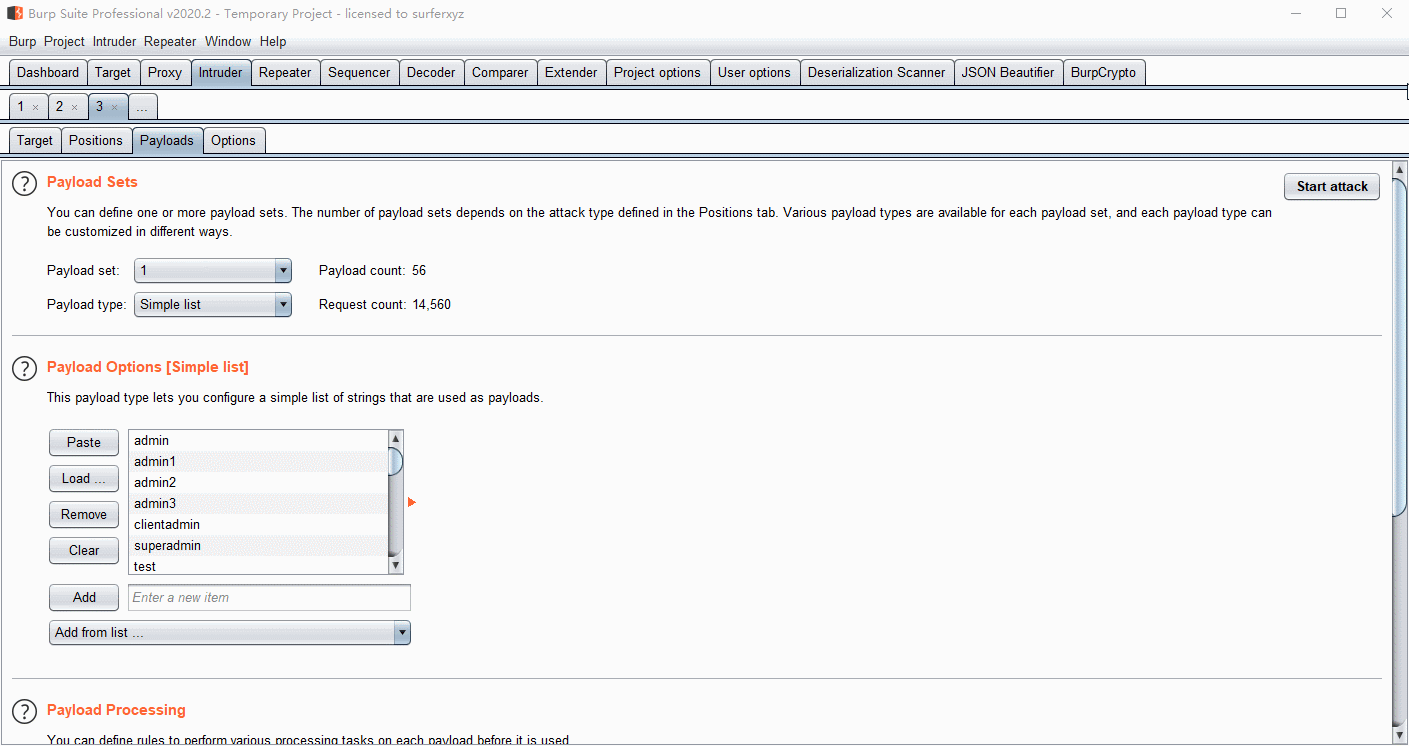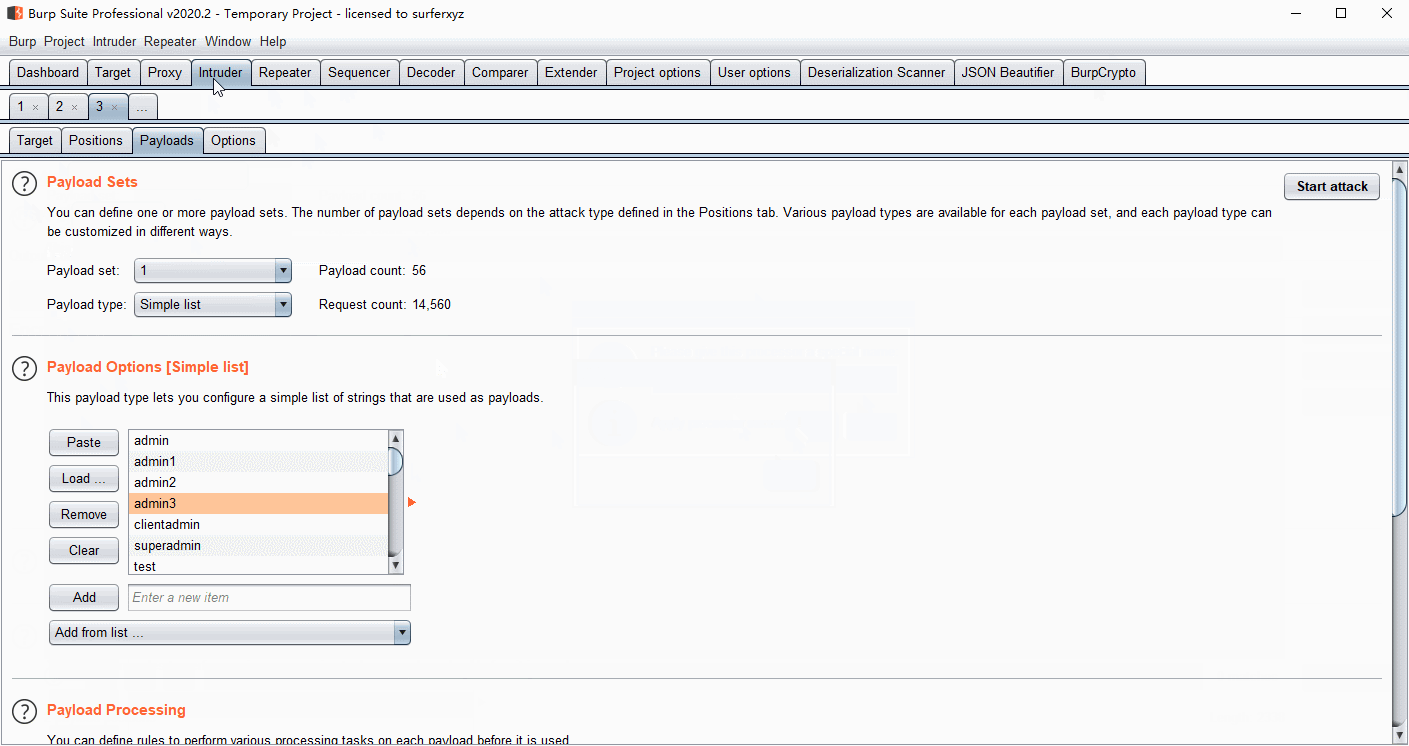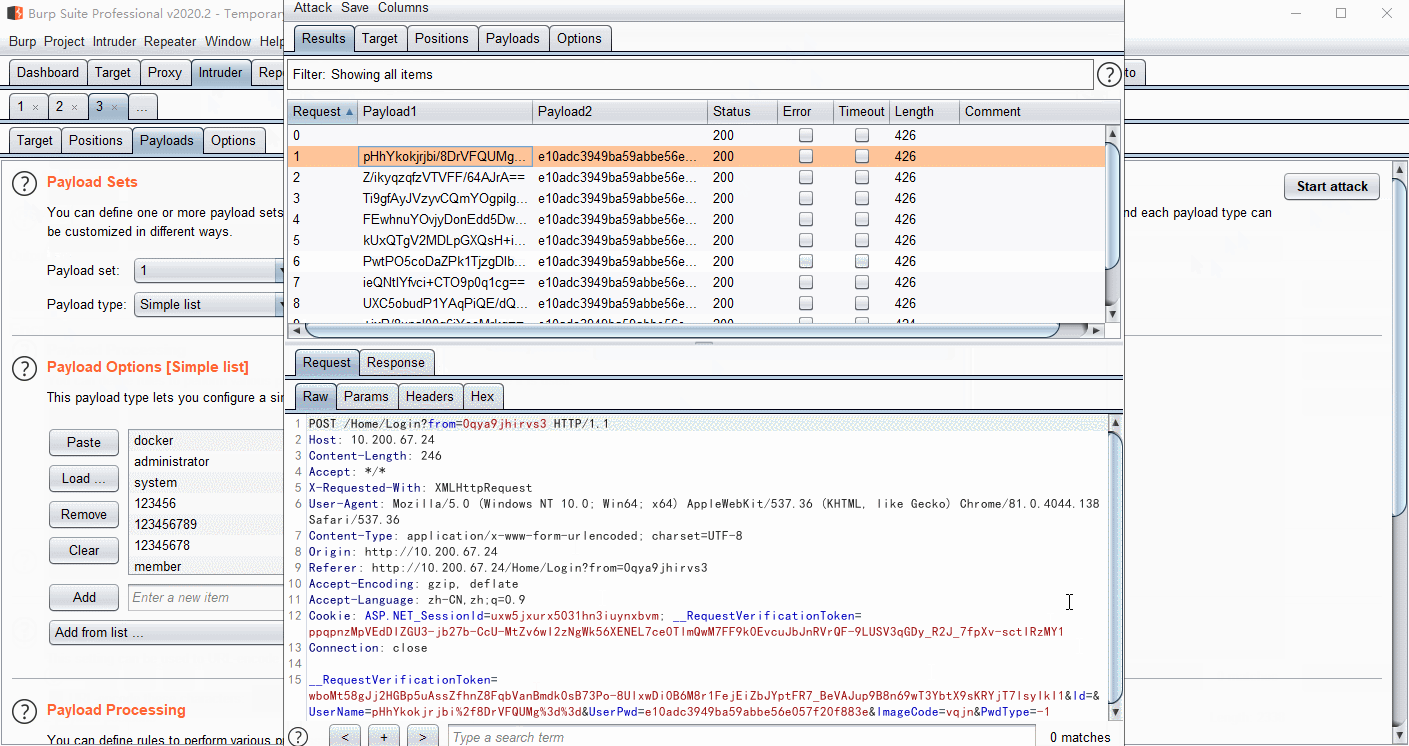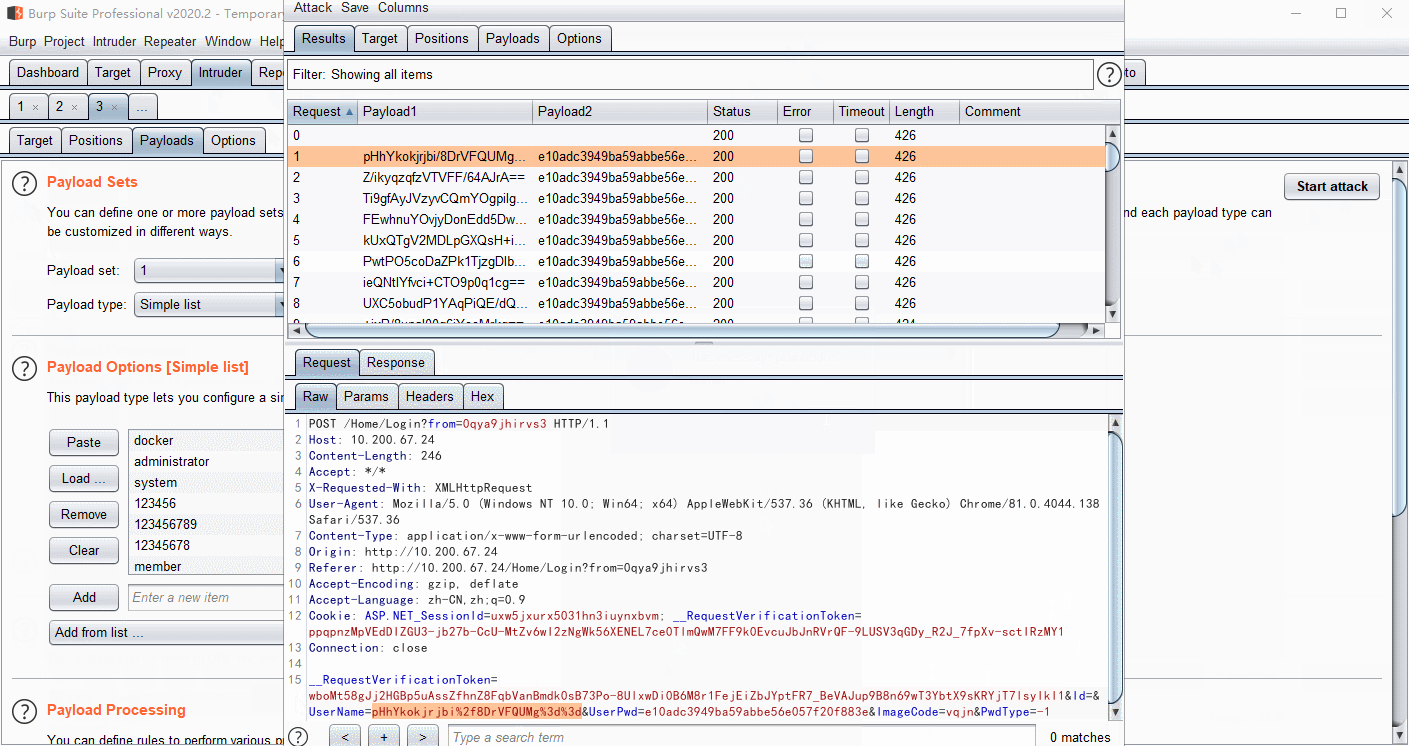 whwlsfb/burpcrypto
Plugin BurpSuite pour chiffrer les charges utiles avec AES, RSA, DES ou du code JS personnalisé, permettant le déchiffrement automatisé du trafic…
 prodigiousmind/revshell
Reverse shell PHP de Pentestmonkeys avec hôte et port dynamiques transmis via les paramètres de requête GET
 saadahla/shellcode-hide
Ce dépôt contient : un simple Loader de shellcode, des encodeurs (base64 - personnalisé - UUID - IPv4 - MAC), des chiffreurs (AES), un Loader sans…
 senzee1984/amsi_bypass_in_2023
Amsi Bypass payload qui fonctionne sur Windows 11
 sn1r/nim-reverse-shell
Un reverse shell simple et furtif écrit en Nim qui contourne la détection de Windows Defender. Cet outil vous permet d'établir une connexion reverse…
 de3vil/htmlsmuggling
C'est une technique malveillante utilisée par les hackers pour dissimuler des charges utiles de malware dans un script encodé au sein d'une pièce…
 y1ld1r1m-1337/limesurvey-rce
LimeSurvey RCE authentifié
 ruped24/killchain
Une console unifiée pour exécuter les étapes de la 'kill chain' des attaques.
 nu11secur1ty/vulnerability-url
Dépôt hébergeant un exécutable malveillant (Calculator_512.exe) destiné à l'analyse de logiciels malveillants à des fins éducatives et aux tests de…
 nu11secur1ty/sh1mazu
Programme d'auto-exploitation Meterpreter
 jack-new-project/zeebsploit
Framework d'exploitation modulaire pour tests de pénétration, avec génération automatisée de charges utiles, modules de reconnaissance et capacités…