

PichichiH0ll0wer
 itaymigdal/pichichih0ll0wer
Chargeur de hollowing de processus basé sur Nim pour exécutables PE avec méthodes d'injection configurables, appels système directs/indirects,…
payload-generationexploitationshellcode+3
65
itaymigdal/pichichih0ll0werChargeur de hollowing de processus basé sur Nim pour exécutables PE avec méthodes d'injection configurables, appels système directs/indirects,…
 nettitude/poshc2
Un framework C2 compatible avec les proxys utilisé pour aider les red teamers dans la post-exploitation et le mouvement latéral.
 u53rw4r3/remotekeystrokes
Un script pour automatiser les frappes au clavier via un programme graphique de bureau.
 h3x0v3rl0rd/nim-reverse-shell
nim-reverse-shell
 h3x0v3rl0rd/nodejsshell
Générateur de payloads de reverse shell Node.js pour les tests d'intrusion. Crée des shells bind et reverse en JavaScript.
 h3x0v3rl0rd/webmin1.910_exploit
Webmin 1.910 Exploit d'exécution de code à distance
 sabri-zaki/easy_hack
Hackez le monde avec Termux
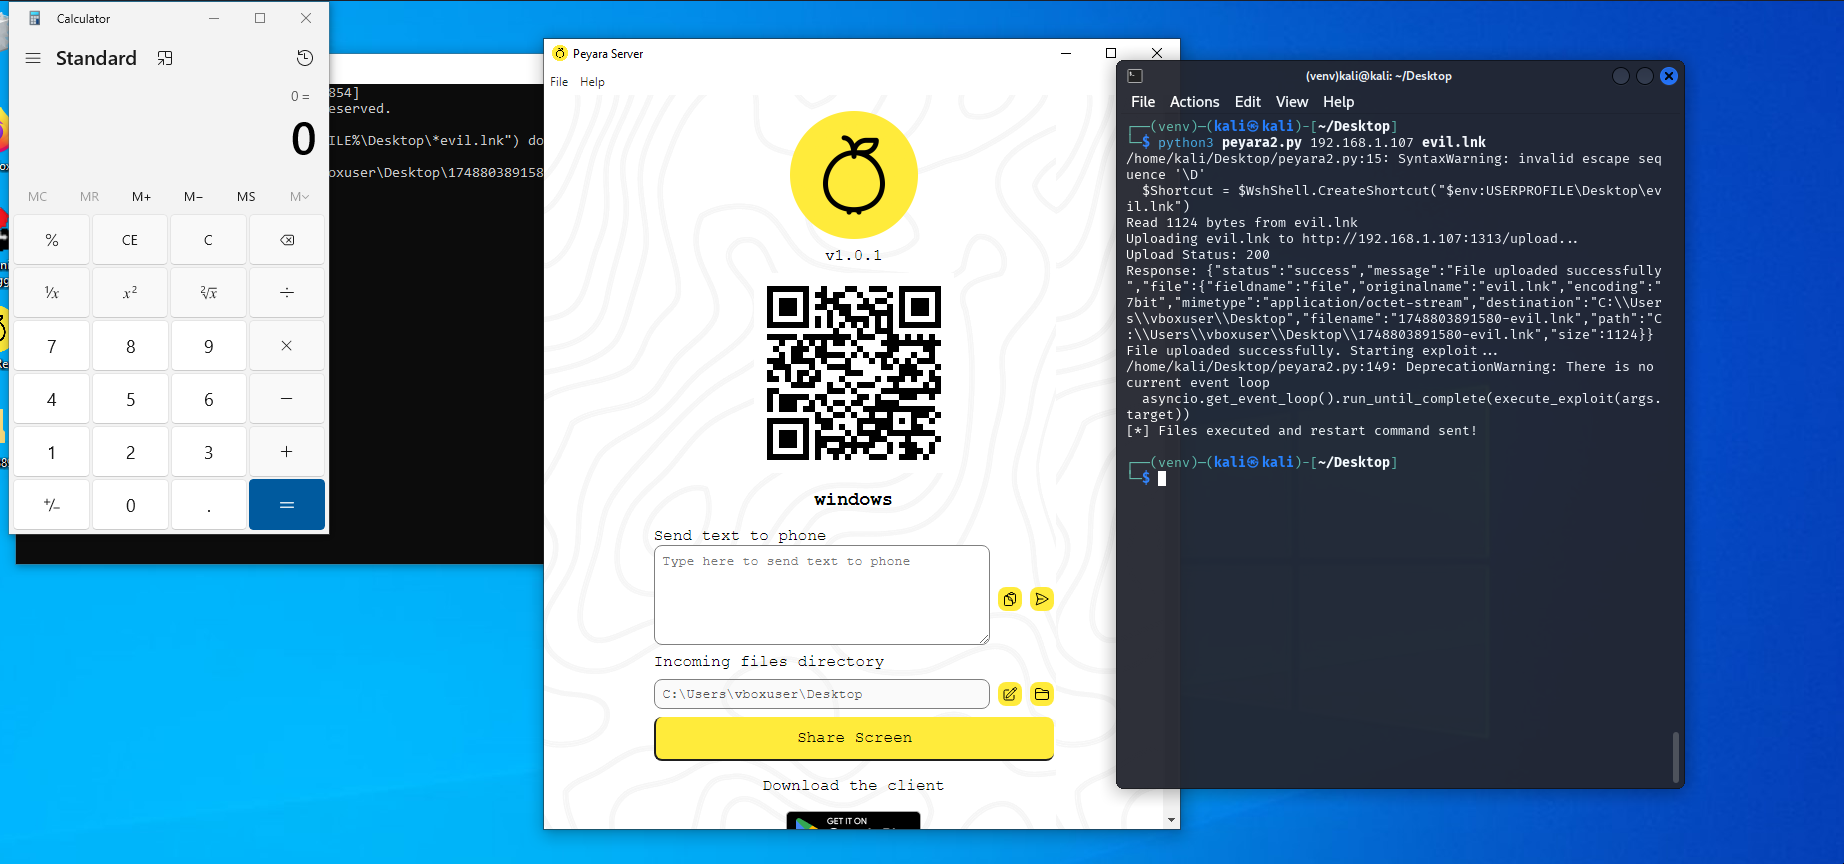 capture0x/peyara-fileupload
Peyara Remote Mouse – Téléversement arbitraire de fichiers non authentifié
 zarcolio/flipperzero
Ce dépôt contient mes propres scripts Ducky/BadUSB, les scripts PowerShell associés et d'autres éléments liés au Flipper Zero.
 r00t-3xp10it/fakeimageexploiter
Utilisez une fausse image.jpg pour exploiter des cibles (masquer les extensions de fichiers connues)
 t3l3machus/villain
Villain est un framework C2 de haut niveau (stade 0/1) capable de gérer de multiples shells reverse TCP et HoaxShell, d'améliorer leurs…
 joelgmsec/invoke-stealth
Simple & puissant obfuscateur de scripts PowerShell
 s0md3v/xsstrike
Le scanner XSS le plus avancé.
 zephrfish/autohoneypoc
AutoPoC Générateur HoneyPoC
 govolution/avet
Outil d'évasion antivirus
 ambionics/phpggc
PHPGGC est une bibliothèque de payloads PHP unserialize() accompagnée d'un outil pour les générer, depuis la ligne de commande ou par programmation.
 deimosc2/deimosc2
DeimosC2 est un framework de commande et contrôle en Golang pour la post-exploitation.
 s3cur3th1ssh1t/powersharppack
Wrapper PowerShell regroupant plus de 50 outils de sécurité offensive en C# pour la post-exploitation, l'élévation de privilèges, l'extraction…