

Kitsune
 joelgmsec/kitsune
Framework C2 polymorphe avec interface graphique, reconnexion automatique, génération de payloads, et outils de hacking intégrés pour les opérations…
penetration-testing-frameworksexploit-frameworkspayload-generation+2
104
joelgmsec/kitsuneFramework C2 polymorphe avec interface graphique, reconnexion automatique, génération de payloads, et outils de hacking intégrés pour les opérations…
 peewpw/invoke-psimage
Encode un script PowerShell dans les pixels d'un fichier PNG et génère une oneliner à exécuter
 mscholtes/ps2exe
Module pour compiler des scripts PowerShell en exécutables
 saumyajeetdas/godgenesis
Un serveur C2 basé sur Python3 pour faciliter un peu la vie des red teamers. La charge utile est capable de contourner tous les antivirus et points…
 ahhh/reverse_dns_shell
Un reverse shell en Python qui utilise le DNS comme canal C2.
 machine1337/gmailc2
Un serveur C2 totalement indétectable qui communique via Google SMTP pour contourner les protections antivirus et les restrictions de trafic réseau.
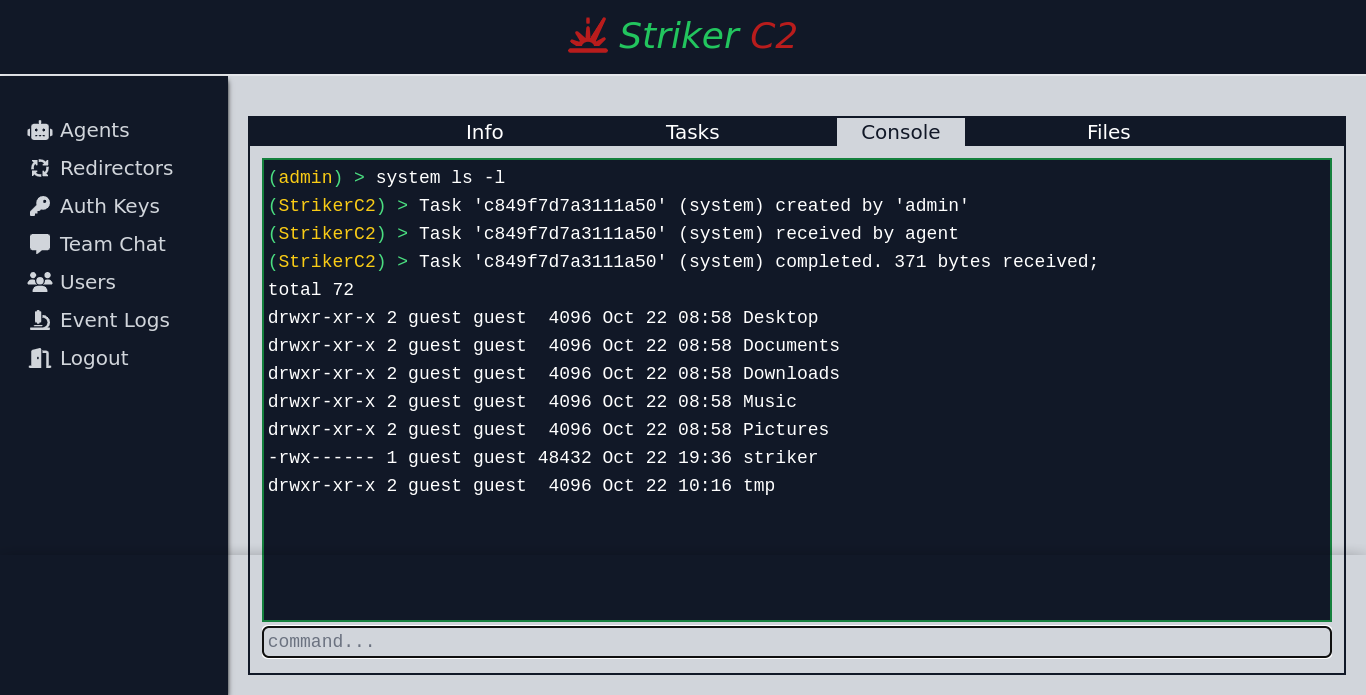 4g3nt47/striker
Framework C2 multi-opérateur avec agents natifs en C et Python, canaux HTTP(S), tâches asynchrones et une interface web réactive pour les opérations…
 trustedsec/meterssh
MeterSSH est un moyen de prendre du shellcode, de l'injecter en mémoire puis de tunnéliser le port de votre choix via SSH pour masquer tout type de…
 itaymigdal/nimbo-c2
Nimbo-C2 est un autre framework C2 (simple et léger)
 frenchcisco/ratel
RAT-el est un outil de test de pénétration open source qui vous permet de prendre le contrôle d'une machine Windows. Il fonctionne selon le modèle…
 redcode-labs/gosh
Générateur de reverse shell / bind shell en Golang
 cwolff411/powerob
Un obfuscateur de scripts PowerShell à la volée conçu pour les engagements d'équipe rouge. Construit par nécessité.
 syss-research/outis
outis est un outil d'administration à distance (RAT) personnalisé ou quelque chose comme ça. Il a été conçu pour prendre en charge diverses méthodes…
 designativedave/androrat
Outil d'administration à distance pour appareils Android
 capture0x/xss-loader
Générateur de Payload Xss ~ Scanner Xss ~ Dork Finder Xss
 plackyhacker/shellcode-encryptor
Un simple encrypteur/décrypteur/exécuteur de shellcode pour contourner les antivirus.
 kalilinuxtricksyt/easysploit
EasySploit - Automatisation de Metasploit (PLUS FACILE et PLUS RAPIDE que JAMAIS)
 daxakahackerman/xss-catcher
Un framework de détection XSS aveugle et de capture de données XSS