

metame
 a0rtega/metame
metame est un moteur de code métamorphique pour des exécutables arbitraires
payload-generationreverse-engineeringmalware-analysis+2
605
a0rtega/metamemetame est un moteur de code métamorphique pour des exécutables arbitraires
 capt-meelo/beaconator
Un générateur de beacon utilisant Cobalt Strike et une variété d'outils.
 redcode-labs/citadel
Collection de scripts de tests d'intrusion
 improsec/sharpeventpersist
Persistance par écriture/lecture de shellcode depuis le journal des événements
 imcpwn/browser-backdoor
BrowserBackdoor est une application Electron avec un backdoor WebSocket JavaScript et un écouteur en ligne de commande Ruby.
 icyguider/lightsout
Générer une DLL obfusquée qui désactivera AMSI & ETW
 gh0x0st/invoke-psobfuscation
Une approche approfondie de l'obscurcissement des composants individuels d'une charge utile PowerShell, que vous soyez sur Windows ou Kali Linux.
 rand0m1ze/ezsploit
Automatisation de scripts bash Linux pour metasploit
 brav0hax/smbexec
Outil d'attaque rapide de type psexec utilisant Samba pour l'exécution de commandes à distance, le dump d'identifiants et le mouvement latéral sur…
 souhardya/zerodoor
Un script écrit paresseusement pour générer des portes dérobées multiplateformes à la volée :)
 emrekybs/nim-shell
Reverse shell pouvant contourner la détection de Windows Defender
 jack-new-project/zeebsploit
Framework d'exploitation modulaire pour tests de pénétration, avec génération automatisée de charges utiles, modules de reconnaissance et capacités…
 mattiaalessi/phantom-keylogger
Phantom Keylogger est un système avancé de capture de frappes clavier et de collecte d'informations visuelles, doté de capacités furtives.
 davidtavarez/pinky
pinky - Le mini RAT PHP (outil d’administration à distance)
 machine1337/fudshell
Un script efficace pour générer un reverse shell persistant FUD pour le Red Teaming. Ne téléchargez pas le stub généré sur Virustotal.
 joaovarelas/java-remote-class-loader
Outil client-serveur pour charger et exécuter à distance du bytecode Java via ClassLoader et l'API Reflect, avec chiffrement ChaCha20 et connexion…
 al1ex/javadere
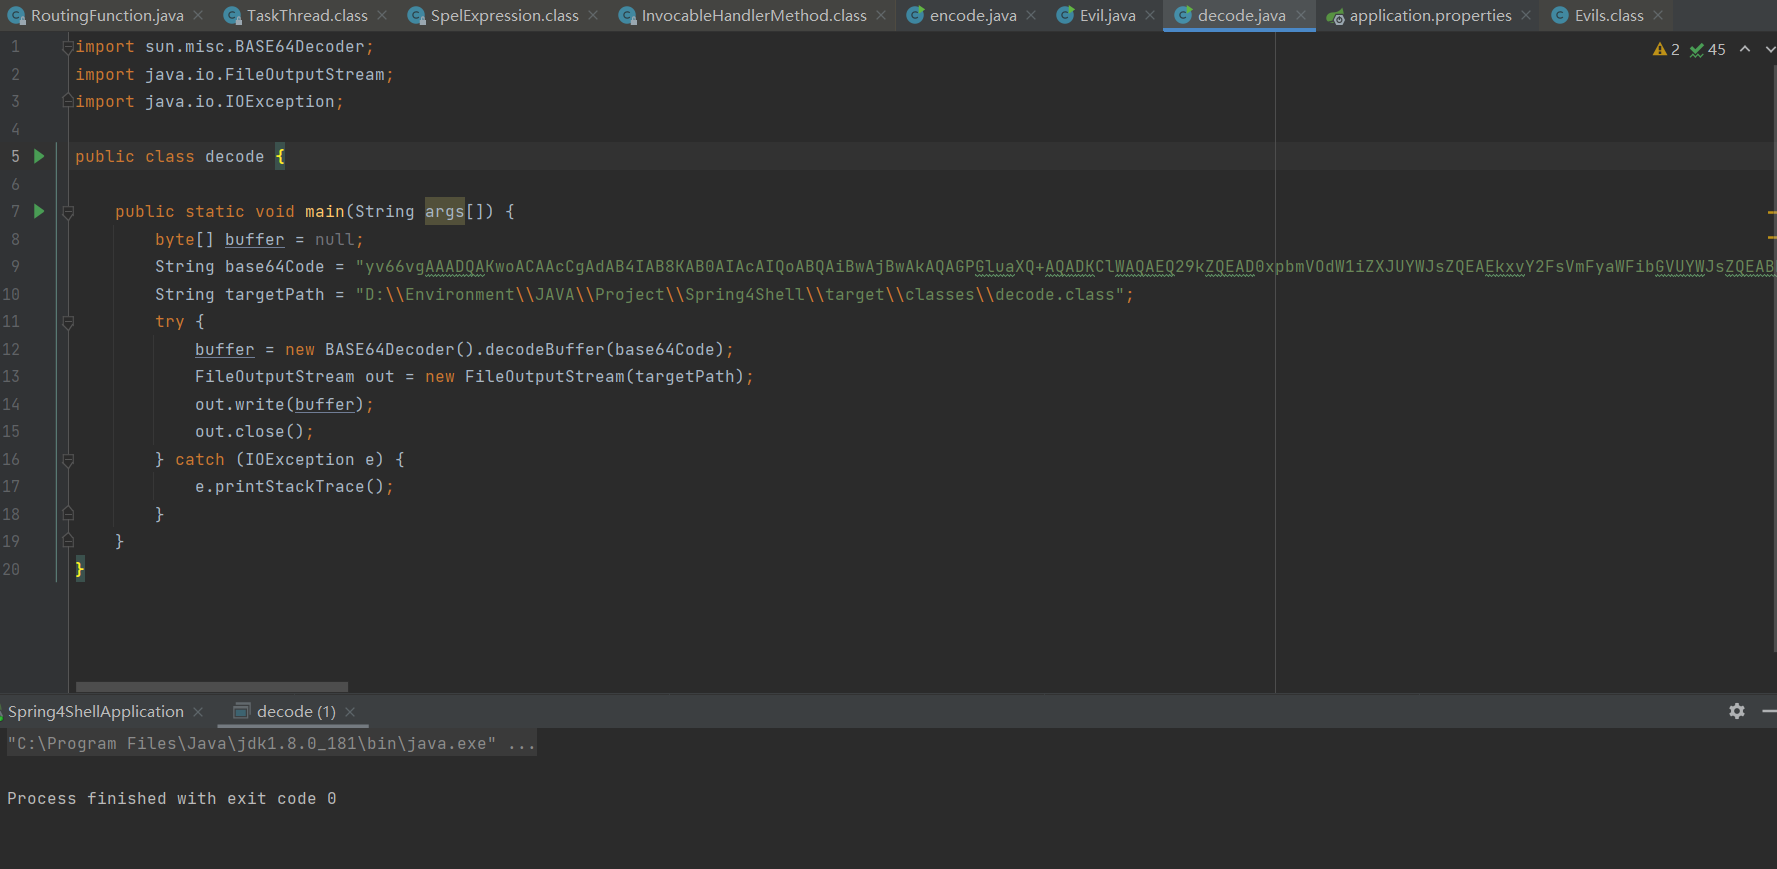
Conversion de Class en String base64, et de String base64 en Class.
 kkirsche/slae
Examen SecurityTube Linux Assembly Expert x86