

Soviet
 mephistolist/soviet
Un crypter d'exécution en C pour les binaires ELF Linux.
encryption-decryption-toolsmemory-forensicspayload-generation+6
mephistolist/sovietUn crypter d'exécution en C pour les binaires ELF Linux.
 bounteous17/libenom
Wrapper CLI pour MSFvenom qui simplifie la création de payloads avec gestion de profils, génération automatisée de listeners et sortie organisée pour…
 mitre/caldera-agent
Agent de service Windows pour la plateforme d'émulation d'adversaires CALDERA. Installé sur les ordinateurs cibles pour communiquer avec le serveur…
 far00t01/cve-2026-59941
Dompdf : Déni de service (DoS) par épuisement des ressources à l'aide de bitmaps d'images surdimensionnés
 trerb/markdown-exfil-tester
Test en boîte noire pour déterminer si un chatbot LLM est vulnérable à une exfiltration markdown/HTML (classe CVE-2025-32711). Met en place un sink,…
 powershellmafia/powersploit
PowerSploit - Un framework de post-exploitation PowerShell
 krisnova/boopkit
Backdoor Linux eBPF sur TCP. Lancer des shells inversés, RCE, avec un accès privilégié préalable. Moins de Honkin, plus de Tonkin.
 harleyqu1nn/aggressorscripts
Collection de scripts Aggressor pour Cobalt Strike 3.0+ provenant de multiples sources
 r00t-3xp10it/fakeimageexploiter
Utilisez une fausse image.jpg pour exploiter des cibles (masquer les extensions de fichiers connues)
 robiot/rustcat
Rustcat(rcat) - L'écouteur de ports moderne et le shell inverse
 0xislamtaha/python-rootkit
Outil d'administration à distance (RAT) en Python pour obtenir une session meterpreter
 codewhitesec/handlekatz
Dump mémoire de Lsass basé sur PIC utilisant des handles clonés pour échapper à la détection, produisant des dumps obfusqués avec une empreinte…
 3v4si0n/http-revshell
Reverse shell PowerShell utilisant le protocole HTTP/S avec contournement AMSI et compatible proxy
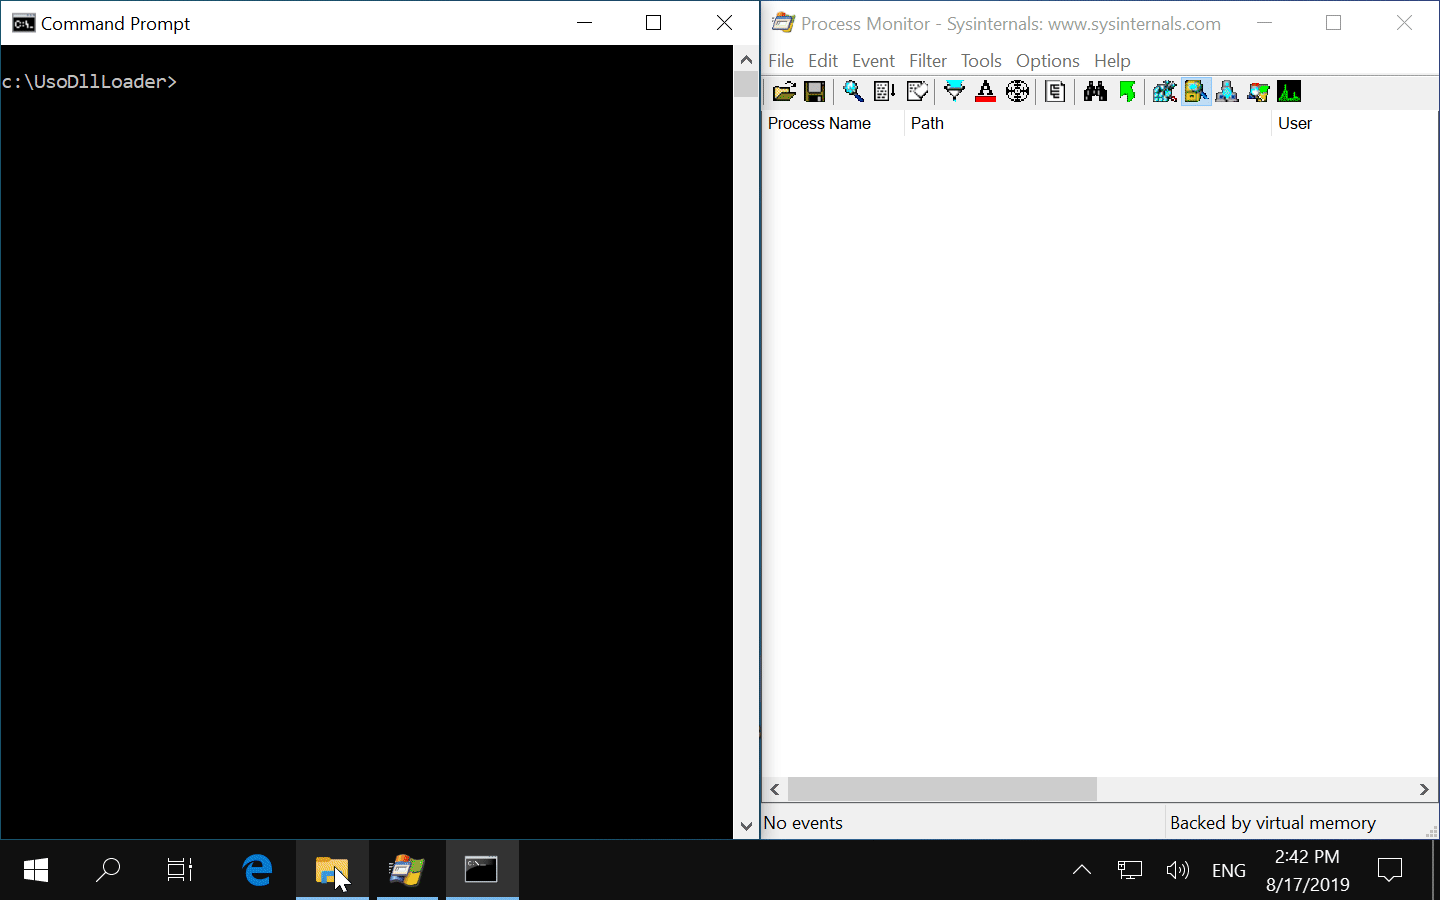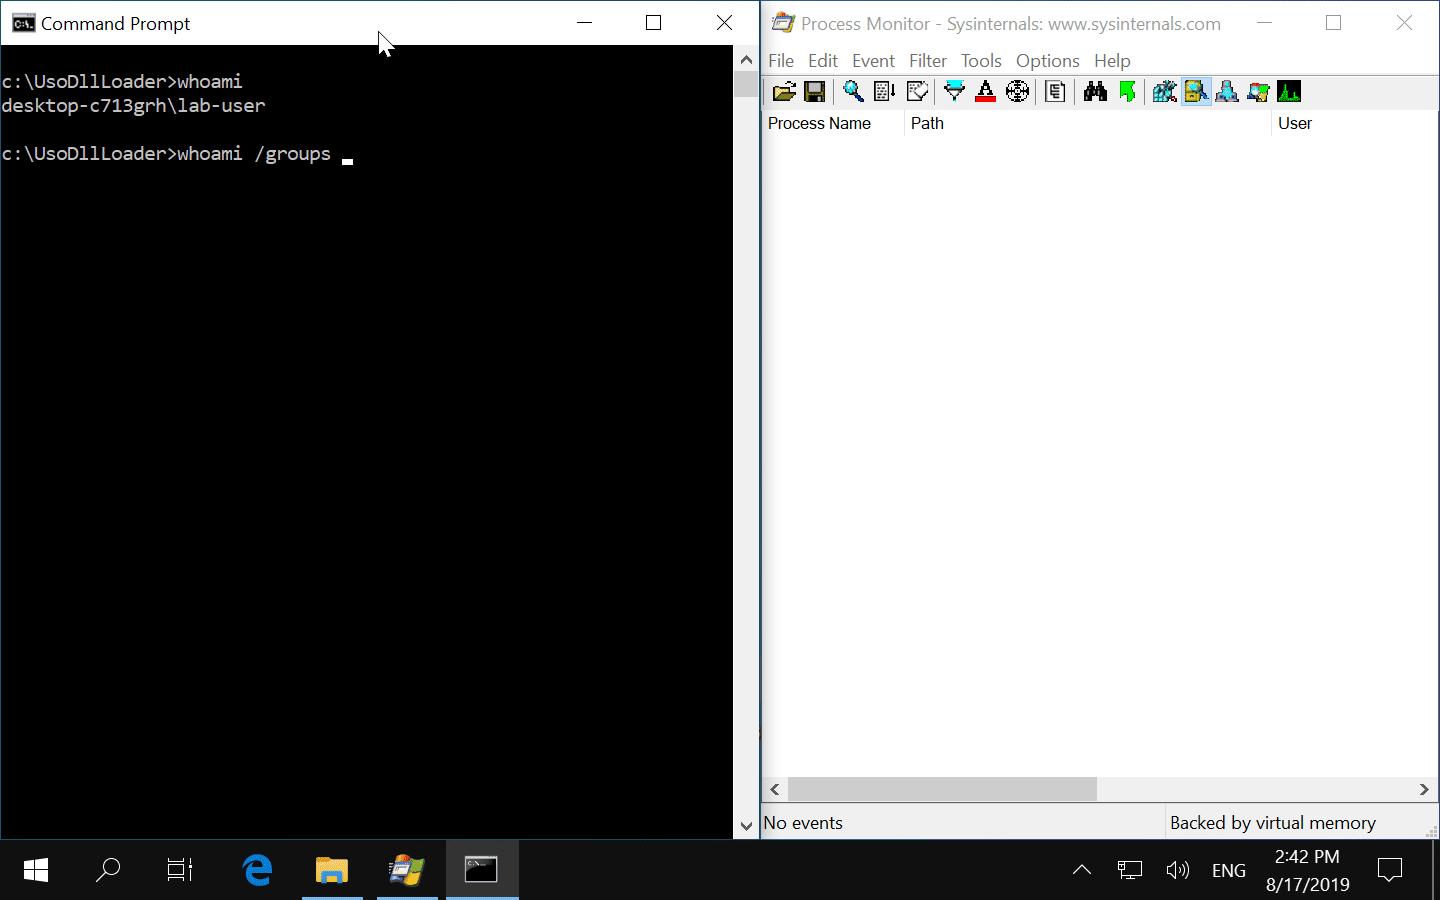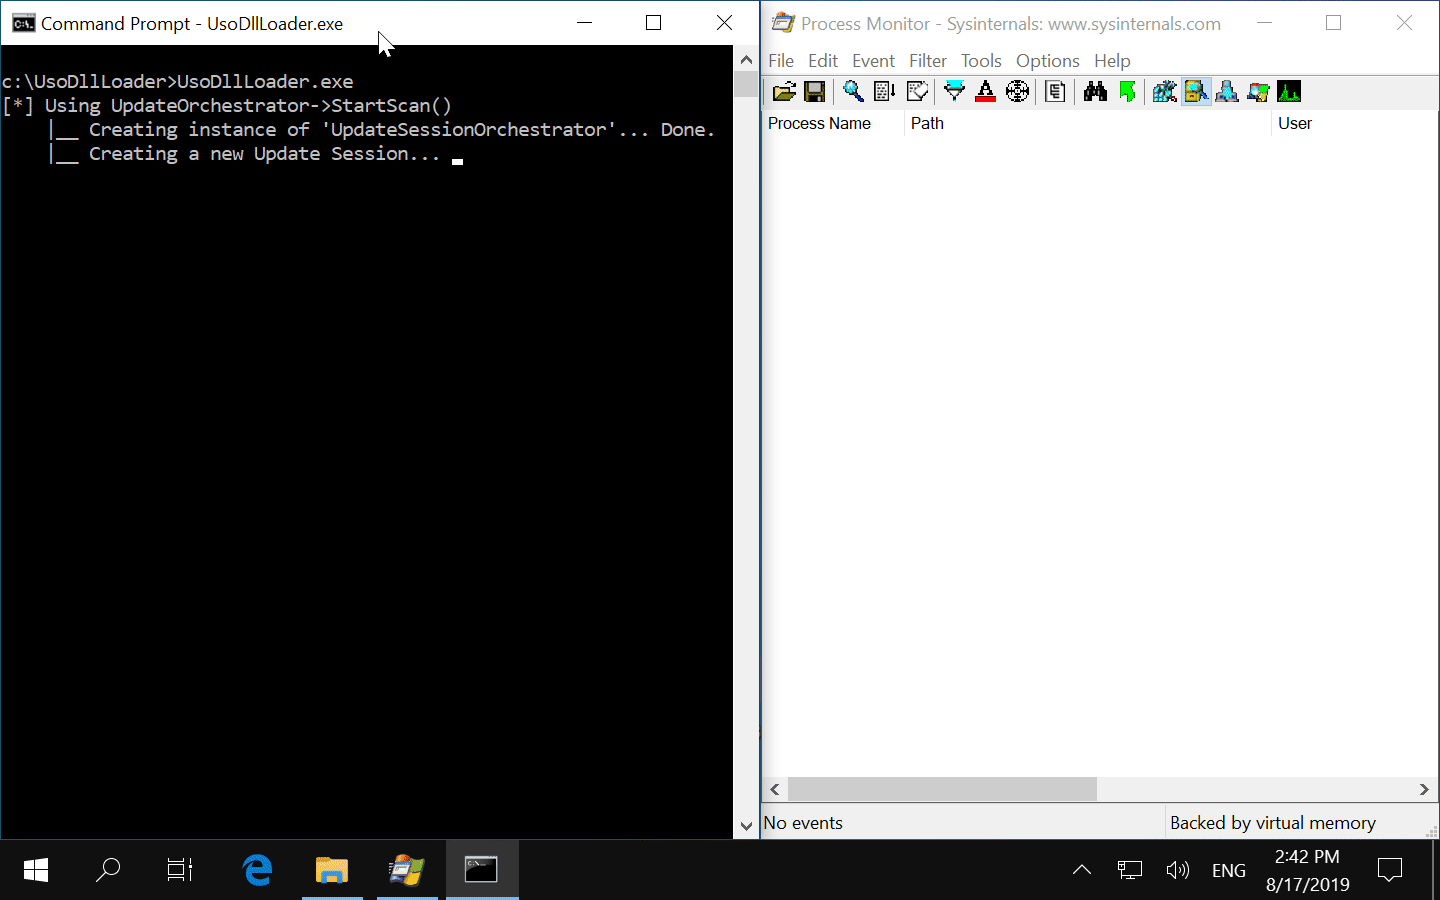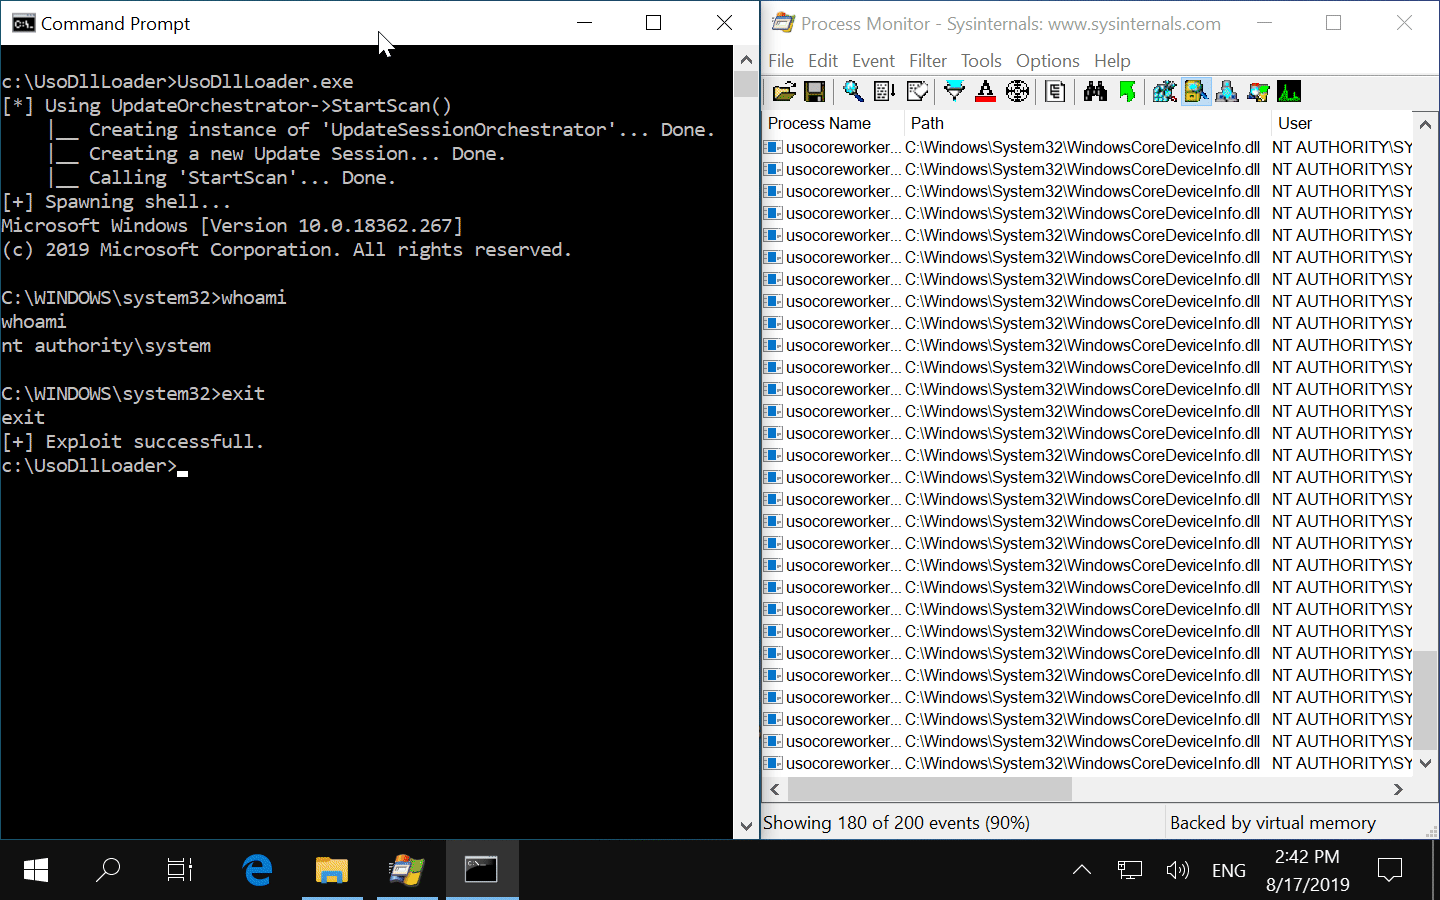 itm4n/usodllloader
Windows - Armement d'écritures de fichiers privilégiées avec le service Update Session Orchestrator
 reverseclabs/wepwnise
WePWNise génère du code VBA indépendant de l'architecture à utiliser dans des documents ou modèles Office et automatise le contournement des…
 b4rtik/redpeanut
RedPeanut est un petit RAT développé en .Net Core 2 et son agent en .Net 3.5 / 4.0.
 s3cur3th1ssh1t/sharpnamedpipepth
Passer le hash à un tube nommé pour l'usurpation de jeton
 oldkingcone/slopshell
le seul webshell PHP dont vous avez besoin.