

CrossC2
 gloxec/crossc2
Générer le payload multiplateforme de CobaltStrike
penetration-testing-frameworksexploit-frameworkspayload-generation+4
2.6k
gloxec/crossc2Générer le payload multiplateforme de CobaltStrike
 d4vinci/cuteit
Obfuscateur d'IP conçu pour rendre une IP malveillante un peu plus mignonne
 r00t-3xp10it/backdoorppt
transformez votre payload.exe en un faux document Word (.ppt)
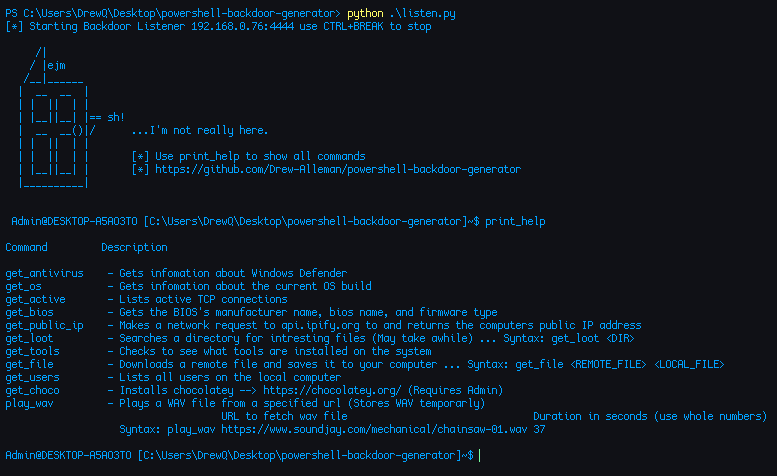 drew-alleman/powershell-backdoor-generator
Backdoor inversée écrite en PowerShell et obfusquée avec Python. Elle génère des payloads pour des appareils de hacking populaires comme Flipper Zero…
 wavestone-cdt/abaddon
Plateforme de gestion des opérations d'équipe rouge automatisant le déploiement d'infrastructure, la configuration C2, les campagnes de phishing et…
 d3lb3/keefarcereborn
Une DLL autonome qui exporte les bases de données en clair une fois injectée dans le processus KeePass.
 joelgmsec/http-shell
Shell inverse HTTP multiplateforme fournissant une interface similaire à un shell via HTTP, avec téléchargement/envoi de fichiers, historique des…
 dviros/excalibur
Excalibur est une charge utile d'exploit Eternalblue basée sur "Powershell" pour le projet Bashbunny.
 v-p-b/pecloakcapstone
Fork de peCloak indépendant de la plateforme basé sur Capstone
 esmog/nodexp
NodeXP - Un outil d'injection JavaScript côté serveur capable de détecter et d'exploiter les vulnérabilités de Node.js
 sorcerio/code-roulette
Code Roulette est un jeu de roulette russe multijoueur en ligne basé sur une interface terminal (TUI), où le perdant exécute le fichier de payload…
 dtrizna/quasarnix
Détection de reverse shell avec machine learning
 rburrito/payloadgenerator
Un wrapper pour MSFvenom qui permet une génération facile de payloads.
 empireproject/empire
Empire est un agent de post-exploitation PowerShell et Python.
 synacktiv/php_filter_chain_generator
CLI pour générer des chaînes de filtres PHP afin d'exécuter du code à distance via des paramètres include/require contrôlés. Produit des…
 redcode-labs/neurax
Un framework pour construire des binaires auto-propagateurs
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - toutes les charges utiles ont le même hachage MD5
 rcstep/cssg
Cobalt Strike aggressor script pour générer, formater et chiffrer le shellcode de beacon avec prise en charge de multiples méthodes de sortie,…