

hideNsneak
 rmikehodges/hidensneak
une CLI pour les tests de pénétration éphémères
phishing-toolsvulnerability-scannerspayload-generation+5
17
rmikehodges/hidensneakune CLI pour les tests de pénétration éphémères
 hosch3n/msmap
Générateur modulaire de webshell mémoire prenant en charge les conteneurs Java (Tomcat, Spring, WebLogic) avec plusieurs types de shells, encodeurs…
 ghostvectoracademy/dllhijackhunter
Découverte, validation et confirmation automatisées du détournement de DLL. Transformer des erreurs de configuration locales en chemins d’attaque…
 archive-puma/securitynotfound
Webshell PHP furtif déguisé en page d'erreur 404 avec console AJAX, exécution cachée de commandes via l'en-tête Referrer, et actions préconfigurées…
 malwaredllc/byob
Un framework open-source de post-exploitation pour étudiants, chercheurs et développeurs.
 aniqfakhrul/sharperner
Générateur simple d'exécutable avec shellcode chiffré.
 sighook/pixload
Outils de création/injection de payloads dans les images
 mhaskar/fsquirtcplpoc
PoC pour la génération du module bthprops.cpl conçu pour être chargé par Fsquirt.exe LOLBin
 a3h1nt/gimmesh
Pour les pentesteurs qui ne veulent pas quitter leur terminal.
 iodn/tap-ducky
Transforme n'importe quel téléphone rooté en légendaire USB Rubber Ducky. Injecteur de frappes Android USB HID
 nyan-x-cat/asyncrat-c-sharp
Outil d'administration à distance open source pour Windows C# (RAT)
 zux0x3a/dns-black-cat
Kit d'outils multiplateforme pour l'exfiltration interactive de commandes shell DNS, en utilisant DNS-Cat vous pourrez exécuter des commandes système…
 kira2040k/avbypass
script golang pour contourner l'antivirus et fonctionne uniquement sur Windows
 bc-security/empire-compiler
Compile et obfusque des payloads .NET et PowerShell pour les frameworks C2 Empire et Covenant, avec des profils de compilation configurables pour les…
 nathanlopez/stitch
Outil d'administration à distance en Python (RAT)
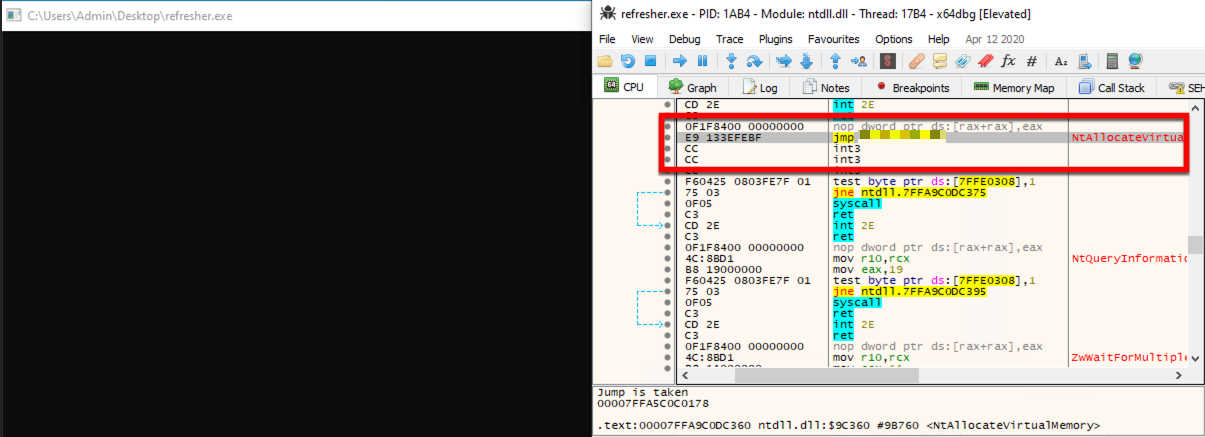 optiv/scarecrow
ScareCrow - Framework de création de payloads conçu autour du contournement d'EDR.
 dana-at-cp/backdoor-apk
backdoor-apk est un script shell qui simplifie le processus d'ajout d'une porte dérobée à n'importe quel fichier APK Android. Les utilisateurs de ce…
 bytecode77/r77-rootkit
Rootkit ring 3 sans fichier avec installateur et persistance qui cache les processus, fichiers, connexions réseau, etc.