

KittyLoader
 tlsbollei/kittyloader
Chargeur Windows évasif en C/Assembly qui déchiffre une charge utile embarquée en mémoire, décroche les listes de modules du PEB et applique des…
defensive-toolspersistence-mechanismsids-ips-evasion+6
271
tlsbollei/kittyloaderChargeur Windows évasif en C/Assembly qui déchiffre une charge utile embarquée en mémoire, décroche les listes de modules du PEB et applique des…
 dobin/supermega
Injecter discrètement du shellcode dans un exécutable
 gmh5225/sharpamsighosting
Portage C# de la technique de contournement de l'AMSI initialement développée et documentée par Andrea Bocchetti
 rapid7/metasploit-javapayload
Bibliothèque de payloads Java obsolète pour Metasploit, fournissant des agents Java et Android Meterpreter compilés avec Maven. Fusionnée dans…
 offensive-security/exploitdb
Le dépôt hérité de la base de données Exploit - Nouveau dépôt situé à https://gitlab.com/exploit-database/exploitdb
 optiv/scarecrow
ScareCrow - Framework de création de payloads conçu autour du contournement d'EDR.
 optiv/freeze
Freeze est une boîte à outils de payloads pour contourner les EDR en utilisant des processus suspendus, des appels système directs et des méthodes…
 d4vinci/dr0p1t-framework
Un framework qui crée un dropper furtif avancé qui contourne la plupart des antivirus et possède de nombreuses astuces.
 oddcod3/phantom-evasion
Outil d'évasion antivirus en Python
 byt3bl33d3r/gcat
Un backdoor PoC qui utilise Gmail comme serveur C&C
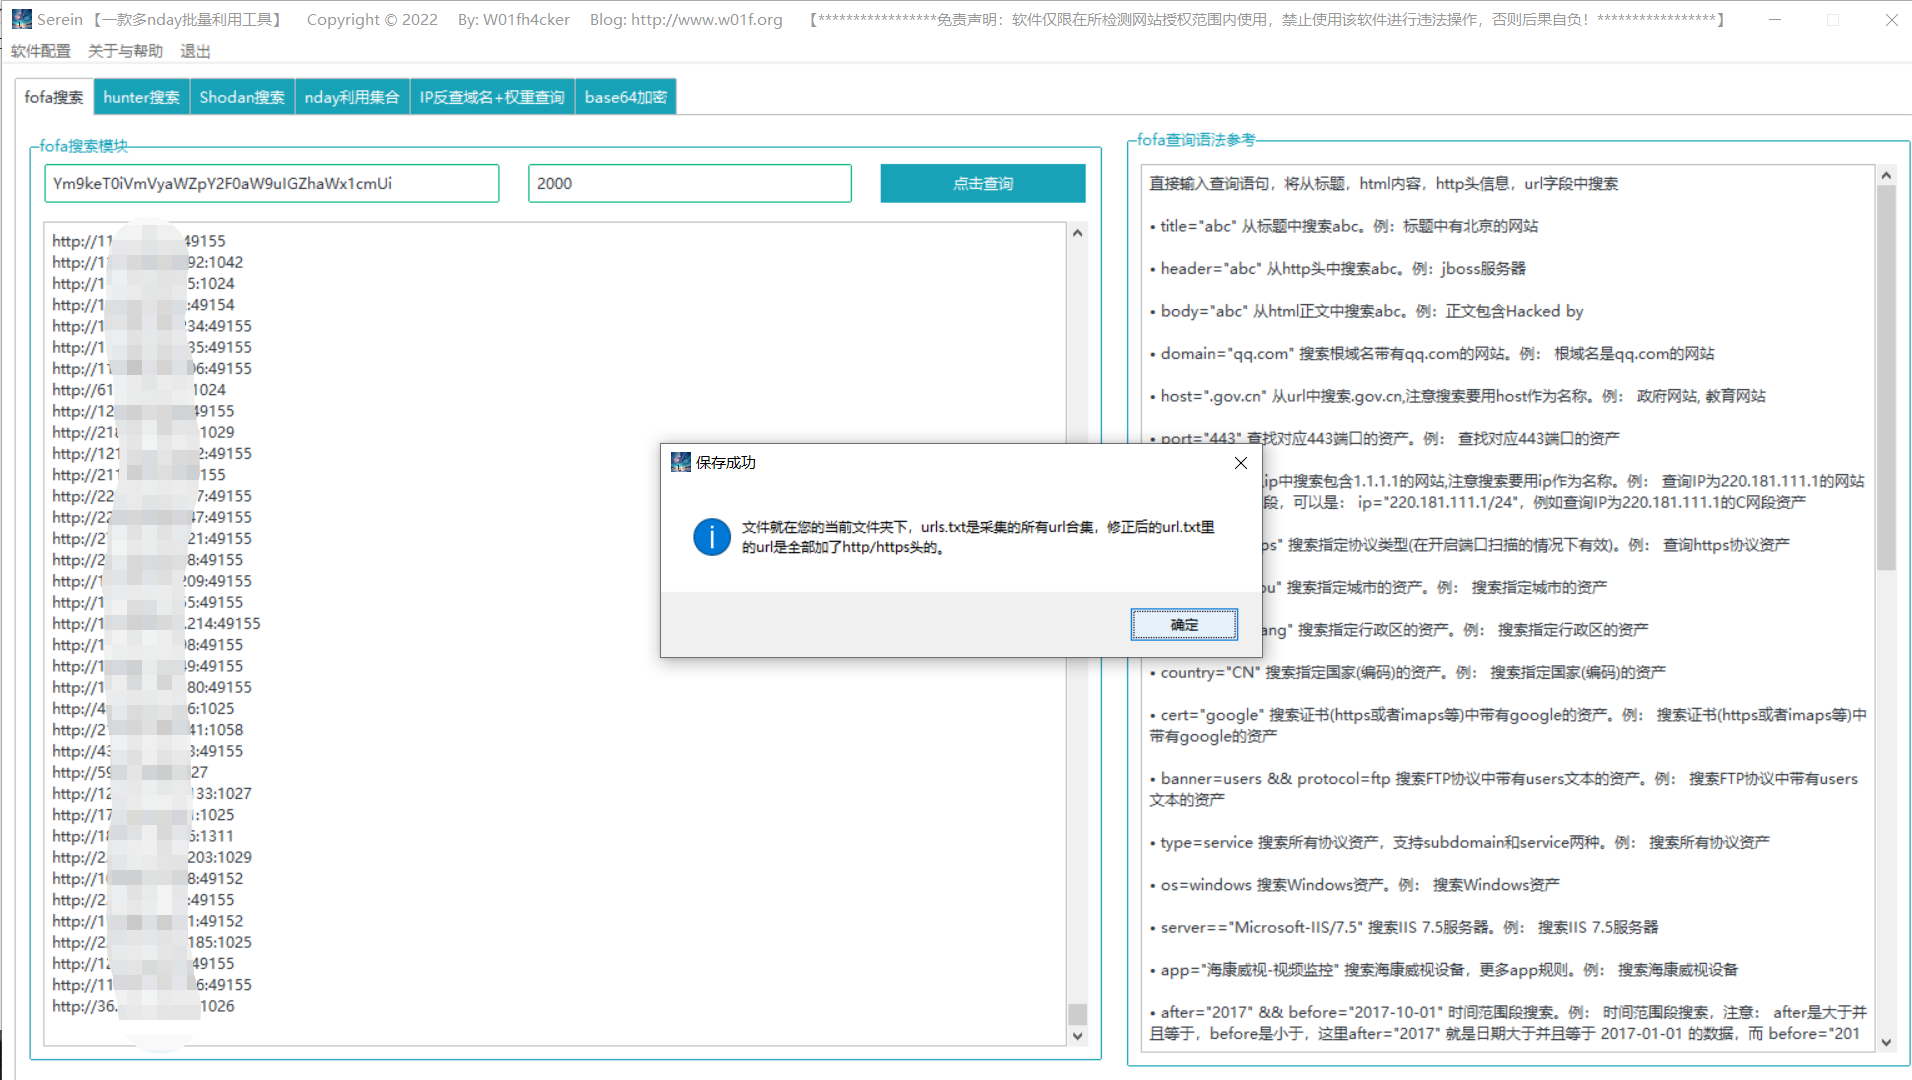 w01fh4cker/serein
【Outil paresseux】Un outil graphique de collecte en masse d'URLs et de détection de diverses vulnérabilités de type n-day sur ces URLs. Peut être…
 optiv/mangle
Mangle est un outil qui manipule certains aspects des exécutables compilés (.exe ou DLL) pour éviter la détection par les EDR.
 zerx0r/kage
Kage est une interface graphique pour Metasploit Meterpreter et le gestionnaire de sessions
 mttaggart/offensivenotion
Notion comme plateforme pour les opérations offensives
 nyan-x-cat/lime-rat
LimeRAT | Simple, mais puissant outil d'administration à distance pour Windows (RAT)
 dark-lbp/isf
ISF (Industrial Control System Exploitation Framework), un framework d'exploitation basé sur Python
 rastating/wordpress-exploit-framework
Un framework Ruby conçu pour faciliter les tests de pénétration des systèmes WordPress.
 hlldz/spookflare
Générateur de chargeur et de dropper avec de multiples fonctionnalités pour contourner les contre-mesures côté client et côté réseau.