


 blacksnufkin/maverick
Agent Adaptix C2 utilisant le linker PIC Crystal Palace et le système de modules PICO
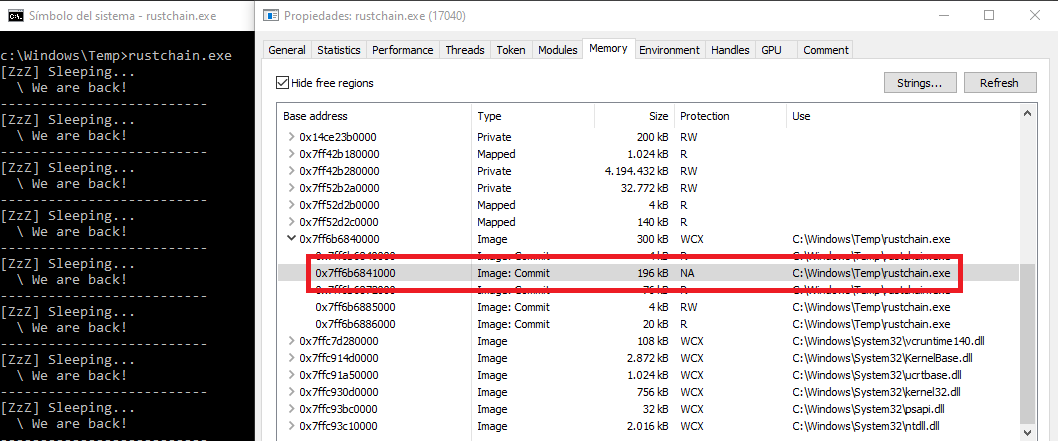 kudaes/rustchain
Cacher les artefacts mémoire en utilisant la ROP et les points d'arrêt matériels.
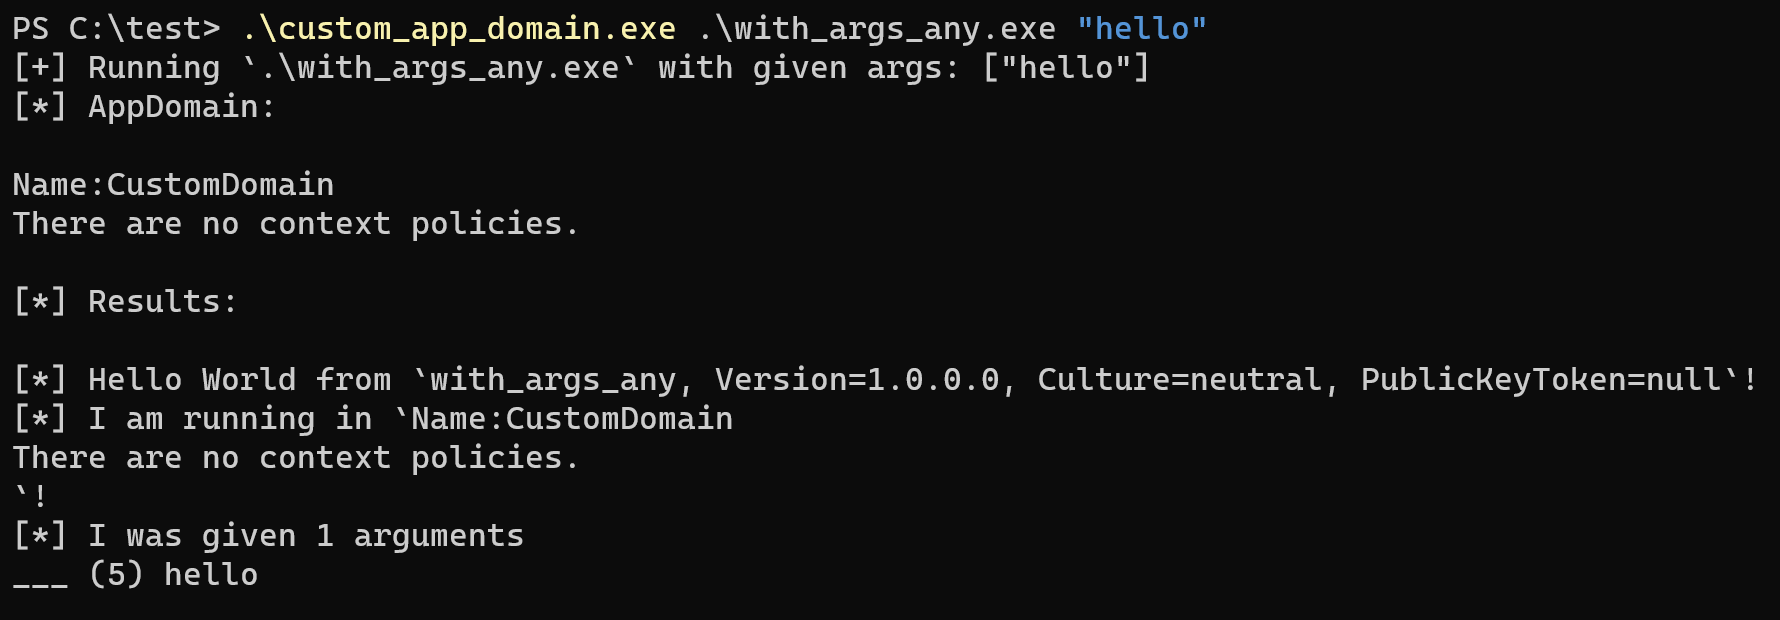 yamakadi/clroxide
Une bibliothèque Rust qui vous permet d'héberger le CLR et d'exécuter des binaires dotnet.
 jxroot/zeropulse
🔒 Plateforme C2 moderne avec intégration Cloudflare Tunnel | Gestion à distance WinRM & SSH | Terminal en temps réel et bureau à distance |…
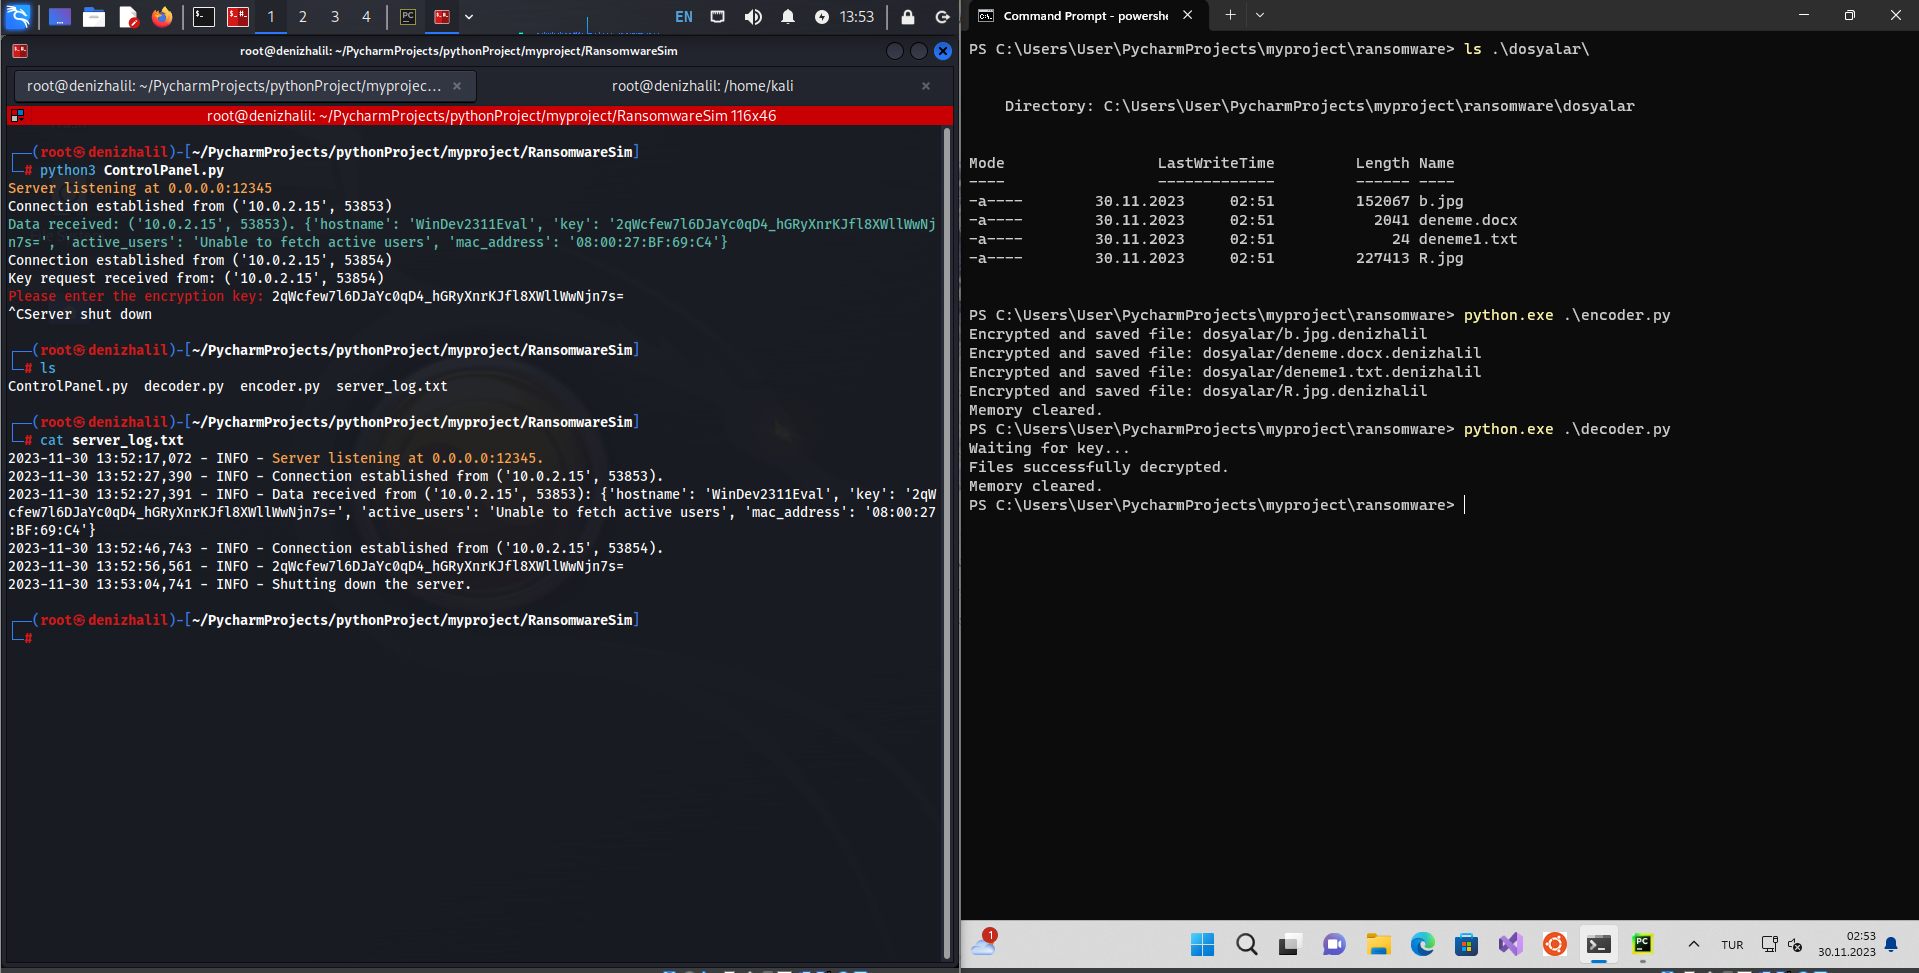 halildeniz/ransomwaresim
Simulateur éducatif de ransomware démontrant le chiffrement de fichiers, la communication C2 et le déchiffrement pour la formation en cybersécurité…
 iilegacyyii/datainject-bof
Détourne l'exécution du code en écrasant les pointeurs Control Flow Guard dans combase.dll
 rad9800/pmd
Cours pratique de développement de malwares Windows : hachage d'API, chargement latéral de DLL, exécution de shellcode, manipulation de PE,…
 frkngksl/hintinject
Un projet PoC pour l'intégration de shellcode dans la table Hint/Name
 klezvirus/rpcproxyinvoke
Simple bibliothèque POC pour exécuter des appels arbitraires en les proxyant via NdrServerCall2 ou similaire
 project-prismatica/prismatica
Système de commandement et de contrôle réactif
 sn1r/nim-reverse-shell
Un reverse shell simple et furtif écrit en Nim qui contourne la détection de Windows Defender. Cet outil vous permet d'établir une connexion reverse…
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 en assembly x64 sans fichier avec pivotement de protocole ICMP/DNS à double canal, exécution directe d'appels système et injection de…
 assetnote/cpanel2shell-scanner
Scanner haute fidélité pour CVE-2026-41940 (contournement d'authentification cPanel & WHM)
 rwhitcroft/dnschan
Un cheval de Troie d'accès à distance sur DNS
 checkpointsw/vectoredoverloading
Technique d'injection PE locale utilisant des points d'arrêt matériels et une gestion vectorisée des exceptions pour manipuler le chargement de DLL…
 codextf2/openmalleablec2
Implémentation Open Source du Malleable C2 de Cobalt Strike
 n00py/hwacha
Déployer des payloads sur des systèmes *Nix en masse.