

OffensiveNim
 byt3bl33d3r/offensivenim
Mes expériences dans l'armement de Nim (https://nim-lang.org/)
privilege-escalationcode-analysislateral-movement+8
3.1k
byt3bl33d3r/offensivenimMes expériences dans l'armement de Nim (https://nim-lang.org/)
 rogandawes/p4wnp1_aloa
P4wnP1 A.L.O.A. par MaMe82 est un framework qui transforme un Raspberry Pi Zero W en une plateforme flexible et peu coûteuse pour le pentesting, le…
 ignitetechnologies/burpsuite-for-pentester
Cette antisèche est conçue pour les Bug Bounty Hunters et les testeurs d'intrusion afin de les aider à traquer les vulnérabilités de P4 à P1,…
 monoxgas/srdi
Implémentation en shellcode de l'injection de DLL réflective. Convertit les DLL en shellcode indépendant de la position.
 thewover/donut
Génère du shellcode indépendant de la position pour x86, x64 ou AMD64+x86 qui charge des assemblies .NET, des fichiers PE et d'autres charges utiles…
 byt3bl33d3r/silenttrinity
Un agent asynchrone et collaboratif de post-exploitation propulsé par Python et le DLR de .NET.
 botesjuan/burp-suite-certified-practitioner-exam-study
Notes d'étude pratiques et guides pas à pas pour les laboratoires PortSwigger Academy, couvrant les vulnérabilités web, les payloads, l'énumération…
 trickster0/offensiverust
Armement en Rust pour les engagements d'équipe rouge.
 knownsec/pocsuite3
pocsuite3 est un framework de test de vulnérabilités à distance open source développé par l'équipe Knownsec 404.
 bmax121/kernelpatch
Patch et hooking du noyau Linux avec seulement une image de noyau Linux strippée.
 i-am-shodan/usbarmyknife
USB Army Knife – l'outil ultime d'accès physique pour les testeurs d'intrusion et les red teamers.
 gushmazuko/metasploit_in_termux
Installez et exécutez Metasploit Framework 6 sur Android via Termux avec configuration automatisée, génération de payloads (msfvenom) et accès…
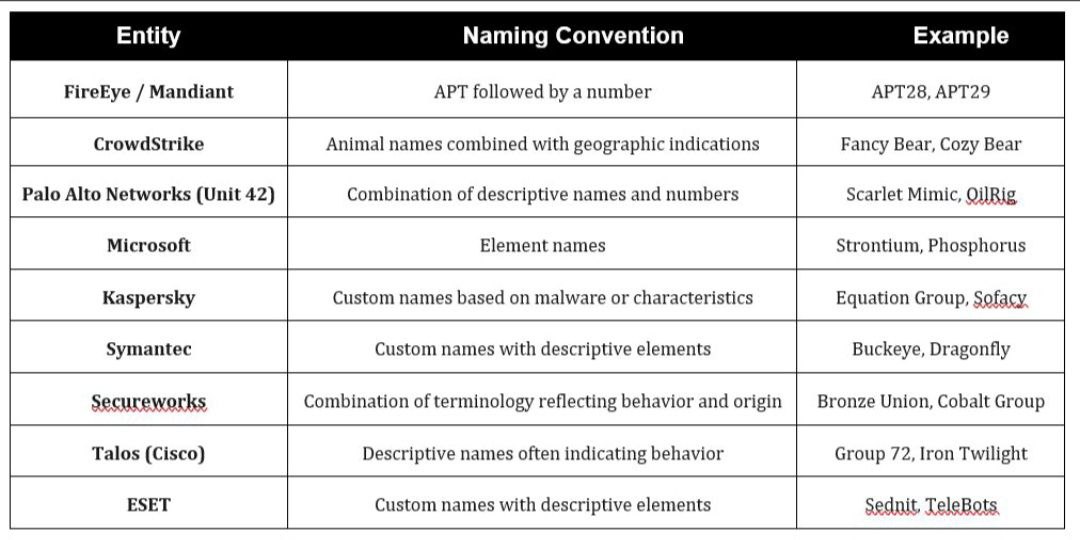 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
 ashemery/exploitation-course
Cours d'exploitation offensive de logiciels
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
 v12-security/pocs
poc-le comme si c'était chaud
 mdsecactivebreach/sharpshooter
Framework de génération de payloads
 jm33-m0/emp3r0r
Maillage de type gossip C2 auto‑réparant avec découverte assistée de pairs, exécution BOF multiplateforme et agents scriptables.