

GitBackdorizer
 unkl4b/gitbackdorizer
GitBackdorizer (mauvais nom, je sais !) Est une preuve de concept issue de la conférence d'Ulisses Castro - 50 ton of backdoors…
penetration-testingsocial-engineeringred-teaming+1
51
unkl4b/gitbackdorizerGitBackdorizer (mauvais nom, je sais !) Est une preuve de concept issue de la conférence d'Ulisses Castro - 50 ton of backdoors…
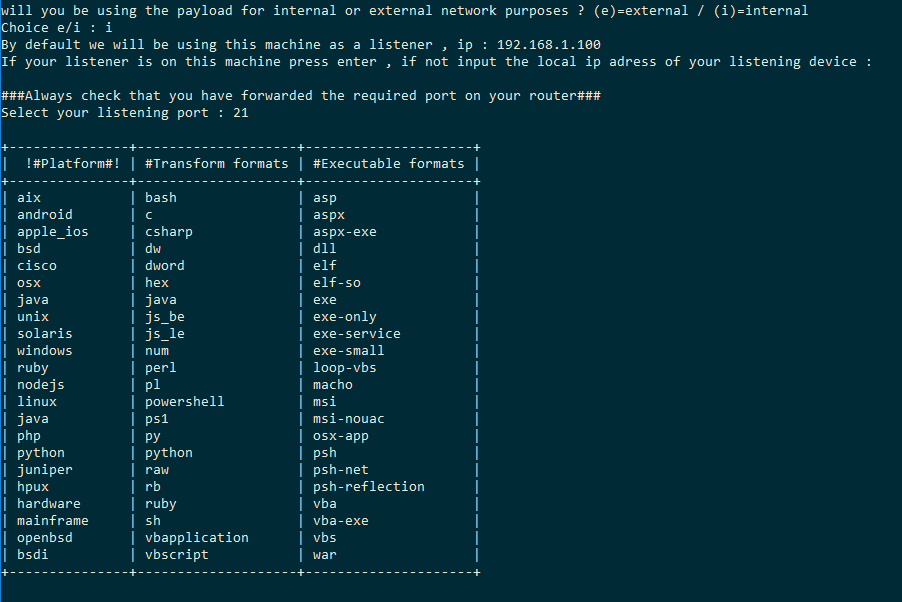 ceh-tn/the-axer
Générateur automatisé de payloads enveloppant msfvenom pour rationaliser la création de payloads spécifiques à la plateforme, encodés et liés, pour…
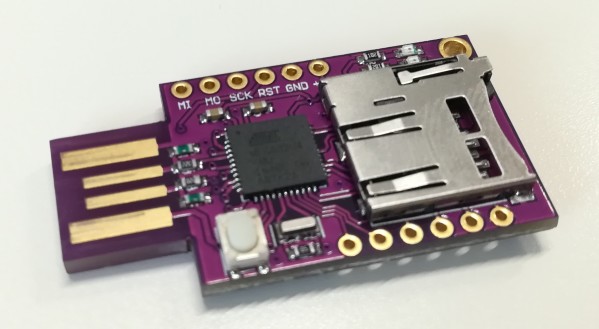 mharjac/bad_ducky
Clone compatible Rubber Ducky basé sur CJMCU BadUSB HW.
 zcutlip/bowcaster
Framework de développement d'exploits basé sur Python avec des charges utiles, des encodeurs et des serveurs de connexion retour, axé sur…
 anhkgg/pyrat
PyRat, un rat par python xmlrpc
 danielbohannon/invoke-cradlecrafter
Générateur et obfuscateur de cradle de téléchargement distant PowerShell
 r00t-3xp10it/trojanizer
Troyanisez votre payload - automatisation WinRAR (SFX) - sous les distributions Linux
 averagesecurityguy/c2
Un système de beaconing C&C simple et extensible.
 m4sc3r4n0/evil-droid
Framework pour créer, générer et intégrer des charges utiles APK pour les tests de pénétration Android, exploitant Metasploit pour l'exploitation et…
 mitre/caldera-crater
Implant de cheval de Troie d'accès à distance (RAT) en C# pour le framework d'émulation d'adversaire Caldera, permettant le commandement et le…
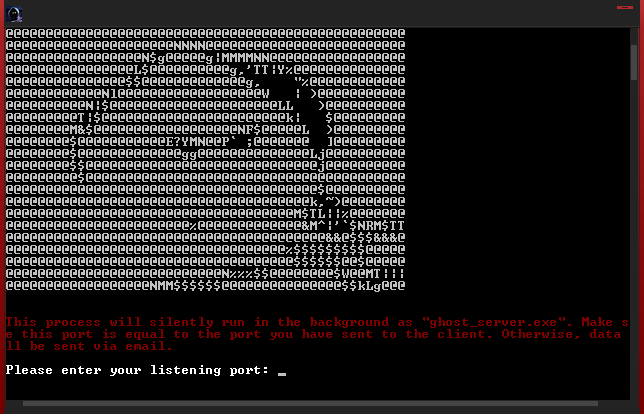 ahxr/ghost
RAT léger offrant un accès silencieux à la ligne de commande à distance, un téléchargement/exécution dissimulé de fichiers et des mécanismes de…
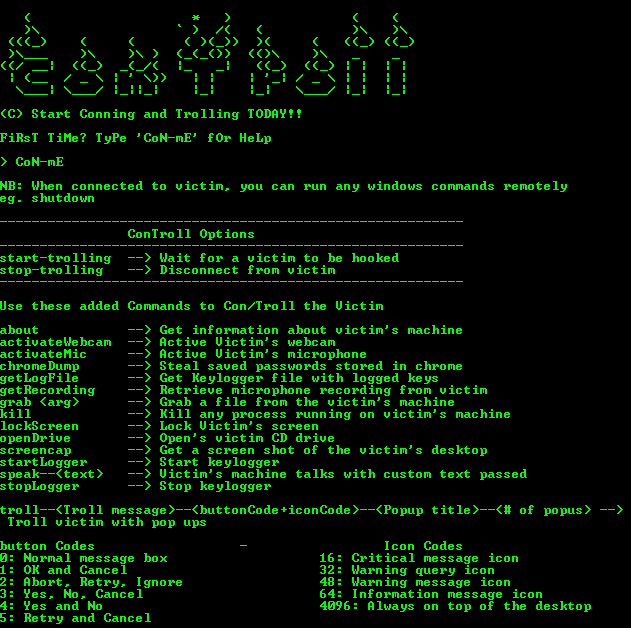 lithium876/controll_remote_access_trojan
Créé un cheval de Troie d'accès à distance TRÈS SIMPLE qui établira un contrôle administratif sur toute machine Windows qu'il compromet.
 jimywork/cromos
Cromos est un outil pour télécharger des extensions légitimes du Chrome Web Store et injecter du code en arrière-plan de l'application.
 xtr4nge/fruityc2
FruityC2 est un framework de post-exploitation (et open source) basé sur le déploiement d'agents sur des machines compromises. Les agents sont gérés…
 ryhanson/externalc2
Une bibliothèque pour intégrer les canaux de communication avec le serveur External C2 de Cobalt Strike.
 gpoulios/ropinjector
Patching de shellcodes encodés en ROP dans des PE
 seep1959/njutils
Un programme client et de chat pour njrat 0.6.4, 0.7d et 0.7d golden edition.