

Homework-of-Python
 3gstudent/homework-of-python
Codes Python de mon blog.
vulnerability-scannerspassword-attacksexploitation+5
412
3gstudent/homework-of-pythonCodes Python de mon blog.
 mr-un1k0d3r/thundershell
RAT basé sur PowerShell non géré Python / C#
 icyguider/newpowerdns
Version mise à jour de PowerDNS par @domchell. Ajoute la prise en charge des transferts via les enregistrements A DNS et quelques autres…
 attl4s/freemetsrvloader
Un fork de freeBokuLoader qui cible et libère le paquet DLL réflexive initial de Metsrv.
 mr-un1k0d3r/elevate-system-trusted-bof
Beacon Object File pour Cobalt Strike qui élève un beacon actif au niveau SYSTEM et octroie les privilèges TrustedInstaller via l'usurpation de jeton…
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 janoglezcampos/rust_syscalls
Appels système directs et indirects via un stub unique avec résolution des SSN à l'exécution pour Windows.
 octoberfest7/kdstab
Combinaison BOF de KillDefender et Backstab
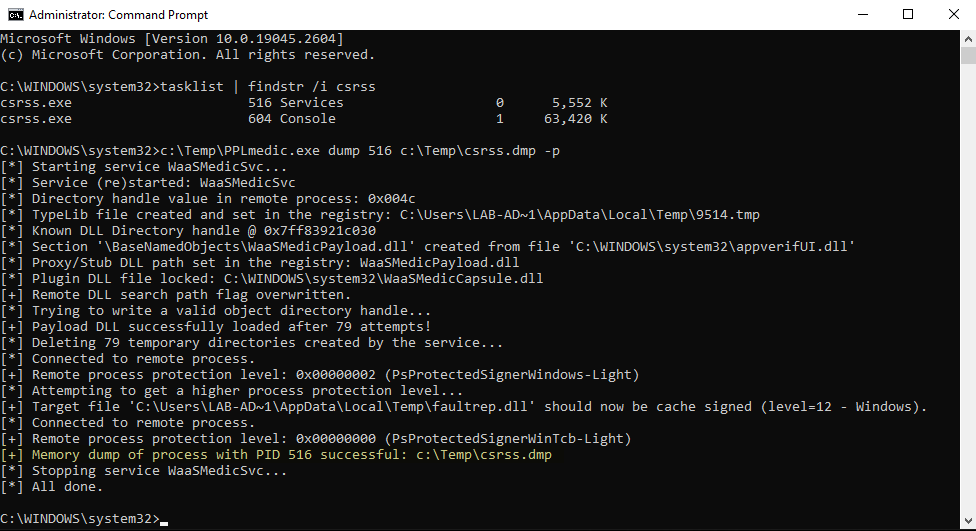 itm4n/pplmedic
Vider la mémoire de n'importe quel PPL à l'aide d'une chaîne d'exploitation Userland.
 trickster0/offensiverust
Armement en Rust pour les engagements d'équipe rouge.
 ristbs/contextmenuhijack
Exécuter un payload à chaque clic droit sur un fichier/dossier dans le menu de l'explorateur pour la persistance
 pietroborrello/customprocessingunit
Le premier framework d'analyse pour le microcode CPU
 gmh5225/packer-payload-entropyreducer
Réduisez l'entropie et obfusquez votre payload avec des listes chaînées sérialisées
 boku7/injectamsibypass
Cobalt Strike BOF - Contourner AMSI dans un processus distant avec injection de code.
 boku7/spawn
Cobalt Strike BOF qui génère un processus sacrificiel, l'injecte avec du shellcode et exécute la charge utile. Conçu pour contourner les hooks…
 lloydlabs/wsb-detect
wsb-detect vous permet de détecter si vous êtes en cours d'exécution dans Windows Sandbox ("WSB")
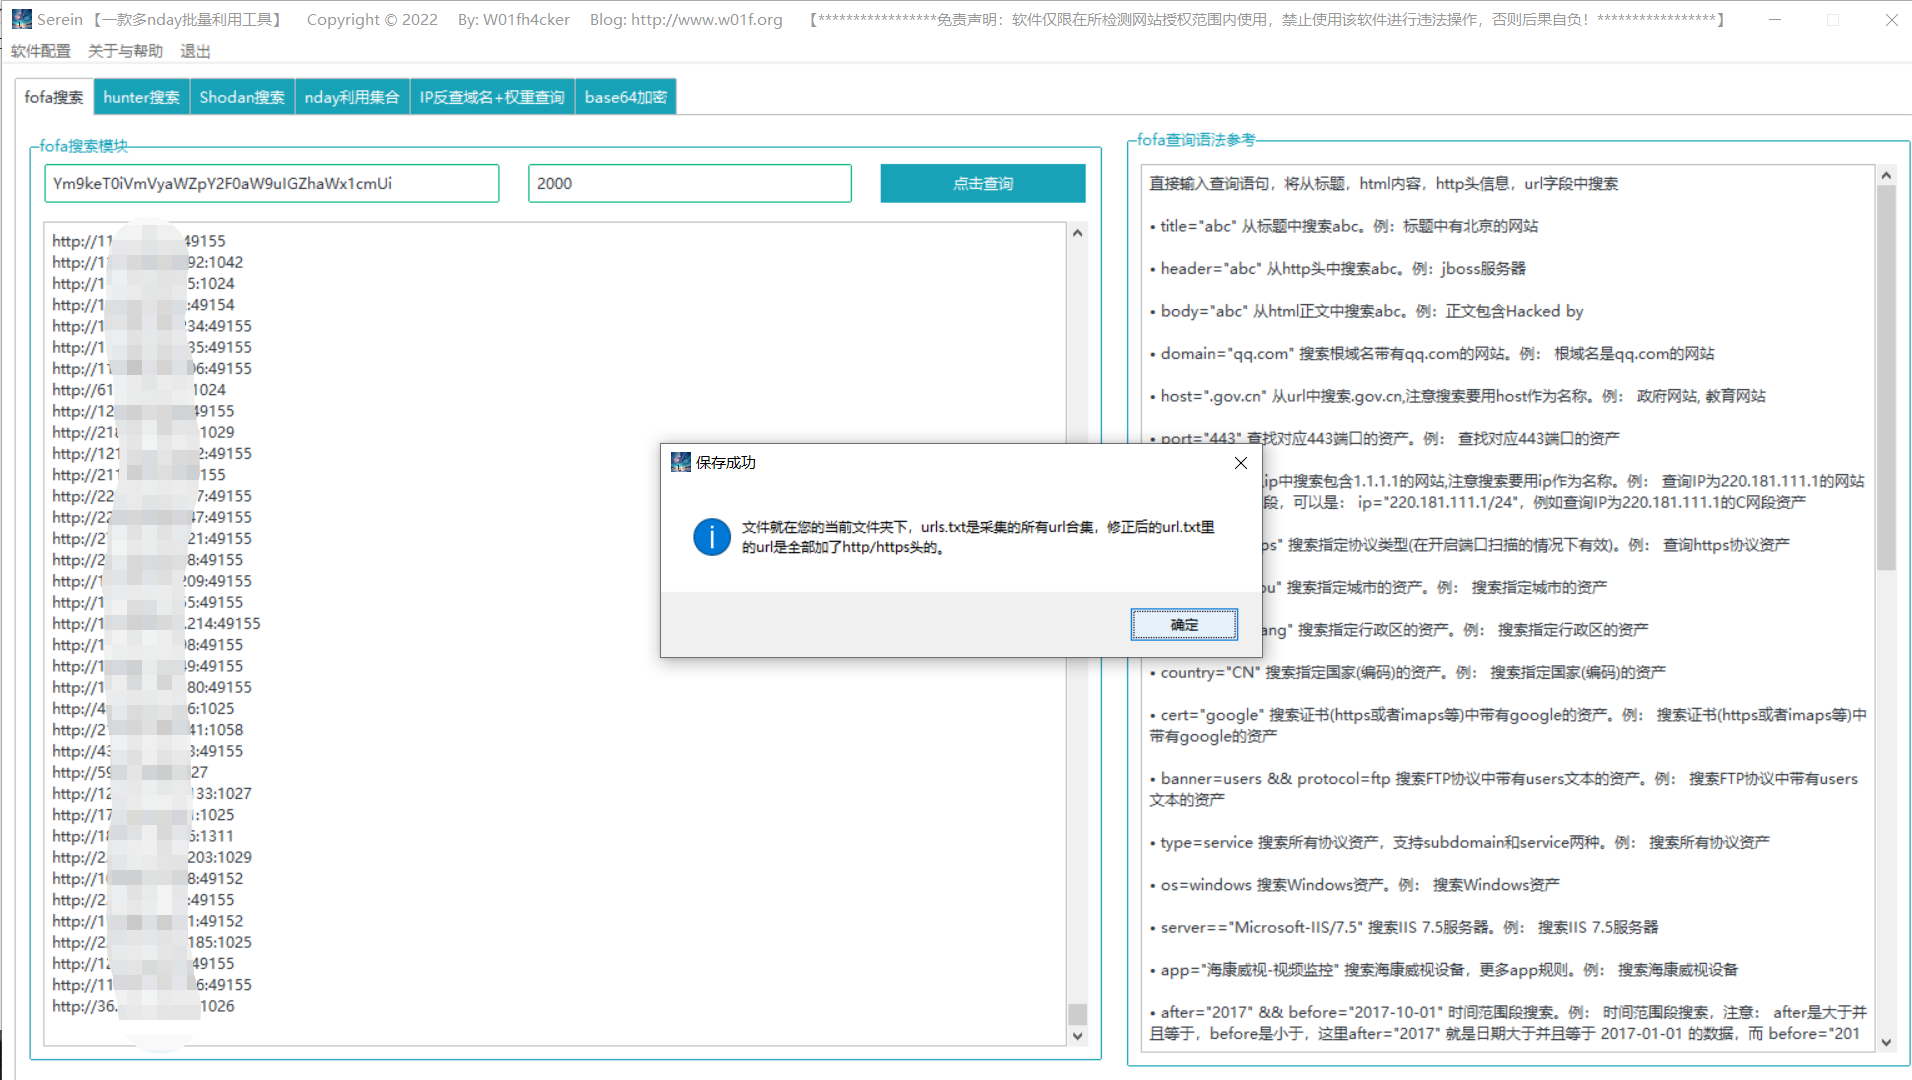 w01fh4cker/serein
【Outil paresseux】Un outil graphique de collecte en masse d'URLs et de détection de diverses vulnérabilités de type n-day sur ces URLs. Peut être…
 rizemon/exploit-writing-for-oswe
Conseils pour écrire des scripts d'exploitation (plus vite !)